TL;DR: Biometrische Softwareentwicklung heißt, Systeme zu bauen, die Gesichter, Fingerabdrücke, Iris, Stimmen oder Verhalten erfassen, in geschützte Templates umwandeln und abgleichen, um Personen zu verifizieren oder zu identifizieren. 2026 entscheiden Modalität, Liveness-Erkennung, Matching auf dem Gerät oder auf dem Server, Hersteller-SDK oder Eigenentwicklung sowie Compliance mit BIPA, DSGVO Artikel 9 und EU AI Act. Rechnen Sie mit 35.000–80.000 $ für eine SDK-Integration und ab 200.000 $ für eine multimodale Plattform.
Biometrische Softwareentwicklung macht aus einem Gesicht, einem Fingerabdruck, einer Iris, einer Stimme oder einem Tippmuster einen verlässlichen Nachweis, wer jemand ist. Passwörter weichen einem Blick aufs Smartphone oder einer Berührung des Sensors, und Deepfakes haben das Risiko für alle erhöht, die Identitäten aus der Ferne prüfen. Das Geld folgt diesem Wandel: The Business Research Company schätzt den weltweiten Biometrie-Markt 2026 auf rund 59,7 Mrd. $ und bis 2030 auf etwa 103 Mrd. $. Laut iProov bevorzugen 72 % der Verbraucher weltweit Gesichtsbiometrie gegenüber Passwörtern für sichere Online-Vorgänge.
Für die meisten Unternehmen ist Biometrie kein eigenständiges Produkt, sondern eine Funktion in einer Banking-App, einem Patientenportal, einem Personalsystem oder einem Onboarding-Ablauf. Sie muss zu bestehenden Identity-Providern, Datenbanken und Audit-Prozessen passen. Deshalb behandeln wir sie als individuelle Softwareentwicklung für Identitäts- und Zugangssysteme und nicht als Plug-in. Gute Leistungen in der biometrischen Softwareentwicklung decken die ganze Kette ab: Erfassung, Liveness, Matching, Template-Sicherheit, Einwilligung, Fallbacks und Monitoring.
Dieser Leitfaden erklärt, wie biometrische Systeme arbeiten, wie Sie zwischen Modalitäten wählen, wann ein Hersteller-SDK genügt, wie Sie Spoofing und Deepfakes abwehren, welche Gesetze in den USA und der EU gelten und was jede Projektstufe kostet. Wenn Ihr Produkt Kamerabilder bereits für andere Zwecke verarbeitet, beschreibt unser Leitfaden zur Computer-Vision-Entwicklung den breiteren Vision-Stack.
Was ist biometrische Softwareentwicklung?
Biometrische Softwareentwicklung ist der Entwurf und die Umsetzung von Systemen, die ein körperliches oder verhaltensbasiertes Merkmal messen, in ein mathematisches Template umwandeln und mit gespeicherten Templates vergleichen, um eine Identitätsentscheidung zu treffen. Der Sensor liefert dabei nie ein einfaches Ja oder Nein. Er liefert einen Ähnlichkeitswert, den Ihre Software anhand von Schwellenwerten für Ihr Risikoniveau in Annahme, Ablehnung oder Step-up-Prüfung übersetzt.
Zu den körperlichen Merkmalen zählen Gesicht, Fingerabdruck, Iris, Handvenen und Stimme. Verhaltensmerkmale sind etwa Tipprhythmus, Wischmuster, Gang und die Art, wie jemand ein Smartphone hält. Professionelle Leistungen in der biometrischen Softwareentwicklung verbinden diese Sensoren und Modelle mit den Teilen, die ein Produkt nutzbar und rechtssicher machen: Enrollment-Abläufe, Einwilligungsdialoge, Fallback-Login, Admin-Werkzeuge und Audit-Logs.
Wie ein biometrisches System funktioniert
Ein biometrisches System arbeitet in sechs Schritten, und dieselbe Pipeline gilt für Gesicht wie für Fingerabdruck:
- Erfassung. Kamera, Fingerabdrucksensor, Mikrofon oder Touchscreen nehmen eine Rohprobe auf.
- Qualitätsprüfung. Die Software verwirft unscharfe, dunkle, unvollständige oder schlecht positionierte Proben und bittet um einen neuen Versuch.
- Merkmalsextraktion. Ein Modell wandelt die Probe in einen kompakten Zahlensatz um, der die charakteristischen Merkmale beschreibt, etwa Minutien eines Fingerabdrucks oder ein Gesichts-Embedding.
- Template-Erstellung. Beim Enrollment werden diese Merkmale als biometrisches Template gespeichert, idealerweise verschlüsselt oder auf dem Gerät.
- Matching. Beim Login vergleicht ein Matcher die neue Probe mit einem gespeicherten Template oder durchsucht eine Galerie vieler Templates.
- Entscheidung. Der Ähnlichkeitswert wird mit einem Schwellenwert verglichen, mit Liveness- und Risikosignalen kombiniert und in Annahme, Ablehnung oder Step-up-Authentifizierung übersetzt.
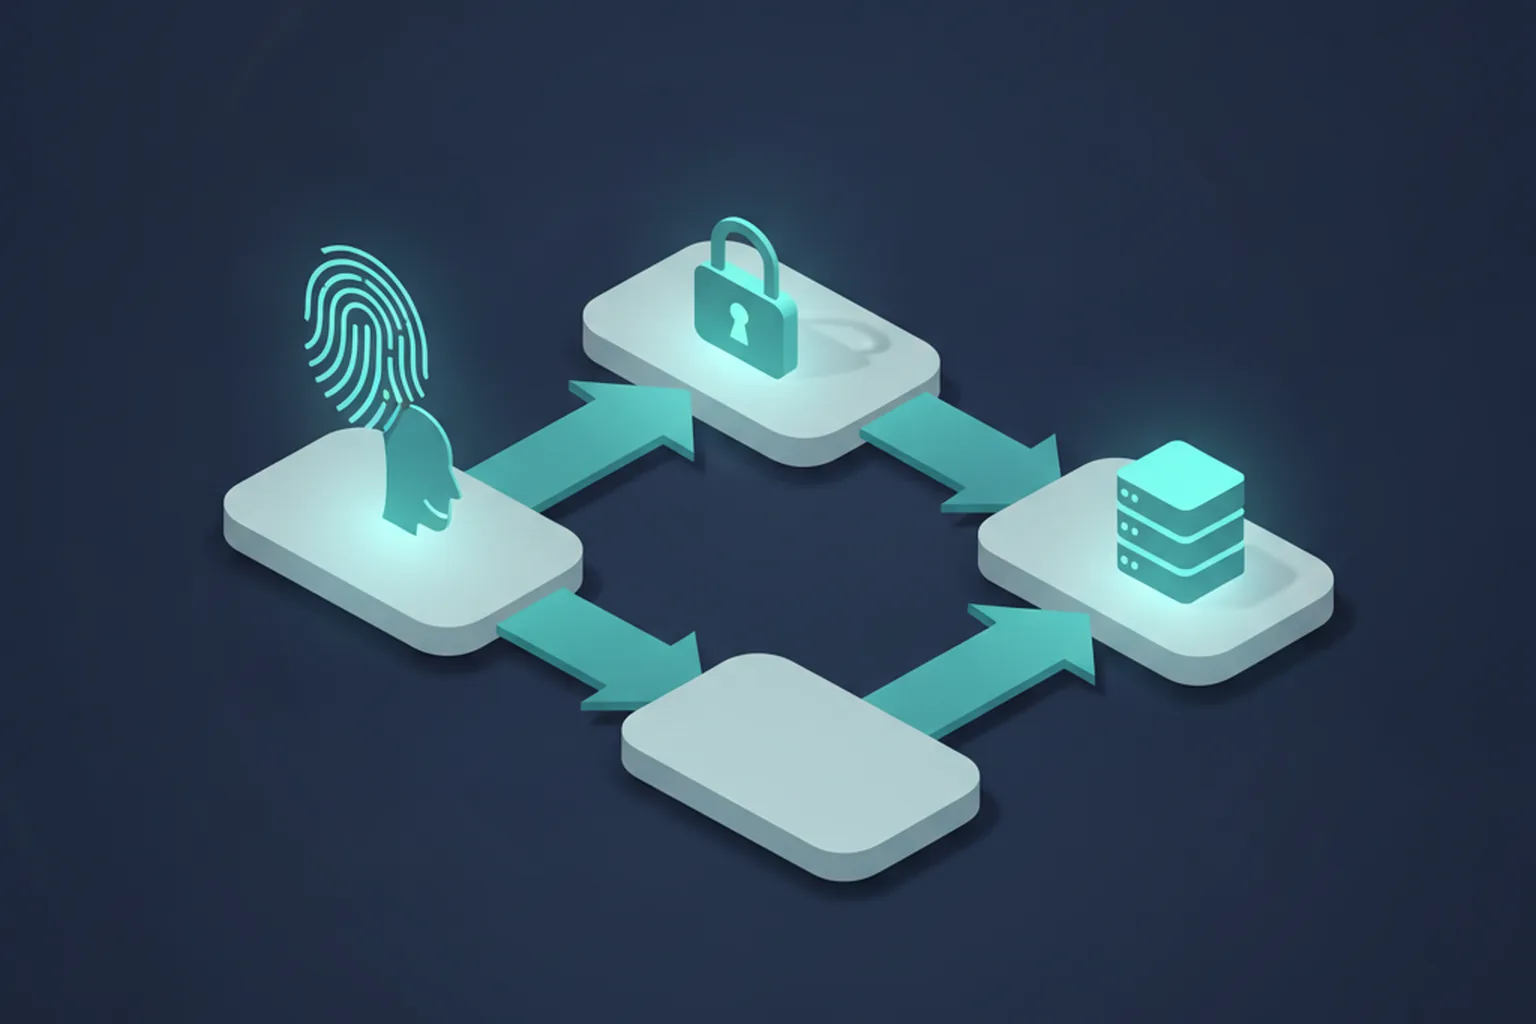
Verifizierung (1:1) und Identifizierung (1:N)
Die Verifizierung beantwortet die Frage „Ist diese Person, wer sie vorgibt zu sein?“ durch den Vergleich mit einem einzigen Template; die Identifizierung beantwortet „Wer ist diese Person?“ durch die Suche in einer ganzen Galerie. Das Entsperren eines Smartphones oder die Freigabe einer Zahlung ist eine 1:1-Verifizierung. Einen wiederkehrenden Kunden in einer Datenbank zu finden oder einen Antragsteller mit einer Watchlist abzugleichen, ist eine 1:N-Identifizierung. Der Unterschied bestimmt Architektur, Genauigkeitsziele und rechtliches Risiko: 1:N braucht schnelle Vektorsuche, die Fehlerraten steigen mit der Galeriegröße, und Regulierer behandeln sie deutlich strenger.
„Biometrisch“ ist auch kein Synonym für „Gesichtserkennung“. Gesichtserkennung ist eine Modalität unter mehreren. Ein Fingerabdruck-Login, eine Stimmprüfung im Callcenter und die Verhaltensanalyse beim Tippen sind biometrische Systeme, die nie ein Gesicht sehen.
Genauigkeitskennzahlen, die Sie festlegen müssen
Biometrische Genauigkeit wird mit einem Paar von Fehlerraten angegeben, nicht mit einer einzigen Prozentzahl, denn wer den einen Fehler senkt, erhöht immer den anderen. Nehmen Sie diese Kennzahlen in Ihre Anforderungen und in jeden Herstellervertrag auf:
| Kennzahl | Bedeutung in einfachen Worten | Wo sie wichtig ist |
|---|---|---|
| FAR / FMR (False Accept / False Match Rate) | Wie oft ein Betrüger fälschlich angenommen wird | Zahlungen, Kontowiederherstellung, physischer Zutritt |
| FRR / FNMR (False Reject / False Non-Match Rate) | Wie oft der echte Nutzer fälschlich abgelehnt wird | Conversion, Supportaufwand, Frust der Nutzer |
| EER (Equal Error Rate) | Der Punkt, an dem Falschannahmen und Falschablehnungen gleich sind; schneller Vergleich von Engines | Benchmarking von Herstellern und Modellen |
| APCER | Anteil der Spoofing-Angriffe, die die Liveness-Prüfung fälschlich akzeptiert | Remote-Onboarding, hochwertige Konten |
| BPCER | Anteil echter Nutzer, die die Liveness-Prüfung fälschlich als Angriff markiert | Abbrüche im Onboarding |
APCER und BPCER stammen aus ISO/IEC 30107-3, der Norm für das Testen der Presentation Attack Detection. Für den Gesichtsabgleich veröffentlicht die NIST Face Recognition Technology Evaluation (FRTE), früher FRVT, laufend unabhängige Benchmarks, mit denen Sie Engines vorauswählen können.
Für welche biometrischen Modalitäten sollten Sie entwickeln?
Entwickeln Sie für die Modalität, für die Ihre Nutzer bereits Hardware besitzen und die zu Ihrem Risikoniveau passt: Gesicht für Remote-Onboarding und mobilen Login, Fingerabdruck für Geräte und physischen Zutritt, Iris oder Handvenen, wo das Vertrauensniveau sehr hoch sein muss. Der Vergleich unten ist qualitativ; die tatsächliche Leistung hängt von Engine, Sensoren und Nutzergruppe ab.
| Modalität | Typischer Einsatz | Benötigte Hardware | Spoofing-Risiko | Aufwand für Nutzer | Am besten geeignet für |
|---|---|---|---|---|---|
| Gesicht | Mobiler Login, Remote-KYC, Boarding | Jede Frontkamera; Tiefenkamera hilft | Hoch (Fotos, Bildschirme, Masken, Deepfakes) ohne starke Liveness | Sehr gering | Consumer-Apps, Remote-Onboarding |
| Fingerabdruck | Geräteentsperrung, Zeiterfassung, Türzutritt | Kapazitiver oder optischer Sensor | Mittel (Silikon- und Gelatine-Fälschungen) | Gering | Personal, Kioske, Geräte |
| Iris | Grenzkontrolle, Hochsicherheitszutritt | Nahinfrarot-Kamera | Gering bis mittel | Mittel | Behörden, kritische Einrichtungen |
| Handvenen | Zahlungen, Patientenidentifikation im Krankenhaus | Nahinfrarot-Handscanner | Gering (Venen liegen unter der Haut) | Gering | Gesundheitswesen, Zahlungspiloten im Handel |
| Stimme | Authentifizierung im Callcenter, Sprachassistenten | Mikrofon | Hoch (Stimmklonen, Replay) | Sehr gering | Telefonkanäle, als zweiter Faktor |
| Verhalten | Kontinuierliche Authentifizierung, Betrugserkennung | Nur das Gerät selbst | Gering bis mittel; im großen Stil schwer nachzuahmen | Keiner (passiv) | Banking-Apps, Risikobewertung von Sitzungen |
Multimodale Fusion kombiniert zwei oder mehr Merkmale, etwa Gesicht und Stimme oder Gesicht und Verhaltenssignale. Ein Angreifer muss dann mehrere Prüfungen zugleich überwinden, und echte Nutzer haben einen Ausweichweg, wenn ein Merkmal versagt. Fusion erhöht Kosten und Komplexität, daher setzen wir sie meist nur für Abläufe mit hohem Vertrauensniveau ein, etwa Kontowiederherstellung, große Zahlungen oder 1:N-Identifizierung.
Biometrisches SDK oder individuelle Entwicklung biometrischer Software: Was brauchen Sie?
Nutzen Sie ein Hersteller-SDK oder eine Cloud-API für Standard-Login und KYC; wählen Sie die individuelle Entwicklung biometrischer Software, wenn Sie eigene Modelle, Matching offline oder auf dem Gerät, ungewöhnliche Kombinationen von Modalitäten oder strikte Datenresidenz brauchen oder wenn Gebühren pro Prüfung nicht mehr skalieren. Die meisten Produkte liegen dazwischen: ein lizenzierter Matcher, eingebettet in eigenen Code für Erfassung, Liveness, Einwilligung und Integration.
| Option | Time-to-Market | Kostenprofil | Kontrolle über Daten | Genauigkeits-Tuning | Lock-in |
|---|---|---|---|---|---|
| Hersteller-SDK / API auf dem Gerät (inkl. Face ID, Touch ID, BiometricPrompt) | Am schnellsten: Wochen | Geringe Entwicklungskosten; Lizenz- oder Gerätegebühren | Hoch, wenn das Matching auf dem Gerät bleibt | Auf Herstellereinstellungen begrenzt | Mittel |
| Biometrische Cloud-API | Schnell: Wochen | Geringe Anfangskosten; Gebühren pro Verifizierung steigen mit dem Volumen | Geringer: Proben verlassen Ihre Infrastruktur | Begrenzt | Hoch |
| Eigenentwicklung (eigene Pipeline, lizenzierte oder eigene Modelle) | Langsamer: Monate | Höhere Anfangskosten; geringe Grenzkosten | Vollständig: Sie bestimmen, wo Daten liegen | Vollständig, auf Ihren eigenen Daten | Gering |
Individuelle Leistungen in der biometrischen Softwareentwicklung lohnen sich in vier typischen Situationen: Sie arbeiten dort, wo die Verbindung unzuverlässig ist und das Matching offline laufen muss; Regulierer oder Kunden verlangen, dass biometrische Daten eine Region oder ein Gerät nie verlassen; Sie brauchen eine Modalität oder Fusionsstrategie, die kein Hersteller anbietet; oder das Verifizierungsvolumen ist so hoch, dass die Gebühren pro Prüfung die Kosten eines eigenen Stacks übersteigen. Trifft nichts davon zu, starten Sie mit einem SDK und behalten eine eigene Abstraktionsschicht, um später den Hersteller wechseln zu können.
Biometrische Software in 7 Schritten entwickeln
Die Entwicklung biometrischer Software umfasst sieben Schritte, und die ersten drei, nämlich Vertrauensniveau, Modalitäten und Compliance, finden statt, bevor eine einzige Probe erfasst wird. Diese Reihenfolge nutzen wir in Kundenprojekten.
1. Anwendungsfall und Vertrauensniveau festlegen
Halten Sie zuerst fest, ob Sie Verifizierung oder Identifizierung brauchen, wer die Nutzer sind und was eine Falschannahme kosten würde. Ordnen Sie den Ablauf einem Vertrauensniveau aus NIST SP 800-63-4 zu, den 2025 finalisierten Digital Identity Guidelines, die Anforderungen an Identitätsprüfung und Authentifizierungsstärke festlegen.
2. Modalitäten und Liveness-Strategie wählen
Wählen Sie die Modalität, die Ihre Nutzer mit vorhandener Hardware nutzen können, und entscheiden Sie dann, wie Angriffe erkannt werden. Passive Liveness (ohne Nutzeraktion) bringt die beste Conversion; aktive Liveness (Kopf drehen, Ziffern vorlesen) erhöht den Aufwand, liefert aber mehr Signale. Risikoreiche Abläufe brauchen meist sowohl Presentation Attack Detection als auch Injection-Attack-Erkennung.
3. DSFA durchführen, Einwilligung und Aufbewahrung festlegen
Führen Sie eine Datenschutz-Folgenabschätzung durch und klären Sie die rechtlichen Grundlagen, bevor Sie eine einzige Probe erfassen. Dazu gehören Einwilligungstext, schriftlicher Aufbewahrungsplan, Löschprozess, Zugriffsrechte auf Templates und die anwendbaren Rechtsordnungen. Eine nachträglich eingebaute Einwilligung ist der häufigste Ausgangspunkt für Klagen wegen biometrischer Daten.
4. Erfassungs- und Matching-Engine bauen oder integrieren
Bauen oder integrieren Sie Erfassung, Qualitätsbewertung, Merkmalsextraktion und Matcher. Für mobilen Login sind das oft Plattform-APIs plus ein Liveness-SDK; für KYC oder 1:N-Suche ist es ein lizenzierter oder eigener Matcher hinter Ihrer eigenen API. Halten Sie den Matcher hinter einer internen Schnittstelle, damit er austauschbar bleibt.
5. Templates schützen
Schützen Sie Templates wie dauerhafte Passwörter, denn genau das sind sie. Am sichersten ist es, sie auf dem Gerät in einer Secure Enclave oder einem Trusted Execution Environment (TEE) zu halten. Ist eine Speicherung auf dem Server unvermeidbar, verschlüsseln Sie Templates mit Schlüsseln in einem HSM oder Cloud-KMS und nutzen widerrufbare Templates im Sinne von ISO/IEC 24745, damit ein abgeflossenes Template gesperrt und neu ausgestellt werden kann.
6. Fallback, Audit und manuelle Prüfung einbauen
Jeder biometrische Ablauf braucht einen nicht biometrischen Ausweichweg, etwa einen Passkey oder einen Einmalcode, für Nutzer, die sich nicht registrieren können oder wollen. Protokollieren Sie jede Entscheidung mit Werten und Schwellen, und leiten Sie Grenzfälle in kritischen Abläufen an geschulte Prüfer weiter, statt sie automatisch abzulehnen.
7. Angriffstests durchführen und im Betrieb überwachen
Testen Sie das System so, wie Angreifer es tun werden: PAD-Tests nach ISO/IEC 30107-3, Injection-Angriffe mit virtuellen Kameras und Deepfakes sowie Genauigkeitstests über Alters-, Geschlechts- und Hauttongruppen hinweg. Überwachen Sie nach dem Start Falschablehnungen, Angriffsversuche und Drift. Verankern Sie all das in Ihrem sicheren Softwareentwicklungs-Lebenszyklus, statt es als einmaliges Audit zu behandeln.
Welche Funktionen braucht individuelle biometrische Software?
Individuelle biometrische Software braucht sieben Kernfunktionen, um sicher, nutzbar und rechtskonform zu sein; fehlt eine davon, zeigt sich das später als Betrug, Supportaufwand oder rechtliches Risiko.
- Enrollment mit Qualitätsbewertung, das Nutzer zu einer guten ersten Erfassung führt, denn ein schwaches Enrollment-Template verursacht ein Leben lang Falschablehnungen.
- Liveness und Presentation Attack Detection, standardmäßig passiv, mit aktiven Aufgaben für risikoreiche Aktionen.
- Template-Schutz: Speicherung auf dem Gerät oder verschlüsselte, widerrufbare Server-Templates und keine Rohbilder, sofern das Gesetz sie nicht verlangt.
- Einwilligungs- und Aufbewahrungsverwaltung: versionierte Einwilligungen, Hinweise je Rechtsordnung und automatische Löschung nach Ablauf der Frist.
- Fallback-Authentifizierung mit Passkeys oder OTP, damit Biometrie nie der einzige Zugang ist.
- Audit-Log und Admin-Konsole, die jedes Enrollment, jede Abgleichsentscheidung und jeden manuellen Eingriff zeigen.
- Monitoring der demografischen Leistung, das Fehlerraten je Gruppe verfolgt, damit Bias im Betrieb auffällt und nicht erst durch eine Beschwerde.
Biometrischer Technologie-Stack 2026
Ein biometrischer Stack hält 2026 so viel wie möglich auf dem Gerät, nutzt die sichere Hardware der Plattform und reserviert Server für 1:N-Suche, Orchestrierung und Audit. Bei Consumer-Produkten ist das Teil einer umfassenderen Mobile-App-Entwicklung.
| Schicht | Typische Wahl | Warum |
|---|---|---|
| Authentifizierung auf dem Gerät | Apple LocalAuthentication (Face ID / Touch ID), Android BiometricPrompt | Templates verlassen nie die Secure Enclave oder TEE; die App erhält nur ein Ja oder Nein |
| Modelle auf dem Gerät | Core ML, TensorFlow Lite, ONNX Runtime | Eigene Qualitätsprüfung, Liveness und Matching ohne Netzwerkaufruf |
| Passwortloser Login | FIDO2 / WebAuthn-Passkeys | Die biometrische Entsperrung bleibt lokal; der Server sieht nur eine Public-Key-Signatur |
| Model Serving | Python- und PyTorch-Dienste auf GPU oder CPU | Serverseitiges Matching, Liveness-Prüfungen und Modell-Updates |
| 1:N-Suche | Vektorsuche, zum Beispiel FAISS | Schnelle Nächste-Nachbarn-Suche in großen Template-Galerien |
| APIs und Orchestrierung | Go-, Java- oder .NET-Dienste | Anbindung an Identity-Provider, KYC-Abläufe und Kernsysteme |
| Schlüsselverwaltung | HSM oder Cloud-KMS | Schlüssel zur Template-Verschlüsselung liegen nie neben den Daten |
| Austauschformate | Template-Formate nach ISO/IEC 19794 und 39794 | Interoperabilität mit Sensoren, Herstellern und Behördensystemen |
Passkeys verdienen besondere Erwähnung. Mit FIDO2 und WebAuthn findet die Gesichts- oder Fingerabdruckprüfung vollständig auf dem Gerät statt und entsperrt einen privaten Schlüssel. Ihr Server erhält überhaupt keine biometrischen Daten, was einen Großteil des Speicher- und Datenpannenrisikos beseitigt und den Nutzern trotzdem ein biometrisches Erlebnis bietet.
Wie schützen Sie biometrische Systeme vor Spoofing und Deepfakes?
Sie schützen biometrische Systeme durch mehrere Schichten aus zertifizierter Presentation Attack Detection, Injection-Attack-Erkennung, Geräteattestierung und strikter Template-Sicherheit, denn keine einzelne Prüfung stoppt jeden Angriff. Das Bedrohungsmodell hat fünf Hauptteile:
- Präsentationsangriffe: ausgedruckte Fotos, auf einem Bildschirm abgespielte Videos, 3D-Masken sowie Finger aus Silikon oder Gelatine vor dem Sensor.
- Injection- und Virtual-Camera-Angriffe: Der Angreifer umgeht die Kamera und speist einen synthetischen Videostrom direkt in App oder Browser ein.
- Deepfake-Videos und Stimmklone: generierte Gesichter und Stimmen, erstellt aus wenigen öffentlichen Fotos oder Aufnahmen.
- Template-Diebstahl: ein Einbruch in die Template-Datenbank, der sich nicht durch ein Zurücksetzen des Passworts beheben lässt.
- Replay: die Wiederverwendung einer aufgezeichneten, zuvor gültigen biometrischen Sitzung oder API-Anfrage.
Die passenden Abwehrmaßnahmen sind:
- Zertifizierte PAD, von einem akkreditierten Labor nach ISO/IEC 30107-3 geprüft.
- Injection-Attack-Erkennung, die die Integrität des Kamerastroms prüft und virtuelle Kameras und Emulatoren markiert.
- Geräteattestierung (Apple App Attest, Google Play Integrity), die bestätigt, dass die Anfrage von einer echten App auf einem echten Gerät stammt.
- Challenge-Response-Aufforderungen mit zufälligen Aktionen oder Lichtmustern, die vorab aufgezeichnete Medien nicht beantworten können.
- Template-Verschlüsselung und widerrufbare Templates.
- Rate Limiting und Nonces gegen Brute Force und Replay.
- Step-up-Authentifizierung bei ungewöhnlichem Verhalten oder hochwertigen Aktionen.
Biometrischer Datenschutz: BIPA, CUBI, DSGVO und EU AI Act
Biometrische Daten gehören in den USA und in der EU zu den am strengsten regulierten personenbezogenen Daten, und die Regeln bestimmen Ihre Architektur: wo Templates liegen, welche Einwilligung Sie einholen, wie lange Sie Daten aufbewahren und welche Einsätze tabu sind. Nur Illinois, Texas und Washington haben eigene Biometrie-Gesetze, doch rund 20 weitere US-Bundesstaaten behandeln Biometrie in ihren umfassenden Datenschutzgesetzen als sensible Daten.
| Gesetz | Rechtsraum | Kernpflicht | Durchsetzung / Sanktion | Bedeutung für Ihren Build |
|---|---|---|---|---|
| BIPA | Illinois | Öffentliche Aufbewahrungsrichtlinie, informierte schriftliche Einwilligung vor der Erhebung, kein Verkauf der Daten | Privates Klagerecht; seit der Novelle 2024 1.000 $ (fahrlässig) oder 5.000 $ (vorsätzlich oder leichtfertig) pro Person | Schriftlicher Einwilligungsablauf und veröffentlichter Aufbewahrungsplan vor der ersten Erfassung |
| CUBI | Texas | Informierte Einwilligung vor der Erfassung zu kommerziellen Zwecken, kein Verkauf, begrenzte Aufbewahrung | Nur der Attorney General; bis zu 25.000 $ pro Verstoß | Einwilligungs- und Löschlogik je Nutzer in Texas |
| RCW 19.375 | Washington | Hinweis und Einwilligung vor der Registrierung biometrischer Merkmale zu kommerziellen Zwecken | Attorney General | Hinweis- und Einwilligungsdialoge; zusätzlich den My Health My Data Act prüfen |
| HB 24-1130 (Colorado Privacy Act) | Colorado | Schriftliche Biometrie-Richtlinie, Aufbewahrungs- und Löschregeln, Einwilligung, auch für Beschäftigte; in Kraft seit 1. Juli 2025 | Attorney General und Bezirksstaatsanwälte; kein privates Klagerecht | Biometrische Daten von Beschäftigten brauchen dieselbe Sorgfalt wie Kundendaten |
| CCPA / CPRA | Kalifornien | Biometrische Daten zur Identifizierung eines Verbrauchers sind sensible personenbezogene Daten | California Privacy Protection Agency und Attorney General | Hinweis bei der Erhebung und Recht auf Nutzungsbeschränkung |
| DSGVO Art. 9 | EU / EWR | Biometrische Daten zur eindeutigen Identifizierung sind besondere Kategorien personenbezogener Daten | Aufsichtsbehörden | Eine Bedingung nach Artikel 9 Abs. 2 (meist ausdrückliche Einwilligung) und eine DSFA |
| EU AI Act | EU | Verbietet bestimmte biometrische Einsätze; biometrische Fernidentifizierung ist hochriskant | Marktüberwachungsbehörden | Risikoeinstufung und Dokumentation für jede Identifizierungsfunktion |
Die wichtigste Änderung in den USA ist die BIPA-Novelle in Illinois (SB 2979), unterzeichnet am 2. August 2024. Schadenersatz entsteht nun pro Person statt pro Scan, was die Gefahr astronomischer Summen pro Scan beseitigt, und im April 2026 entschied der Seventh Circuit, dass die Novelle rückwirkend für laufende Verfahren gilt. Der BIPA behält das private Klagerecht und bleibt damit das riskanteste US-Biometriegesetz für Consumer- und Personalprodukte. In Texas nimmt das Gesetz TRAIGA (HB 149) seit dem 1. Januar 2026 den Großteil von KI-Training und -Entwicklung von der Einwilligungsregel des CUBI aus, die kommerzielle Erfassung biometrischer Merkmale braucht aber weiterhin eine Einwilligung.
Zeitplan des EU AI Act nach dem Digital Omnibus
Der EU AI Act gilt für Biometrie in drei Stufen. Die Verbote nach Artikel 5 gelten seit dem 2. Februar 2025: ungezieltes Auslesen von Gesichtsbildern, Emotionserkennung am Arbeitsplatz und in Schulen, biometrische Kategorisierung, die sensible Merkmale ableitet, und biometrische Echtzeit-Fernidentifizierung durch Strafverfolgungsbehörden im öffentlichen Raum, mit engen Ausnahmen. Die Transparenzpflichten nach Artikel 50, einschließlich der Kennzeichnung von Deepfakes, gelten ab dem 2. August 2026. Der Digital Omnibus zur KI, in Kraft seit dem 27. Juli 2026, hat die Hochrisiko-Pflichten nach Anhang III, die biometrische Fernidentifizierung und biometrische Kategorisierung umfassen, vom 2. August 2026 auf den 2. Dezember 2027 verschoben.
Eine biometrische 1:1-Verifizierung, die nur bestätigen soll, dass eine Person die ist, die sie vorgibt zu sein, fällt in der Regel nicht unter die Hochrisiko-Kategorie „biometrische Fernidentifizierung“, die Grenze hängt aber vom Design ab, also holen Sie eine rechtliche Prüfung ein. Eine umfassendere Liste finden Sie in unserer EU-AI-Act-Checkliste für SaaS und in unserem Leitfaden DSGVO für US-Gründer. Dieser Abschnitt ist eine allgemeine Information und keine Rechtsberatung.
Was kostet biometrische Softwareentwicklung 2026?
Biometrische Softwareentwicklung kostet etwa 35.000–80.000 $ für die Integration eines Hersteller-SDK in eine bestehende App und 200.000–450.000 $ für eine multimodale Enterprise-Plattform; eigene Modellforschung liegt darüber. Die Tabelle zeigt unsere Planungswerte für 2026 auf Basis von YuSMP-Projekterfahrung; es sind keine Marktstatistiken.
| Projekttyp | Unser Planungswert 2026 | Typische Dauer |
|---|---|---|
| SDK- oder API-Integration in eine bestehende App | 35.000–80.000 $ | 6–12 Wochen |
| Individuelle Mobile- oder Web-App mit Matching auf dem Gerät und Liveness | 90.000–200.000 $ | 4–7 Monate |
| Multimodale Enterprise-Identitätsplattform (1:N, Admin, Audit, Integrationen) | 200.000–450.000 $ | 6–12 Monate |
| Eigene Modellforschung oder eigener Matcher | ab 450.000 $ | 9–18 Monate |
Kostentreiber
Die Kosten der individuellen Entwicklung biometrischer Software hängen weniger von Bildschirmen ab als von Vertrauensniveau, Skalierung und Compliance. Die wichtigsten Treiber sind:
- Anzahl der Modalitäten: Jede bringt Erfassung, Modelle, Tests und Fallback-Logik mit.
- Galeriegröße bei 1:N: Die Suche in Millionen Templates braucht Vektor-Infrastruktur und sorgfältige Schwellen.
- Liveness-Zertifizierung und PAD-Tests durch ein akkreditiertes Labor.
- Compliance-Arbeit: DSFA, rechtliche Prüfung je Rechtsordnung, Einwilligungs-UX und Dokumentation.
- Gebühren pro Verifizierung, die bei hohem Volumen die laufenden Kosten dominieren können.
- Hardware und Sensoren für Kioske, Türleser oder Nahinfrarot-Erfassung.
- Wartung und Nachtraining der Modelle: Als Faustregel planen wir rund 15–20 % der Entwicklungskosten pro Jahr ein.
Wie diese Werte im Vergleich zu anderen Projekten liegen, zeigt unsere Aufschlüsselung der Kosten individueller Softwareentwicklung.
Anwendungsfälle biometrischer Software nach Branche
Biometrische Software kommt überall dort zum Einsatz, wo Identität schnell und aus der Ferne nachgewiesen werden muss, und jede Branche fügt ihre eigene regulatorische Ebene hinzu.
- Fintech und Banken: Remote-KYC-Onboarding mit Abgleich von Ausweis und Selfie sowie Step-up-Authentifizierung für große Zahlungen. Biometrie ist ein Schritt in einem größeren Compliance-Ablauf, den unser Leitfaden zu KYC/AML-Software und unser Bereich Fintech-Software abdecken.
- Gesundheitswesen: Patientenidentifikation gegen Verwechslungen von Akten und medizinischen Identitätsbetrug sowie die Freigabe von E-Rezepten durch Ärzte. Unser Team für Software im Gesundheitswesen berücksichtigt die Überschneidung von HIPAA und DSGVO.
- Personal: Zutrittskontrolle sowie Zeiterfassung per Fingerabdruck oder Gesicht. Biometrische Daten von Beschäftigten fallen in Illinois unter den BIPA und in Colorado seit Juli 2025 unter die Regeln für Beschäftigte.
- Reisen und Grenze: automatische E-Gates und nahtloses Boarding, bei dem das Gesicht an jedem Kontrollpunkt die Bordkarte ersetzt.
- Handel: Pilotprojekte für Bezahlen per Gesicht oder Handfläche an der Kasse, die sehr wenig Aufwand und eine sehr klare Einwilligung brauchen.
- Bildung: Identitätsprüfung bei Online-Prüfungen. Beschränken Sie sich auf Verifizierung: Emotionserkennung im Bildungsbereich ist nach dem EU AI Act verboten, wie unser Leitfaden zu Software zur Emotionserkennung erläutert.
Wie wählen Sie ein Entwicklungsunternehmen für individuelle biometrische Software?
Wählen Sie ein Entwicklungsunternehmen für individuelle biometrische Software, das belegen kann, dass seine Systeme Angriffe und Audits überstehen, nicht nur Demos. Nutzen Sie diese Checkliste mit sieben Punkten, wenn Sie Entwicklungsunternehmen für biometrische Software vergleichen:
- Nachweislich PAD-getestete Projekte, mit Laborberichten, die Sie lesen können.
- Sicherer Umgang mit NIST- und ISO-Kennzahlen und ein schriftlicher FAR/FRR-Testplan für Ihren Anwendungsfall.
- Privacy by Design und Erfahrung mit DSFA über US-Bundesstaatsrecht und DSGVO hinweg.
- Erfahrung auf dem Gerät und auf dem Server, damit die Architektur für Sie gewählt wird und nicht nach der Komfortzone des Dienstleisters.
- Bias-Tests über demografische Gruppen mit Ergebnissen je Gruppe.
- Klare Rechte an IP und Modellen im Vertrag, einschließlich Code, trainierter Gewichte und Testdaten.
- Monitoring nach dem Start von Fehlerraten, Angriffen und Drift mit vereinbarten Reaktionszeiten.
Starke individuelle Leistungen in der biometrischen Softwareentwicklung umfassen auch eine ehrliche Antwort auf die Frage „Sollten wir nicht einfach die Plattform-APIs nutzen?“. Ein Partner, der immer eine komplette Eigenentwicklung empfiehlt, optimiert vor allem seine eigene Rechnung. Eine allgemeine Checkliste bietet unser Beitrag So wählen Sie ein Softwareentwicklungsunternehmen.
Trends bei biometrischer Software 2026
Fünf Trends prägen biometrische Software 2026, und alle führen zu weniger gespeicherten biometrischen Daten und mehr Widerstandskraft gegen Angriffe:
- Passkeys ersetzen Passwörter, mit biometrischer Entsperrung auf dem Gerät und ohne biometrische Daten auf dem Server.
- Injection-Attack- und Deepfake-Erkennung als Standard in jedem Remote-Onboarding, nicht als optionales Extra.
- Matching auf dem Gerät und am Edge, das Latenz, Kosten und Risiko von Datenpannen senkt.
- Datenschutzfreundliche Templates, etwa widerrufbare und verschlüsselte Templates, die nach einer Datenpanne gesperrt werden können.
- Multimodale und kontinuierliche Authentifizierung, die Gesichts-, Stimm- und Verhaltenssignale über die ganze Sitzung kombiniert statt einer einzelnen Prüfung beim Login.
FAQ
Was ist biometrische Softwareentwicklung?
Biometrische Softwareentwicklung ist die Entwicklung von Systemen, die ein körperliches oder verhaltensbasiertes Merkmal wie Gesicht, Fingerabdruck, Iris, Stimme oder Tipprhythmus erfassen, in ein geschütztes Template umwandeln und abgleichen, um eine Person zu verifizieren oder zu identifizieren. Ein vollständiger Build umfasst Erfassung und Qualitätsprüfung, Liveness-Erkennung, Matching, Template-Schutz, Einwilligungs- und Aufbewahrungsverwaltung, Fallback-Authentifizierung und Audit-Logs.
Was kostet die individuelle Entwicklung biometrischer Software?
Nach den YuSMP-Planungswerten für 2026 kostet die Integration eines biometrischen Hersteller-SDK in eine bestehende App 35.000–80.000 $ in 6–12 Wochen. Eine individuelle Mobile- oder Web-App mit Matching auf dem Gerät und Liveness kostet 90.000–200.000 $ in 4–7 Monaten. Eine multimodale Enterprise-Identitätsplattform kostet 200.000–450.000 $ in 6–12 Monaten, eigene Modellforschung beginnt bei rund 450.000 $. Gebühren pro Prüfung und Wartung kommen hinzu.
Wie lange dauert es, biometrische Authentifizierung in eine App einzubauen?
Biometrischen Login mit einem Hersteller-SDK oder den Plattform-APIs (Face ID, Touch ID, Android BiometricPrompt) in eine bestehende App einzubauen, dauert meist 6–12 Wochen, inklusive Einwilligungsdialogen, Fallback-Login und Tests. Eine individuelle App mit eigenem Matching, Liveness und Admin-Konsole dauert 4–7 Monate. Enterprise-Plattformen mit 1:N-Suche und Integrationen brauchen 6–12 Monate, vor allem wegen Compliance und Angriffstests.
Sollte ich ein biometrisches SDK nutzen oder individuelle Software bauen?
Nutzen Sie ein Hersteller-SDK oder eine Cloud-API für Standard-Login und KYC, wenn Tempo zählt und Gebühren pro Prüfung tragbar sind. Bauen Sie individuell, wenn Sie Matching offline oder auf dem Gerät, strikte Datenresidenz, eine ungewöhnliche Kombination von Modalitäten oder eigenes Modell-Tuning brauchen oder wenn Gebühren pro Verifizierung mit dem Volumen nicht mehr skalieren. Viele Teams starten mit einem SDK und ersetzen später Teile.
Ist das Erheben biometrischer Daten nach BIPA und DSGVO zulässig?
Ja, unter Bedingungen. Der BIPA in Illinois verlangt eine schriftliche Aufbewahrungsrichtlinie, eine informierte schriftliche Einwilligung vor der Erhebung und verbietet den Verkauf der Daten; nach der Novelle von 2024 betragen die Schadenersatzbeträge 1.000 $ oder 5.000 $ pro Person. Die DSGVO behandelt biometrische Daten zur Identifizierung als besondere Kategorie nach Artikel 9, was meist eine ausdrückliche Einwilligung und eine Datenschutz-Folgenabschätzung erfordert. Keine Rechtsberatung.
Wie erkennen biometrische Systeme Spoofing und Deepfakes?
Biometrische Systeme nutzen Presentation Attack Detection (PAD), um Fotos, Masken, Bildschirme und falsche Finger zu erkennen, geprüft nach ISO/IEC 30107-3 mit den Kennzahlen APCER und BPCER. Gegen Deepfakes und virtuelle Kameras ergänzen sie Injection-Attack-Erkennung, Geräteattestierung, Challenge-Response-Aufforderungen und serverseitige Prüfungen der Erfassungskette. Rate Limiting und Step-up-Authentifizierung begrenzen den Schaden, wenn doch ein Angriff durchkommt.
Was liefert ein Entwicklungsunternehmen für biometrische Software?
Ein Entwicklungsunternehmen für biometrische Software liefert den Erfassungs- und Enrollment-Ablauf, die Liveness-Erkennung, die Matching-Engine oder SDK-Integration, den Template-Schutz, die Einwilligungs- und Aufbewahrungsverwaltung, die Fallback-Authentifizierung, eine Admin-Konsole mit Audit-Logs sowie Testberichte zu Genauigkeit, Spoofing und demografischer Leistung. Dazu gehören Unterlagen für Ihre Datenschutz-Folgenabschätzung und die Übertragung der Rechte an Code und trainierten Modellen.
Verbietet der EU AI Act Gesichtserkennung?
Nein. Der EU AI Act verbietet bestimmte Einsätze: das ungezielte Auslesen von Gesichtsbildern, Emotionserkennung am Arbeitsplatz und in Bildungseinrichtungen, biometrische Kategorisierung, die sensible Merkmale ableitet, und biometrische Echtzeit-Fernidentifizierung durch die Polizei im öffentlichen Raum, mit engen Ausnahmen. Andere biometrische Fernidentifizierung ist hochriskant; die Pflichten gelten nach dem Digital Omnibus ab dem 2. Dezember 2027. Eine 1:1-Verifizierung fällt in der Regel nicht in diese Kategorie.
Zuletzt aktualisiert am 8. Oktober 2026. Quellen: Paul Hastings, Illinois legislature passes major BIPA amendment; Constangy, BIPA amended to limit potential damages; Business Law Today, 7th Circuit zur Rückwirkung der BIPA-Novelle; American Bar Association, Datenschutz in Texas; RecordingLaw, US-Biometriegesetze; Venable, Colorado ändert sein Datenschutzgesetz; Davis Wright Tremaine, Colorado Privacy Act: Biometrie-Änderungen; Usercentrics, Verschiebung der Hochrisiko-Pflichten und Artikel 50; Secure Privacy, Fristen nach dem Digital Omnibus; DSGVO, Verordnung (EU) 2016/679; The Business Research Company, Biometrics global market report; iProov, Biometrie-Statistiken; NIST SP 800-63-4. Die Kostenwerte sind YuSMP-Planungswerte. Keine Rechtsberatung.