TL;DR: Lo sviluppo di software biometrico consiste nel creare sistemi che acquisiscono volti, impronte, iridi, voci o comportamenti, li trasformano in template protetti e li confrontano per verificare o identificare le persone. Nel 2026 le scelte decisive riguardano modalità, rilevamento della vitalità, matching sul dispositivo o sul server, SDK di un fornitore o sviluppo su misura e conformità a BIPA, articolo 9 del GDPR ed EU AI Act. Prevedete 35.000–80.000 $ per integrare un SDK e oltre 200.000 $ per una piattaforma multimodale.
Lo sviluppo di software biometrico trasforma un volto, un'impronta digitale, un'iride, una voce o uno schema di digitazione in un modo affidabile per dimostrare chi è una persona. Le password lasciano il posto a uno sguardo allo smartphone o a un tocco sul sensore, e i deepfake hanno alzato la posta per chiunque verifichi l'identità a distanza. Il mercato segue questa tendenza: The Business Research Company stima il mercato globale della biometria in circa 59,7 miliardi di dollari nel 2026, con una crescita fino a circa 103 miliardi entro il 2030. Secondo iProov, il 72 % dei consumatori nel mondo preferisce la biometria facciale alle password per le operazioni online sicure.
Per la maggior parte delle aziende la biometria non è un prodotto a sé, ma una funzione all'interno di un'app bancaria, di un portale pazienti, di un sistema HR o di un flusso di onboarding. Deve integrarsi con identity provider, database e processi di audit esistenti. Per questo la trattiamo come sviluppo software su misura per sistemi di identità e accesso e non come un semplice plug-in. Buoni servizi di sviluppo di software biometrico coprono l'intera catena: acquisizione, liveness, matching, sicurezza dei template, consenso, alternative di riserva e monitoraggio.
Questa guida spiega come funzionano i sistemi biometrici, come scegliere tra le modalità, quando basta un SDK di un fornitore, come difendersi da spoofing e deepfake, quali leggi si applicano negli USA e nell'UE e quanto costa ogni livello di progetto. Se il vostro prodotto elabora già immagini da videocamera per altri scopi, la nostra guida allo sviluppo di computer vision descrive lo stack di visione nel suo insieme.
Che cos'è lo sviluppo di software biometrico?
Lo sviluppo di software biometrico è la progettazione e realizzazione di sistemi che misurano un tratto fisico o comportamentale, lo convertono in un template matematico e lo confrontano con i template memorizzati per prendere una decisione sull'identità. Il sensore non restituisce mai un semplice sì o no. Fornisce un punteggio di somiglianza che il vostro software trasforma in accettazione, rifiuto o autenticazione rafforzata, in base alle soglie fissate per il vostro livello di rischio.
I tratti fisici includono volto, impronte digitali, iride, vene del palmo e voce. I tratti comportamentali comprendono ritmo di digitazione, gesti di scorrimento, andatura e il modo di tenere lo smartphone. I servizi professionali di sviluppo di software biometrico uniscono questi sensori e modelli agli elementi che rendono un prodotto utilizzabile e conforme: flussi di enrollment, schermate di consenso, login di riserva, strumenti di amministrazione e log di audit.
Come funziona un sistema biometrico
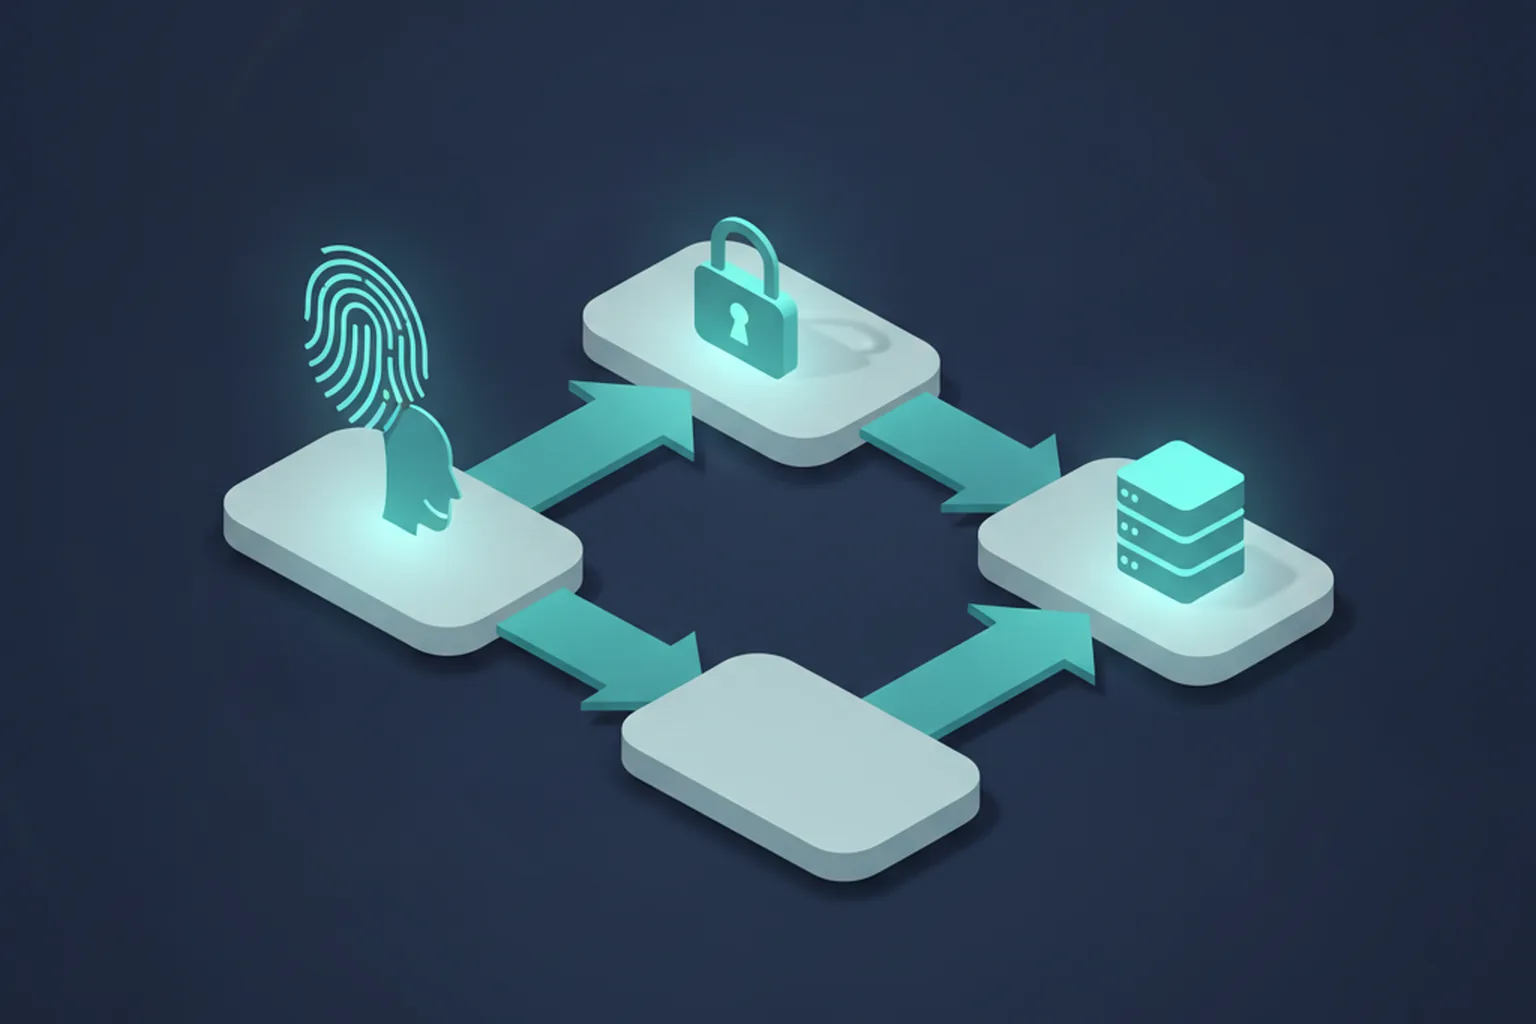
Un sistema biometrico funziona in sei passaggi, e la stessa pipeline vale per il volto come per l'impronta digitale:
- Acquisizione. Una fotocamera, un sensore di impronte, un microfono o un touchscreen registra un campione grezzo.
- Controllo qualità. Il software scarta i campioni sfocati, scuri, parziali o mal posizionati e chiede all'utente di riprovare.
- Estrazione delle caratteristiche. Un modello converte il campione in un insieme compatto di numeri che descrive i tratti distintivi, come le minuzie di un'impronta o un embedding del volto.
- Creazione del template. All'enrollment queste caratteristiche vengono salvate come template biometrico, idealmente cifrato o conservato sul dispositivo.
- Matching. Al login un matcher confronta il nuovo campione con un template memorizzato oppure cerca in una galleria di molti template.
- Decisione. Il punteggio di somiglianza viene confrontato con una soglia, combinato con i segnali di liveness e di rischio e trasformato in accettazione, rifiuto o autenticazione rafforzata.
Verifica (1:1) e identificazione (1:N)
La verifica risponde alla domanda «questa persona è chi dice di essere?» confrontando un campione con un solo template; l'identificazione risponde a «chi è questa persona?» cercando in un'intera galleria. Sbloccare uno smartphone o approvare un pagamento è una verifica 1:1. Ritrovare un cliente in un database o confrontare un richiedente con una watchlist è un'identificazione 1:N. La differenza determina architettura, obiettivi di accuratezza e rischio legale: l'1:N richiede una ricerca vettoriale rapida, i suoi tassi di errore crescono con la dimensione della galleria e i regolatori lo trattano in modo molto più severo.
«Biometrico» non è nemmeno sinonimo di «riconoscimento facciale». Il riconoscimento facciale è solo una modalità tra tante. Un login con impronta, una verifica vocale in un call center e l'analisi comportamentale della digitazione sono sistemi biometrici che non vedono mai un volto.
Le metriche di accuratezza da specificare
L'accuratezza biometrica si specifica con una coppia di tassi di errore, non con una singola percentuale, perché ridurre un errore fa sempre aumentare l'altro. Inserite queste metriche nei requisiti e in ogni contratto con i fornitori:
| Metrica | Significato in parole semplici | Dove conta |
|---|---|---|
| FAR / FMR (tasso di falsa accettazione / falsa corrispondenza) | Quanto spesso un impostore viene accettato per errore | Pagamenti, recupero dell'account, accesso fisico |
| FRR / FNMR (tasso di falso rifiuto / falsa non corrispondenza) | Quanto spesso l'utente legittimo viene rifiutato per errore | Conversione, carico del supporto, frustrazione |
| EER (equal error rate) | Il punto in cui false accettazioni e falsi rifiuti si equivalgono; confronto rapido tra motori | Benchmark di fornitori e modelli |
| APCER | Quota di attacchi di spoofing che il controllo di liveness accetta per errore | Onboarding remoto, account di alto valore |
| BPCER | Quota di utenti reali che il controllo di liveness segnala per errore come attacchi | Abbandoni durante l'onboarding |
APCER e BPCER provengono dalla ISO/IEC 30107-3, la norma per testare la presentation attack detection. Per il confronto dei volti, la NIST Face Recognition Technology Evaluation (FRTE), in precedenza FRVT, pubblica benchmark indipendenti continui utili per preselezionare i motori.
Per quali modalità biometriche sviluppare?
Sviluppate per la modalità per cui i vostri utenti hanno già l'hardware e che corrisponde al vostro livello di rischio: volto per onboarding remoto e login mobile, impronta per dispositivi e accesso fisico, iride o vene del palmo dove il livello di garanzia deve essere molto alto. Il confronto qui sotto è qualitativo; le prestazioni reali dipendono da motore, sensori e popolazione.
| Modalità | Uso tipico | Hardware necessario | Esposizione allo spoofing | Attrito per l'utente | Ideale per |
|---|---|---|---|---|---|
| Volto | Login mobile, KYC remoto, imbarco | Qualsiasi fotocamera frontale; una camera di profondità aiuta | Alta (foto, schermi, maschere, deepfake) senza una liveness robusta | Molto basso | App consumer, onboarding remoto |
| Impronta digitale | Sblocco del dispositivo, rilevazione presenze, accesso alle porte | Sensore capacitivo od ottico | Media (falsi in silicone o gelatina) | Basso | Personale, chioschi, dispositivi |
| Iride | Controllo alle frontiere, accesso ad alta sicurezza | Camera a infrarossi vicini | Da bassa a media | Medio | Pubblica amministrazione, siti critici |
| Vene del palmo | Pagamenti, identificazione dei pazienti in ospedale | Scanner del palmo a infrarossi vicini | Bassa (le vene sono sotto la pelle) | Basso | Sanità, progetti pilota di pagamento nel retail |
| Voce | Autenticazione nei call center, assistenti vocali | Microfono | Alta (clonazione vocale, replay) | Molto basso | Canali telefonici, come fattore secondario |
| Comportamento | Autenticazione continua, rilevamento delle frodi | Nessuno oltre al dispositivo | Da bassa a media; difficile da imitare su larga scala | Nessuno (passivo) | App bancarie, valutazione del rischio delle sessioni |
La fusione multimodale combina due o più tratti, come volto e voce o volto e segnali comportamentali: un attaccante deve così superare più controlli contemporaneamente, e gli utenti legittimi hanno un'alternativa quando un tratto non funziona. La fusione aumenta costi e complessità, quindi di solito la riserviamo ai flussi ad alta garanzia, come il recupero dell'account, i pagamenti elevati o l'identificazione 1:N.
SDK biometrico o sviluppo di software biometrico su misura: cosa vi serve?
Usate un SDK di un fornitore o un'API cloud per login e KYC standard; scegliete lo sviluppo di software biometrico su misura quando vi servono modelli proprietari, matching offline o sul dispositivo, combinazioni insolite di modalità, residenza rigorosa dei dati, oppure quando le tariffe per verifica non scalano più. La maggior parte dei prodotti sta nel mezzo: un matcher in licenza, avvolto in codice su misura per acquisizione, liveness, consenso e integrazione.
| Opzione | Time-to-market | Profilo di costo | Controllo sui dati | Taratura dell'accuratezza | Lock-in |
|---|---|---|---|---|---|
| SDK del fornitore / API sul dispositivo (incl. Face ID, Touch ID, BiometricPrompt) | Il più rapido: settimane | Basso costo di sviluppo; licenza o tariffe per dispositivo | Alto se il matching resta sul dispositivo | Limitata alle impostazioni del fornitore | Medio |
| API biometrica cloud | Rapido: settimane | Basso costo iniziale; tariffe per verifica che crescono con i volumi | Più basso: i campioni escono dalla vostra infrastruttura | Limitata | Alto |
| Sviluppo su misura (pipeline propria, modelli in licenza o proprietari) | Più lento: mesi | Costo iniziale più alto; basso costo marginale | Totale: decidete voi dove risiedono i dati | Totale, sui vostri dati | Basso |
I servizi di sviluppo di software biometrico su misura hanno senso in quattro situazioni comuni: operate dove la connettività è instabile e il matching deve funzionare offline; regolatori o clienti richiedono che i dati biometrici non lascino mai una regione o un dispositivo; vi serve una modalità o una strategia di fusione che nessun fornitore offre; oppure il volume di verifiche è tale che le tariffe per controllo superano il costo di uno stack proprio. Se nessuno di questi casi si applica, partite da un SDK e mantenete un vostro livello di astrazione per poter cambiare fornitore in seguito.
Come sviluppare software biometrico in 7 passi
Lo sviluppo di software biometrico richiede sette passi, e i primi tre, cioè livello di garanzia, scelta delle modalità e conformità, avvengono prima di acquisire un solo campione. È la sequenza che seguiamo nei progetti per i clienti.
1. Definire caso d'uso e livello di garanzia
Iniziate scrivendo se vi serve verifica o identificazione, chi sono gli utenti e quanto costerebbe una falsa accettazione. Associate il flusso a un livello di garanzia della NIST SP 800-63-4, le Digital Identity Guidelines finalizzate nel 2025, che fissano i requisiti per la verifica dell'identità e la robustezza dell'autenticazione.
2. Scegliere modalità e strategia di liveness
Scegliete la modalità che i vostri utenti possono usare con l'hardware che già possiedono, poi decidete come rilevare gli attacchi. La liveness passiva (senza azioni dell'utente) offre la conversione migliore; quella attiva (girare la testa, leggere cifre) aggiunge attrito ma fornisce più segnali. I flussi ad alto rischio richiedono di solito sia la presentation attack detection sia il rilevamento degli attacchi di iniezione.
3. Svolgere una DPIA e definire consenso e conservazione
Svolgete una valutazione d'impatto sulla protezione dei dati e definite le basi legali prima di raccogliere un solo campione: testo del consenso, piano di conservazione scritto, processo di cancellazione, diritti di accesso ai template e giurisdizioni applicabili. Un consenso aggiunto dopo il lancio è il punto di partenza più frequente delle cause legate ai dati biometrici.
4. Costruire o integrare il motore di acquisizione e matching
Costruite o integrate acquisizione, valutazione della qualità, estrazione delle caratteristiche e matcher. Per il login mobile si tratta spesso delle API della piattaforma più un SDK di liveness; per il KYC o la ricerca 1:N, di un matcher in licenza o proprietario dietro la vostra API. Tenete il matcher dietro un'interfaccia interna, così da poterlo sostituire.
5. Proteggere i template
Proteggete i template come password permanenti, perché è esattamente ciò che sono. L'opzione più sicura è conservarli sul dispositivo in una Secure Enclave o in un Trusted Execution Environment (TEE). Quando l'archiviazione lato server è inevitabile, cifrate i template con chiavi custodite in un HSM o in un KMS cloud e usate template revocabili nello spirito della ISO/IEC 24745, così che un template trafugato possa essere revocato e riemesso.
6. Prevedere riserva, audit e revisione umana
Ogni flusso biometrico ha bisogno di un'alternativa non biometrica, come una passkey o un codice monouso, per gli utenti che non possono o non vogliono registrarsi. Registrate ogni decisione con punteggi e soglie e inviate i casi limite dei flussi critici a revisori formati invece di rifiutarli automaticamente.
7. Testare gli attacchi e monitorare in produzione
Testate il sistema come faranno gli attaccanti: test PAD secondo la ISO/IEC 30107-3, attacchi di iniezione con videocamere virtuali e deepfake, e test di accuratezza per fasce d'età, genere e tonalità della pelle. Dopo il lancio monitorate falsi rifiuti, tentativi di attacco e drift. Inserite tutto questo nel vostro ciclo di vita dello sviluppo software sicuro invece di trattarlo come un audit una tantum.
Quali funzionalità servono a un software biometrico su misura?
Un software biometrico su misura ha bisogno di sette funzionalità chiave per essere sicuro, usabile e conforme; tralasciarne una si traduce poi in frodi, ticket di supporto o rischi legali.
- Enrollment con punteggio di qualità, che guida l'utente verso una buona prima acquisizione, perché un template di enrollment scadente causa falsi rifiuti per tutta la sua vita.
- Liveness e presentation attack detection, passive per impostazione predefinita, con prove attive per le azioni a rischio.
- Protezione dei template: archiviazione sul dispositivo o template lato server cifrati e revocabili, e nessuna immagine grezza a meno che non sia richiesta dalla legge.
- Gestione di consenso e conservazione: consensi versionati, informative per giurisdizione e cancellazione automatica alla scadenza.
- Autenticazione di riserva con passkey o OTP, così che la biometria non sia mai l'unico accesso.
- Log di audit e console di amministrazione che mostrano ogni enrollment, ogni decisione di matching e ogni intervento manuale.
- Monitoraggio delle prestazioni demografiche, che segue i tassi di errore per gruppo e fa emergere i bias in produzione invece che dopo un reclamo.
Lo stack tecnologico biometrico nel 2026
Nel 2026 uno stack biometrico tiene il più possibile sul dispositivo, sfrutta l'hardware sicuro della piattaforma e riserva i server a ricerca 1:N, orchestrazione e audit. Nei prodotti consumer rientra in un progetto più ampio di sviluppo di app mobile.
| Livello | Scelta tipica | Perché |
|---|---|---|
| Autenticazione sul dispositivo | Apple LocalAuthentication (Face ID / Touch ID), Android BiometricPrompt | I template non lasciano mai la Secure Enclave o il TEE; l'app riceve solo un sì o un no |
| Modelli sul dispositivo | Core ML, TensorFlow Lite, ONNX Runtime | Controllo qualità, liveness e matching su misura senza chiamate di rete |
| Login senza password | Passkey FIDO2 / WebAuthn | Lo sblocco biometrico resta locale; il server vede solo una firma a chiave pubblica |
| Serving dei modelli | Servizi Python e PyTorch su GPU o CPU | Matching lato server, controlli di liveness e aggiornamenti dei modelli |
| Ricerca 1:N | Ricerca vettoriale, ad esempio FAISS | Ricerca rapida dei vicini più prossimi in grandi gallerie di template |
| API e orchestrazione | Servizi Go, Java o .NET | Integrazione con identity provider, flussi KYC e sistemi core |
| Gestione delle chiavi | HSM o KMS cloud | Le chiavi di cifratura dei template non stanno mai accanto ai dati |
| Formati di scambio | Formati di template ISO/IEC 19794 e 39794 | Interoperabilità con sensori, fornitori e sistemi pubblici |
Le passkey meritano una menzione speciale. Con FIDO2 e WebAuthn il controllo del volto o dell'impronta avviene interamente sul dispositivo dell'utente e sblocca una chiave privata. Il vostro server non riceve alcun dato biometrico, il che elimina gran parte del rischio di archiviazione e di violazione pur offrendo agli utenti un'esperienza biometrica.
Come proteggere i sistemi biometrici da spoofing e deepfake?
I sistemi biometrici si proteggono sovrapponendo presentation attack detection certificata, rilevamento degli attacchi di iniezione, attestazione del dispositivo e una rigorosa sicurezza dei template, perché nessun singolo controllo ferma ogni attacco. Il modello di minaccia ha cinque componenti principali:
- Attacchi di presentazione: foto stampate, video riprodotti su uno schermo, maschere 3D e dita in silicone o gelatina posate sul sensore.
- Attacchi di iniezione e videocamera virtuale: l'attaccante aggira la fotocamera e immette un flusso video sintetico direttamente nell'app o nel browser.
- Video deepfake e clonazione vocale: volti e voci generati a partire da poche foto o registrazioni pubbliche.
- Furto di template: una violazione del database dei template, che non si risolve con un reset della password.
- Replay: il riutilizzo di una sessione biometrica o di una richiesta API catturata e in precedenza valida.
Le difese corrispondenti sono:
- PAD certificata, testata da un laboratorio accreditato secondo la ISO/IEC 30107-3.
- Rilevamento degli attacchi di iniezione, che verifica l'integrità del flusso della fotocamera e segnala videocamere virtuali ed emulatori.
- Attestazione del dispositivo (Apple App Attest, Google Play Integrity), che conferma che la richiesta proviene da un'app autentica su un dispositivo autentico.
- Prove challenge-response con azioni o pattern luminosi casuali, a cui un contenuto preregistrato non può rispondere.
- Cifratura dei template e template revocabili.
- Rate limiting e nonce contro forza bruta e replay.
- Autenticazione rafforzata in caso di comportamento insolito o azioni di alto valore.
Conformità biometrica: BIPA, CUBI, GDPR ed EU AI Act
I dati biometrici sono tra i dati personali più regolamentati sia negli USA sia nell'UE, e le regole determinano la vostra architettura: dove risiedono i template, quale consenso raccogliete, per quanto tempo conservate i dati e quali usi sono vietati. Solo Illinois, Texas e Stato di Washington hanno leggi dedicate alla biometria, ma una ventina di altri Stati USA trattano la biometria come dato sensibile nelle loro leggi generali sulla privacy.
| Legge | Giurisdizione | Obbligo principale | Applicazione / sanzione | Cosa significa per il vostro progetto |
|---|---|---|---|---|
| BIPA | Illinois | Policy di conservazione pubblica, consenso scritto e informato prima della raccolta, divieto di vendita | Azione privata; dalla modifica del 2024, 1.000 $ (negligenza) o 5.000 $ (dolo o imprudenza) per persona | Flusso di consenso scritto e calendario di conservazione pubblicato prima della prima acquisizione |
| CUBI | Texas | Consenso informato prima dell'acquisizione a fini commerciali, divieto di vendita, conservazione limitata | Solo l'Attorney General; fino a 25.000 $ per violazione | Logica di consenso e cancellazione per ogni utente texano |
| RCW 19.375 | Washington | Informativa e consenso prima della registrazione di identificatori biometrici a fini commerciali | Attorney General | Schermate di informativa e consenso; verificate anche il My Health My Data Act |
| HB 24-1130 (Colorado Privacy Act) | Colorado | Policy biometrica scritta, regole di conservazione e cancellazione, consenso, anche per i dipendenti; in vigore dal 1° luglio 2025 | Attorney General e procuratori distrettuali; nessuna azione privata | I dati biometrici dei dipendenti richiedono lo stesso rigore di quelli dei clienti |
| CCPA / CPRA | California | I dati biometrici usati per identificare un consumatore sono informazioni personali sensibili | California Privacy Protection Agency e Attorney General | Informativa al momento della raccolta e diritto di limitarne l'uso |
| GDPR art. 9 | UE / SEE | I dati biometrici usati per identificare in modo univoco una persona sono categorie particolari di dati | Autorità di controllo | Una condizione dell'articolo 9, paragrafo 2 (di solito il consenso esplicito) e una DPIA |
| EU AI Act | UE | Vieta alcuni usi biometrici; l'identificazione biometrica remota è ad alto rischio | Autorità di vigilanza del mercato | Classificazione del rischio e documentazione per ogni funzione di identificazione |
Il cambiamento più importante negli USA è la modifica del BIPA dell'Illinois (SB 2979), firmata il 2 agosto 2024. I danni ora si calcolano per persona e non per scansione, il che elimina il rischio di cifre astronomiche, e nell'aprile 2026 la Corte d'appello del Settimo Circuito ha stabilito che la modifica si applica retroattivamente ai procedimenti in corso. Il BIPA mantiene l'azione privata e resta quindi la legge biometrica statunitense più rischiosa per prodotti consumer e HR. In Texas, la legge TRAIGA (HB 149) esenta dal 1° gennaio 2026 la maggior parte delle attività di addestramento e sviluppo di IA dalla regola sul consenso del CUBI, ma l'acquisizione commerciale di identificatori biometrici richiede comunque il consenso.
Calendario dell'EU AI Act dopo il Digital Omnibus
L'EU AI Act si applica alla biometria in tre fasi. I divieti dell'articolo 5 si applicano dal 2 febbraio 2025: scraping non mirato di immagini facciali, riconoscimento delle emozioni sul lavoro e a scuola, categorizzazione biometrica che deduce caratteristiche sensibili e identificazione biometrica remota in tempo reale da parte delle forze dell'ordine negli spazi pubblici, con eccezioni ristrette. Gli obblighi di trasparenza dell'articolo 50, compresa l'etichettatura dei deepfake, si applicano dal 2 agosto 2026. Il Digital Omnibus sull'IA, in vigore dal 27 luglio 2026, ha spostato dal 2 agosto 2026 al 2 dicembre 2027 gli obblighi ad alto rischio dell'allegato III, che comprendono l'identificazione biometrica remota e la categorizzazione biometrica.
La verifica biometrica 1:1 il cui unico scopo è confermare che una persona sia chi dichiara di essere di norma non rientra nella categoria ad alto rischio di «identificazione biometrica remota», ma il confine dipende dalla progettazione: fatevi assistere da un legale. Per un elenco più completo consultate la nostra checklist EU AI Act per SaaS e la nostra guida al GDPR per i founder statunitensi. Questa sezione è un'informazione generale e non costituisce consulenza legale.
Quanto costa lo sviluppo di software biometrico nel 2026?
Lo sviluppo di software biometrico costa circa 35.000–80.000 $ per integrare un SDK di un fornitore in un'app esistente e 200.000–450.000 $ per una piattaforma multimodale enterprise, mentre la ricerca su un modello proprietario va oltre. La tabella riporta le nostre stime di pianificazione per il 2026, basate sull'esperienza di progetto di YuSMP; non sono statistiche di mercato.
| Tipo di progetto | Nostra stima di pianificazione 2026 | Tempi tipici |
|---|---|---|
| Integrazione di SDK o API in un'app esistente | 35.000–80.000 $ | 6–12 settimane |
| App mobile o web su misura con matching sul dispositivo e liveness | 90.000–200.000 $ | 4–7 mesi |
| Piattaforma di identità multimodale enterprise (1:N, amministrazione, audit, integrazioni) | 200.000–450.000 $ | 6–12 mesi |
| Ricerca su un modello proprietario o matcher proprio | da 450.000 $ | 9–18 mesi |
Fattori di costo
Il costo dello sviluppo di software biometrico su misura dipende meno dal numero di schermate e più da livello di garanzia, scala e conformità. I fattori principali sono:
- Numero di modalità: ognuna aggiunge acquisizione, modelli, test e logica di riserva.
- Dimensione della galleria 1:N: cercare tra milioni di template richiede infrastruttura vettoriale e un'attenta taratura delle soglie.
- Certificazione della liveness e test PAD da parte di un laboratorio accreditato.
- Lavoro di conformità: DPIA, revisione legale per giurisdizione, UX del consenso e documentazione.
- Tariffe per verifica dei fornitori, che ad alti volumi possono dominare i costi operativi.
- Hardware e sensori per chioschi, lettori per porte o acquisizione a infrarossi vicini.
- Manutenzione e riaddestramento dei modelli: come regola pratica prevediamo circa il 15–20 % del costo di sviluppo all'anno.
Per capire come si collocano queste cifre rispetto ad altri progetti, consultate la nostra analisi dei costi dello sviluppo software su misura.
Casi d'uso del software biometrico per settore
Il software biometrico si usa ovunque l'identità debba essere dimostrata in modo rapido e a distanza, e ogni settore aggiunge il proprio livello normativo.
- Fintech e banche: onboarding KYC remoto con confronto tra documento e selfie e autenticazione rafforzata per i pagamenti elevati. La biometria è un passaggio di un flusso di conformità più ampio, trattato nella nostra guida al software KYC/AML e dalla nostra area software fintech.
- Sanità: identificazione dei pazienti per evitare scambi di cartelle e frodi d'identità medica, e firma delle prescrizioni elettroniche da parte dei medici. Il nostro team per il software sanitario gestisce la sovrapposizione tra HIPAA e GDPR.
- Personale: controllo accessi e rilevazione presenze con impronta o volto. I dati biometrici dei dipendenti ricadono nel BIPA in Illinois e, da luglio 2025, nelle regole per i dipendenti del Colorado.
- Viaggi e frontiere: e-gate automatici e imbarco senza interruzioni, in cui il volto sostituisce la carta d'imbarco a ogni controllo.
- Retail: progetti pilota di pagamento con il volto o il palmo alla cassa, che richiedono attrito minimo e un consenso molto chiaro.
- Istruzione: verifica dell'identità negli esami online. Limitatevi alla verifica: il riconoscimento delle emozioni nell'istruzione è vietato dall'EU AI Act, come spiega la nostra guida al software di riconoscimento delle emozioni.
Come scegliere un'azienda di sviluppo software biometrico su misura
Scegliete un'azienda di sviluppo software biometrico su misura in grado di dimostrare che i suoi sistemi resistono ad attacchi e audit, non solo alle demo. Usate questa checklist in sette punti per confrontare qualsiasi azienda di sviluppo software biometrico:
- Progetti con test PAD comprovati, con report di laboratorio consultabili.
- Padronanza delle metriche NIST e ISO e un piano di test FAR/FRR scritto per il vostro caso d'uso.
- Esperienza di privacy by design e DPIA tra leggi statali USA e GDPR.
- Esperienza sia sul dispositivo sia lato server, così che l'architettura sia scelta per voi e non secondo la zona di comfort del fornitore.
- Test sui bias per gruppi demografici, con risultati per gruppo.
- Proprietà chiara di IP e modelli nel contratto, inclusi codice, pesi addestrati e set di test.
- Monitoraggio dopo il lancio di tassi di errore, attacchi e drift, con tempi di intervento concordati.
Buoni servizi di sviluppo di software biometrico su misura includono anche una risposta onesta alla domanda «non dovremmo semplicemente usare le API della piattaforma?». Un partner che raccomanda sempre uno sviluppo completamente su misura sta ottimizzando soprattutto la propria fattura. Per una checklist generale leggete come scegliere un'azienda di sviluppo software.
Tendenze del software biometrico nel 2026
Cinque tendenze definiscono il software biometrico nel 2026, e tutte vanno verso meno dati biometrici archiviati e maggiore resistenza agli attacchi:
- Le passkey sostituiscono le password, con lo sblocco biometrico sul dispositivo e nessun dato biometrico sul server.
- Il rilevamento di attacchi di iniezione e deepfake diventa standard in ogni onboarding remoto, non più un'opzione.
- Matching sul dispositivo e all'edge, che riduce latenza, costi ed esposizione alle violazioni.
- Template rispettosi della privacy, come template revocabili e cifrati che possono essere revocati dopo una violazione.
- Autenticazione multimodale e continua, che combina segnali facciali, vocali e comportamentali per tutta la sessione invece di un unico controllo al login.
FAQ
Che cos'è lo sviluppo di software biometrico?
Lo sviluppo di software biometrico è la progettazione di sistemi che acquisiscono un tratto fisico o comportamentale, come volto, impronta digitale, iride, voce o ritmo di digitazione, lo convertono in un template protetto e lo confrontano per verificare o identificare una persona. Un progetto completo comprende acquisizione e controllo qualità, rilevamento della vitalità, matching, protezione dei template, gestione di consenso e conservazione, autenticazione di riserva e log di audit.
Quanto costa lo sviluppo di software biometrico su misura?
Secondo le stime di pianificazione YuSMP per il 2026, integrare un SDK biometrico di un fornitore in un'app esistente costa 35.000–80.000 $ in 6–12 settimane. Un'app mobile o web su misura con matching sul dispositivo e liveness costa 90.000–200.000 $ in 4–7 mesi. Una piattaforma di identità multimodale enterprise costa 200.000–450.000 $ in 6–12 mesi, mentre la ricerca su un modello proprietario parte da circa 450.000 $. Le tariffe per verifica e la manutenzione sono a parte.
Quanto tempo serve per integrare l'autenticazione biometrica in un'app?
Aggiungere il login biometrico con un SDK di un fornitore o con le API della piattaforma (Face ID, Touch ID, Android BiometricPrompt) a un'app esistente richiede di solito 6–12 settimane, comprese schermate di consenso, login di riserva e test. Un'app su misura con matching proprio, liveness e console di amministrazione richiede 4–7 mesi. Le piattaforme enterprise con ricerca 1:N e integrazioni richiedono 6–12 mesi, soprattutto per conformità e test di attacco.
Meglio usare un SDK biometrico o sviluppare software biometrico su misura?
Usate un SDK di un fornitore o un'API cloud per login e KYC standard, quando conta la velocità e le tariffe per verifica sono sostenibili. Sviluppate su misura se vi servono matching offline o sul dispositivo, residenza rigorosa dei dati, una combinazione insolita di modalità, una taratura propria del modello, oppure se le tariffe per verifica non scalano più con i volumi. Molti team partono da un SDK e sostituiscono alcune parti in seguito.
È legale raccogliere dati biometrici secondo BIPA e GDPR?
Sì, a determinate condizioni. Il BIPA dell'Illinois richiede una policy di conservazione scritta, un consenso scritto e informato prima della raccolta e vieta la vendita dei dati; dopo la modifica del 2024 i danni ammontano a 1.000 $ o 5.000 $ per persona. Il GDPR considera i dati biometrici usati per identificare una persona come categoria particolare ai sensi dell'articolo 9, il che di solito richiede un consenso esplicito e una valutazione d'impatto. Non costituisce consulenza legale.
Come rilevano i sistemi biometrici spoofing e deepfake?
I sistemi biometrici usano la presentation attack detection (PAD) per riconoscere foto, maschere, schermi e dita false, testata secondo la norma ISO/IEC 30107-3 con le metriche APCER e BPCER. Contro deepfake e videocamere virtuali aggiungono il rilevamento degli attacchi di iniezione, l'attestazione del dispositivo, prove challenge-response e controlli lato server sulla catena di acquisizione. Il rate limiting e l'autenticazione rafforzata limitano i danni se un attacco va a segno.
Cosa consegna un'azienda di sviluppo software biometrico?
Un'azienda di sviluppo software biometrico consegna il flusso di acquisizione ed enrollment, il rilevamento della vitalità, il motore di matching o l'integrazione dell'SDK, la protezione dei template, la gestione di consenso e conservazione, l'autenticazione di riserva, una console di amministrazione con log di audit e report di test su accuratezza, spoofing e prestazioni demografiche. Deve inoltre fornire la documentazione per la vostra valutazione d'impatto e trasferirvi la proprietà del codice e dei modelli addestrati.
L'EU AI Act vieta il riconoscimento facciale?
No. L'AI Act vieta usi specifici: lo scraping non mirato di immagini facciali, il riconoscimento delle emozioni sul lavoro e a scuola, la categorizzazione biometrica che deduce caratteristiche sensibili e l'identificazione biometrica remota in tempo reale da parte delle forze dell'ordine negli spazi pubblici, con eccezioni ristrette. Le altre forme di identificazione biometrica remota sono ad alto rischio, con obblighi applicabili dal 2 dicembre 2027 dopo il Digital Omnibus. La verifica 1:1 di norma non rientra in questa categoria.
Ultimo aggiornamento: 8 ottobre 2026. Fonti: Paul Hastings, Illinois legislature passes major BIPA amendment; Constangy, BIPA amended to limit potential damages; Business Law Today, retroattività della modifica al BIPA; American Bar Association, privacy dei dati in Texas; RecordingLaw, leggi biometriche statunitensi; Venable, modifica della legge del Colorado; Davis Wright Tremaine, Colorado Privacy Act e biometria; Usercentrics, rinvio degli obblighi ad alto rischio e articolo 50; Secure Privacy, scadenze dopo il Digital Omnibus; GDPR, regolamento (UE) 2016/679; The Business Research Company, Biometrics global market report; iProov, statistiche sulla biometria; NIST SP 800-63-4. Le fasce di costo sono stime di pianificazione YuSMP. Non costituisce consulenza legale.