TL;DR : Le développement de logiciels biométriques consiste à créer des systèmes qui capturent visages, empreintes, iris, voix ou comportements, les transforment en gabarits protégés et les comparent pour vérifier ou identifier des personnes. En 2026, les décisions clés portent sur la modalité, la détection du vivant, la comparaison sur l'appareil ou sur serveur, le SDK d'éditeur ou le sur-mesure, et la conformité au BIPA, à l'article 9 du RGPD et à l'AI Act. Comptez 35 000 à 80 000 $ pour intégrer un SDK et plus de 200 000 $ pour une plateforme multimodale.
Le développement de logiciels biométriques consiste à transformer un visage, une empreinte digitale, un iris, une voix ou un rythme de frappe en un moyen fiable de prouver qui est une personne. Les mots de passe cèdent la place à un regard vers le téléphone ou à un contact sur un capteur, et les deepfakes ont relevé les enjeux pour tous ceux qui vérifient une identité à distance. L'argent suit ce mouvement : The Business Research Company estime le marché mondial de la biométrie à environ 59,7 milliards de dollars en 2026, et à près de 103 milliards de dollars d'ici 2030. Selon iProov, 72 % des consommateurs dans le monde préfèrent la biométrie faciale aux mots de passe pour les opérations en ligne sécurisées.
Pour la plupart des entreprises, la biométrie n'est pas un produit autonome mais une fonctionnalité au sein d'une application bancaire, d'un portail patient, d'un outil RH ou d'un parcours d'onboarding. Elle doit s'intégrer aux fournisseurs d'identité, aux bases de données et aux processus d'audit existants. C'est pourquoi nous la traitons comme du développement logiciel sur mesure pour les systèmes d'identité et d'accès plutôt que comme un simple module. De bons services de développement de logiciels biométriques couvrent toute la chaîne : capture, détection du vivant, comparaison, sécurité des gabarits, consentement, solutions de secours et supervision.
Ce guide explique le fonctionnement des systèmes biométriques, le choix entre modalités, les cas où un SDK d'éditeur suffit, la défense contre l'usurpation et les deepfakes, les lois applicables aux États-Unis et dans l'UE, et le coût de chaque niveau de projet. Si votre produit traite déjà des images de caméra à d'autres fins, notre guide du développement de vision par ordinateur présente la stack vision dans son ensemble.
Qu'est-ce que le développement de logiciels biométriques ?
Le développement de logiciels biométriques est la conception et la réalisation de systèmes qui mesurent un trait physique ou comportemental, le convertissent en gabarit mathématique et le comparent à des gabarits enregistrés pour prendre une décision d'identité. Le capteur ne renvoie jamais un simple oui ou non. Il fournit un score de similarité que votre logiciel transforme en acceptation, refus ou authentification renforcée, selon les seuils fixés pour votre niveau de risque.
Les traits physiques comprennent le visage, les empreintes digitales, l'iris, les veines de la paume et la voix. Les traits comportementaux incluent le rythme de frappe, les gestes de balayage, la démarche et la façon de tenir un téléphone. Des services professionnels de développement de logiciels biométriques associent ces capteurs et modèles aux éléments qui rendent un produit utilisable et conforme : parcours d'enrôlement, écrans de consentement, connexion de secours, outils d'administration et journaux d'audit.
Comment fonctionne un système biométrique
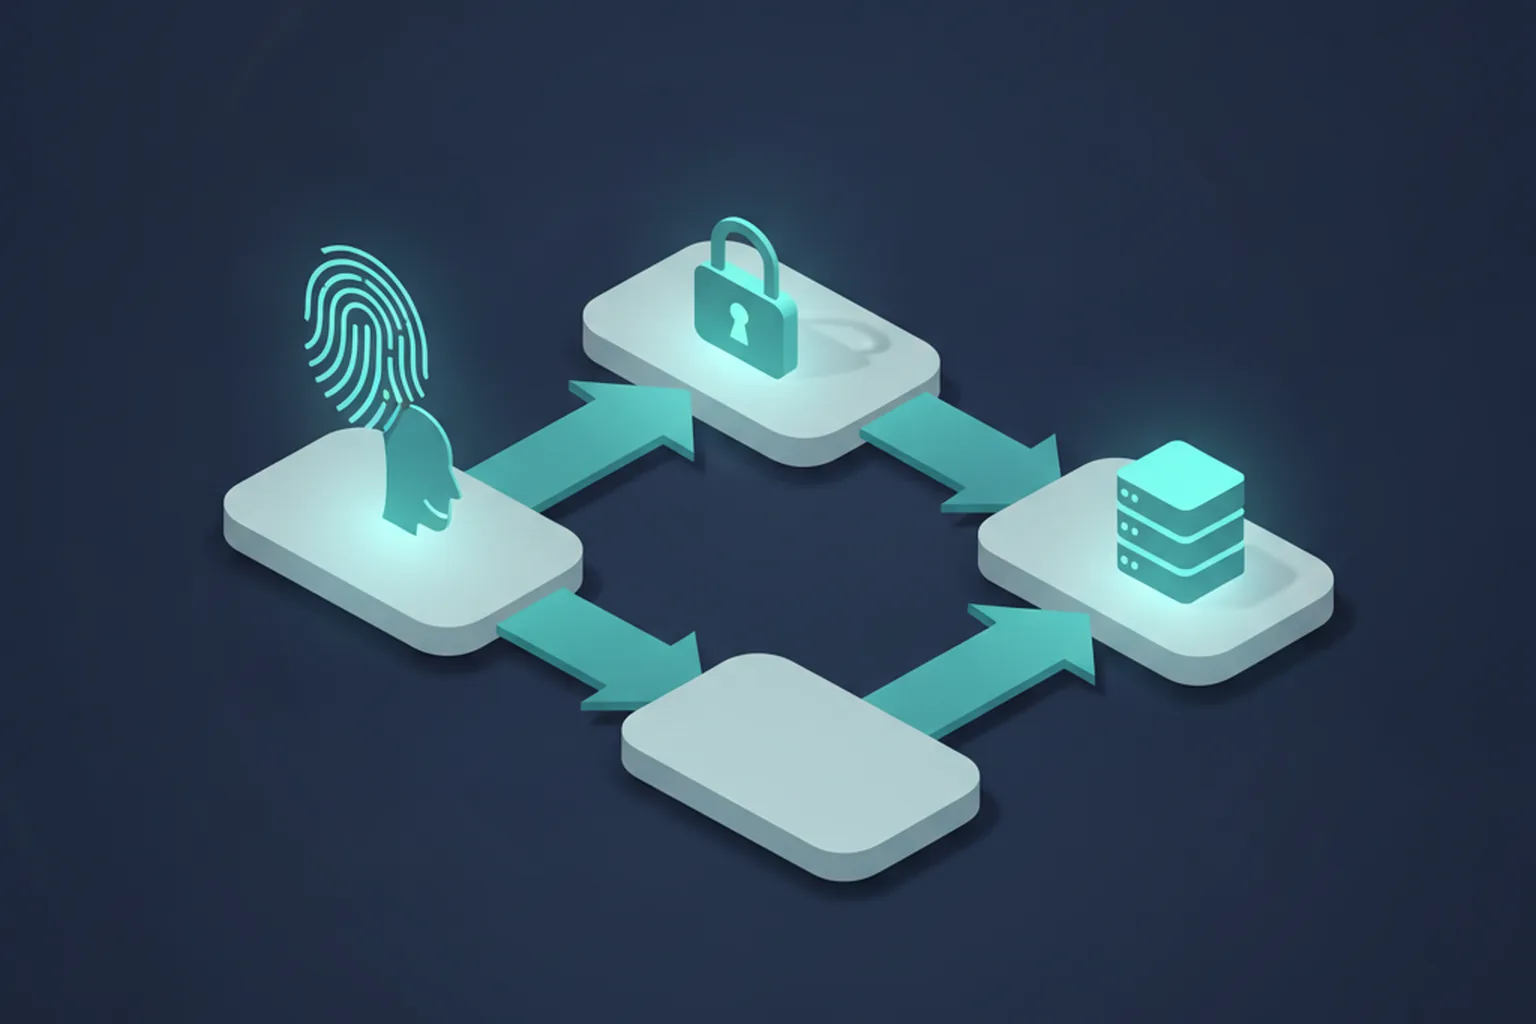
Un système biométrique fonctionne en six étapes, et le même pipeline s'applique au visage comme à l'empreinte digitale :
- Capture. Une caméra, un capteur d'empreintes, un microphone ou un écran tactile enregistre un échantillon brut.
- Contrôle qualité. Le logiciel rejette les échantillons flous, sombres, partiels ou mal cadrés et invite l'utilisateur à recommencer.
- Extraction des caractéristiques. Un modèle convertit l'échantillon en un ensemble compact de nombres décrivant ses traits distinctifs, comme les minuties d'une empreinte ou un embedding facial.
- Création du gabarit. À l'enrôlement, ces caractéristiques sont stockées sous forme de gabarit biométrique, idéalement chiffré ou conservé sur l'appareil.
- Comparaison. À la connexion, un comparateur confronte le nouvel échantillon à un gabarit enregistré ou parcourt une galerie de nombreux gabarits.
- Décision. Le score de similarité est comparé à un seuil, combiné aux signaux de détection du vivant et de risque, puis transformé en acceptation, refus ou authentification renforcée.
Vérification (1:1) et identification (1:N)
La vérification répond à la question « cette personne est-elle bien celle qu'elle prétend être ? » en comparant un échantillon à un seul gabarit ; l'identification répond à « qui est cette personne ? » en parcourant toute une galerie. Déverrouiller un téléphone ou valider un paiement relève de la vérification 1:1. Retrouver un client dans une base ou contrôler un demandeur face à une liste de surveillance relève de l'identification 1:N. Cette différence détermine l'architecture, les objectifs de précision et le risque juridique : le 1:N exige une recherche vectorielle rapide, ses taux d'erreur augmentent avec la taille de la galerie et les régulateurs le traitent bien plus sévèrement.
« Biométrique » n'est pas non plus synonyme de « reconnaissance faciale ». La reconnaissance faciale n'est qu'une modalité parmi d'autres. Une connexion par empreinte, une vérification vocale en centre d'appels et l'analyse comportementale de la frappe sont des systèmes biométriques qui ne voient jamais de visage.
Les indicateurs de précision à spécifier
La précision biométrique se spécifie avec une paire de taux d'erreur, pas avec un pourcentage unique, car réduire une erreur augmente toujours l'autre. Inscrivez ces indicateurs dans vos exigences et dans tout contrat fournisseur :
| Indicateur | Signification en termes simples | Où il compte |
|---|---|---|
| FAR / FMR (taux de fausse acceptation / de fausse correspondance) | Fréquence à laquelle un imposteur est accepté à tort | Paiements, récupération de compte, accès physique |
| FRR / FNMR (taux de faux rejet / de fausse non-correspondance) | Fréquence à laquelle le véritable utilisateur est rejeté à tort | Conversion, charge du support, frustration |
| EER (taux d'erreur égal) | Point où fausses acceptations et faux rejets sont égaux ; comparaison rapide des moteurs | Benchmark des éditeurs et des modèles |
| APCER | Part des attaques d'usurpation que la détection du vivant accepte à tort | Onboarding à distance, comptes à forte valeur |
| BPCER | Part des vrais utilisateurs que la détection du vivant signale à tort comme attaques | Abandons pendant l'onboarding |
APCER et BPCER proviennent de la norme ISO/IEC 30107-3, qui encadre les tests de détection d'attaques par présentation. Pour la comparaison faciale, la NIST Face Recognition Technology Evaluation (FRTE), anciennement FRVT, publie en continu des benchmarks indépendants utiles pour présélectionner des moteurs.
Pour quelles modalités biométriques développer ?
Développez pour la modalité dont vos utilisateurs possèdent déjà le matériel et qui correspond à votre niveau de risque : le visage pour l'onboarding à distance et la connexion mobile, l'empreinte pour les appareils et l'accès physique, l'iris ou les veines de la paume lorsque le niveau d'assurance doit être très élevé. La comparaison ci-dessous est qualitative ; les performances réelles dépendent du moteur, des capteurs et de la population.
| Modalité | Usage typique | Matériel nécessaire | Exposition à l'usurpation | Friction | Idéal pour |
|---|---|---|---|---|---|
| Visage | Connexion mobile, KYC à distance, embarquement | Toute caméra frontale ; une caméra de profondeur aide | Élevée (photos, écrans, masques, deepfakes) sans liveness robuste | Très faible | Applications grand public, onboarding à distance |
| Empreinte digitale | Déverrouillage, pointage, accès aux portes | Capteur capacitif ou optique | Moyenne (faux doigts en silicone ou en gélatine) | Faible | RH, bornes, appareils |
| Iris | Contrôle aux frontières, accès haute sécurité | Caméra proche infrarouge | Faible à moyenne | Moyenne | Secteur public, sites critiques |
| Veines de la paume | Paiements, identification des patients à l'hôpital | Scanner de paume proche infrarouge | Faible (les veines sont sous la peau) | Faible | Santé, pilotes de paiement en magasin |
| Voix | Authentification en centre d'appels, assistants vocaux | Microphone | Élevée (clonage vocal, rejeu) | Très faible | Canaux téléphoniques, comme facteur secondaire |
| Comportement | Authentification continue, détection de fraude | Aucun au-delà de l'appareil | Faible à moyenne ; difficile à imiter à grande échelle | Aucune (passive) | Applications bancaires, scoring de risque des sessions |
La fusion multimodale combine deux traits ou plus, comme visage et voix ou visage et signaux comportementaux : un attaquant doit alors déjouer plusieurs contrôles à la fois, et les vrais utilisateurs disposent d'une alternative si un trait échoue. La fusion augmente le coût et la complexité ; nous la réservons donc généralement aux parcours à forte assurance, comme la récupération de compte, les paiements importants ou l'identification 1:N.
SDK biométrique ou développement de logiciel biométrique sur mesure : de quoi avez-vous besoin ?
Utilisez un SDK d'éditeur ou une API cloud pour les parcours standard de connexion et de KYC ; optez pour le développement de logiciel biométrique sur mesure si vous avez besoin de modèles propriétaires, d'une comparaison hors ligne ou sur l'appareil, de combinaisons inhabituelles de modalités, d'une résidence stricte des données, ou si les frais par vérification ne suivent plus. La plupart des produits se situent entre les deux : un comparateur sous licence, enveloppé dans du code sur mesure pour la capture, la liveness, le consentement et l'intégration.
| Option | Délai de mise sur le marché | Profil de coûts | Maîtrise des données | Réglage de la précision | Dépendance |
|---|---|---|---|---|---|
| SDK d'éditeur / API sur l'appareil (dont Face ID, Touch ID, BiometricPrompt) | Le plus rapide : quelques semaines | Faible coût de développement ; licence ou frais par appareil | Élevée si la comparaison reste sur l'appareil | Limité aux réglages de l'éditeur | Moyenne |
| API biométrique cloud | Rapide : quelques semaines | Faible coût initial ; frais par vérification qui croissent avec le volume | Plus faible : les échantillons quittent votre infrastructure | Limité | Élevée |
| Développement sur mesure (pipeline propre, modèles sous licence ou propriétaires) | Plus lent : plusieurs mois | Coût initial plus élevé ; faible coût marginal | Totale : vous choisissez où vivent les données | Total, sur vos propres données | Faible |
Les services de développement de logiciels biométriques sur mesure se justifient dans quatre situations courantes : vous opérez là où la connexion est instable et la comparaison doit fonctionner hors ligne ; les régulateurs ou vos clients exigent que les données biométriques ne quittent jamais une région ou un appareil ; vous avez besoin d'une modalité ou d'une stratégie de fusion qu'aucun éditeur ne propose ; ou le volume de vérifications est tel que les frais par contrôle dépassent le coût d'une stack en propre. Si aucun de ces cas ne s'applique, commencez avec un SDK et conservez votre propre couche d'abstraction pour pouvoir changer d'éditeur plus tard.
Développer un logiciel biométrique en 7 étapes
Développer un logiciel biométrique demande sept étapes, et les trois premières, à savoir le niveau d'assurance, le choix des modalités et la conformité, ont lieu avant la collecte du moindre échantillon. C'est la séquence que nous suivons sur les projets clients.
1. Définir le cas d'usage et le niveau d'assurance
Commencez par écrire si vous avez besoin de vérification ou d'identification, qui sont les utilisateurs et ce que coûterait une fausse acceptation. Rattachez le parcours à un niveau d'assurance de la NIST SP 800-63-4, les Digital Identity Guidelines finalisées en 2025, qui fixent les exigences de vérification d'identité et de robustesse de l'authentification.
2. Choisir les modalités et la stratégie de détection du vivant
Choisissez la modalité que vos utilisateurs peuvent employer avec le matériel dont ils disposent, puis décidez comment détecter les attaques. La liveness passive (sans action de l'utilisateur) offre la meilleure conversion ; la liveness active (tourner la tête, lire des chiffres) ajoute de la friction mais davantage de signaux. Les parcours à risque nécessitent en général à la fois la détection des attaques par présentation et celle des attaques par injection.
3. Mener une AIPD et cadrer consentement et conservation
Réalisez une analyse d'impact relative à la protection des données et réglez les bases juridiques avant de collecter le moindre échantillon : texte de consentement, durée de conservation écrite, processus de suppression, droits d'accès aux gabarits et juridictions applicables. Un consentement ajouté après le lancement est le point de départ le plus fréquent des contentieux liés aux données biométriques.
4. Construire ou intégrer le moteur de capture et de comparaison
Construisez ou intégrez la capture, l'évaluation de qualité, l'extraction de caractéristiques et le comparateur. Pour une connexion mobile, il s'agit souvent des API de la plateforme et d'un SDK de détection du vivant ; pour le KYC ou la recherche 1:N, d'un comparateur sous licence ou propriétaire derrière votre propre API. Placez le comparateur derrière une interface interne afin de pouvoir le remplacer.
5. Protéger les gabarits
Protégez les gabarits comme des mots de passe permanents, car c'est exactement ce qu'ils sont. L'option la plus sûre consiste à les conserver sur l'appareil dans une Secure Enclave ou un Trusted Execution Environment (TEE). Lorsque le stockage serveur est inévitable, chiffrez les gabarits avec des clés gérées dans un HSM ou un KMS cloud et utilisez des gabarits révocables dans l'esprit de l'ISO/IEC 24745, afin qu'un gabarit divulgué puisse être révoqué et réémis.
6. Prévoir secours, audit et revue humaine
Chaque parcours biométrique a besoin d'une solution de secours non biométrique, comme un passkey ou un code à usage unique, pour les utilisateurs qui ne peuvent pas ou ne veulent pas s'enrôler. Journalisez chaque décision avec ses scores et seuils, et orientez les cas limites des parcours sensibles vers des examinateurs formés plutôt que de les rejeter automatiquement.
7. Tester les attaques et surveiller en production
Testez le système comme le feront les attaquants : tests PAD selon ISO/IEC 30107-3, attaques par injection avec caméras virtuelles et deepfakes, et tests de précision par tranche d'âge, genre et couleur de peau. Après le lancement, surveillez les faux rejets, les tentatives d'attaque et la dérive. Intégrez tout cela à votre cycle de développement logiciel sécurisé au lieu d'en faire un audit ponctuel.
De quelles fonctionnalités un logiciel biométrique sur mesure a-t-il besoin ?
Un logiciel biométrique sur mesure a besoin de sept fonctionnalités clés pour être sûr, utilisable et conforme ; en omettre une se traduit plus tard par de la fraude, des tickets de support ou un risque juridique.
- Enrôlement avec score de qualité, qui guide l'utilisateur vers une bonne première capture, car un gabarit d'enrôlement médiocre provoque des faux rejets pendant toute sa durée de vie.
- Détection du vivant et des attaques par présentation, passive par défaut, avec des défis actifs pour les actions à risque.
- Protection des gabarits : stockage sur l'appareil ou gabarits serveur chiffrés et révocables, et aucune image brute sauf obligation légale.
- Gestion du consentement et de la conservation : consentements versionnés, mentions par juridiction et suppression automatique à l'échéance.
- Authentification de secours par passkey ou OTP, pour que la biométrie ne soit jamais le seul accès.
- Journal d'audit et console d'administration indiquant chaque enrôlement, chaque décision de comparaison et chaque intervention manuelle.
- Suivi des performances démographiques, qui mesure les taux d'erreur par groupe pour repérer les biais en production plutôt qu'à la suite d'une plainte.
La stack technologique biométrique en 2026
En 2026, une stack biométrique garde le plus possible de traitements sur l'appareil, s'appuie sur le matériel sécurisé de la plateforme et réserve les serveurs à la recherche 1:N, à l'orchestration et à l'audit. Pour les produits grand public, elle s'inscrit dans un projet plus large de développement d'applications mobiles.
| Couche | Choix typique | Pourquoi |
|---|---|---|
| Authentification sur l'appareil | Apple LocalAuthentication (Face ID / Touch ID), Android BiometricPrompt | Les gabarits ne quittent jamais la Secure Enclave ou le TEE ; l'application ne reçoit qu'un oui ou un non |
| Modèles embarqués | Core ML, TensorFlow Lite, ONNX Runtime | Contrôle de qualité, liveness et comparaison sur mesure sans appel réseau |
| Connexion sans mot de passe | Passkeys FIDO2 / WebAuthn | Le déverrouillage biométrique reste local ; le serveur ne voit qu'une signature à clé publique |
| Service des modèles | Services Python et PyTorch sur GPU ou CPU | Comparaison côté serveur, contrôles de liveness et mises à jour des modèles |
| Recherche 1:N | Recherche vectorielle, par exemple FAISS | Recherche rapide des plus proches voisins dans de grandes galeries de gabarits |
| API et orchestration | Services Go, Java ou .NET | Intégration aux fournisseurs d'identité, aux parcours KYC et aux systèmes cœur |
| Gestion des clés | HSM ou KMS cloud | Les clés de chiffrement des gabarits ne sont jamais stockées à côté des données |
| Formats d'échange | Formats de gabarits ISO/IEC 19794 et 39794 | Interopérabilité avec les capteurs, les éditeurs et les systèmes publics |
Les passkeys méritent une mention particulière. Avec FIDO2 et WebAuthn, la vérification du visage ou de l'empreinte se fait entièrement sur l'appareil de l'utilisateur et déverrouille une clé privée. Votre serveur ne reçoit aucune donnée biométrique, ce qui supprime une grande partie du risque de stockage et de fuite tout en offrant une expérience biométrique aux utilisateurs.
Comment protéger un système biométrique contre l'usurpation et les deepfakes ?
On protège un système biométrique en superposant une détection d'attaques par présentation certifiée, une détection des attaques par injection, l'attestation de l'appareil et une sécurité stricte des gabarits, car aucun contrôle isolé n'arrête toutes les attaques. Le modèle de menace comporte cinq volets :
- Attaques par présentation : photos imprimées, vidéos rejouées sur un écran, masques 3D et doigts en silicone ou en gélatine présentés au capteur.
- Attaques par injection et caméra virtuelle : l'attaquant contourne la caméra et injecte un flux vidéo synthétique directement dans l'application ou le navigateur.
- Vidéos deepfake et clonage vocal : visages et voix générés à partir de quelques photos ou enregistrements publics.
- Vol de gabarits : une intrusion dans la base de gabarits, qu'aucune réinitialisation de mot de passe ne peut corriger.
- Rejeu : la réutilisation d'une session biométrique ou d'une requête API capturée et précédemment valide.
Les défenses correspondantes sont :
- Une PAD certifiée, testée par un laboratoire accrédité selon ISO/IEC 30107-3.
- La détection des attaques par injection, qui vérifie l'intégrité du flux caméra et signale caméras virtuelles et émulateurs.
- L'attestation de l'appareil (Apple App Attest, Google Play Integrity), qui confirme que la requête provient d'une application authentique sur un appareil authentique.
- Des défis aléatoires (actions ou motifs lumineux) auxquels un média préenregistré ne peut pas répondre.
- Le chiffrement des gabarits et des gabarits révocables.
- La limitation du débit et des nonces contre la force brute et le rejeu.
- L'authentification renforcée en cas de comportement inhabituel ou d'action à forte valeur.
Conformité biométrique : BIPA, CUBI, RGPD et AI Act
Les données biométriques comptent parmi les données personnelles les plus encadrées aux États-Unis comme dans l'UE, et les règles dictent votre architecture : où vivent les gabarits, quel consentement vous recueillez, combien de temps vous conservez les données et quels usages sont proscrits. Seuls l'Illinois, le Texas et l'État de Washington disposent de lois dédiées à la biométrie, mais une vingtaine d'autres États américains traitent la biométrie comme une donnée sensible dans leurs lois générales sur la vie privée.
| Loi | Juridiction | Obligation clé | Application / sanction | Impact sur votre projet |
|---|---|---|---|---|
| BIPA | Illinois | Politique de conservation publique, consentement écrit éclairé avant la collecte, interdiction de vente | Droit d'action privé ; 1 000 $ (négligence) ou 5 000 $ (intention ou imprudence) par personne depuis l'amendement de 2024 | Parcours de consentement écrit et calendrier de conservation publié avant la première capture |
| CUBI | Texas | Consentement éclairé avant capture à des fins commerciales, interdiction de vente, conservation limitée | Attorney General uniquement ; jusqu'à 25 000 $ par violation | Logique de consentement et de suppression par utilisateur texan |
| RCW 19.375 | Washington | Information et consentement avant l'enrôlement d'identifiants biométriques à des fins commerciales | Attorney General | Écrans d'information et de consentement ; vérifier aussi le My Health My Data Act |
| HB 24-1130 (Colorado Privacy Act) | Colorado | Politique biométrique écrite, règles de conservation et de suppression, consentement, y compris pour les salariés ; en vigueur depuis le 1er juillet 2025 | Attorney General et procureurs de district ; pas de droit d'action privé | Les données biométriques des salariés exigent la même rigueur que celles des clients |
| CCPA / CPRA | Californie | Les données biométriques utilisées pour identifier un consommateur sont des informations personnelles sensibles | California Privacy Protection Agency et Attorney General | Information lors de la collecte et droit de limiter l'usage |
| RGPD art. 9 | UE / EEE | Les données biométriques servant à identifier une personne de manière unique sont des catégories particulières de données | Autorités de contrôle | Une condition de l'article 9, paragraphe 2 (le plus souvent le consentement explicite) et une AIPD |
| AI Act | UE | Interdit certains usages biométriques ; l'identification biométrique à distance est à haut risque | Autorités de surveillance du marché | Classification des risques et documentation pour toute fonction d'identification |
Le changement le plus important aux États-Unis est l'amendement du BIPA de l'Illinois (SB 2979), signé le 2 août 2024. Les dommages et intérêts se calculent désormais par personne et non par scan, ce qui écarte la menace de montants astronomiques, et en avril 2026 la Cour d'appel du septième circuit a jugé que l'amendement s'applique rétroactivement aux affaires en cours. Le BIPA conserve un droit d'action privé et reste donc la loi biométrique américaine la plus risquée pour les produits grand public et RH. Au Texas, la loi TRAIGA (HB 149) exempte depuis le 1er janvier 2026 la plupart des activités d'entraînement et de développement d'IA de la règle de consentement du CUBI, mais la capture commerciale d'identifiants biométriques exige toujours un consentement.
Calendrier de l'AI Act après l'Omnibus numérique
L'AI Act s'applique à la biométrie en trois temps. Les interdictions de l'article 5 s'appliquent depuis le 2 février 2025 : collecte non ciblée d'images faciales, reconnaissance des émotions au travail et dans l'enseignement, catégorisation biométrique déduisant des caractéristiques sensibles et identification biométrique à distance en temps réel par les forces de l'ordre dans l'espace public, avec des exceptions étroites. Les obligations de transparence de l'article 50, y compris l'étiquetage des deepfakes, s'appliquent à partir du 2 août 2026. L'Omnibus numérique sur l'IA, en vigueur depuis le 27 juillet 2026, a reporté du 2 août 2026 au 2 décembre 2027 les obligations à haut risque de l'annexe III, qui couvrent l'identification et la catégorisation biométriques à distance.
La vérification biométrique 1:1 dont le seul but est de confirmer qu'une personne est bien celle qu'elle prétend être échappe en général à la catégorie à haut risque d'« identification biométrique à distance », mais la frontière dépend de la conception : faites valider votre cas par un juriste. Pour une liste plus complète, consultez notre check-list AI Act pour les SaaS et notre guide du RGPD pour les fondateurs américains. Cette section constitue une information générale et non un conseil juridique.
Combien coûte le développement de logiciels biométriques en 2026 ?
Le développement de logiciels biométriques coûte environ 35 000 à 80 000 $ pour intégrer un SDK d'éditeur dans une application existante et 200 000 à 450 000 $ pour une plateforme multimodale d'entreprise, la R&D sur un modèle propriétaire se situant au-delà. Le tableau présente nos fourchettes de planification pour 2026, issues de l'expérience projet de YuSMP ; il ne s'agit pas de statistiques de marché.
| Type de projet | Notre fourchette de planification 2026 | Délai typique |
|---|---|---|
| Intégration d'un SDK ou d'une API dans une application existante | 35 000 – 80 000 $ | 6 à 12 semaines |
| Application mobile ou web sur mesure avec comparaison sur l'appareil et liveness | 90 000 – 200 000 $ | 4 à 7 mois |
| Plateforme d'identité multimodale d'entreprise (1:N, administration, audit, intégrations) | 200 000 – 450 000 $ | 6 à 12 mois |
| R&D sur un modèle propriétaire ou un comparateur maison | 450 000 $ et plus | 9 à 18 mois |
Facteurs de coût
Le coût du développement d'un logiciel biométrique sur mesure dépend moins du nombre d'écrans que du niveau d'assurance, de l'échelle et de la conformité. Les principaux facteurs sont :
- Le nombre de modalités : chacune ajoute capture, modèles, tests et logique de secours.
- La taille de la galerie 1:N : chercher parmi des millions de gabarits exige une infrastructure vectorielle et un réglage fin des seuils.
- La certification de la détection du vivant et les tests PAD par un laboratoire accrédité.
- Le travail de conformité : AIPD, revue juridique par juridiction, UX du consentement et documentation.
- Les frais par vérification des éditeurs, qui peuvent dominer les coûts d'exploitation à fort volume.
- Le matériel et les capteurs pour bornes, lecteurs de porte ou capture proche infrarouge.
- La maintenance et le réentraînement des modèles : en règle générale, nous prévoyons environ 15 à 20 % du coût de développement par an.
Pour situer ces montants par rapport à d'autres projets, consultez notre analyse du coût du développement logiciel sur mesure.
Cas d'usage des logiciels biométriques par secteur
Les logiciels biométriques s'utilisent partout où l'identité doit être prouvée rapidement et à distance, et chaque secteur y ajoute sa propre couche réglementaire.
- Fintech et banque : onboarding KYC à distance avec comparaison pièce d'identité et selfie, et authentification renforcée pour les paiements importants. La biométrie n'est qu'une étape d'un parcours de conformité plus large, décrit dans notre guide des logiciels KYC/AML et par notre pôle logiciels fintech.
- Santé : identification des patients pour éviter les erreurs de dossier et la fraude à l'identité médicale, et validation des e-prescriptions par les cliniciens. Notre équipe logiciels de santé gère le recoupement entre HIPAA et RGPD.
- Ressources humaines : contrôle d'accès et pointage par empreinte ou visage. Les données biométriques des salariés relèvent du BIPA en Illinois et des règles applicables aux salariés au Colorado depuis juillet 2025.
- Voyage et frontières : sas automatiques et embarquement fluide, où le visage remplace la carte d'embarquement à chaque point de contrôle.
- Commerce : pilotes de paiement par le visage ou la paume en caisse, qui exigent une friction minimale et un consentement très clair.
- Éducation : vérification d'identité pour les examens en ligne. Limitez-vous à la vérification : la reconnaissance des émotions dans l'enseignement est interdite par l'AI Act, comme l'explique notre guide des logiciels de détection des émotions.
Comment choisir une société de développement de logiciels biométriques sur mesure ?
Choisissez une société de développement de logiciels biométriques sur mesure capable de prouver que ses systèmes résistent aux attaques et aux audits, pas seulement aux démonstrations. Utilisez cette check-list en sept points pour comparer toute société de développement de logiciels biométriques :
- Des déploiements testés PAD, avec des rapports de laboratoire consultables.
- La maîtrise des indicateurs NIST et ISO, et un plan de test FAR/FRR écrit pour votre cas d'usage.
- Une expérience du privacy by design et des AIPD, couvrant les lois des États américains et le RGPD.
- Une expérience à la fois sur l'appareil et côté serveur, pour que l'architecture soit choisie pour vous et non selon la zone de confort du prestataire.
- Des tests de biais par groupe démographique, avec des résultats détaillés.
- Une propriété claire de la PI et des modèles dans le contrat, y compris le code, les poids entraînés et les jeux de test.
- Une supervision après lancement des taux d'erreur, des attaques et de la dérive, avec des délais d'intervention convenus.
De solides services de développement de logiciels biométriques sur mesure incluent aussi une réponse honnête à la question « ne devrions-nous pas simplement utiliser les API de la plateforme ? ». Un partenaire qui recommande toujours un développement entièrement sur mesure optimise surtout sa propre facture. Pour une check-list générale, lisez comment choisir une société de développement logiciel.
Tendances des logiciels biométriques en 2026
Cinq tendances façonnent les logiciels biométriques en 2026, et toutes vont vers moins de données biométriques stockées et davantage de résistance aux attaques :
- Les passkeys remplacent les mots de passe, avec un déverrouillage biométrique conservé sur l'appareil et aucune donnée biométrique sur le serveur.
- La détection des attaques par injection et des deepfakes devient standard dans tout onboarding à distance, et non plus une option.
- La comparaison sur l'appareil et en périphérie, qui réduit la latence, les coûts et l'exposition aux fuites.
- Des gabarits respectueux de la vie privée, comme les gabarits révocables et chiffrés, qui peuvent être révoqués après une fuite.
- L'authentification multimodale et continue, qui combine signaux faciaux, vocaux et comportementaux tout au long de la session plutôt qu'un contrôle unique à la connexion.
FAQ
Qu'est-ce que le développement de logiciels biométriques ?
Le développement de logiciels biométriques consiste à concevoir des systèmes qui capturent un trait physique ou comportemental, comme le visage, l'empreinte digitale, l'iris, la voix ou le rythme de frappe, le convertissent en gabarit protégé et le comparent pour vérifier ou identifier une personne. Un projet complet couvre la capture et le contrôle qualité, la détection du vivant, la comparaison, la protection des gabarits, la gestion du consentement et de la conservation, l'authentification de secours et la journalisation.
Combien coûte le développement d'un logiciel biométrique sur mesure ?
Selon les fourchettes de planification YuSMP pour 2026, intégrer un SDK biométrique d'éditeur dans une application existante coûte 35 000 à 80 000 $ en 6 à 12 semaines. Une application mobile ou web sur mesure avec comparaison sur l'appareil et liveness coûte 90 000 à 200 000 $ en 4 à 7 mois. Une plateforme d'identité multimodale d'entreprise coûte 200 000 à 450 000 $ en 6 à 12 mois, et la R&D sur un modèle propriétaire commence autour de 450 000 $. Les frais par vérification et la maintenance s'y ajoutent.
Combien de temps faut-il pour intégrer l'authentification biométrique dans une application ?
Ajouter une connexion biométrique avec un SDK d'éditeur ou les API de la plateforme (Face ID, Touch ID, Android BiometricPrompt) à une application existante prend généralement 6 à 12 semaines, écrans de consentement, connexion de secours et tests compris. Une application sur mesure avec sa propre comparaison, sa liveness et une console d'administration prend 4 à 7 mois. Les plateformes d'entreprise avec recherche 1:N et intégrations prennent 6 à 12 mois, surtout à cause de la conformité et des tests d'attaque.
Faut-il utiliser un SDK biométrique ou développer un logiciel biométrique sur mesure ?
Utilisez un SDK d'éditeur ou une API cloud pour les parcours standard de connexion et de KYC, lorsque la rapidité compte et que les frais par vérification restent acceptables. Développez sur mesure si vous avez besoin d'une comparaison hors ligne ou sur l'appareil, d'une résidence stricte des données, d'une combinaison inhabituelle de modalités, de votre propre réglage de modèle, ou si les frais par vérification ne suivent plus le volume. Beaucoup d'équipes commencent par un SDK et remplacent certaines briques ensuite.
La collecte de données biométriques est-elle légale au regard du BIPA et du RGPD ?
Oui, sous conditions. Le BIPA de l'Illinois exige une politique de conservation écrite, un consentement écrit éclairé avant la collecte et interdit la vente des données ; depuis l'amendement de 2024, les dommages et intérêts s'élèvent à 1 000 $ ou 5 000 $ par personne. Le RGPD classe les données biométriques utilisées pour identifier une personne parmi les catégories particulières de l'article 9, ce qui exige généralement un consentement explicite et une analyse d'impact. Ceci n'est pas un conseil juridique.
Comment les systèmes biométriques détectent-ils l'usurpation et les deepfakes ?
Les systèmes biométriques utilisent la détection d'attaques par présentation (PAD) pour repérer photos, masques, écrans et faux doigts, testée selon la norme ISO/IEC 30107-3 avec les indicateurs APCER et BPCER. Contre les deepfakes et les caméras virtuelles, ils ajoutent la détection des attaques par injection, l'attestation de l'appareil, des défis aléatoires et des contrôles côté serveur de la chaîne de capture. La limitation du débit et l'authentification renforcée réduisent les dégâts si une attaque passe.
Que livre une société de développement de logiciels biométriques ?
Une société de développement de logiciels biométriques livre le parcours de capture et d'enrôlement, la détection du vivant, le moteur de comparaison ou l'intégration du SDK, la protection des gabarits, la gestion du consentement et de la conservation, l'authentification de secours, une console d'administration avec journal d'audit et des rapports de test sur la précision, l'usurpation et les performances démographiques. Elle doit aussi fournir la documentation pour votre analyse d'impact et vous transférer la propriété du code et des modèles entraînés.
L'AI Act interdit-il la reconnaissance faciale ?
Non. L'AI Act interdit des usages précis : la collecte non ciblée d'images faciales, la reconnaissance des émotions au travail et dans l'enseignement, la catégorisation biométrique qui déduit des caractéristiques sensibles et l'identification biométrique à distance en temps réel par la police dans l'espace public, avec des exceptions étroites. Les autres systèmes d'identification biométrique à distance sont à haut risque, avec des obligations applicables à partir du 2 décembre 2027 après l'Omnibus numérique. La vérification 1:1 échappe en général à cette catégorie.
Dernière mise à jour le 8 octobre 2026. Sources : Paul Hastings, Illinois legislature passes major BIPA amendment ; Constangy, BIPA amended to limit potential damages ; Business Law Today, rétroactivité de l'amendement BIPA ; American Bar Association, protection des données au Texas ; RecordingLaw, lois biométriques américaines ; Venable, modification de la loi du Colorado ; Davis Wright Tremaine, Colorado Privacy Act et biométrie ; Usercentrics, report des obligations à haut risque et article 50 ; Secure Privacy, échéances après l'Omnibus numérique ; RGPD, règlement (UE) 2016/679 ; The Business Research Company, Biometrics global market report ; iProov, statistiques biométriques ; NIST SP 800-63-4. Les fourchettes de coûts sont des valeurs de planification YuSMP. Ceci n'est pas un conseil juridique.