
Bei der Softwareentwicklung für Behörden geht es 2026 ebenso sehr darum, alte Systeme abzulösen, wie neue zu bauen. In ihrer Prüfung der Bundes-IT von 2025, GAO-25-107795, stellte die US-Rechnungsprüfungsbehörde Government Accountability Office fest, dass rund 83 Mrd. US-Dollar oder 79 % der für das Haushaltsjahr 2025 geplanten IT-Ausgaben der 24 großen Bundesbehörden für Betrieb und Wartung bestehender Systeme vorgesehen waren und dass Behörden typischerweise etwa 80 % ihrer IT-Budgets auf diese Weise ausgeben. Jeder Dollar, der ein jahrzehntealtes System am Leben hält, fehlt bei den Diensten, die Bürgerinnen und Bürger tatsächlich nutzen.
Öffentliche Software zu entwickeln ist zudem schwieriger als kommerzielle. Dasselbe Projekt muss eine Sicherheitsautorisierung bestehen, Barrierefreiheitsgesetze erfüllen, ein Vergabeverfahren überstehen, Aufzeichnungen über Jahre aufbewahren und öffentlicher Kritik standhalten, wenn etwas schiefgeht. Deshalb übertragen Behörden die Umsetzung zunehmend spezialisierten Teams für GovTech-Softwareentwicklung, die von Anfang an auf Autorisierung und Barrierefreiheit hin entwickeln, statt beides als abschließende Checkliste zu behandeln.
Dieser Leitfaden behandelt die Softwareentwicklung für den öffentlichen Sektor in drei Umfeldern: US-Bundesbehörden, Bundesstaaten und Kommunen in den USA sowie öffentliche Stellen in der Europäischen Union. Er erklärt, was Behördensoftware ist, welche Systeme Behörden entwickeln, welche Compliance-Regeln 2026 gelten, wie sich Projekte auf Bundes-, Bundesstaats-, Kommunal- und EU-Ebene unterscheiden, wann Sie entwickeln oder kaufen sollten, den Umsetzungsprozess, Legacy-Modernisierung, wo KI passt, realistische Kosten und Zeitrahmen, Vergabe und wie Sie einen Umsetzungspartner auswählen.
Was ist Softwareentwicklung für Behörden?
Softwareentwicklung für Behörden umfasst Konzeption, Entwicklung und Betrieb digitaler Systeme für öffentliche Stellen: Bürgerportale, Fallmanagement, Steuer- und Leistungsplattformen, Systeme für die öffentliche Sicherheit und die internen Werkzeuge, mit denen Behörden arbeiten. Sie folgt denselben Engineering-Praktiken wie kommerzielle Software, bringt aber vier Rahmenbedingungen mit, die kommerzielle Teams selten zugleich erleben: formale Sicherheitsautorisierung, Barrierefreiheitsrecht, Regeln der öffentlichen Vergabe sowie langfristige Aufbewahrungs- und Transparenzpflichten.
Diese Rahmenbedingungen verändern die Planung. Ein kommerzielles Produktteam kann eine Beta starten und die Barrierefreiheit später nachziehen; eine Behörde eines Bundesstaats kann das meist nicht, weil Barrierefreiheit ab der ersten öffentlichen Version eine gesetzliche Pflicht ist. Ein Startup kann jede beliebige Cloud-Region wählen; ein Bundesprogramm muss auf einer Infrastruktur laufen, die für seine Daten die richtige Autorisierung besitzt. Ein Privatunternehmen kann den Anbieter mit einer Vertragskündigung wechseln; eine Behörde braucht einen dokumentierten Exit-Plan, Datenportabilität und in der EU mitunter die Pflicht, ihre Lösung mit anderen öffentlichen Stellen zu teilen.
Die meisten Behördensysteme lassen sich vier Beziehungsmodellen zuordnen. Das Modell zeigt, wer die Nutzer sind, welche Identitäts- und Barrierefreiheitsregeln gelten und wie sichtbar das System in der Öffentlichkeit sein wird.
| Modell | Wer es nutzt | Typische Systeme | Wichtigster Gestaltungsaspekt |
|---|---|---|---|
| G2C (Verwaltung zu Bürger) | Einwohner und Besucher | Serviceportale, Leistungsanträge, Lizenzen, Zahlungen, 311-Anfragen | Einfache Sprache, Barrierefreiheit, Identitätsprüfung, mobile Nutzung |
| G2B (Verwaltung zu Wirtschaft) | Unternehmen und Auftragnehmer | Genehmigungen, E-Vergabe, Steuererklärungen, regulatorisches Reporting | Massendatenaustausch, APIs, Prüfbarkeit |
| G2G (Verwaltung zu Verwaltung) | Andere Behörden und Gebietskörperschaften | Datenaustausch, Anspruchsprüfungen, Interoperabilitätsplattformen | Standards, Datenvereinbarungen, Sicherheitsgrenzen |
| G2E (Verwaltung zu Beschäftigten) | Verwaltungsmitarbeitende | Werkzeuge für die Fallbearbeitung, Personal, Finanzen, Apps für Außenprüfungen | Effiziente Abläufe, rollenbasierter Zugriff, Schulung |
Innerhalb dieser Modelle wählen Behörden zwischen Standardprodukten, konfigurierbaren Plattformen und individueller Softwareentwicklung für Behörden. Individuelle Entwicklung bleibt meist Prozessen vorbehalten, die durch ein bestimmtes Gesetz definiert sind, Systemen, die mit Legacy-Mainframes kommunizieren müssen, und Diensten, für die kein autorisiertes Produkt passt. Standardfunktionen wie Personalwesen, Lohnabrechnung und E-Mail lassen sich in der Regel besser mit autorisierten kommerziellen Produkten abdecken.
Warum modernisieren Behörden ihre Software 2026?
Behörden modernisieren 2026, weil Legacy-Systeme den Großteil der IT-Budgets verschlingen, mehrere gesetzliche Fristen bevorstehen und Bürgerinnen und Bürger inzwischen erwarten, dass öffentliche Dienste so reibungslos funktionieren wie ihre Banking-App. Der Druck kommt aus sechs Richtungen gleichzeitig:
- Betrieb und Wartung verschlingen das Budget. Das GAO berichtete 2025, dass rund 79 % der für das Haushaltsjahr 2025 geplanten IT-Ausgaben der 24 CFO-Act-Behörden, etwa 83 Mrd. US-Dollar, für Betrieb und Wartung vorgesehen waren – für neue Fähigkeiten blieb wenig übrig.
- Kritische Systeme sind sehr alt. Derselbe GAO-Bericht stellte fest, dass die 11 kritischsten Legacy-Systeme des Bundes zwischen 23 und 60 Jahre alt sind und 8 davon in veralteten Programmiersprachen wie COBOL laufen.
- Modernisierungspläne hinken hinterher. Im Februar 2025 zählte das GAO 28 von 65 geplanten Legacy-Modernisierungen als abgeschlossen, also 43 %; die meisten Behörden nehmen daher einen Modernisierungsrückstand mit ins Jahr 2026.
- Digitale Nutzererfahrung ist heute eine gesetzliche Erwartung. Der 21st Century Integrated Digital Experience Act (21st Century IDEA) verlangt, dass Websites und digitale Dienste des Bundes barrierefrei, einheitlich, mobilfreundlich und durchsuchbar sind – das drängt Behörden dazu, alte Portale neu zu bauen.
- Fristen für Barrierefreiheit stehen fest. Die Regel des US-Justizministeriums zu ADA Title II verlangt, dass Webinhalte und mobile Apps von Bundesstaaten und Kommunen WCAG 2.1 AA erfüllen; nach der Verlängerung von 2026 liegen die Fristen im April 2027 und April 2028.
- Die EU stellt auf digitale Identität um. Nach eIDAS 2.0 muss jeder EU-Mitgliedstaat eine European Digital Identity (EUDI) Wallet anbieten, und öffentliche Verwaltungen müssen sie bis zum 24. Dezember 2026 akzeptieren; öffentliche Dienste in ganz Europa brauchen daher Wallet-fähige Anmelde- und Dokumentenprozesse.
Künstliche Intelligenz kommt als siebter Druckfaktor hinzu. Behörden wollen mit KI Rückstände bei der Dokumentenverarbeitung und in Contact-Centern abbauen, brauchen dafür aber menschliche Aufsicht, Audit-Logs und Bias-Tests, auf die kommerzielle Teams oft verzichten können.
Welche Arten von Behördensoftware entwickeln Behörden?
Behörden entwickeln neun Hauptarten von Software, von öffentlich zugänglichen Portalen bis zu internen Finanzsystemen. Jede Art hat ein eigenes Risikoprofil, sodass die Art lange vor der ersten Codezeile über Autorisierungsstufe, Aufwand für Barrierefreiheit und Integrationsarbeit entscheidet.
Bürgerportale und digitale Dienste
Bürgerportale sind die Eingangstür der Verwaltung: ein Ort, um Anträge zu stellen, zu bezahlen, Termine zu buchen, eine Anfrage zu verfolgen oder persönliche Daten zu aktualisieren. Ein gutes Portal verbirgt das Organigramm und ist um Lebenslagen wie Umzug, Unternehmensgründung oder die Geburt eines Kindes herum aufgebaut. Eine Schlüsselfunktion ist ein einziges Konto mit gespeicherten Anträgen und Statusverfolgung, damit Bürgerinnen und Bürger dieselben Daten nicht für jede Behörde neu eingeben müssen. Unser Leitfaden zur Entwicklung von Webportalen behandelt Architekturmuster, die auch für öffentliche Portale gelten.
Fallmanagement, Genehmigungen und Lizenzen
Fallmanagementsysteme steuern die Arbeit hinter einer behördlichen Entscheidung: Ein Antrag geht ein, Mitarbeitende prüfen ihn, fordern Unterlagen an, wenden Regeln an und erlassen eine Entscheidung. Genehmigungs- und Lizenzsysteme sind eine verbreitete Variante für Baugenehmigungen, Gewerbelizenzen und berufliche Zertifizierungen. Am wichtigsten ist ein konfigurierbarer Workflow, damit Regeländerungen nach einem neuen Gesetz oder einer neuen Satzung ohne vollständige Neuentwicklung umgesetzt werden können.
Steuer-, Einnahmen- und Leistungsplattformen
Steuer-, Einnahmen- und Leistungsplattformen berechnen, was eine Person oder ein Unternehmen schuldet oder erhält, und bewegen echtes Geld – Genauigkeit und Prüfbarkeit stehen daher an erster Stelle. Sie enthalten oft Steuerinformationen des Bundes, wofür die Kontrollen der IRS Publication 1075 gelten, oder Gesundheitsdaten, für die HIPAA gilt. Eine typische Funktion ist eine Rules Engine, die Anspruchs- und Berechnungslogik in einer testbaren, versionierten Form abbildet, die Prüfer und Fachreferate nachvollziehen können.
Beschaffung und E-Vergabe
Beschaffungs- und E-Vergabesysteme veröffentlichen Ausschreibungen, sammeln Angebote, führen Bewertungen durch und verwalten Verträge. Sie müssen transparent und manipulationssicher sein, denn eine angefochtene Ausschreibung kann ein Programm monatelang stoppen. Kernfunktionen sind zeitgestempelte Einreichungen, die Verarbeitung versiegelter Angebote, Erklärungen der Bewertenden zu Interessenkonflikten und ein vollständiges Audit-Log jeder Entscheidung.
Öffentliche Sicherheit und Katastrophenschutz
Software für die öffentliche Sicherheit umfasst computergestützte Einsatzleitsysteme, Vorgangsverwaltung für Polizei und Feuerwehr, Warnsysteme und Einsatzkoordination. Jedes System, das Informationen der Strafjustiz berührt, muss die CJIS Security Policy des FBI einhalten, die Anforderungen an Zugriffskontrolle, Verschlüsselung und Personalüberprüfung festlegt. Verfügbarkeit ist die dominierende Anforderung: Diese Systeme brauchen getestete Failover-Mechanismen und Offline-Modi für Einsatzkräfte vor Ort.
Akten, Dokumentenmanagement und FOIA
Akten- und Dokumentenmanagementsysteme erfassen, klassifizieren, bewahren und vernichten öffentliche Aufzeichnungen gemäß Aufbewahrungsplänen. Sie unterstützen zudem Anfragen nach dem Freedom of Information Act (FOIA) und anderen Informationsfreiheitsregeln, bei denen Geschwindigkeit und korrekte Schwärzung zählen. Wertvoll ist eine Unterstützung durch automatische Klassifizierung und Schwärzung, wobei eine menschliche Prüferin oder ein Prüfer jede Freigabe genehmigt.
Geodaten-, GIS- und Smart-City-Plattformen
Geodatenplattformen ermöglichen Bebauungspläne, Anlagenverwaltung, Verkehrsplanung und Katastropheneinsätze; Smart-City-Systeme ergänzen Sensordaten von Ampeln, Versorgungsnetzen und Umweltmessstationen. Sie verbinden große Datenbestände mit Echtzeit-Feeds, sodass Datenarchitektur und offene Standards darüber entscheiden, ob sie skalieren. Eine verbreitete Funktion ist eine öffentliche Kartenebene, die Bürgerinnen und Bürger abfragen können, gestützt auf interne Ebenen mit eingeschränktem Zugriff.
Internes ERP, Personal und Finanzen für Behörden
Interne ERP-, Personal- und Finanzsysteme verwalten Budgets, Gehälter, Einkauf, Fördermittel und Personal. Diese Bedarfe werden meist gut von autorisierten kommerziellen Produkten abgedeckt, daher konzentriert sich individuelle Entwicklung in der Regel auf Integrationen und auf behördenspezifische Regeln für Förder- oder Fondsbuchhaltung. Die Schlüsselfunktion ist eine zuverlässige Integration mit den führenden Systemen, die Berichte an Parlamente und Prüfer liefern.
Open-Data-APIs und Interoperabilitätsplattformen
Open-Data- und Interoperabilitätsplattformen ermöglichen es Behörden, Datensätze zu veröffentlichen und über dokumentierte APIs Informationen untereinander auszutauschen. In der EU macht der Interoperable Europe Act Interoperabilität zu einem rechtlichen Gestaltungsthema für grenzüberschreitende digitale öffentliche Dienste. Eine Kernfunktion ist ein verwalteter API-Katalog mit Versionierung, Authentifizierung, Nutzungslimits und maschinenlesbarer Dokumentation.
Welche Funktionen muss eine Behördenplattform haben?
Jede Behördenplattform braucht – unabhängig vom Dienst, den sie erbringt – sichere Identität, barrierefreie Formulare, Zahlungen, prüfbare Zugriffskontrolle und eine API-Schicht. Diese Fähigkeiten nachzurüsten ist teuer, daher gehören sie in die ersten Architekturentscheidungen und nicht in ein späteres Release:
- Identität und Authentifizierung. Bundesdienste nutzen oft Login.gov, das eine Identitätsprüfung auf NIST Identity Assurance Level 2 (IAL2) unterstützt; Dienste der Bundesstaaten nutzen eigene Identitätsanbieter oder kommerzielle Identitätsprüfung; EU-Dienste müssen sich auf die EUDI Wallet nach eIDAS 2.0 vorbereiten. Phishing-resistente Multi-Faktor-Authentifizierung ist der sichere Standard für Mitarbeitende.
- Digitale Formulare und E-Signatur. Intelligente Formulare, die bekannte Daten vorausfüllen, schon während der Eingabe validieren, den Fortschritt speichern und Dokumente von der Smartphone-Kamera annehmen, senken Abbruchquoten und Nacharbeit.
- Zahlungen und Auszahlungen. Gebühreneinzug, Erstattungen und Leistungszahlungen brauchen einen Abgleich mit den Finanzsystemen, klare Belege und Unterstützung für die Zahlungsmethoden, die Bürgerinnen und Bürger tatsächlich nutzen.
- Rollenbasierter Zugriff und Audit-Trails. Jeder Lese- und Schreibzugriff auf sensible Daten sollte einer Person und einem Grund zugeordnet werden können, mit manipulationssicheren Logs, die Untersuchungen und Auskunftsersuchen unterstützen.
- Benachrichtigungen und Statusverfolgung. Updates zum Antragsstatus per E-Mail, SMS und in der App senken das Anrufaufkommen im Callcenter; die Vorlagen müssen barrierefrei und in den Sprachen verfügbar sein, die die Behörde unterstützt.
- Suche in einfacher Sprache und mehrsprachige Inhalte. Bürgerinnen und Bürger suchen nach Aufgaben, nicht nach Abteilungsnamen. Inhalte in einfacher Sprache, übersetzt für lokale Sprachgemeinschaften und mit echten Nutzern getestet, steigern die Abschlussquoten stärker als optischer Feinschliff.
- Analytik und eine API-Schicht. Dashboards zu Abschlussquoten, Bearbeitungszeiten und Abbruchpunkten steuern Verbesserungen, während dokumentierte APIs anderen Behörden und zugelassenen Partnern die Wiederverwendung von Daten ohne Screen Scraping ermöglichen.
Welche Compliance-Regeln gelten für Behördensoftware?
Behördensoftware muss Regeln zur Sicherheitsautorisierung wie FedRAMP, GovRAMP und FISMA, datenspezifische Regeln wie CJIS, HIPAA und IRS Publication 1075 sowie Barrierefreiheitsrecht wie Section 508 und ADA Title II erfüllen; EU-Projekte kommen mit DSGVO, NIS2, eIDAS 2.0, dem Interoperable Europe Act und dem EU AI Act hinzu. Welche Regeln gelten, hängt davon ab, wer der Auftraggeber ist, welche Daten das System enthält und wo es gehostet wird. Die folgende Compliance-Landkarte fasst die Rahmenwerke zusammen, mit denen die meisten Projekte 2026 zu tun haben.
| Rahmenwerk | Gilt für | Was es von der Software verlangt | Stand 2026 |
|---|---|---|---|
| FedRAMP (20x, Consolidated Rules 2026) | Cloud-Dienste, die an US-Bundesbehörden verkauft werden | Autorisierung gegen eine Sicherheits-Baseline, kontinuierliches Monitoring, zunehmend automatisierte maschinenlesbare Nachweise | CR26 am 25. Juni 2026 gestartet; Impact-Level laut FedRAMP in Certification Classes A–D umbenannt |
| GovRAMP (ehemals StateRAMP) | Cloud-Dienste, die an Bundesstaaten, Kommunen, Stammesverwaltungen und Bildungseinrichtungen verkauft werden | Verifizierter Sicherheitsstatus auf Basis der Kontrollen aus NIST SP 800-53, kontinuierliches Monitoring | Im Februar 2025 von StateRAMP umbenannt |
| FISMA + NIST SP 800-53 Rev. 5 | Informationssysteme des Bundes und deren Auftragnehmer | Sicherheitskategorisierung, ausgewählte Kontroll-Baseline, System Security Plan, Betriebserlaubnis (ATO) | Rev. 5 ist der aktuelle Kontrollkatalog |
| NIST SP 800-171 | Nicht-bundeseigene Systeme, die kontrollierte, nicht eingestufte Informationen (CUI) verarbeiten | Schutz von CUI nach definierten Sicherheitsanforderungen | Verbreitet bei Systemen von Auftragnehmern und geförderten Projekten |
| CJIS Security Policy | Systeme mit Zugriff auf Informationen der Strafjustiz | Erweiterte Authentifizierung, Verschlüsselung, Audit, Personalüberprüfung | Pflicht für Daten von Polizei, Gerichten und Justizvollzug |
| HIPAA / IRS Publication 1075 | Gesundheitsbehörden; Systeme mit Steuerinformationen des Bundes | Schutzmaßnahmen für geschützte Gesundheitsinformationen oder Bundessteuerinformationen, Protokollierung und Zugriffsbeschränkungen | Gelten zusätzlich zur Sicherheits-Baseline |
| Section 508 | Informations- und Kommunikationstechnik von US-Bundesbehörden | Konformität mit WCAG 2.0 Level AA nach den Revised 508 Standards | Für 2026 keine Aktualisierung der technischen 508-Standards angekündigt |
| ADA-Title-II-Regel für Web und Mobile | Bundesstaaten und Kommunen in den USA | Webinhalte und mobile Apps konform zu WCAG 2.1 Level AA | Fristen 26. April 2027 (ab 50.000 Einwohnern) und 26. April 2028 (kleinere Stellen) |
| NIST SSDF (SP 800-218) + CISA-Attestierung sicherer Software | Softwarehersteller, die an Bundesbehörden verkaufen | Sichere Entwicklungspraktiken und eine unterzeichnete Konformitätsattestierung | Teil der Anforderungen des Bundes an die Software-Lieferkette |
| EU: DSGVO, NIS2, eIDAS 2.0, Interoperable Europe Act, EU AI Act | Öffentliche Stellen der EU und ihre Lieferanten | Datenschutz durch Technikgestaltung, Cybersicherheits-Risikomanagement, Akzeptanz der EUDI Wallet, Interoperabilitätsbewertungen, Kontrollen für Hochrisiko-KI | Akzeptanz der EUDI Wallet bis 24. Dezember 2026; Interoperabilitätsbewertungen seit 12. Januar 2025 Pflicht |
Sicherheitskontrollen und sichere Entwicklungspraktiken sollten von Anfang an eingeplant und nicht im Nachhinein dokumentiert werden. Unser Leitfaden zum NIST SSDF erklärt, wie sichere Entwicklungspraktiken auf die Attestierung abgebildet werden, die Auftraggeber des Bundes inzwischen von Softwareherstellern verlangen.
FedRAMP 20x verständlich erklärt
FedRAMP 20x ist das Vorhaben von FedRAMP, die Cloud-Autorisierung zu beschleunigen, indem lange Fließtextdokumente durch automatisierte, maschinenlesbare Nachweise und kontinuierliche Validierung ersetzt werden. Laut FedRAMP starteten die Consolidated Rules 2026 (CR26) am 25. Juni 2026 und machten FedRAMP 20x allgemein verfügbar. Das Programm benannte die bekannten Impact-Level Low, Moderate und High in die Certification Classes B, C und D um und ergänzte eine neue, zeitlich befristete Class A.
Die Einführung erfolgte in Etappen. FedRAMP meldete Pilot-Autorisierungen der Phase 2 auf Moderate-Niveau ab dem 6. März 2026 und öffnete die Pipeline für Class C am 31. August 2026. Ende 2026 ist die praktische Lehre für Behörden und Anbieter einfach: Entwickeln Sie Systeme, die Sicherheitsnachweise automatisch aus Infrastructure as Code, Logs und Scannern erzeugen können, denn in diese Richtung bewegen sich sowohl FedRAMP als auch die ATOs der Behörden. Prüfen Sie die aktuellen Anforderungen immer auf fedramp.gov, bevor Sie eine Einreichung planen.
FedRAMP gilt für Cloud-Dienste, die Bundesbehörden angeboten werden. Individuelle Software, die eine Behörde in ihrer eigenen, bereits autorisierten Cloud-Umgebung hostet, durchläuft in der Regel stattdessen das ATO-Verfahren der Behörde und erbt Kontrollen von der autorisierten Plattform. Auftraggeber in Bundesstaaten und Kommunen achten bei Cloud-Produkten auf einen Status nach GovRAMP (ehemals StateRAMP).
Barrierefreiheit: einmal auf WCAG 2.2 AA auslegen
Die effizienteste Barrierefreiheitsstrategie für Behördensoftware besteht darin, von Anfang an auf WCAG 2.2 Level AA hin zu gestalten und zu testen, denn dieses eine Ziel deckt sowohl Section 508 (WCAG 2.0 AA) als auch die ADA-Title-II-Regel (WCAG 2.1 AA) ab. WCAG-Versionen sind abwärtskompatibel; wer 2.2 AA erfüllt, erfüllt also auch die älteren Versionen, auf die das Gesetz verweist.
Für Bundesstaaten und Kommunen hat sich 2026 der Zeitplan geändert. Die vorläufige Rechtsverordnung des US-Justizministeriums vom 20. April 2026 verschob die ADA-Title-II-Frist für Stellen mit 50.000 oder mehr Einwohnern vom 24. April 2026 auf den 26. April 2027 und für kleinere Stellen und Sonderbezirke vom 26. April 2027 auf den 26. April 2028. Die Pflichten selbst haben sich nicht geändert – das zusätzliche Jahr ist Zeit zum Beheben, kein Grund zum Abwarten.
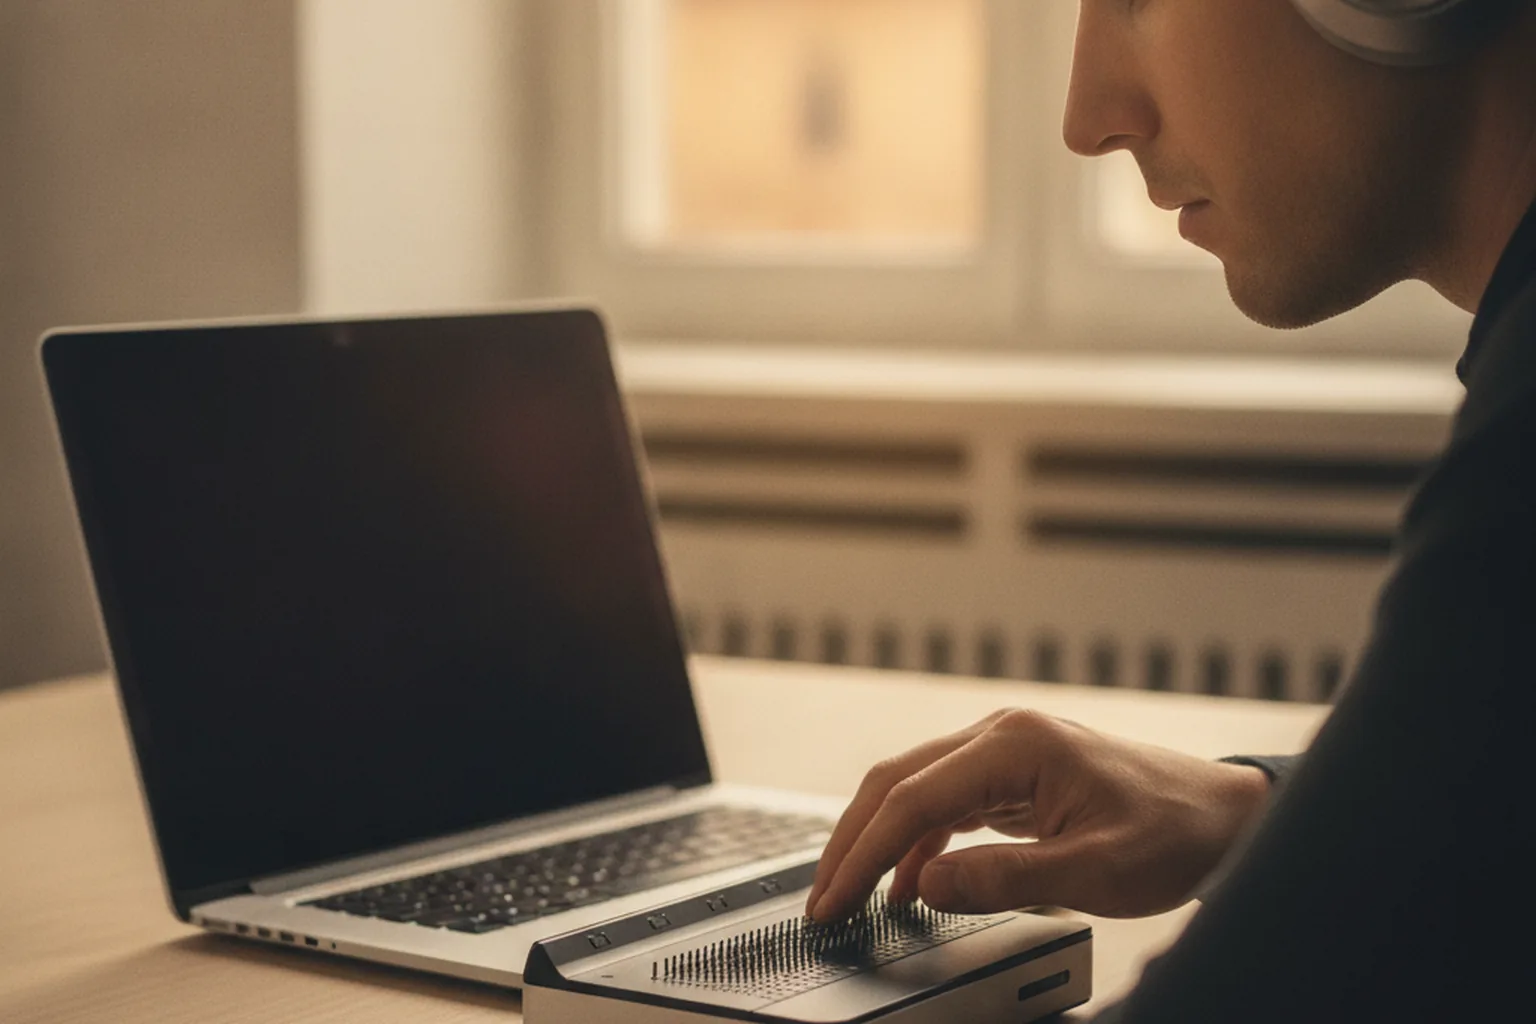
Automatisierte Scanner finden nur einen Teil der Probleme. Planen Sie daher manuelle Tests mit Screenreadern, reiner Tastaturbedienung, Vergrößerung und Sprachsteuerung ein und beziehen Sie Menschen mit Behinderungen in die Usability-Forschung ein. Unser Leitfaden zur Barrierefreiheit nach WCAG 2.2 listet die Erfolgskriterien auf, die in Webanwendungen am häufigsten verfehlt werden. Auftraggeber des Bundes verlangen zudem einen Accessibility Conformance Report auf Basis der VPAT-Vorlage – sammeln Sie die Testnachweise also laufend.
Wie unterscheiden sich Projekte von Bund, Bundesstaaten und Kommunen?
Projekte für US-Bundesbehörden, Bundesstaaten, Kommunen und öffentliche Stellen der EU unterscheiden sich vor allem darin, welche Autorisierung sie verlangen, welches Barrierefreiheitsrecht gilt, wie sie beschaffen und wie groß die Budgets sind. Ein Anbieter, der eine Ebene gut kennt, kann auf einer anderen trotzdem straucheln – klären Sie diese Dimensionen daher, bevor Sie den Projektumfang festlegen.
| Dimension | US-Bund | US-Bundesstaat | US-Kommune | Öffentliche Stelle der EU |
|---|---|---|---|---|
| Sicherheitsautorisierung | FISMA-ATO; FedRAMP für Cloud-Dienste | Sicherheitsrichtlinien des Bundesstaats; GovRAMP für Cloud oft verlangt | Sehr unterschiedlich; GovRAMP zunehmend gefordert | Nationale Cybersicherheitsregeln, NIS2 für wesentliche Einrichtungen |
| Barrierefreiheitsrecht | Section 508 (WCAG 2.0 AA) | ADA Title II (WCAG 2.1 AA) plus Gesetze der Bundesstaaten | ADA Title II (WCAG 2.1 AA), Frist abhängig von der Einwohnerzahl | Richtlinie über den barrierefreien Zugang zu Websites und nationales Recht |
| Vergabeinstrument | Bundesbeschaffungsregeln, GSA Schedules, IDIQs, agile BPAs | Vergaberecht des Bundesstaats, landesweite Verträge, kooperative Beschaffung | Kommunale Beschaffungsregeln, kooperative Verträge, RFPs | EU-Vergaberichtlinien: offenes und nicht offenes Verfahren, wettbewerblicher Dialog, Innovationspartnerschaft |
| Typische Budgetgröße | Große, mehrjährige Programme | Mittel bis groß, oft fördermittelfinanziert | Klein bis mittel, knappe Jahresbudgets | Von kommunaler bis nationaler Größenordnung |
| Hosting und Datenresidenz | FedRAMP-autorisierte Clouds wie Regierungsregionen; für manche Systeme Personal mit US-Staatsbürgerschaft | Rechenzentren des Bundesstaats oder autorisierte Cloud; Datenresidenzregeln des Bundesstaats | Kommerzielle Cloud oder gemeinsame Dienste des Bundesstaats | Datenresidenz in der EU, DSGVO-Übermittlungsregeln, wachsende Nachfrage nach souveräner Cloud |
| Identität | Login.gov für viele öffentliche Dienste | Identitätsanbieter der Bundesstaaten | Lokale Konten oder Identitätsdienste des Bundesstaats | Nationale eID-Systeme und die EUDI Wallet |
Daraus folgen zwei praktische Konsequenzen. Erstens lässt sich ein für einen US-Bundesstaat entwickeltes Produkt selten ohne Änderungen an Regeln, Formularen und Integrationen an einen anderen weiterverkaufen – planen Sie Konfigurierbarkeit daher von Anfang an ein. Zweitens tragen EU-Projekte eine ausdrückliche Pflicht zum Teilen: Nach dem Interoperable Europe Act (Verordnung (EU) 2024/903) müssen öffentliche Stellen seit dem 12. Januar 2025 eine Interoperabilitätsbewertung durchführen und veröffentlichen, bevor sie neue oder wesentlich geänderte verbindliche Anforderungen an transeuropäische digitale öffentliche Dienste festlegen, und sie müssen Interoperabilitätslösungen einschließlich dokumentiertem Quellcode auf Anfrage mit anderen öffentlichen Stellen teilen.
Entwickeln, kaufen oder anpassen: Was passt zu einer Behörde?
Die meisten Behörden sollten für Standardfunktionen autorisierte kommerzielle Software kaufen, für gängige Fallabläufe eine Low-Code-Plattform für die Verwaltung konfigurieren und individuelle Entwicklung Diensten vorbehalten, die durch ein einzigartiges Gesetz, tiefe Legacy-Integration oder Open-Source-Teilungspflichten bestimmt sind. Die richtige Antwort ist meist eine Mischung, die Dienst für Dienst entschieden wird und nicht einmal für die gesamte Behörde.
| Kriterium | Kaufen (autorisiertes SaaS / COTS) | Plattform konfigurieren (Low-Code-Government-Cloud) | Individuell entwickeln |
|---|---|---|---|
| Zeit bis zum ersten Release | Am schnellsten, Wochen bis wenige Monate | Schnell bei Standard-Workflows | Am langsamsten, Monate |
| Passung zu einzigartigem Gesetz oder Regelwerk | Gering, Sie passen den Prozess an | Mittel, innerhalb der Plattformgrenzen | Hoch, nach der Regel gebaut |
| Aufwand für die Autorisierung | Gering, wenn das Produkt bereits nach FedRAMP oder GovRAMP autorisiert ist | Mittel, Plattform autorisiert, Ihre Konfiguration wird aber dennoch bewertet | Am höchsten, das gesamte System braucht eine ATO |
| Integration mit Legacy-Systemen | Auf Konnektoren des Anbieters beschränkt | Gut für gängige Systeme | Volle Kontrolle, einschließlich Mainframes |
| Langfristige Kosten | Abonnement wächst mit der Nutzerzahl | Lizenzen plus Spezialwissen | Wartung und Hosting, keine Gebühr pro Arbeitsplatz |
| Risiko des Vendor Lock-in | Hoch | Hoch | Gering, wenn Code und Daten Ihnen gehören |
| Open-Source-Teilungspflicht (EU) | Schwer zu erfüllen | Schwer zu erfüllen | Unkompliziert |
Individuelle Entwicklung gewinnt, wenn Anspruchs- oder Berechnungslogik gesetzlich festgeschrieben ist und sich häufig ändert, wenn der Dienst von Daten abhängt, die in jahrzehntealten Systemen gefangen sind, oder wenn die Behörde die Lösung veröffentlichen und teilen muss. Kaufen gewinnt bei E-Mail, Personalwesen, Lohnabrechnung, Standard-Finanzwesen und anderen Funktionen, deren Prozesse sich zwischen Organisationen ähneln. Unser Entscheidungsrahmen für Make or Buy führt durch ein Bewertungsmodell, das Sie für das Portfolio einer Behörde anpassen können.
Der Prozess der Softwareentwicklung für Behörden Schritt für Schritt
Der Prozess der Softwareentwicklung für Behörden hat acht Schritte; der Unterschied zur kommerziellen Umsetzung besteht darin, dass Sicherheitsautorisierung und Barrierefreiheit jeden Schritt durchziehen, statt am Ende zu warten. Jeder der folgenden Schritte kann als Checkpoint im Projektplan dienen.
- Discovery und Policy-Mapping. Das Team erfasst Gesetz, Verordnungen und Richtlinien, die den Dienst definieren, den aktuellen Prozess, die beteiligten Daten und die berührten Systeme. Ergebnis sind ein priorisiertes Backlog, eine Liste rechtlicher Rahmenbedingungen und messbare Ziele wie Bearbeitungszeit oder digitale Abschlussquote.
- Nutzerforschung, einschließlich Nutzern assistiver Technologien. Forschende befragen und beobachten Bürgerinnen und Bürger, Unternehmen und Mitarbeitende an der Front, darunter Menschen, die Screenreader, Vergrößerungssoftware oder Sprachsteuerung nutzen, und Menschen mit begrenzten Englischkenntnissen. Die Mitarbeitenden an der Front sind oft die beste Quelle für die Workarounds, die das neue System überflüssig machen muss.
- Architektur und Sicherheitskategorisierung. Das System wird nach den Auswirkungen einer Sicherheitsverletzung kategorisiert, bei Bundessystemen etwa nach FIPS 199, was die Kontroll-Baseline festlegt. Architekten wählen ein Hosting mit der richtigen Autorisierung, entwerfen Identität, Logging und Datenflüsse und entscheiden, welche Kontrollen von der Plattform geerbt werden.
- Agile Umsetzung in kleinen Inkrementen. Die Arbeit wird in zweiwöchigen Sprints ausgeliefert, und den Stakeholdern wird jedes Mal funktionierende Software gezeigt. Ein gemeinsames Designsystem, etwa das U.S. Web Design System (USWDS) für Bundesdienste, hält Oberflächen standardmäßig einheitlich und barrierefrei.
- Sicherheits- und Barrierefreiheitstests. Automatisierte Sicherheitsscans, Abhängigkeitsprüfungen und Penetrationstests laufen parallel zu automatisierten Barrierefreiheitsprüfungen und manuellen Tests mit assistiven Technologien. Mängel werden wie jeder andere Bug mit Schweregrad und Behebungsdatum verfolgt.
- Autorisierungspaket. Das Team stellt den System Security Plan (SSP), die Bewertungsergebnisse und den Plan of Action and Milestones (POA&M) für offene Risiken zusammen und unterstützt die unabhängige Bewertung. Wurden die Nachweise seit dem ersten Sprint automatisch gesammelt, dauert dieser Schritt Wochen statt Monate.
- Schrittweiser Rollout und Datenmigration. Der neue Dienst startet zunächst für eine Pilotgruppe, eine Region oder eine Antragsart, wobei Altdaten in geprobten Durchläufen migriert und abgeglichen werden. Ein Parallelbetrieb mit dem alten System schützt die Bürgerinnen und Bürger, falls etwas schiefgeht.
- Betrieb und kontinuierliche Autorisierung. Nach dem Launch halten kontinuierliches Monitoring, Schwachstellenmanagement, Regressionstests zur Barrierefreiheit und regelmäßige Releases das System autorisiert und in Verbesserung. Budgetieren Sie diese Phase von Anfang an; sie dauert weit länger als die Entwicklung.
Die Tabelle zeigt eine typische 12-Monats-Roadmap für einen mittelgroßen Bürgerdienst. Sie spiegelt ein verbreitetes Branchenmuster wider, keinen festen Zeitplan; Vergabe, Datenqualität und der Autorisierungsweg können jede Phase verschieben.
| Monate | Phase | Wichtigste Ergebnisse |
|---|---|---|
| 1–2 | Discovery, Forschung, Sicherheitskategorisierung | Backlog, Policy-Map, Architektur, Kontroll-Baseline |
| 3–6 | Entwicklung des ersten Release | Funktionierender Dienst in Staging, Designsystem, automatisierte Tests und Nachweise |
| 7–8 | Tests und Bewertung | Penetrationstest, Barrierefreiheitsbericht, SSP und POA&M |
| 9–10 | Pilotstart und Migrationsproben | Live-Pilot, abgeglichene Daten, Supportprozesse |
| 11–12 | Vollständiger Rollout | Dienst für alle Nutzer verfügbar, Legacy-Weg abgeschaltet oder eingefroren |
| 12+ | Betrieb und kontinuierliche Verbesserung | Monitoring, monatliche Releases, laufende Autorisierung |
Ein sicherer Entwicklungslebenszyklus macht dieses Tempo ohne Abstriche möglich. Unser Leitfaden zum sicheren Softwareentwicklungslebenszyklus beschreibt die Praktiken hinter den Schritten 3 bis 8 im Detail.
Wie modernisiert man Legacy-Systeme von Behörden, ohne Dienste zu unterbrechen?
Legacy-Systeme von Behörden werden am besten schrittweise modernisiert: zuerst mit APIs ummanteln und dann Funktion für Funktion ersetzen, damit Bürgerinnen und Bürger während des Übergangs nie den Zugang zu einem Dienst verlieren. Big-Bang-Ablösungen von Systemen, die Leistungen auszahlen oder Steuern erheben, bergen das höchste Risiko eines öffentlichen Scheiterns. Vier Strategien decken die meisten Situationen ab:
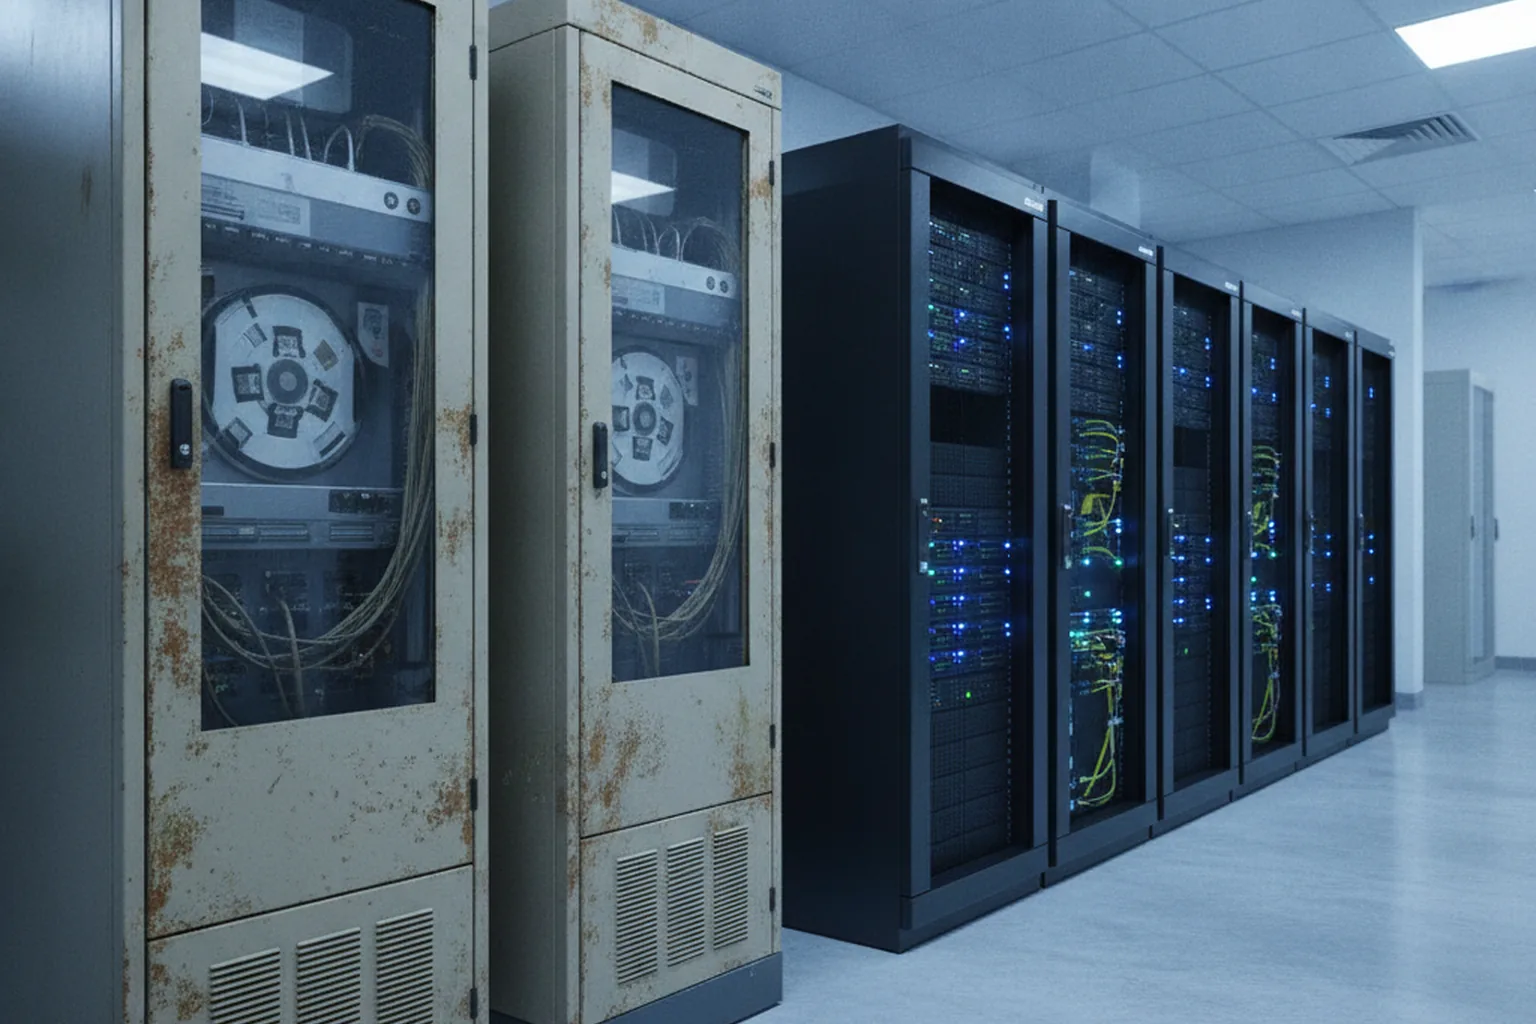
- Mit APIs kapseln. Setzen Sie eine moderne API-Schicht vor das Legacy-System, damit neue Portale und Apps Daten lesen und schreiben können, ohne den alten Code anzufassen. Nutzen Sie diesen Weg, wenn die Kernlogik funktioniert, die Oberfläche aber das Problem ist; es ist der schnellste Weg, die Nutzererfahrung zu verbessern.
- Rehosting oder Replatforming. Verlagern Sie die bestehende Anwendung mit minimalen Codeänderungen in autorisierte Government-Cloud-Regionen wie AWS GovCloud oder Azure Government oder auf eine verwaltete Datenbank bzw. Laufzeitumgebung. Nutzen Sie diesen Weg, wenn das Rechenzentrum das Problem ist, ein Hardwarevertrag ausläuft oder die Betriebskosten schnell sinken müssen.
- Refactoring nach dem Strangler-Fig-Muster. Bauen Sie eine Funktion nach der anderen als neuen Dienst neu, leiten Sie den Datenverkehr dorthin um und schalten Sie diesen Teil des Legacy-Systems ab, bis nichts mehr übrig ist. Nutzen Sie diesen Weg für große, geschäftskritische Systeme, bei denen ein vollständiger Neubau Jahre dauern und zu viel Risiko bergen würde.
- Neu entwickeln. Konzipieren und entwickeln Sie ein neues System von Grund auf. Nutzen Sie diesen Weg, wenn das alte System nicht mehr zu den Regeln passt, der Code nicht mehr verstanden oder gewartet werden kann oder die Plattform ohne Migrationspfad aus dem Support gefallen ist.
Welchen Weg Sie auch wählen, die Daten sind meist der schwierigste Teil. Alte Systeme tragen jahrzehntelang inkonsistente Datensätze, Codes, die nur langjährige Mitarbeitende verstehen, und Geschäftsregeln, die in Batch-Jobs versteckt sind. Profilieren Sie die Daten früh, vereinbaren Sie Abgleichsregeln mit den Programmverantwortlichen, proben Sie Migrationen an vollständigen Kopien und betreiben Sie altes und neues System parallel, bis die Ergebnisse übereinstimmen. Unser Leitfaden zur Modernisierung von Legacy-Systemen vergleicht diese Strategien ausführlicher, und unsere Seite zu Dienstleistungen für Softwaremodernisierung zeigt, wie wir diese Arbeit für Organisationen in Phasen gliedern, die sich keine Ausfallzeit leisten können.
Wo ist KI in Behördensoftware nützlich und wo ist sie ein hohes Risiko?
KI ist in Behördensoftware am nützlichsten bei repetitiven, dokumentenlastigen Aufgaben mit hohem Volumen, bei denen weiterhin ein Mensch die endgültige Entscheidung trifft, und sie ist ein hohes Risiko, wo sie Entscheidungen über Rechte, Leistungen oder die Freiheit von Menschen beeinflusst. Behörden, die diese beiden Kategorien früh trennen, können Produktivitätsgewinne erzielen, ohne rechtliche Risiken zu schaffen.
Die stärksten Anwendungsfälle 2026 sind eher praktisch als futuristisch:
- Intelligente Dokumentenverarbeitung. Daten aus hochgeladenen Formularen, Ausweisen und Nachweisen extrahieren und Fälle in die richtige Warteschlange leiten.
- Assistenten für Contact-Center und Mitarbeitende. Antworten aus freigegebenen Richtlinieninhalten entwerfen, die Mitarbeitende prüfen, und lange Fallhistorien zusammenfassen.
- Betrugs- und Anomalieerkennung. Ungewöhnliche Anträge oder Zahlungen zur menschlichen Prüfung markieren statt sie automatisch abzulehnen.
- Übersetzung und Unterstützung bei einfacher Sprache. Erste Entwürfe von Übersetzungen und vereinfachten Bescheiden erstellen, die qualifizierte Mitarbeitende anschließend prüfen.
Die Leitplanken sind ebenso wichtig wie das Modell. Belassen Sie bei jeder Entscheidung, die eine Person betrifft, eine menschliche Prüfung, protokollieren Sie Ein- und Ausgaben, erklären Sie die Begründung so, dass Bürgerinnen und Bürger sie anfechten können, und testen Sie auf Verzerrungen über demografische Gruppen hinweg. Nach dem EU AI Act gelten KI-Systeme, die zur Bewertung des Anspruchs auf wesentliche öffentliche Leistungen eingesetzt werden, sowie viele Anwendungen in der Strafverfolgung als hochriskant und erfordern Risikomanagement, Data Governance, menschliche Aufsicht und Dokumentation. US-Bundesbehörden veröffentlichen Verzeichnisse ihrer KI-Anwendungsfälle; gehen Sie also davon aus, dass der KI-Einsatz Ihres Systems öffentlich sichtbar sein wird. Wenn Sie Funktionen mit Sprachmodellen planen, entwickelt unser Team für Integration generativer KI diese mit Retrieval aus freigegebenen Quellen, Audit-Logging und eingebauter menschlicher Prüfung, und unsere Checkliste zum EU AI Act fasst die Pflichten für Anbieter zusammen.
Was kostet die Softwareentwicklung für Behörden?
Die Kosten der Softwareentwicklung für Behörden hängen vor allem vom Umfang, von Zahl und Alter der zu integrierenden Systeme und vom Aufwand für Autorisierung und Dokumentation ab – dadurch kann eine Entwicklung für den öffentlichen Sektor ein Mehrfaches einer kommerziellen App mit ähnlichen Bildschirmen kosten. Veröffentlichte Branchenspannen für 2026 gehen weit auseinander, weil sie sehr unterschiedliche Projekte beschreiben, von kleinen kommunalen Werkzeugen bis zu landesweiten Leistungsplattformen.
Die Tabelle kombiniert Spannen, die 2026 von zwei Entwicklungsfirmen veröffentlicht wurden: Techanic Infotech, deren Zahlen kleinere kommunale Werkzeuge und Behördenlösungen im KMU-Maßstab beschreiben, und SISGAIN, deren Zahlen größere Systeme von US-Behörden beschreiben. Verstehen Sie sie als Marktorientierung, nicht als Angebote.
| Projektart | Veröffentlichte Kostenspanne 2026 | Typischer Zeitrahmen | Quelle |
|---|---|---|---|
| Einfaches Behördenwerkzeug oder einfache kommunale App | 8.000–20.000 $ | Wochen bis wenige Monate | Techanic Infotech, 2026 |
| Behördenanwendung auf Enterprise-Niveau (kleinerer Maßstab) | ab 80.000 $ | Mehrere Monate | Techanic Infotech, 2026 |
| Bürgerportal | 80.000–400.000 $ | 3–6 Monate | SISGAIN, 2026 |
| Fallmanagement- oder Leistungssystem | 250.000 $–1,5 Mio. $+ | 9–18 Monate | SISGAIN, 2026 |
| Modernisierung von Legacy-Systemen | 200.000 $–3 Mio. $+ | In Phasen, oft mehrjährig | SISGAIN, 2026 |
| FedRAMP- oder GovRAMP-Readiness | 100.000–500.000 $+ | Läuft parallel zur Entwicklung | SISGAIN, 2026 |
Die Spanne zwischen unterem und oberem Ende ist kein Rauschen. Ein einfaches Terminbuchungstool für eine Kleinstadt und ein landesweites System zur Anspruchsprüfung zählen beide als „Behördensoftware“, doch das zweite umfasst Legacy-Integrationen, Datenregeln des Bundes, eine formale Autorisierung und Tausende von Mitarbeitenden als Nutzer. Wenn Sie Angebote vergleichen, vergleichen Sie die dahinterstehenden Annahmen zu Umfang und Compliance, nicht nur die Endsummen. Wie Budgets für Individualsoftware allgemein entstehen, zeigt unsere Aufschlüsselung der Kosten individueller Softwareentwicklung; für eine Schätzung Ihres eigenen Vorhabens nutzen Sie das Formular am Ende dieser Seite.
Was treibt die Kosten von Behördensoftware?
Sieben Faktoren beeinflussen eine Schätzung für Behördensoftware stärker als die Zahl der Bildschirme oder Funktionen:
- Compliance und Autorisierung. Die Vorbereitung eines ATO-, FedRAMP- oder GovRAMP-Pakets, unabhängige Bewertungen und kontinuierliches Monitoring können einen großen Teil des Budgets beanspruchen.
- Legacy-Integration. Die Anbindung an Mainframes, Batch-Dateien und undokumentierte Schnittstellen dauert oft länger als die Entwicklung der neuen Benutzeroberfläche.
- Barrierefreiheit. Design, manuelle Tests mit assistiven Technologien und Konformitätsberichte sind günstiger, wenn sie von Anfang an eingeplant sind, brauchen aber immer eigene Zeit.
- Datenmigration. Jahrzehnte an Datensätzen zu bereinigen, zuzuordnen, abzugleichen und den Umzug zu proben, ist ein eigenes Projekt.
- Identität und Zugriff. Identitätsprüfung, Single Sign-on für Mitarbeitende und feingranulare Berechtigungen erhöhen den Integrations- und Testaufwand.
- Hosting in autorisierten Umgebungen. Government-Cloud-Regionen, Log-Aufbewahrung und Sicherheitswerkzeuge kosten mehr als gewöhnliches kommerzielles Hosting.
- Aufwand für Vergabe und Dokumentation. Angebote, Vertragsberichte, Änderungssteuerung und Aufbewahrungspflichten kosten sowohl die Behörde als auch den Anbieter zusätzliche Zeit.
Wie funktionieren Vergabe, Verträge und RFPs bei Behördensoftware?
Behördensoftware wird über formale Vergabeverfahren beschafft, und Vertragsart sowie Gestaltung der Ausschreibung prägen das Ergebnis ebenso stark wie der Anbieter. Behörden, die in kleinen Modulen mit ergebnisorientierten Anforderungen einkaufen, erhalten früher funktionierende Software und behalten die Möglichkeit, die Richtung zu ändern.
Die gängigen Vertragsarten passen jeweils zu einem anderen Grad an Gewissheit:
- Festpreisverträge (Firm-Fixed-Price) eignen sich für klar definierten, stabilen Umfang wie die Migration eines bekannten Systems, verleiten Anbieter aber dazu, Risiken einzupreisen und sich Änderungen zu widersetzen.
- Verträge nach Aufwand (Time-and-Materials oder Labor-Hour) passen zu Discovery und agiler Umsetzung mit sich entwickelndem Umfang, sofern die Behörde das Backlog aktiv steuert und Obergrenzen festlegt.
- Agile Blanket Purchase Agreements und IDIQ-Verträge ermöglichen es US-Behörden, mehrere Anbieter vorab zu qualifizieren und kleinere Einzelaufträge schnell zu vergeben, was iterative Umsetzung unterstützt.
- Behördenübergreifende Rahmenverträge und kooperative Verträge, etwa Multiple Award Schedules des Bundes oder kooperative Beschaffungsvereinbarungen der Bundesstaaten, verkürzen die Vergabe für gängige Leistungen.
- EU-Verfahren nach den Vergaberichtlinien umfassen das offene und das nicht offene Verfahren, den wettbewerblichen Dialog für komplexe Bedarfe und die Innovationspartnerschaft für Lösungen, die es auf dem Markt noch nicht gibt.
Modulare Vergabe, also die Beschaffung eines großen Systems als Folge kleinerer, separat ausgeschriebener Teile, verringert das Risiko eines gescheiterten Megavertrags. Formulieren Sie RFPs entlang von Ergebnissen und Nutzerbedürfnissen statt einer langen Funktionsliste, lassen Sie Anbieter funktionierende Software oder Prototypen zeigen und sehen Sie technische Challenge-Runden vor, in denen Teams ein reales Problem lösen. Unser Leitfaden zum Erstellen eines RFP für Softwareentwicklung enthält eine Vorlage, und unser Vergleich Festpreis vs. Time and Materials hilft bei der Wahl des kommerziellen Modells.
Klären Sie das geistige Eigentum früh. Die Behörde sollte Eigentümerin von individuellem Code, Daten, Dokumentation und Infrastructure as Code sein oder uneingeschränkte Rechte daran halten, wobei der Quellcode während des gesamten Projekts in ein von der Behörde kontrolliertes Repository geliefert wird. Viele öffentliche Stellen veröffentlichen individuellen Code inzwischen als Open Source, und in der EU macht der Interoperable Europe Act das Teilen von Interoperabilitätslösungen mit anderen öffentlichen Stellen zu einer rechtlichen Erwartung.
Wie wählen Sie einen Partner für die Softwareentwicklung für Behörden aus?
Wählen Sie einen Partner für die Softwareentwicklung für Behörden anhand von Belegen für umgesetzte Systeme im öffentlichen Sektor, echter Autorisierungserfahrung und in den Prozess eingebauter Barrierefreiheit aus – nicht anhand des Umfangs einer Leistungsbroschüre. Wenn Sie Dienstleister für Behördensoftware vergleichen, stellen Sie jedem Anbieter dieselben sieben Fragen:
- Erfahrung im öffentlichen Sektor. Welche produktiven Behörden- oder regulierten Systeme hat das Team umgesetzt, und können Sie mit einer Referenz sprechen?
- Autorisierungserfahrung. Hat das Team SSPs erstellt, Bewertungen begleitet und kontinuierliches Monitoring betrieben, und nach welchen Baselines?
- Eingebaute Barrierefreiheit. Gestaltet der Anbieter nach WCAG 2.2 AA, testet er manuell mit assistiven Technologien und liefert er einen Accessibility Conformance Report auf Basis des VPAT?
- Personal und Datenresidenz. Kann der Anbieter Anforderungen wie Personal mit US-Staatsbürgerschaft, Hintergrundüberprüfungen oder Datenverarbeitung ausschließlich in der EU erfüllen, wo Ihr System sie braucht?
- Sicherer Entwicklungslebenszyklus. Kann der Anbieter die Attestierung sicherer Softwareentwicklung unterzeichnen und zeigen, wie SSDF-Praktiken in seiner Pipeline umgesetzt werden?
- Transparentes agiles Reporting. Sehen Sie in jedem Sprint funktionierende Software, ein gemeinsames Backlog und ehrliche Berichte zu Velocity und Risiken?
- Exit- und Übergabebedingungen. Liegen Code, Daten, Dokumentation und Infrastruktur in Konten unter Kontrolle der Behörde, mit einem schriftlichen Übergabeplan?
Warnsignale in Angeboten für Behördensoftware
Fünf Warnsignale deuten darauf hin, dass ein Angebot mehr kosten oder weniger liefern wird, als es verspricht:
- Autorisierung und Barrierefreiheit werden in einer Zeile abgehandelt oder als optionale Zusatzleistung bepreist.
- Ein Festpreis für einen komplexen Dienst ohne Discovery-Phase oder aufgeführte Annahmen.
- Behauptungen wie „FedRAMP-konform“ oder „508-zertifiziert“ ohne Eintrag in einer Autorisierungsliste oder einen Konformitätsbericht als Beleg.
- Proprietäre Frameworks, die nur der Anbieter warten kann, oder Code, der in den eigenen Repositories des Anbieters liegt.
- Kein Plan für Datenmigration, Parallelbetrieb oder Rollback.
Große Behörden kombinieren häufig ein spezialisiertes GovTech-Team mit breiteren Kapazitäten für Enterprise-Softwareentwicklung für Integrationen, Datenplattformen und interne Werkzeuge.
Was sind die typischen Fallstricke, und welche Kennzahlen belegen den Erfolg?
Die meisten gescheiterten Softwareprojekte von Behörden scheitern aus vorhersehbaren Gründen: Sie starten alles auf einmal, verschieben Barrierefreiheit und Autorisierung ans Ende oder ignorieren die Mitarbeitenden, die das System jeden Tag nutzen werden. Die Tabelle stellt jedem typischen Fallstrick eine bewährte Vorbeugung gegenüber.
| Fallstrick | Vorbeugung |
|---|---|
| Big-Bang-Launch einer vollständigen Ablösung | Schrittweiser Rollout nach Region, Nutzergruppe oder Antragsart, mit Parallelbetrieb |
| Barrierefreiheit erst vor dem Launch getestet | Designsystem und manuelle Tests mit assistiven Technologien in jedem Sprint |
| Autorisierung ans Ende verschoben | Sicherheitskategorisierung in der Discovery und automatisierte Nachweise ab dem ersten Sprint |
| Vendor Lock-in | Repositories im Eigentum der Behörde, offene Standards, dokumentierte APIs und Exit-Klauseln |
| Mitarbeitende an der Front ignoriert | Mitarbeitende in Forschung und Tests, Schulung vor dem Rollout, Feedbackkanal nach dem Launch |
| Unklare Dateneigentümerschaft | Datenvereinbarungen, eine benannte verantwortliche Person je Datensatz und früh festgelegte Aufbewahrungsregeln |
Erfolg sollte an Ergebnissen für Bürgerinnen, Bürger und Mitarbeitende gemessen werden, nicht an ausgelieferten Funktionen. Fünf Kennzahlen funktionieren für die meisten Dienste:
- Digitale Abschlussquote: der Anteil der Nutzer, die einen Dienst online beginnen und ihn abschließen, ohne anzurufen oder eine Dienststelle aufzusuchen.
- Zeit bis zur Entscheidung: die mittlere Zeit von einem vollständigen Antrag bis zur Entscheidung.
- Barrierefreiheitsmängel: offene WCAG-Probleme nach Schweregrad, bei kritischen mit Tendenz gegen null.
- Verfügbarkeit gemessen am Service Level Objective: Verfügbarkeit und Antwortzeit aus Sicht der Nutzer gemessen.
- Kosten pro Transaktion: gesamte Betriebskosten geteilt durch abgeschlossene Transaktionen, verglichen mit dem Legacy-Kanal.
Häufig gestellte Fragen
Was ist Softwareentwicklung für Behörden?
Softwareentwicklung für Behörden umfasst Konzeption, Entwicklung und Betrieb digitaler Systeme für US-Bundesbehörden, Bundesstaaten und Kommunen sowie öffentliche Stellen in der EU, etwa Bürgerportale, Fallmanagement, Steuer- und Leistungsplattformen und interne Verwaltungswerkzeuge. Sie unterscheidet sich von kommerziellen Projekten, weil die Software eine Sicherheitsautorisierung wie FedRAMP oder GovRAMP durchlaufen, Barrierefreiheitsgesetze erfüllen, Vergaberegeln einhalten und über Jahre prüfbar bleiben muss.
Wie lange dauert die Entwicklung von Behördensoftware?
Veröffentlichte Branchenspannen für 2026 setzen für ein Bürgerportal etwa 3–6 Monate und für ein Fallmanagement- oder Leistungssystem etwa 9–18 Monate an, während große Legacy-Modernisierungen länger dauern und meist in Phasen umgesetzt werden. Sicherheitsautorisierung, Datenmigration und Vergabe kosten oft mehr Zeit als die Programmierung; planen Sie die Arbeit an der Betriebserlaubnis (Authority to Operate) daher ab dem ersten Sprint und nicht erst am Ende.
Was ist FedRAMP 20x und braucht mein Projekt es?
FedRAMP 20x ist der modernisierte Autorisierungsansatz von FedRAMP, der laut FedRAMP mit den am 25. Juni 2026 gestarteten Consolidated Rules 2026 allgemein verfügbar wurde; er benennt die Impact-Level in Certification Classes um und setzt auf automatisierte, kontinuierliche Nachweise. FedRAMP benötigen Sie, wenn Sie US-Bundesbehörden einen Cloud-Dienst anbieten; individuelle Software, die in der bereits autorisierten Umgebung einer Behörde gehostet wird, durchläuft in der Regel stattdessen die ATO dieser Behörde.
Was ist der Unterschied zwischen FedRAMP und GovRAMP (ehemals StateRAMP)?
FedRAMP autorisiert Cloud-Dienste für US-Bundesbehörden, während GovRAMP, das sich im Februar 2025 von StateRAMP umbenannt hat, die Cloud-Sicherheit für Bundesstaaten, Kommunen, Stammesverwaltungen und Bildungseinrichtungen verifiziert. Beide basieren auf den Kontrollen aus NIST SP 800-53, sodass Nachweise für das eine Programm oft beim anderen helfen; jedes hat aber ein eigenes Verfahren, und ein Auftraggeber auf Ebene eines Bundesstaats kann einen GovRAMP-Status verlangen, selbst wenn Sie eine FedRAMP-Autorisierung besitzen.
Bis wann müssen Websites von Bundesstaaten und Kommunen die Barrierefreiheitsregeln nach ADA Title II erfüllen?
Nach der vorläufigen Rechtsverordnung (Interim Final Rule) des US-Justizministeriums vom 20. April 2026 müssen Stellen von Bundesstaaten und Kommunen mit 50.000 oder mehr Einwohnern ihre Webinhalte und mobilen Apps bis zum 26. April 2027 konform zu WCAG 2.1 AA gestalten, kleinere Stellen und Sonderbezirke bis zum 26. April 2028. Die Fristen haben sich verschoben, die Pflichten selbst jedoch nicht.
Ist individuelle Behördensoftware besser als Standardsoftware?
Individuelle Softwareentwicklung für Behörden ist besser, wenn Ihr Prozess einer einzigartigen gesetzlichen Logik folgt, tief mit Legacy-Mainframes integriert werden oder als Open Source mit anderen öffentlichen Stellen geteilt werden muss. Standard- oder SaaS-Produkte, die bereits nach FedRAMP oder GovRAMP autorisiert sind, sind für Standardbedarfe wie Personalwesen, Lohnabrechnung, E-Mail oder gängige Genehmigungsverfahren schneller und günstiger, deshalb kombinieren die meisten Behörden beides.
Was umfassen Softwareentwicklungsdienstleistungen für den öffentlichen Sektor üblicherweise?
Softwareentwicklungsdienstleistungen für den öffentlichen Sektor umfassen üblicherweise Discovery und Policy-Mapping, Nutzerforschung mit Nutzern assistiver Technologien, Architektur und Sicherheitskategorisierung, agile Umsetzung, Barrierefreiheits- und Penetrationstests, die Erstellung des Autorisierungspakets, Datenmigration sowie den laufenden Betrieb mit kontinuierlichem Monitoring. Gute Dienstleister für Behördensoftware liefern zudem einen Barrierefreiheits-Konformitätsbericht und klare Regelungen zum Eigentum am Quellcode.
Veröffentlicht am 8. November 2026. Regulatorische Fristen und Programmdetails geben die zum Zeitpunkt der Veröffentlichung verfügbaren öffentlichen Quellen wieder: GAO-25-107795 (2025), die vorläufige Rechtsverordnung des US-Justizministeriums im Federal Register vom 20. April 2026, Mitteilungen von FedRAMP zu FedRAMP 20x und den Consolidated Rules 2026, GovRAMP, die Revised Section 508 Standards, die Verordnung (EU) 2024/1183 (eIDAS 2.0) und die Verordnung (EU) 2024/903 (Interoperable Europe Act). Prüfen Sie die aktuellen Anforderungen stets bei der zuständigen Behörde. Die Kostenspannen fassen 2026 von Entwicklungsfirmen veröffentlichte Zahlen zusammen und dienen nur zur Orientierung; sie sind keine Preise der YuSMP Group. Die YuSMP Group entwickelt nach den Kontroll-Baselines von FedRAMP und GovRAMP und beansprucht keine FedRAMP- oder GovRAMP-Autorisierung. Produkt- und Programmnamen gehören ihren jeweiligen Inhabern.