
En 2026, le développement de logiciels gouvernementaux consiste autant à sortir des anciens systèmes qu’à en construire de nouveaux. Dans son examen 2025 de l’informatique fédérale, GAO-25-107795, le Government Accountability Office américain a constaté qu’environ 83 milliards de dollars, soit 79 %, des dépenses informatiques prévues pour l’exercice 2025 par les 24 principales agences fédérales étaient affectés à l’exploitation et à la maintenance des systèmes existants, et que les agences consacrent généralement environ 80 % de leur budget informatique à ce poste. Chaque dollar dépensé pour maintenir en vie un système vieux de plusieurs décennies est un dollar de moins pour les services que les habitants utilisent réellement.
Construire un logiciel public est aussi plus difficile que construire un logiciel commercial. Le même projet doit obtenir une autorisation de sécurité, respecter la législation sur l’accessibilité, passer une procédure de marché public, conserver des archives pendant des années et résister à l’examen public quand quelque chose tourne mal. C’est pourquoi les administrations confient de plus en plus la livraison à des équipes spécialisées en développement de logiciels GovTech, qui conçoivent pour l’autorisation et l’accessibilité dès le premier jour au lieu de les traiter comme une checklist finale.
Ce guide couvre le développement de logiciels pour le secteur public dans trois contextes : les agences fédérales américaines, les États et collectivités locales des États-Unis, et les organismes publics de l’Union européenne. Il explique ce qu’est un logiciel gouvernemental, quels systèmes les administrations construisent, les règles de conformité applicables en 2026, en quoi les projets fédéraux, d’États, locaux et européens diffèrent, quand développer ou acheter, le processus de livraison, la modernisation legacy, la place de l’IA, des coûts et délais réalistes, les marchés publics et le choix d’un partenaire de livraison.
Qu’est-ce que le développement de logiciels gouvernementaux ?
Le développement de logiciels gouvernementaux est la conception, la construction et l’exploitation de systèmes numériques pour des organismes publics : portails citoyens, gestion de dossiers, plateformes fiscales et de prestations, systèmes de sécurité publique et outils internes sur lesquels reposent les administrations. Il suit les mêmes pratiques d’ingénierie que le logiciel commercial, mais il ajoute quatre contraintes que les équipes commerciales affrontent rarement ensemble : une autorisation de sécurité formelle, la législation sur l’accessibilité, les règles des marchés publics et des obligations durables d’archivage et de transparence.
Ces contraintes changent la façon de planifier le travail. Une équipe produit commerciale peut lancer une bêta et corriger l’accessibilité plus tard ; une agence d’État ne le peut généralement pas, car l’accessibilité est une obligation légale dès la première mise en ligne publique. Une startup peut choisir n’importe quelle région cloud ; un programme fédéral doit tourner sur une infrastructure qui détient l’autorisation adaptée à ses données. Une entreprise privée peut changer de prestataire avec un simple préavis contractuel ; une administration a besoin d’un plan de sortie documenté, de la portabilité des données et, dans l’UE, parfois de l’obligation de partager sa solution avec d’autres organismes publics.
La plupart des systèmes gouvernementaux relèvent de quatre modèles de relation. Le modèle indique qui sont les utilisateurs, quelles règles d’identité et d’accessibilité s’appliquent et quelle visibilité publique aura le système.
| Modèle | Utilisateurs | Systèmes types | Principal enjeu de conception |
|---|---|---|---|
| G2C (administration vers citoyen) | Habitants et visiteurs | Portails de services, demandes de prestations, licences, paiements, signalements 311 | Langage clair, accessibilité, vérification d’identité, usage mobile |
| G2B (administration vers entreprise) | Entreprises et prestataires | Permis, appels d’offres électroniques, déclarations fiscales, reporting réglementaire | Échanges de données en masse, API, auditabilité |
| G2G (administration vers administration) | Autres agences et juridictions | Partage de données, contrôles d’éligibilité, plateformes d’interopérabilité | Standards, accords sur les données, périmètres de sécurité |
| G2E (administration vers agent) | Agents publics | Outils d’instruction des dossiers, RH, finances, applications d’inspection terrain | Efficacité des workflows, accès par rôle, formation |
Au sein de ces modèles, les administrations choisissent entre des produits du marché, des plateformes configurables et le développement de logiciels sur mesure pour les administrations. Le sur-mesure est généralement réservé aux processus définis par un texte de loi précis, aux systèmes qui doivent communiquer avec des mainframes legacy et aux services pour lesquels aucun produit autorisé ne convient. Les fonctions standard comme les RH, la paie et la messagerie sont généralement mieux servies par des produits commerciaux autorisés.
Pourquoi les administrations modernisent-elles leurs logiciels en 2026 ?
Les administrations se modernisent en 2026 parce que les systèmes legacy absorbent l’essentiel des budgets informatiques, que plusieurs échéances légales approchent et que les habitants attendent désormais des services publics aussi fluides que leur application bancaire. La pression vient de six directions à la fois :
- L’exploitation et la maintenance absorbent le budget. Le GAO a indiqué en 2025 qu’environ 79 % des dépenses informatiques prévues pour l’exercice 2025 dans les 24 agences relevant du CFO Act, soit environ 83 milliards de dollars, étaient affectés à l’exploitation et à la maintenance, ce qui laisse peu de place aux nouvelles capacités.
- Les systèmes critiques sont très anciens. Le même rapport du GAO a établi que les 11 systèmes legacy fédéraux les plus critiques ont entre 23 et 60 ans, et que 8 d’entre eux reposent sur des langages de programmation obsolètes comme le COBOL.
- Les plans de modernisation prennent du retard. En février 2025, le GAO recensait 28 sur 65 modernisations legacy prévues comme achevées, soit 43 % : la plupart des agences abordent donc 2026 avec un arriéré de modernisation.
- L’expérience numérique est désormais une exigence légale. Le 21st Century Integrated Digital Experience Act (21st Century IDEA) impose que les sites web et services numériques fédéraux soient accessibles, cohérents, adaptés au mobile et faciles à rechercher, ce qui pousse les agences à reconstruire leurs anciens portails.
- Les échéances d’accessibilité sont fixées. La règle ADA Title II du Department of Justice américain impose que les contenus web et applications mobiles des États et collectivités locales respectent le WCAG 2.1 AA, avec des dates de conformité en avril 2027 et avril 2028 après la prolongation de 2026.
- L’UE passe à l’identité numérique. En vertu d’eIDAS 2.0, chaque État membre de l’UE doit proposer un portefeuille européen d’identité numérique (EUDI Wallet) et les administrations publiques doivent l’accepter d’ici le 24 décembre 2026 : les services publics de toute l’Europe ont donc besoin de parcours de connexion et de documents compatibles avec ce portefeuille.
L’intelligence artificielle ajoute une septième pression. Les administrations veulent que l’IA réduise les arriérés dans le traitement des documents et les centres de contact, mais elles ont besoin d’une supervision humaine, de journaux d’audit et de tests de biais que les équipes commerciales peuvent souvent ignorer.
Quels types de logiciels gouvernementaux les administrations construisent-elles ?
Les administrations construisent neuf grands types de logiciels gouvernementaux, des portails ouverts au public aux systèmes financiers internes. Chaque type présente un profil de risque différent : c’est donc le type qui détermine le niveau d’autorisation, l’effort d’accessibilité et le travail d’intégration, bien avant la première ligne de code.
Portails citoyens et services numériques
Les portails citoyens sont la porte d’entrée de l’administration : un seul endroit pour faire une demande, payer, réserver, suivre une démarche ou mettre à jour ses informations personnelles. Un bon portail masque l’organigramme et s’organise autour d’événements de vie comme un déménagement, la création d’une entreprise ou une naissance. Une capacité clé est un compte unique avec demandes enregistrées et suivi de statut, pour que les habitants n’aient pas à ressaisir les mêmes données pour chaque agence. Notre guide du développement de portails web présente des modèles d’architecture qui s’appliquent aussi aux portails publics.
Gestion de dossiers, permis et licences
Les systèmes de gestion de dossiers font tourner le travail qui précède une décision publique : une demande arrive, les agents l’examinent, demandent des pièces, appliquent les règles et rendent une décision. Les systèmes de permis et de licences en sont une variante courante pour les permis de construire, les licences commerciales et les certifications professionnelles. La capacité la plus importante est un workflow configurable, afin que les changements de règles après une nouvelle loi ou un nouvel arrêté puissent être faits sans redéveloppement complet.
Plateformes fiscales, de recettes et de prestations
Les plateformes fiscales, de recettes et de prestations calculent ce qu’une personne ou une entreprise doit ou ce qui lui est dû, et font circuler de l’argent réel : la précision et l’auditabilité passent donc en premier. Elles détiennent souvent des informations fiscales fédérales, qui entraînent les contrôles de l’IRS Publication 1075, ou des données de santé, qui relèvent de HIPAA. Une capacité type est un moteur de règles qui encode la logique d’éligibilité et de calcul sous une forme testable et versionnée, que les auditeurs et les équipes chargées des politiques publiques peuvent examiner.
Achats publics et appels d’offres électroniques
Les systèmes d’achats publics et d’appels d’offres électroniques publient les opportunités, recueillent les offres, conduisent les évaluations et gèrent les contrats. Ils doivent être transparents et infalsifiables, car un appel d’offres contesté peut bloquer un programme pendant des mois. Les capacités de base sont l’horodatage des dépôts, la gestion des offres sous pli scellé, les déclarations de conflit d’intérêts des évaluateurs et un journal d’audit complet de chaque décision.
Sécurité publique et gestion des urgences
Les logiciels de sécurité publique comprennent la répartition assistée par ordinateur, la gestion des dossiers de police et de pompiers, l’alerte d’urgence et la coordination des incidents. Tout système qui touche aux informations de justice pénale doit respecter la CJIS Security Policy du FBI, qui fixe des exigences de contrôle d’accès, de chiffrement et de vérification du personnel. La disponibilité est l’exigence dominante : ces systèmes ont besoin d’une bascule testée et de modes hors ligne pour les unités sur le terrain.
Archives, gestion documentaire et FOIA
Les systèmes d’archives et de gestion documentaire capturent, classent, conservent et éliminent les documents publics selon des calendriers de conservation. Ils prennent aussi en charge les demandes au titre du Freedom of Information Act (FOIA) et les demandes d’accès aux documents publics, pour lesquelles la rapidité et l’exactitude de l’occultation comptent. Une capacité précieuse est l’aide automatisée au classement et à l’occultation, avec un relecteur humain qui valide chaque communication.
Plateformes géospatiales, SIG et ville intelligente
Les plateformes géospatiales alimentent les cartes de zonage, la gestion des actifs, la planification des transports et la réponse aux urgences, et les systèmes de ville intelligente y ajoutent les données des capteurs de feux de circulation, de réseaux publics et de surveillance environnementale. Elles combinent de grands jeux de données avec des flux en temps réel : l’architecture des données et les standards ouverts décident donc de leur capacité à passer à l’échelle. Une capacité courante est une couche cartographique publique que les habitants peuvent interroger, adossée à des couches internes à accès restreint.
ERP, RH et finances internes des administrations
Les systèmes internes d’ERP, de RH et de finances gèrent les budgets, la paie, les achats, les subventions et le personnel. Ces besoins sont généralement bien couverts par des produits commerciaux autorisés : le sur-mesure se concentre donc plutôt sur les intégrations et sur les règles de comptabilité des subventions ou des fonds propres à chaque agence. La capacité clé est une intégration fiable avec les systèmes de référence qui alimentent les rapports destinés aux législateurs et aux auditeurs.
API de données ouvertes et plateformes d’interopérabilité
Les plateformes de données ouvertes et d’interopérabilité permettent aux administrations de publier des jeux de données et d’échanger des informations entre elles via des API documentées. Dans l’UE, l’Interoperable Europe Act fait de l’interopérabilité une exigence légale de conception pour les services publics numériques transfrontaliers. Une capacité de base est un catalogue d’API gouverné, avec versionnement, authentification, limites d’usage et documentation lisible par machine.
Quelles fonctionnalités une plateforme gouvernementale doit-elle avoir ?
Toute plateforme gouvernementale a besoin d’une identité sécurisée, de formulaires accessibles, de paiements, d’un contrôle d’accès auditable et d’une couche d’API, quel que soit le service qu’elle rend. Ces capacités coûtent cher à ajouter après coup : elles relèvent donc des premières décisions d’architecture plutôt que d’une version ultérieure :
- Identité et authentification. Les services fédéraux utilisent souvent Login.gov, qui prend en charge la vérification d’identité au niveau NIST Identity Assurance Level 2 (IAL2) ; les services des États peuvent utiliser des fournisseurs d’identité d’État ou une vérification d’identité commerciale ; les services de l’UE doivent se préparer à l’EUDI Wallet prévu par eIDAS 2.0. L’authentification multifacteur résistante au phishing est le choix par défaut le plus sûr pour les agents.
- Formulaires numériques et signature électronique. Des formulaires intelligents qui pré-remplissent les données connues, valident la saisie au fil de l’eau, enregistrent la progression et acceptent des documents photographiés au téléphone réduisent les abandons et le travail de reprise des agents.
- Paiements et versements. L’encaissement des frais, les remboursements et le versement des prestations exigent un rapprochement avec les systèmes financiers, des reçus clairs et la prise en charge des moyens de paiement que les habitants utilisent réellement.
- Accès par rôle et pistes d’audit. Chaque consultation et chaque modification de données sensibles doit pouvoir être attribuée à une personne et à un motif, avec des journaux infalsifiables qui soutiennent les enquêtes et les demandes d’accès aux documents.
- Notifications et suivi de statut. Les mises à jour par e-mail, SMS et dans l’application sur l’état d’une demande réduisent le volume d’appels ; les modèles doivent être accessibles et disponibles dans les langues que l’administration prend en charge.
- Recherche en langage clair et contenus multilingues. Les habitants cherchent des démarches, pas des noms de services. Des contenus rédigés en langage clair, traduits pour les communautés linguistiques locales et testés avec de vrais utilisateurs font plus pour les taux d’aboutissement que le soin visuel.
- Analytique et couche d’API. Des tableaux de bord sur les taux d’aboutissement, les délais de traitement et les points d’abandon guident l’amélioration, tandis que des API documentées permettent à d’autres agences et à des partenaires agréés de réutiliser les données sans capture d’écran automatisée.
Quelles règles de conformité s’appliquent aux logiciels gouvernementaux ?
Les logiciels gouvernementaux doivent respecter des règles d’autorisation de sécurité comme FedRAMP, GovRAMP et FISMA, des règles propres aux données comme CJIS, HIPAA et l’IRS Publication 1075, et la législation sur l’accessibilité comme la Section 508 et l’ADA Title II ; les projets européens y ajoutent le RGPD, NIS2, eIDAS 2.0, l’Interoperable Europe Act et l’AI Act de l’UE. Les règles applicables dépendent du client, des données que détient le système et de son lieu d’hébergement. La carte de conformité ci-dessous résume les référentiels que la plupart des projets rencontrent en 2026.
| Référentiel | Champ d’application | Ce qu’il exige du logiciel | Statut en 2026 |
|---|---|---|---|
| FedRAMP (20x, Consolidated Rules 2026) | Services cloud vendus aux agences fédérales américaines | Autorisation au regard d’un référentiel de sécurité, surveillance continue, preuves de plus en plus automatisées et lisibles par machine | CR26 lancées le 25 juin 2026 ; niveaux d’impact renommés Certification Classes A–D, selon FedRAMP |
| GovRAMP (anciennement StateRAMP) | Services cloud vendus aux États, collectivités locales, nations tribales et établissements d’enseignement | Statut de sécurité vérifié fondé sur les contrôles NIST SP 800-53, surveillance continue | Nouveau nom de StateRAMP depuis février 2025 |
| FISMA + NIST SP 800-53 Rev. 5 | Systèmes d’information fédéraux et leurs prestataires | Catégorisation de sécurité, référentiel de contrôles retenu, plan de sécurité du système, autorisation d’exploitation (ATO) | La Rev. 5 est le catalogue de contrôles en vigueur |
| NIST SP 800-171 | Systèmes non fédéraux qui traitent des informations non classifiées contrôlées (CUI) | Protection des CUI selon des exigences de sécurité définies | Courant dans les systèmes de prestataires et les systèmes financés par subventions |
| CJIS Security Policy | Systèmes qui accèdent aux informations de justice pénale | Authentification renforcée, chiffrement, audit, vérification du personnel | Obligatoire pour les données de police, des tribunaux et de l’administration pénitentiaire |
| HIPAA / IRS Publication 1075 | Agences de santé ; systèmes détenant des informations fiscales fédérales | Mesures de protection des informations de santé protégées ou des informations fiscales fédérales, journalisation et limites d’accès | S’appliquent en plus du référentiel de sécurité |
| Section 508 | Technologies de l’information et de la communication des agences fédérales américaines | Conformité au WCAG 2.0 niveau AA au titre des Revised 508 Standards | Aucune mise à jour des normes techniques 508 annoncée pour 2026 |
| Règle ADA Title II web et mobile | États et collectivités locales des États-Unis | Contenus web et applications mobiles conformes au WCAG 2.1 niveau AA | Dates de conformité : 26 avril 2027 (population de 50 000 habitants ou plus) et 26 avril 2028 (entités plus petites) |
| NIST SSDF (SP 800-218) + attestation de logiciel sécurisé de la CISA | Éditeurs de logiciels qui vendent aux agences fédérales | Pratiques de développement sécurisé et attestation de conformité signée | Fait partie des exigences fédérales sur la chaîne d’approvisionnement logicielle |
| UE : RGPD, NIS2, eIDAS 2.0, Interoperable Europe Act, AI Act de l’UE | Organismes publics de l’UE et leurs fournisseurs | Protection des données dès la conception, gestion des risques de cybersécurité, acceptation de l’EUDI Wallet, évaluations d’interopérabilité, contrôles pour l’IA à haut risque | Acceptation de l’EUDI Wallet attendue au 24 décembre 2026 ; évaluations d’interopérabilité obligatoires depuis le 12 janvier 2025 |
Les contrôles de sécurité et les pratiques de développement sécurisé doivent être intégrés dès la conception, et non documentés après coup. Notre guide du NIST SSDF explique comment les pratiques de développement sécurisé correspondent à l’attestation que les acheteurs fédéraux demandent désormais aux éditeurs de logiciels.
FedRAMP 20x en termes simples
FedRAMP 20x est l’initiative de FedRAMP pour accélérer l’autorisation cloud en remplaçant les longs documents narratifs par des preuves automatisées, lisibles par machine, et par une validation continue. Selon FedRAMP, les Consolidated Rules 2026 (CR26) ont été lancées le 25 juin 2026 et ont rendu FedRAMP 20x largement disponible. Le programme a renommé les niveaux d’impact bien connus Low, Moderate et High en Certification Classes B, C et D, et a ajouté une nouvelle classe A, limitée dans le temps.
Le déploiement s’est fait par étapes. FedRAMP a fait état d’autorisations pilotes de phase 2 au niveau Moderate à partir du 6 mars 2026 et a ouvert le pipeline de la classe C le 31 août 2026. Fin 2026, la leçon pratique pour les agences et les éditeurs est simple : construisez des systèmes capables de produire automatiquement des preuves de sécurité à partir de l’infrastructure as code, des journaux et des scanners, car c’est la direction prise à la fois par FedRAMP et par les ATO des agences. Vérifiez toujours les exigences en vigueur sur fedramp.gov avant de planifier une soumission.
FedRAMP s’applique aux services cloud proposés aux agences fédérales. Un logiciel sur mesure qu’une agence héberge dans son propre environnement cloud déjà autorisé passe généralement plutôt par le processus d’ATO de l’agence, en héritant des contrôles de la plateforme autorisée. Les acheteurs des États et des collectivités locales recherchent le statut GovRAMP (anciennement StateRAMP) pour les produits cloud.
Accessibilité : concevoir une seule fois selon le WCAG 2.2 AA
La stratégie d’accessibilité la plus efficace pour un logiciel gouvernemental consiste à concevoir et tester selon le WCAG 2.2 niveau AA dès le départ, car cette cible unique couvre à la fois la Section 508 (WCAG 2.0 AA) et la règle ADA Title II (WCAG 2.1 AA). Les versions du WCAG sont rétrocompatibles : respecter le 2.2 AA revient donc à respecter les versions plus anciennes auxquelles la loi fait référence.
Pour les États et les collectivités locales, le calendrier a changé en 2026. La règle finale intérimaire du Department of Justice américain publiée le 20 avril 2026 a reporté la date de conformité ADA Title II des entités desservant une population de 50 000 habitants ou plus du 24 avril 2026 au 26 avril 2027, et celle des entités plus petites et des districts spéciaux du 26 avril 2027 au 26 avril 2028. Les obligations elles-mêmes n’ont pas changé : l’année supplémentaire est donc du temps pour corriger, pas une raison d’attendre.
Les scanners automatiques ne détectent qu’une partie des problèmes : prévoyez donc des tests manuels avec lecteurs d’écran, navigation au clavier seul, agrandissement et commande vocale, et intégrez des personnes en situation de handicap à la recherche utilisateur. Notre guide d’accessibilité WCAG 2.2 liste les critères de succès qui échouent le plus souvent dans les applications web. Les acheteurs fédéraux demanderont aussi un Accessibility Conformance Report fondé sur le modèle VPAT : conservez donc les preuves de test au fil de l’eau.
En quoi les projets fédéraux, d’États et locaux diffèrent-ils ?
Les projets publics fédéraux, d’États, locaux et européens diffèrent surtout par l’autorisation exigée, la législation d’accessibilité applicable, le mode d’achat et la taille des budgets. Un prestataire qui connaît bien un niveau peut tout de même trébucher sur un autre : cartographiez donc ces dimensions avant de cadrer un projet.
| Dimension | Fédéral (États-Unis) | État (États-Unis) | Local / municipal (États-Unis) | Organisme public de l’UE |
|---|---|---|---|---|
| Autorisation de sécurité | ATO au titre de FISMA ; FedRAMP pour les services cloud | Politique de sécurité de l’État ; GovRAMP souvent exigé pour le cloud | Très variable ; GovRAMP de plus en plus demandé | Règles nationales de cybersécurité, NIS2 pour les entités essentielles |
| Législation sur l’accessibilité | Section 508 (WCAG 2.0 AA) | ADA Title II (WCAG 2.1 AA), plus les lois des États | ADA Title II (WCAG 2.1 AA), échéance selon la population | Directive sur l’accessibilité du web et droit national |
| Véhicule d’achat | Règles fédérales d’acquisition, GSA schedules, IDIQ, BPA agiles | Code des marchés de l’État, contrats à l’échelle de l’État, achats groupés | Règles d’achat locales, contrats groupés, RFP | Directives européennes sur les marchés publics : procédure ouverte, restreinte, dialogue compétitif, partenariat d’innovation |
| Échelle budgétaire type | Grands programmes pluriannuels | Moyenne à grande, souvent financée par subventions | Petite à moyenne, budgets annuels serrés | Variable, de l’échelle municipale à l’échelle nationale |
| Hébergement et résidence des données | Clouds autorisés FedRAMP comme les régions gouvernementales ; personnel de nationalité américaine pour certains systèmes | Centres de données de l’État ou cloud autorisé ; règles de résidence des données de l’État | Cloud commercial ou services mutualisés de l’État | Résidence des données dans l’UE, règles de transfert du RGPD, demande croissante de cloud souverain |
| Identité | Login.gov pour de nombreux services publics | Fournisseurs d’identité de l’État | Comptes locaux ou services d’identité de l’État | Schémas nationaux d’eID et EUDI Wallet |
Deux conséquences pratiques en découlent. D’abord, un produit construit pour un État américain peut rarement être revendu à un autre sans modifier les règles, les formulaires et les intégrations : prévoyez donc la configuration dès le départ. Ensuite, les projets européens comportent une obligation explicite de partage : en vertu de l’Interoperable Europe Act (règlement (UE) 2024/903), depuis le 12 janvier 2025, les organismes publics doivent réaliser et publier une évaluation d’interopérabilité avant de fixer des exigences contraignantes nouvelles ou substantiellement modifiées pour les services publics numériques transeuropéens, et doivent partager sur demande les solutions d’interopérabilité, y compris le code source documenté, avec d’autres organismes publics.
Développer, acheter ou personnaliser : quelle option pour une administration ?
La plupart des administrations devraient acheter des logiciels commerciaux autorisés pour les fonctions standard, configurer une plateforme low-code gouvernementale pour les workflows de dossiers courants et réserver le développement sur mesure aux services définis par un texte unique, à l’intégration legacy profonde ou aux obligations de partage en open source. La bonne réponse est généralement un mélange, décidé service par service plutôt qu’une fois pour toute l’administration.
| Critère | Acheter (SaaS / COTS autorisé) | Configurer une plateforme (cloud gouvernemental low-code) | Développer sur mesure |
|---|---|---|---|
| Délai jusqu’à la première version | Le plus rapide, de quelques semaines à quelques mois | Rapide pour les workflows standard | Le plus lent, plusieurs mois |
| Adéquation à un texte ou une politique unique | Faible, c’est vous qui adaptez le processus | Moyenne, dans les limites de la plateforme | Élevée, construit selon la règle |
| Effort d’autorisation | Faible si le produit est déjà autorisé FedRAMP ou GovRAMP | Moyen, plateforme autorisée mais votre configuration reste évaluée | Le plus élevé, le système complet a besoin d’un ATO |
| Intégration avec les systèmes legacy | Limitée aux connecteurs de l’éditeur | Bonne pour les systèmes courants | Contrôle total, mainframes compris |
| Coût à long terme | L’abonnement augmente avec le nombre d’utilisateurs | Licences plus compétences spécialisées | Maintenance et hébergement, pas de frais par utilisateur |
| Risque de dépendance au fournisseur | Élevé | Élevé | Faible si le code et les données vous appartiennent |
| Obligation de partage en open source (UE) | Difficile à respecter | Difficile à respecter | Simple |
Le développement sur mesure l’emporte lorsque la logique d’éligibilité ou de calcul est inscrite dans la loi et change souvent, lorsque le service dépend de données enfermées dans des systèmes vieux de plusieurs décennies ou lorsque l’administration doit publier et partager la solution. L’achat l’emporte pour la messagerie, les RH, la paie, la finance standard et les autres fonctions dont les processus se ressemblent d’une organisation à l’autre. Notre grille développer ou acheter présente un modèle de notation que vous pouvez adapter au portefeuille d’une administration.
Le processus de développement d’un logiciel gouvernemental, étape par étape
Le processus de développement d’un logiciel gouvernemental compte huit étapes, et la différence avec une livraison commerciale est que l’autorisation de sécurité et l’accessibilité traversent chaque étape au lieu d’attendre la fin. Chaque étape ci-dessous peut servir de point de contrôle dans un plan de projet.
- Découverte et cartographie réglementaire. L’équipe cartographie la loi, les règlements et les politiques qui définissent le service, le processus actuel, les données concernées et les systèmes impliqués. Le livrable est un backlog priorisé, une liste de contraintes légales et des résultats mesurables comme le délai de traitement ou le taux d’aboutissement en ligne.
- Recherche utilisateur, y compris avec des utilisateurs de technologies d’assistance. Les chercheurs interrogent et observent habitants, entreprises et agents de terrain, y compris des personnes qui utilisent des lecteurs d’écran, des loupes ou la commande vocale et des personnes qui maîtrisent mal l’anglais. Les agents de terrain sont souvent la meilleure source sur les contournements que le nouveau système doit supprimer.
- Architecture et catégorisation de sécurité. Le système est catégorisé selon l’impact d’une violation, par exemple au titre de FIPS 199 pour les systèmes fédéraux, ce qui fixe le référentiel de contrôles. Les architectes choisissent un hébergement disposant de la bonne autorisation, conçoivent l’identité, la journalisation et les flux de données, et décident quels contrôles sont hérités de la plateforme.
- Livraison agile par petits incréments. Le travail est livré en sprints de deux semaines, avec un logiciel fonctionnel présenté aux parties prenantes à chaque fois. Un design system partagé, comme le U.S. Web Design System (USWDS) pour les services fédéraux, garde des interfaces cohérentes et accessibles par défaut.
- Tests de sécurité et d’accessibilité. L’analyse de sécurité automatisée, les contrôles des dépendances et les tests d’intrusion se déroulent en parallèle des contrôles d’accessibilité automatisés et des tests manuels avec technologies d’assistance. Les défauts sont suivis comme n’importe quel bug, avec une sévérité et une date de correction.
- Dossier d’autorisation. L’équipe assemble le plan de sécurité du système (SSP), les résultats d’évaluation et le plan d’actions et de jalons (POA&M) pour les risques ouverts, et accompagne l’évaluation indépendante. Lorsque les preuves sont collectées automatiquement depuis le premier sprint, cette étape prend des semaines plutôt que des mois.
- Déploiement progressif et migration des données. Le nouveau service est d’abord lancé auprès d’un groupe pilote, d’une région ou d’un type de demande, avec des données legacy migrées et rapprochées lors de répétitions. Le fonctionnement en parallèle avec l’ancien système protège les habitants si quelque chose tourne mal.
- Exploitation et autorisation continue. Après le lancement, la surveillance continue, la gestion des vulnérabilités, les tests de non-régression d’accessibilité et des mises en production régulières maintiennent le système autorisé et en amélioration. Budgétez cette phase dès le départ ; elle dure bien plus longtemps que la construction.
Le tableau présente une feuille de route type sur 12 mois pour un service citoyen de taille moyenne. Il reflète un schéma courant dans le secteur, pas un calendrier figé ; les marchés publics, la qualité des données et le parcours d’autorisation peuvent décaler chaque phase.
| Mois | Phase | Principaux livrables |
|---|---|---|
| 1–2 | Découverte, recherche, catégorisation de sécurité | Backlog, cartographie réglementaire, architecture, référentiel de contrôles |
| 3–6 | Construction de la première version | Service fonctionnel en préproduction, design system, tests et preuves automatisés |
| 7–8 | Tests et évaluation | Test d’intrusion, rapport d’accessibilité, SSP et POA&M |
| 9–10 | Lancement pilote et répétitions de migration | Pilote en production, données rapprochées, processus de support |
| 11–12 | Déploiement complet | Service disponible pour tous les utilisateurs, parcours legacy retiré ou gelé |
| 12+ | Exploitation et amélioration continue | Surveillance, mises en production mensuelles, autorisation continue |
C’est un cycle de développement sécurisé qui permet ce rythme sans rogner sur la qualité. Notre guide du cycle de développement logiciel sécurisé détaille les pratiques qui sous-tendent les étapes 3 à 8.
Comment moderniser les systèmes gouvernementaux legacy sans interrompre les services ?
Les systèmes gouvernementaux legacy se modernisent au mieux par étapes, en les encapsulant d’abord derrière des API puis en remplaçant les fonctions une à une, afin que les habitants ne perdent jamais l’accès à un service pendant la transition. Le remplacement en big bang de systèmes qui versent des prestations ou perçoivent des impôts présente le plus grand risque d’échec public. Quatre stratégies couvrent la plupart des situations :
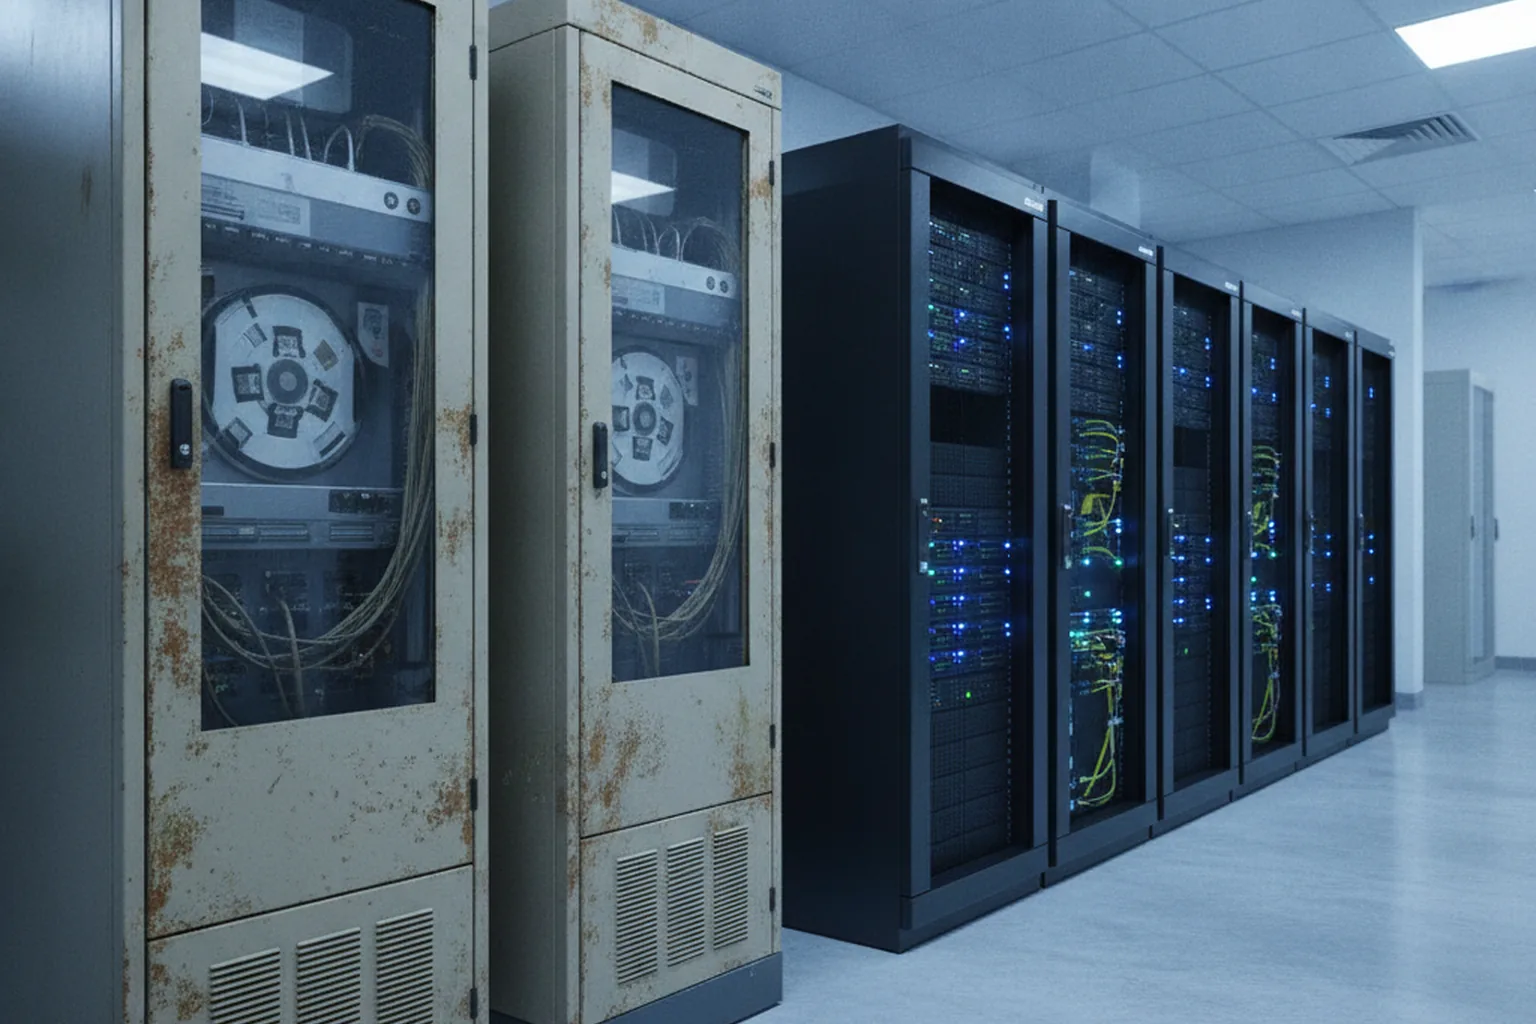
- Encapsuler avec des API. Placez une couche d’API moderne devant le système legacy pour que les nouveaux portails et applications puissent lire et écrire des données sans toucher à l’ancien code. À utiliser lorsque la logique métier fonctionne mais que l’interface pose problème ; c’est le moyen le plus rapide d’améliorer l’expérience des habitants.
- Réhéberger ou changer de plateforme. Déplacez l’application existante vers des régions cloud gouvernementales autorisées, comme AWS GovCloud ou Azure Government, avec un minimum de modifications du code, ou vers une base de données ou un runtime managés. À utiliser lorsque le centre de données pose problème, qu’un contrat matériel arrive à échéance ou que les coûts d’exploitation doivent baisser rapidement.
- Refactoriser avec le pattern strangler fig. Reconstruisez une fonction à la fois sous forme de nouveau service, redirigez-y le trafic et retirez la partie correspondante du système legacy, jusqu’à ce qu’il n’en reste rien. À utiliser pour les grands systèmes critiques, pour lesquels une réécriture complète prendrait des années et ferait courir trop de risques.
- Reconstruire. Concevez et construisez un nouveau système à partir de zéro. À utiliser lorsque l’ancien système ne correspond plus aux politiques publiques, que le code ne peut plus être compris ni maintenu, ou que la plateforme n’est plus supportée sans aucun chemin de migration.
Quelle que soit la voie choisie, les données sont généralement la partie la plus difficile. Les anciens systèmes accumulent des décennies d’enregistrements incohérents, des codes que seuls les agents les plus anciens comprennent et des règles métier cachées dans des traitements batch. Profilez les données tôt, convenez des règles de rapprochement avec les responsables de programmes, répétez les migrations sur des copies complètes et faites tourner l’ancien et le nouveau système en parallèle jusqu’à ce que les résultats concordent. Notre guide de la modernisation des systèmes legacy compare ces stratégies plus en détail, et notre page services de modernisation logicielle montre comment nous phasons ce travail pour les organisations qui ne peuvent pas se permettre d’interruption.
Où l’IA est-elle utile dans les logiciels gouvernementaux, et où présente-t-elle un risque élevé ?
L’IA est la plus utile dans les logiciels gouvernementaux pour les tâches répétitives, riches en documents et à fort volume où un humain prend toujours la décision finale, et elle présente un risque élevé lorsqu’elle influence des décisions sur les droits, les prestations ou la liberté des personnes. Les administrations qui distinguent tôt ces deux catégories peuvent obtenir des gains de productivité sans s’exposer juridiquement.
En 2026, les cas d’usage les plus solides sont pratiques plutôt que futuristes :
- Traitement intelligent des documents. Extraire les données des formulaires, pièces d’identité et justificatifs téléversés, et orienter les dossiers vers la bonne file.
- Assistants pour les centres de contact et les agents. Rédiger des réponses à partir de contenus réglementaires validés pour relecture par les agents, et résumer de longs historiques de dossiers.
- Détection de fraude et d’anomalies. Signaler des demandes ou des paiements inhabituels pour enquête humaine plutôt que pour un refus automatique.
- Traduction et aide au langage clair. Produire des premières versions de traductions et d’avis simplifiés que des agents qualifiés vérifient ensuite.
Les garde-fous comptent autant que le modèle. Gardez un relecteur humain sur toute décision qui concerne une personne, journalisez les entrées et les sorties, expliquez le raisonnement dans des termes qu’un habitant peut contester et testez les biais entre groupes démographiques. En vertu de l’AI Act de l’UE, les systèmes d’IA utilisés pour évaluer l’éligibilité à des prestations publiques essentielles et de nombreux usages répressifs sont classés à haut risque et exigent gestion des risques, gouvernance des données, supervision humaine et documentation. Les agences fédérales américaines publient l’inventaire de leurs cas d’usage de l’IA : partez donc du principe que l’usage de l’IA par votre système sera visible du public. Si vous prévoyez des fonctionnalités à base de modèles de langage, notre équipe d’intégration de l’IA générative les construit avec une récupération depuis des sources validées, une journalisation d’audit et une relecture humaine intégrées, et notre checklist AI Act de l’UE résume les obligations des fournisseurs.
Combien coûte le développement d’un logiciel gouvernemental ?
Le coût du développement d’un logiciel gouvernemental dépend surtout du périmètre, du nombre et de l’âge des systèmes à intégrer, et de l’effort d’autorisation et de documentation, qui peut rendre un projet public plusieurs fois plus cher qu’une application commerciale aux écrans comparables. Les fourchettes publiées par le secteur en 2026 varient fortement, car elles décrivent des projets très différents, des petits outils municipaux aux plateformes de prestations à l’échelle d’un État.
Le tableau réunit des fourchettes publiées en 2026 par deux sociétés de développement : Techanic Infotech, dont les chiffres décrivent des outils gouvernementaux de plus petite taille, à l’échelle municipale ou PME, et SISGAIN, dont les chiffres décrivent des systèmes d’agences américaines plus importants. Considérez-les comme des repères de marché, pas comme des devis.
| Type de projet | Fourchette de coût publiée en 2026 | Délai type | Source |
|---|---|---|---|
| Outil gouvernemental de base ou application municipale simple | 8 000–20 000 $ | De quelques semaines à quelques mois | Techanic Infotech, 2026 |
| Application gouvernementale de niveau entreprise (plus petite échelle) | 80 000 $ et plus | Plusieurs mois | Techanic Infotech, 2026 |
| Portail citoyen | 80 000–400 000 $ | 3–6 mois | SISGAIN, 2026 |
| Système de gestion de dossiers ou de prestations | 250 000 $–1,5 M$ et plus | 9–18 mois | SISGAIN, 2026 |
| Modernisation d’un système legacy | 200 000 $–3 M$ et plus | Par phases, souvent sur plusieurs années | SISGAIN, 2026 |
| Préparation FedRAMP ou GovRAMP | 100 000–500 000 $ et plus | En parallèle de la construction | SISGAIN, 2026 |
L’écart entre le bas et le haut des fourchettes n’est pas du bruit. Un simple outil de prise de rendez-vous pour une petite commune et un système d’éligibilité à l’échelle d’un État relèvent tous deux du « logiciel gouvernemental », mais le second implique des intégrations legacy, des règles fédérales sur les données, une autorisation formelle et des milliers d’agents utilisateurs. Lorsque vous comparez des devis, comparez les hypothèses de périmètre et de conformité qui les sous-tendent, pas seulement les totaux. Pour comprendre comment se construisent en général les budgets de logiciels sur mesure, consultez notre analyse du coût du développement de logiciels sur mesure ; pour une estimation sur votre propre périmètre, utilisez le formulaire en bas de cette page.
Qu’est-ce qui détermine le coût d’un logiciel gouvernemental ?
Sept facteurs pèsent davantage sur une estimation de logiciel gouvernemental que le nombre d’écrans ou de fonctionnalités :
- Conformité et autorisation. La préparation d’un dossier ATO, FedRAMP ou GovRAMP, les évaluations indépendantes et la surveillance continue peuvent absorber une large part du budget.
- Intégration legacy. La connexion à des mainframes, à des fichiers batch et à des interfaces non documentées prend souvent plus de temps que la construction de la nouvelle interface utilisateur.
- Accessibilité. La conception, les tests manuels avec technologies d’assistance et les rapports de conformité coûtent moins cher lorsqu’ils sont intégrés dès le départ, mais ils exigent toujours un temps dédié.
- Migration des données. Nettoyer, mettre en correspondance, rapprocher et répéter le transfert de décennies d’enregistrements est un projet à part entière.
- Identité et accès. La vérification d’identité, l’authentification unique pour les agents et les permissions fines ajoutent du travail d’intégration et de test.
- Hébergement dans des environnements autorisés. Les régions cloud gouvernementales, la durée de conservation des journaux et les outils de sécurité coûtent plus cher qu’un hébergement commercial standard.
- Charge liée aux marchés publics et à la documentation. Les propositions, le reporting contractuel, la gestion des changements et les obligations d’archivage ajoutent du temps, pour l’administration comme pour le prestataire.
Comment fonctionnent les marchés publics, les contrats et les RFP pour les logiciels gouvernementaux ?
Les logiciels gouvernementaux s’achètent par des procédures de marchés publics formelles, et le type de contrat et la conception de la RFP influencent le résultat autant que le prestataire. Les administrations qui achètent par petits modules, avec des exigences fondées sur les résultats, obtiennent plus tôt un logiciel fonctionnel et gardent la possibilité de changer de cap.
Chaque type de contrat courant convient à un niveau de certitude différent :
- Le prix ferme et forfaitaire convient à un périmètre bien défini et stable, comme la migration d’un système connu, mais il pousse les prestataires à intégrer le risque dans leur prix et à résister au changement.
- Les contrats en régie ou à l’heure conviennent à la découverte et à la livraison agile lorsque le périmètre va évoluer, à condition que l’administration pilote activement le backlog et fixe des plafonds.
- Les blanket purchase agreements agiles et les contrats IDIQ permettent aux agences américaines de présélectionner plusieurs prestataires et d’émettre rapidement de petits bons de commande, ce qui favorise une livraison itérative.
- Les schedules à l’échelle du gouvernement et les contrats groupés, comme les multiple-award schedules fédéraux ou les accords d’achats groupés des États, raccourcissent les procédures pour les services courants.
- Les procédures européennes prévues par les directives sur les marchés publics comprennent les procédures ouvertes et restreintes, le dialogue compétitif pour les besoins complexes et le partenariat d’innovation pour les solutions qui n’existent pas encore sur le marché.
L’allotissement, c’est-à-dire l’achat d’un grand système sous forme d’une série de lots plus petits mis en concurrence séparément, réduit le risque d’un méga-contrat qui échoue. Rédigez les RFP autour des résultats et des besoins des utilisateurs plutôt que d’une longue liste de fonctionnalités, demandez aux prestataires de montrer un logiciel fonctionnel ou des prototypes et prévoyez des épreuves techniques où les équipes résolvent un problème réel. Notre guide pour rédiger une RFP de développement logiciel contient un modèle, et notre comparatif forfait ou régie aide à choisir le modèle commercial.
Réglez tôt la question de la propriété intellectuelle. L’administration doit être propriétaire, ou détenir des droits sans restriction, du code sur mesure, des données, de la documentation et de l’infrastructure as code, avec un code source livré dans un dépôt contrôlé par l’administration tout au long du projet. De nombreux organismes publics publient désormais leur code sur mesure en open source, et dans l’UE l’Interoperable Europe Act fait du partage des solutions d’interopérabilité avec d’autres organismes publics une attente légale.
Comment choisir un partenaire de développement de logiciels gouvernementaux ?
Choisissez un partenaire de développement de logiciels gouvernementaux sur la base de systèmes publics effectivement livrés, d’une réelle expérience de l’autorisation et d’une accessibilité intégrée au processus, et non sur la longueur d’une plaquette commerciale. Lorsque vous comparez des services de développement de logiciels gouvernementaux, posez les sept mêmes questions à chaque prestataire :
- Références dans le secteur public. Quels systèmes gouvernementaux ou réglementés en production l’équipe a-t-elle livrés, et pouvez-vous parler à une référence ?
- Expérience de l’autorisation. L’équipe a-t-elle préparé des SSP, accompagné des évaluations et assuré une surveillance continue, et au regard de quels référentiels ?
- Accessibilité intégrée. Le prestataire conçoit-il selon le WCAG 2.2 AA, teste-t-il manuellement avec des technologies d’assistance et fournit-il un Accessibility Conformance Report fondé sur le VPAT ?
- Personnel et résidence des données. Le prestataire peut-il satisfaire des exigences comme un personnel de nationalité américaine, des vérifications d’antécédents ou un traitement des données exclusivement dans l’UE lorsque votre système l’exige ?
- Cycle de développement sécurisé. Le prestataire peut-il signer l’attestation de développement logiciel sécurisé et montrer comment les pratiques SSDF s’appliquent dans son pipeline ?
- Reporting agile transparent. Verrez-vous un logiciel fonctionnel à chaque sprint, un backlog partagé et un reporting honnête sur la vélocité et les risques ?
- Conditions de sortie et de transfert. Le code, les données, la documentation et l’infrastructure seront-ils hébergés sur des comptes contrôlés par l’administration, avec un plan de transfert écrit ?
Signaux d’alerte dans les propositions de logiciels gouvernementaux
Cinq signaux d’alerte indiquent qu’une proposition coûtera plus ou livrera moins que promis :
- L’autorisation et l’accessibilité décrites en une ligne, ou chiffrées comme une option.
- Un prix forfaitaire pour un service complexe sans phase de découverte ni hypothèses explicites.
- Des mentions « conforme FedRAMP » ou « certifié 508 » sans inscription d’autorisation ni rapport de conformité pour les étayer.
- Des frameworks propriétaires que seul le prestataire peut maintenir, ou un code conservé dans les dépôts du prestataire.
- Aucun plan de migration des données, de fonctionnement en parallèle ou de retour arrière.
Les grandes administrations associent souvent une équipe GovTech spécialisée à une capacité plus large de développement de logiciels d’entreprise pour les intégrations, les plateformes de données et les outils internes.
Quels sont les pièges courants, et quels indicateurs prouvent le succès ?
La plupart des projets de logiciels gouvernementaux qui échouent le font pour des raisons prévisibles : ils lancent tout d’un coup, repoussent l’accessibilité et l’autorisation à la fin, ou ignorent les agents qui utiliseront le système chaque jour. Le tableau associe chaque piège courant à une parade éprouvée.
| Piège | Parade |
|---|---|
| Lancement en big bang d’un remplacement complet | Déploiement progressif par région, groupe d’utilisateurs ou type de demande, avec fonctionnement en parallèle |
| Accessibilité testée seulement avant le lancement | Design system et tests manuels avec technologies d’assistance à chaque sprint |
| Autorisation repoussée à la fin | Catégorisation de sécurité dès la découverte et preuves automatisées dès le premier sprint |
| Dépendance au fournisseur | Dépôts appartenant à l’administration, standards ouverts, API documentées et clauses de sortie |
| Agents de terrain ignorés | Agents associés à la recherche et aux tests, formation avant le déploiement, canal de retours après le lancement |
| Propriété des données floue | Accords sur les données, un responsable nommé par jeu de données et des règles de conservation fixées tôt |
Le succès doit se mesurer en résultats pour les habitants et les agents, pas en fonctionnalités livrées. Cinq indicateurs fonctionnent pour la plupart des services :
- Taux d’aboutissement en ligne : la part des utilisateurs qui commencent une démarche en ligne et la terminent sans appeler ni se déplacer au guichet.
- Délai de décision : le délai médian entre une demande complète et une décision.
- Défauts d’accessibilité : les problèmes WCAG ouverts par sévérité, avec une tendance vers zéro pour les critiques.
- Disponibilité au regard de l’objectif de niveau de service : la disponibilité et le temps de réponse mesurés du côté de l’utilisateur.
- Coût par transaction : le coût d’exploitation total divisé par le nombre de transactions abouties, comparé au canal legacy.
Questions fréquentes
Qu’est-ce que le développement de logiciels gouvernementaux ?
Le développement de logiciels gouvernementaux est la conception, la construction et l’exploitation de systèmes numériques pour des organismes publics fédéraux, d’États, locaux et de l’UE, tels que les portails citoyens, la gestion de dossiers, les plateformes fiscales et de prestations sociales et les outils internes des administrations. Il se distingue du travail commercial parce que le logiciel doit obtenir une autorisation de sécurité comme FedRAMP ou GovRAMP, respecter la législation sur l’accessibilité, suivre les règles des marchés publics et rester auditable pendant des années.
Combien de temps dure le développement d’un logiciel gouvernemental ?
Les fourchettes publiées par le secteur en 2026 situent un portail citoyen à environ 3–6 mois et un système de gestion de dossiers ou de prestations à environ 9–18 mois, tandis qu’une grande modernisation legacy prend plus de temps et se livre généralement par phases. L’autorisation de sécurité, la migration des données et les marchés publics ajoutent souvent plus de temps que le code : planifiez donc le travail d’autorisation d’exploitation (ATO) dès le premier sprint plutôt qu’à la fin.
Qu’est-ce que FedRAMP 20x et mon projet en a-t-il besoin ?
FedRAMP 20x est l’approche modernisée de l’autorisation FedRAMP qui, selon FedRAMP, est devenue largement disponible avec les Consolidated Rules 2026 lancées le 25 juin 2026 ; elle renomme les niveaux d’impact en Certification Classes et s’appuie sur des preuves automatisées et continues. Vous avez besoin de FedRAMP lorsque vous proposez un service cloud aux agences fédérales américaines ; un logiciel sur mesure hébergé dans l’environnement déjà autorisé d’une agence passe généralement plutôt par l’ATO de cette agence.
Quelle est la différence entre FedRAMP et GovRAMP (anciennement StateRAMP) ?
FedRAMP autorise les services cloud destinés aux agences fédérales américaines, tandis que GovRAMP, nouveau nom de StateRAMP depuis février 2025, vérifie la sécurité cloud pour les États, les collectivités locales, les nations tribales et les établissements d’enseignement. Les deux reposent sur les contrôles NIST SP 800-53, si bien que les preuves préparées pour l’un servent souvent à l’autre, mais chacun a son propre processus, et un acheteur d’État peut exiger le statut GovRAMP même si vous détenez FedRAMP.
Quand les sites web des États et des collectivités locales doivent-ils respecter les règles d’accessibilité de l’ADA Title II ?
En vertu de la règle finale intérimaire du Department of Justice américain du 20 avril 2026, les entités des États et des collectivités locales desservant une population de 50 000 habitants ou plus doivent rendre leurs contenus web et applications mobiles conformes au WCAG 2.1 AA d’ici le 26 avril 2027, et les entités plus petites et les districts spéciaux d’ici le 26 avril 2028. Les échéances ont bougé, mais les obligations elles-mêmes n’ont pas changé.
Un logiciel sur mesure pour une administration vaut-il mieux qu’un produit du marché ?
Le développement de logiciels sur mesure pour les administrations est préférable lorsque votre processus suit une logique réglementaire unique, doit s’intégrer en profondeur à des mainframes legacy ou doit être partagé en open source avec d’autres organismes publics. Les produits du marché ou SaaS déjà autorisés FedRAMP ou GovRAMP sont plus rapides et moins chers pour les besoins standard comme les RH, la paie, la messagerie ou les permis courants : la plupart des administrations combinent donc les deux.
Que comprennent généralement les services de développement de logiciels pour le secteur public ?
Les services de développement de logiciels pour le secteur public comprennent généralement la phase de découverte et la cartographie réglementaire, la recherche utilisateur avec des utilisateurs de technologies d’assistance, l’architecture et la catégorisation de sécurité, la livraison agile, les tests d’accessibilité et d’intrusion, la préparation du dossier d’autorisation, la migration des données et l’exploitation continue avec surveillance permanente. De bons services de développement de logiciels gouvernementaux fournissent aussi un rapport de conformité d’accessibilité et des conditions claires de propriété du code source.
Publié le 8 novembre 2026. Les dates réglementaires et les détails des programmes reflètent les sources publiques disponibles à la date de publication : GAO-25-107795 (2025), la règle finale intérimaire du Department of Justice américain publiée au Federal Register le 20 avril 2026, les annonces de FedRAMP sur FedRAMP 20x et les Consolidated Rules 2026, GovRAMP, les Revised Section 508 Standards, le règlement (UE) 2024/1183 (eIDAS 2.0) et le règlement (UE) 2024/903 (Interoperable Europe Act). Vérifiez toujours les exigences en vigueur auprès de l’autorité compétente. Les fourchettes de coûts résument des chiffres publiés par des sociétés de développement en 2026 et sont données à titre indicatif ; il ne s’agit pas des prix de YuSMP Group. YuSMP Group développe selon les référentiels de contrôles FedRAMP et GovRAMP et ne revendique pas d’autorisation FedRAMP ou GovRAMP. Les noms de produits et de programmes appartiennent à leurs propriétaires respectifs.