
API-Softwareentwicklung steckt hinter fast jedem digitalen Produkt, das Sie nutzen. Wenn eine mobile App Ihren Bestellstatus anzeigt, ein Checkout eine Karte belastet, ein CRM Leads aus einem Website-Formular übernimmt oder ein KI-Assistent einen Termin bucht, fragt eine Software eine andere über eine API nach Daten oder einer Aktion. Sind diese Schnittstellen schlecht entworfen, wird jede neue Funktion, jeder neue Partner und jede neue App langsamer und riskanter in der Auslieferung.
Für die meisten Unternehmen sind APIs kein separates Projekt, sondern das Rückgrat ihres Produkts. Deshalb behandeln wir API- und Backend-Entwicklung für individuelle Webanwendungen als eine Disziplin: Derselbe Vertrag bedient die Web-App, die mobile App, Partner und interne Tools. Diesen Vertrag früh richtig aufzusetzen ist weit günstiger, als ihn neu zu schreiben, nachdem Clients bereits davon abhängen.
Dieser Leitfaden erklärt, was eine API in der Softwareentwicklung ist, wie APIs funktionieren, welche Typen und Protokolle es gibt, wie ein professioneller API-Entwicklungsprozess abläuft, welche Tools 2026 Standard sind, wie Sie eine API absichern, was sie kostet und wie Sie ein Team auswählen. Er richtet sich an Gründer, Product Owner und Engineering Leads, die Entscheidungen treffen müssen, statt Spezifikationen auswendig zu lernen.
Was ist API-Softwareentwicklung?
API-Softwareentwicklung ist die Arbeit an Konzeption, Bau, Test, Absicherung, Dokumentation und Betrieb von Programmierschnittstellen. Eine API ist ein Vertrag: Sie legt fest, welche Anfragen ein System annimmt, welche Daten gesendet werden müssen, was zurückkommt und welche Fehler auftreten können. Entwickler auf der anderen Seite können sich auf diesen Vertrag verlassen, ohne den Code dahinter zu sehen.
Ein vollständiges API-Projekt umfasst mehr als das Schreiben von Endpunkten. Dazu gehören Schnittstellendesign, die Geschäftslogik und der Datenzugriff hinter jeder Operation, Authentifizierung und Autorisierung, Eingabevalidierung, Rate Limiting, Versionierung, Dokumentation, automatisierte Tests, Deployment und Monitoring. Wer einen dieser Punkte auslässt, bekommt das meist später als defekte Integrationen, Sicherheitsvorfälle oder Support-Tickets von Partnern zu spüren.
Was bedeutet API in der Softwareentwicklung?
In der Softwareentwicklung steht API für Application Programming Interface, also Programmierschnittstelle: ein definierter Weg, auf dem ein Programm mit einem anderen spricht. Das Wort „Schnittstelle“ ist dabei entscheidend. So wie eine Steckdose das Kraftwerk hinter einer genormten Steckerform verbirgt, verbirgt eine API den internen Code, die Datenbank und die Infrastruktur eines Systems hinter einem stabilen Satz von Anfragen und Antworten.
Die API-Definition in der Softwareentwicklung besteht aus drei Teilen: was Sie anfragen können (Operationen oder Endpunkte), wie Sie anfragen müssen (Protokoll, Format, Authentifizierung) und was Sie zurückbekommen (Daten und Statuscodes). Halten sich beide Seiten an diese Definition, können sie in unterschiedlichen Sprachen geschrieben sein, in verschiedenen Clouds laufen und unabhängig voneinander aktualisiert werden.
Grundbegriffe rund um APIs
Eine Handvoll Begriffe taucht in jedem Gespräch über APIs auf. Wer sie kennt, liest Angebote von Dienstleistern und technische Dokumentation deutlich leichter.
| Begriff | Bedeutung | Beispiel |
|---|---|---|
| Endpunkt | Eine Adresse, an der die API einen bestimmten Anfragetyp annimmt | /orders/{id} |
| Anfrage (Request) | Eine Nachricht des Clients, die Daten oder eine Aktion anfordert | GET Bestellung 1042 |
| Antwort (Response) | Die Rückmeldung des Servers mit Daten und einem Statuscode | JSON mit Bestelldetails, 200 OK |
| HTTP-Methode | Die Art der Aktion bei REST-APIs | GET, POST, PUT, PATCH, DELETE |
| Statuscode | Eine Zahl, die dem Client sagt, ob der Aufruf funktioniert hat | 200 Erfolg, 404 nicht gefunden, 429 zu viele Anfragen |
| Schema / Vertrag | Eine maschinenlesbare Beschreibung aller Endpunkte und Daten | OpenAPI-Datei, GraphQL-Schema, Protobuf-Datei |
| Authentifizierung | Der Nachweis, wer die API aufruft | OAuth 2.0-Token, API-Schlüssel, mTLS-Zertifikat |
| Rate Limit | Eine Obergrenze dafür, wie viele Aufrufe ein Client in einem Zeitraum tätigen darf | 100 Anfragen pro Minute und Schlüssel |
Wie funktioniert eine API?
Eine API funktioniert über einen Anfrage-Antwort-Zyklus: Ein Client sendet eine strukturierte Anfrage an einen Endpunkt, der Server prüft, wer anfragt und ob die Anfrage gültig ist, führt die Geschäftslogik aus und gibt eine strukturierte Antwort zurück. Der gesamte Umlauf dauert meist nur Millisekunden und wiederholt sich in einem typischen Produkt tausendfach am Tag.
- Der Client erstellt eine Anfrage. Eine mobile App, ein Browser, ein Partnersystem oder ein KI-Agent bereitet einen Aufruf vor, zum Beispiel „Gib mir den Status von Bestellung 1042“.
- Die Anfrage erreicht die API. Häufig durchläuft sie zuvor ein API-Gateway, das TLS, Routing und Rate Limits übernimmt.
- Die API authentifiziert und autorisiert. Sie prüft Token oder Schlüssel und bestätigt, dass dieser Aufrufer genau diese Bestellung sehen darf.
- Die API validiert die Eingabe. Fehlerhafte oder unerwartete Daten werden mit einer klaren Fehlermeldung abgewiesen, statt die Datenbank zu erreichen.
- Die Geschäftslogik läuft. Das Backend liest aus einer Datenbank, ruft andere Services auf oder löst eine Aktion wie eine Zahlung aus.
- Die API gibt eine Antwort zurück. Die Daten kommen in einem vereinbarten Format zurück, meist JSON, zusammen mit einem Statuscode.
- Alles wird protokolliert und gemessen. Latenz, Fehler und Nutzung fließen ins Monitoring und bei kostenpflichtigen APIs in die Abrechnung.
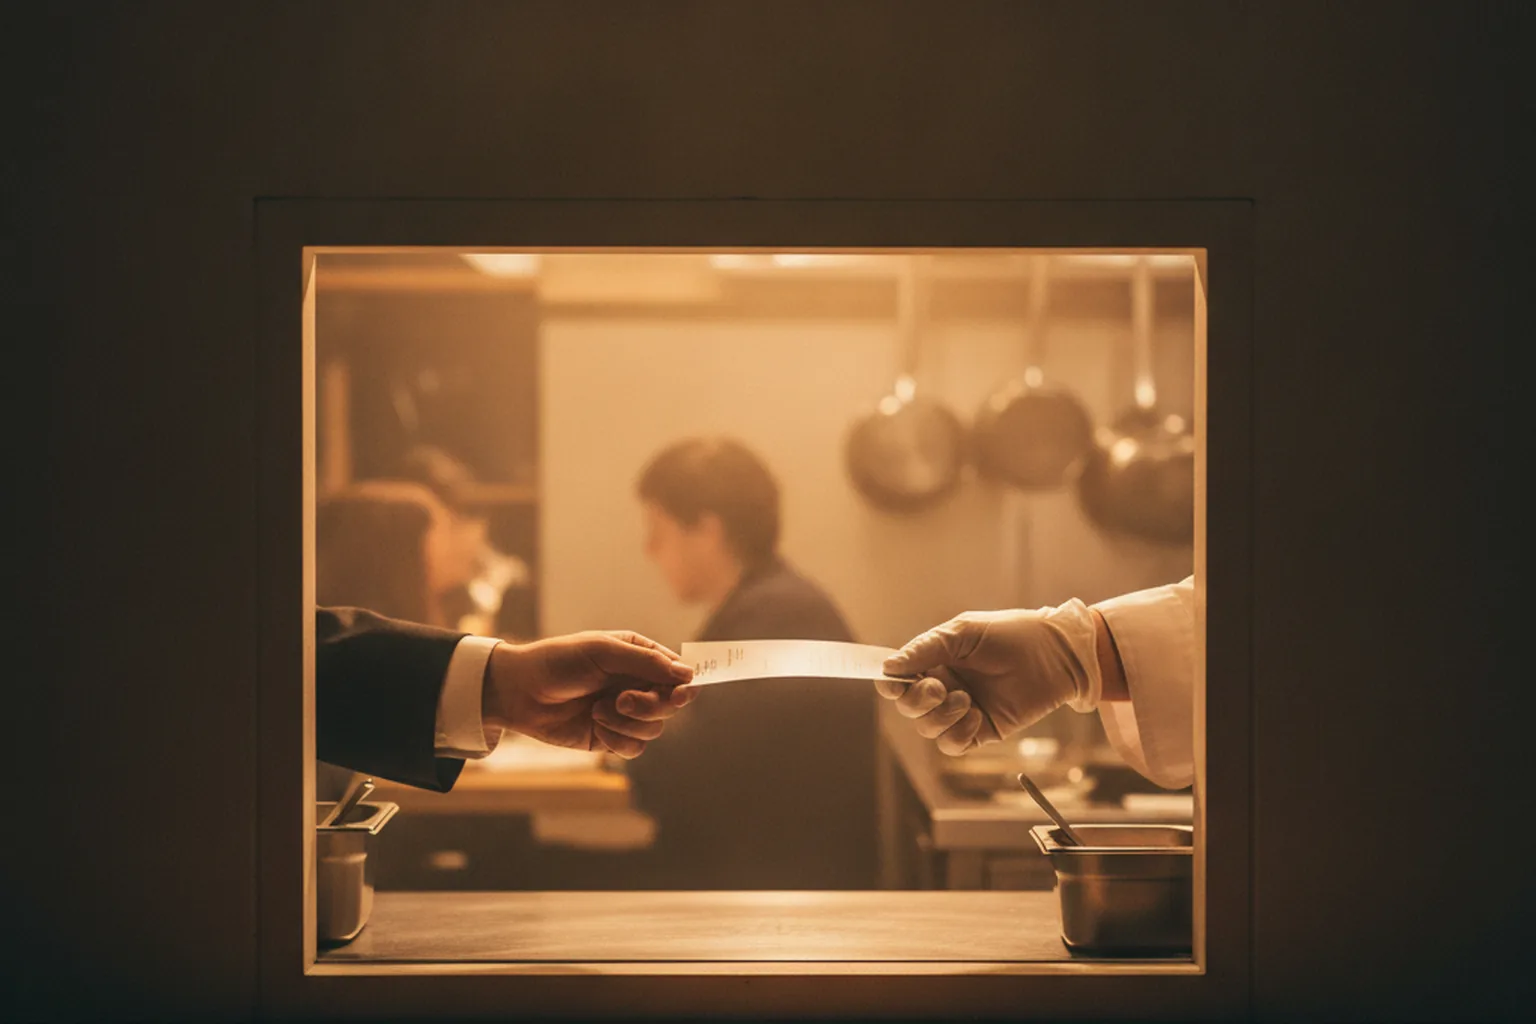
Die klassische Analogie ist ein Restaurant. Sie gehen nicht selbst in die Küche, sondern geben Ihre Bestellung einem Kellner, der sie durch die Durchreiche an den Koch weitergibt und das Gericht zurückbringt. Die Speisekarte ist die API-Dokumentation, der Kellner ist die API und die Küche ist das Backend-System, das Sie nie zu sehen bekommen.
Warum brauchen Unternehmen APIs?
Unternehmen brauchen APIs, weil ein einziges Backend damit viele Kanäle, Partner und Produkte bedienen kann, ohne Logik zu duplizieren, und der Datenzugriff dabei kontrolliert bleibt. Eine gut gebaute API macht Fähigkeiten eines Unternehmens wie Preisbildung, Lagerbestand, Zahlungen oder Terminplanung zu wiederverwendbaren Bausteinen.
- Ein Backend, viele Clients. Web, iOS, Android, Kiosksysteme und interne Tools rufen dieselbe API auf, sodass eine Geschäftsregel an genau einer Stelle geändert wird.
- Sicherheit. Clients greifen nie direkt auf die Datenbank zu; die API gibt nur frei, was der jeweilige Aufrufer sehen darf.
- Liefergeschwindigkeit. Frontend- und Backend-Teams können parallel gegen einen vereinbarten Vertrag arbeiten.
- Skalierbarkeit. Services hinter der API lassen sich skalieren, austauschen oder in eine andere Cloud verlagern, ohne dass Clients brechen.
- Partner-Ökosysteme. Partner, Reseller und Marktplätze integrieren sich über eine dokumentierte API statt über individuelle Einzelprojekte.
- Neue Umsätze. Daten oder Funktionen lassen sich als API-Produkt mit nutzungsbasierter Preisgestaltung verkaufen.
- KI-Bereitschaft. KI-Agenten und -Assistenten handeln über APIs in Ihren Systemen, daher sind saubere Schnittstellen Voraussetzung für Automatisierung.
Die Zahlen bestätigen den Wandel. Der Postman-Bericht State of the API 2025, basierend auf mehr als 5.700 Entwicklern und API-Fachleuten, ergab, dass 82 % der Organisationen in gewissem Umfang einen API-First-Ansatz verfolgen und 25 % vollständig API-First arbeiten. 69 % der Entwickler verbringen mehr als 10 Stunden pro Woche mit API-bezogener Arbeit, und 43 % der vollständig API-First arbeitenden Organisationen erzielen mehr als ein Viertel ihres Umsatzes mit APIs.
Welche Arten von APIs gibt es?
APIs werden meist auf zwei Arten gruppiert: danach, wer darauf zugreifen kann (öffentlich, Partner, intern und Composite), und nach Architekturstil oder Protokoll (REST, GraphQL, gRPC, SOAP, WebSocket und Webhooks). Die erste Einteilung ist eine geschäftliche Entscheidung, die zweite eine technische.
API-Typen nach Zugriff
| Typ | Wer sie nutzt | Typisches Beispiel | Zentrale Anforderung |
|---|---|---|---|
| Öffentliche (offene) API | Jeder registrierte externe Entwickler | APIs für Karten, Wetter, Zahlungsanbieter | Exzellente Doku, Schlüssel per Self-Service, strikte Rate Limits |
| Partner-API | Ausgewählte Partner mit Vertrag | Buchung bei Logistikdienstleistern, Angebote von Versicherern, Bestellungen von Resellern | Onboarding-Prozess, SLAs, Zugriffskontrolle auf Partnerebene |
| Interne (private) API | Teams und Services innerhalb eines Unternehmens | Backend für eigene Web- und Mobile-Apps, Microservices | Konsistenz, Änderungsgeschwindigkeit, Beobachtbarkeit |
| Composite API | Clients, die mehrere Operationen in einem Aufruf brauchen | Kunde, Bestellung und Rechnung in einer einzigen Anfrage anlegen | Transaktionssteuerung und klare Regeln bei Teilfehlern |
Die meisten Unternehmen beginnen mit internen APIs für ihre eigenen Apps und öffnen später einen Teil davon für Partner. Wer die interne API so entwirft, als könnten Externe sie eines Tages nutzen, mit sauberer Benennung und ordentlicher Autorisierung, macht diesen Schritt günstig statt zu einer Neuentwicklung.
REST vs. GraphQL vs. gRPC: Welchen API-Stil sollten Sie wählen?
REST ist der sichere Standard für öffentliche und Partner-APIs, GraphQL passt zu Produkten, bei denen viele Web- und Mobile-Ansichten unterschiedliche Ausschnitte derselben Daten brauchen, und gRPC ist der Standard für schnelle Aufrufe zwischen Services innerhalb eines Backends. Die meisten Produktivsysteme kombinieren 2026 mindestens zwei davon.
| Stil | Funktionsweise | Am besten für | Worauf achten |
|---|---|---|---|
| REST | Ressourcen unter URLs, HTTP-Methoden, meist JSON | Öffentliche und Partner-APIs, CRUD-Backends, Caching | Over-Fetching und viele Roundtrips bei komplexen Ansichten |
| GraphQL | Ein Endpunkt, Clients fragen genau die Felder ab, die sie brauchen | Umfangreiche Web- und Mobile-Apps, Bündelung vieler Services | Kontrolle der Abfragekosten, Caching und Autorisierung pro Feld |
| gRPC | Binäre Protocol Buffers über HTTP/2, generierte Clients | Interne Microservices, niedrige Latenz, Streaming | Eingeschränkte native Browserunterstützung, manuell schwerer zu debuggen |
| SOAP | XML-Umschläge mit strikten WSDL-Verträgen | Altsysteme in Banken, Versicherungen und Behörden | Umfangreiche Payloads, schwergewichtigere Tools |
| WebSocket | Dauerhafte bidirektionale Verbindung | Chat, Live-Dashboards, Trading, Zusammenarbeit | Skalierung der Verbindungen und Logik für Wiederverbindungen |
| Webhooks | Der Server ruft bei einem Ereignis die URL des Clients auf | Zahlungsbestätigungen, Statusupdates, Integrationen | Wiederholungen, Signaturprüfung, Idempotenz |
Ein verbreitetes Muster 2026 ist REST mit OAuth 2.0 nach außen für Partner, GraphQL oder eine Backend-for-Frontend-Schicht für die eigenen Apps des Unternehmens und gRPC zwischen internen Services. Einen tieferen Vergleich der beiden beliebtesten Optionen bietet unser Leitfaden REST API vs. GraphQL (auf Englisch).
Welche Alltagsbeispiele für APIs gibt es?
Alltagsbeispiele für APIs finden sich überall: Immer wenn zwei Dienste Daten austauschen, ohne dass ein Mensch sie kopiert, ist meist eine API im Spiel. Diese Muster bauen oder integrieren Unternehmen am häufigsten.
- Zahlungen. Ein Checkout sendet Kartendaten an die API eines Zahlungsanbieters, erhält eine Freigabe und anschließend einen Webhook, sobald das Geld verbucht ist. Mehr dazu in unserem Leitfaden zur Integration von Payment-Gateways.
- Banking. Budget- und Kredit-Apps lesen Kontodaten über Open-Banking-APIs, in Europa auf Basis der PSD2 und anderswo nach vergleichbaren Regelwerken.
- Login. „Mit Google oder Apple anmelden“ nutzt die APIs von OAuth 2.0 und OpenID Connect.
- Karten und Reisen. Buchungsportale fragen viele Airline- und Hotel-APIs gleichzeitig ab und führen die Ergebnisse zusammen.
- Versand. Onlineshops fragen über Carrier-APIs Tarife ab, drucken Versandetiketten und verfolgen Pakete.
- Unternehmenssysteme. ERP-, CRM-, HR- und Buchhaltungstools synchronisieren Datensätze über APIs statt über nächtliche CSV-Exporte.
Wie läuft der API-Entwicklungsprozess ab?
Ein professioneller API-Entwicklungsprozess verläuft in acht Schritten, von der Discovery bis zum versionierten Betrieb, wobei der Vertrag entworfen und abgestimmt wird, bevor der Großteil des Codes entsteht. Dieser Design-First-Ansatz deckt Missverständnisse auf, solange sie noch günstig zu beheben sind.
- Discovery. Legen Sie fest, wer die API aufrufen wird, welche Geschäftsfähigkeiten sie bereitstellt, welcher Traffic erwartet wird, welche Latenzziele gelten und welche Compliance-Regeln wie DSGVO (GDPR), HIPAA oder PCI DSS greifen.
- Vertragsdesign. Schreiben Sie zuerst die API-Spezifikation, meist in OpenAPI für REST, als GraphQL-Schema oder als Protobuf-Dateien für gRPC. Stimmen Sie Benennung, Paginierung, Fehlerformat und Versionierungsregeln ab.
- Review und Mock. Teilen Sie den Vertrag mit Frontend-, Mobile- und Partnerteams und generieren Sie einen Mock-Server, damit Clients mit dem Bau beginnen können, bevor das Backend existiert.
- Implementierung. Bauen Sie Endpunkte, Geschäftslogik, Datenzugriff und Integrationen und halten Sie den Code über generierte Typen oder Contract-Tests im Einklang mit dem Vertrag.
- Testing. Führen Sie Unit-, Integrations-, Contract- und Lasttests durch, dazu Negativtests für ungültige Eingaben und unberechtigten Zugriff.
- Security-Härtung. Ergänzen Sie Authentifizierung, Autorisierung auf Objektebene, Rate Limits, Eingabevalidierung, Secrets-Management und Sicherheitsscans.
- Dokumentation und Entwicklerportal. Veröffentlichen Sie Referenzdokumentation aus der Spezifikation und ergänzen Sie Leitfäden, Codebeispiele, eine Sandbox und ein Changelog.
- Deployment, Monitoring und Versionierung. Betreiben Sie die API hinter einem Gateway, überwachen Sie Latenz, Fehler und Nutzung und entwickeln Sie die API mit einer klaren Deprecation-Richtlinie weiter.
Der Prozess ist derselbe, ob die API eine einzelne Web-App oder ein Partner-Ökosystem versorgt; was sich ändert, ist die Tiefe der Schritte 6 bis 8. Eine öffentliche API braucht ein deutlich ausgefeilteres Portal und strengere Limits als eine interne.
Welche Tools und Technologien werden 2026 für die API-Entwicklung eingesetzt?
API-Entwicklung stützt sich 2026 auf eine Standard-Toolchain: ein Spezifikationsformat, ein Backend-Framework, ein Gateway, Testwerkzeuge und Observability. Die konkrete Auswahl ist weniger wichtig, als dieselben Tools konsequent über alle Ihre APIs hinweg einzusetzen.
| Schicht | Zweck | Gängige Optionen 2026 |
|---|---|---|
| Spezifikation | Maschinenlesbarer Vertrag | OpenAPI 3.1 und 3.2, GraphQL SDL, Protocol Buffers, AsyncAPI für Events |
| Backend-Frameworks | Endpunkte und Logik implementieren | Node.js (NestJS, Fastify), Python (FastAPI, Django REST), Java (Spring Boot), .NET, Go |
| API-Gateway | Routing, Authentifizierung, Rate Limits, Analytik | Kong, AWS API Gateway, Azure API Management, Apigee, Envoy-basierte Gateways |
| Testing | Funktions-, Contract- und Lasttests | Postman, Pact, k6, Schemathesis |
| Dokumentation | Referenzdokumentation und Portale | Redoc, Swagger UI, Stoplight, individuelle Entwicklerportale |
| Identität | Authentifizierung und Autorisierung | OAuth 2.0 / OpenID Connect-Anbieter, mTLS für Service-zu-Service-Kommunikation |
| Observability | Logs, Metriken, Traces | OpenTelemetry, Prometheus, Grafana, Cloud-natives Monitoring |
Die Wahl des Frameworks folgt in der Regel dem übrigen Stack. Unser Vergleich Node.js vs. Python für das Backend (auf Englisch) behandelt die Abwägungen zwischen den beiden häufigsten API-Sprachen, und das Gesamtbild der serverseitigen Arbeit finden Sie in unserem Beitrag Was Backend-Softwareentwicklung ist.
Wie sichern Sie eine API ab?
Sie sichern eine API ab, indem Sie jeden Aufrufer authentifizieren, die Autorisierung für jedes Objekt prüfen, alle Eingaben validieren, die Nutzung begrenzen und ein aktuelles Inventar aller bereitgestellten Endpunkte führen. Die meisten realen API-Sicherheitsvorfälle entstehen durch fehlende Autorisierungsprüfungen, nicht durch gebrochene Verschlüsselung.
Die OWASP API Security Top 10 (Ausgabe 2023) ist die Referenzliste dessen, was schiefgeht:
- Broken Object Level Authorization (BOLA): Ein Nutzer ändert eine ID in der URL und liest die Daten einer anderen Person.
- Broken Authentication: schwache Tokens, fehlender Ablauf oder Login-Endpunkte, die sich per Brute Force angreifen lassen.
- Broken Object Property Level Authorization: Die API gibt Felder zurück oder akzeptiert Felder, die der Aufrufer weder sehen noch ändern dürfte.
- Unrestricted Resource Consumption: keine Grenzen für Anfragegröße, Rate oder Kosten, was Missbrauch und explodierende Rechnungen begünstigt.
- Broken Function Level Authorization: Normale Nutzer können Admin-Operationen aufrufen.
- Unrestricted Access to Sensitive Business Flows: Bots automatisieren Käufe, Registrierungen oder Buchungen in großem Stil.
- Server-Side Request Forgery (SSRF): Die API ruft eine von einem Angreifer übergebene URL ab.
- Security Misconfiguration: ausführliche Fehlermeldungen, offenes CORS, fehlende TLS-Einstellungen.
- Improper Inventory Management: vergessene alte Versionen und Test-Endpunkte, die online geblieben sind.
- Unsafe Consumption of APIs: Daten aus Drittanbieter-APIs werden ohne Validierung übernommen.
In der Praxis bedeutet das OAuth 2.0 mit kurzlebigen Tokens, Autorisierungsprüfungen in der Geschäftslogik statt nur am Gateway, schemabasierte Eingabevalidierung, Rate Limits pro Client, Secrets in einem Vault und automatisierte Sicherheitstests in der CI. Unsere Checkliste mit Best Practices für die Sicherheit von Web-Apps deckt die umgebende Anwendungsschicht ab.
Was kostet API-Entwicklung 2026?
API-Entwicklung kostet 2026 typischerweise $5.000–$15.000 für eine einzelne Integration, $25.000–$60.000 für eine kleine interne API und $60.000–$150.000 für eine produktive öffentliche oder Partner-API. Enterprise-API-Plattformen beginnen bei rund $150.000. Die wichtigsten Kostentreiber sind die Anzahl der Endpunkte, die Komplexität der Integrationen, Sicherheits- und Compliance-Anforderungen sowie der Umfang der Dokumentation, die Partner benötigen.
| Umfang | Was enthalten ist | Typische Dauer | Geschätzte Kosten (Anbieter aus USA/EU) |
|---|---|---|---|
| Integration einer Drittanbieter-API | Anbindung einer externen API (Zahlungen, CRM, Versand), Fehlerbehandlung, Tests | 1–4 Wochen | $5.000–$15.000 |
| Interne REST-API | 10–20 Endpunkte für Ihre eigene Web- oder Mobile-App, Authentifizierung, Tests, Doku | 4–8 Wochen | $25.000–$60.000 |
| Öffentliche oder Partner-API | Versionierter Vertrag, OAuth 2.0, Rate Limits, Entwicklerportal, Sandbox, SLAs | 2–4 Monate | $60.000–$150.000 |
| Enterprise-API-Plattform | Gateway, viele Domänen, Event-Streaming, Compliance, Partner-Onboarding | 4–9 Monate | $150.000–$400.000+ |
Laufende Kosten werden oft vergessen: Planen Sie pro Jahr rund 15–20 % der Entwicklungskosten für Wartung, Sicherheitsupdates und neue Versionen ein, dazu Gebühren für Gateway und Hosting. Die Stundensätze unterscheiden sich je nach Region stark; unser Kosten-Benchmark für Softwareentwicklung 2026 schlüsselt die Stundensätze nach Standort auf.
Was sind die größten Herausforderungen beim Bereitstellen und Nutzen von APIs?
Die größten API-Herausforderungen sind keine technischen Neuheiten, sondern eine Frage der Disziplin: Verträge stabil, Dokumentation aktuell und Zugriffe unter Kontrolle zu halten, während die Zahl der Clients wächst. Teams, die APIs bauen, und Teams, die sie nutzen, stehen vor unterschiedlichen Problemen.
Herausforderungen beim Bereitstellen von APIs
- Breaking Changes. Ein umbenanntes Feld kann jeden Client lahmlegen; Versionierungs- und Deprecation-Richtlinien verhindern das.
- Veraltete Dokumentation. Handgeschriebene Doku hinkt dem Code hinterher; Dokumentation, die aus der Spezifikation generiert wird, löst das Problem.
- Uneinheitliches Design. Verschiedene Teams erfinden unterschiedliche Benennungen, Fehlerformate und Paginierung; ein API-Styleguide und Linting halten sie auf Linie.
- Performance unter Last. N+1-Abfragen und gesprächige Endpunkte zeigen sich erst bei echtem Traffic; Lasttests finden sie vorher.
Herausforderungen beim Nutzen von APIs
- Unzuverlässige Drittanbieter. Externe APIs laufen in Timeouts oder ändern sich; Wiederholungen mit Backoff, Circuit Breaker und Fallbacks sind unverzichtbar.
- Rate Limits und Kontingente. Unerwartete Limits können einen Geschäftsprozess stoppen; Caching und Warteschlangen glätten die Last.
- Datenqualität. Antworten von Partnern müssen validiert werden, bevor sie Ihre Datenbank erreichen.
- Wildwuchs bei Integrationen. Dutzende Punkt-zu-Punkt-Integrationen werden schwer wartbar; Hub-basierte und ereignisgesteuerte Alternativen beschreibt unser Leitfaden zur Enterprise-Systemintegration.
Wie verändern KI-Agenten die API-Entwicklung?
KI-Agenten werden zu einer neuen Klasse von API-Clients, daher müssen APIs 2026 nicht nur für menschliche Entwickler verständlich und sicher sein, sondern auch für Software, die eigenständig über sie schlussfolgert. Klare Beschreibungen, vorhersehbare Fehler und fein granulierte Berechtigungen zählen inzwischen ebenso viel wie reine Performance.
Laut dem Postman-Bericht 2025 nutzen 89 % der Entwickler KI-Tools, aber nur 24 % entwerfen APIs mit Blick auf KI-Agenten. Das Model Context Protocol (MCP), das Anthropic im November 2024 vorgestellt hat und das seitdem branchenweit breit übernommen wurde, gibt Agenten einen standardisierten Weg, Tools zu finden und aufzurufen, und viele dieser Tools sind schlanke Hüllen um bestehende APIs. Praktische Schritte, um eine API agentenfähig zu machen:
- Schreiben Sie präzise, gut lesbare Beschreibungen für jede Operation und jedes Feld in der Spezifikation.
- Geben Sie strukturierte, umsetzbare Fehlermeldungen zurück, aus denen sich ein Agent erholen kann.
- Vergeben Sie Tokens mit eng gefassten Berechtigungen, damit ein Agent Daten lesen oder eine Aktion vorbereiten kann, ohne vollen Schreibzugriff zu haben.
- Verlangen Sie eine menschliche Bestätigung für unumkehrbare Operationen wie Zahlungen und Löschungen.
- Protokollieren Sie Agenten-Aufrufe separat, um nachvollziehen zu können, was automatisierte Clients getan haben und warum.
Wenn Sie Sprachmodelle an Ihre Systeme anbinden, beginnt unser Team für Integration generativer KI meist mit einer Prüfung der bestehenden API-Schicht, denn Agentenprojekte stehen und fallen mit der Qualität der darunterliegenden Schnittstellen.
Wer baut APIs, und sollten Sie einen API-Entwicklungspartner beauftragen?
APIs werden von Backend- oder API-Entwicklern gebaut, unterstützt von Solution Architects, QA-Ingenieuren und DevOps-Spezialisten. Sie können intern entwickeln, einen Partner beauftragen oder beides kombinieren; die richtige Wahl hängt davon ab, wie zentral die API für Ihr Produkt ist und wie schnell Sie sie brauchen.
Zu den Kernaufgaben eines API-Entwicklers gehören das Entwerfen von Verträgen, die Implementierung von Endpunkten und Integrationen, das Schreiben automatisierter Tests, die Absicherung des Zugriffs, die Dokumentation der API und ihr Monitoring im Produktivbetrieb. In größeren Projekten verantwortet ein Architekt die übergreifende API-Strategie und den Styleguide.
Prüfen Sie bei der Bewertung eines API-Entwicklungspartners, ob er:
- Verträge zuerst entwirft und OpenAPI- oder GraphQL-Spezifikationen aus früheren Projekten vorzeigen kann.
- Autorisierung, Rate Limiting und die OWASP API Top 10 als Teil des Standardumfangs behandelt.
- Automatisierte Contract- und Lasttests liefert, nicht nur manuelle QA.
- Dokumentation aus der Spezifikation generiert und Partnern eine Sandbox anbietet.
- Eine klare Versionierungs- und Deprecation-Richtlinie hat.
- Code, Infrastructure as Code, Runbooks und Dashboards übergibt, damit die API vollständig Ihnen gehört.
Unser allgemeiner Leitfaden So wählen Sie ein Softwareentwicklungsunternehmen behandelt Verträge, Zusammenarbeitsmodelle und Warnsignale ausführlicher.
Das Wichtigste in Kürze
- API-Softwareentwicklung umfasst Konzeption, Bau, Test, Absicherung, Dokumentation und Betrieb der Verträge, über die Software mit Software kommuniziert.
- In der Softwareentwicklung bedeutet API Application Programming Interface: ein stabiler Satz von Anfragen und Antworten, der internen Code verbirgt.
- Entwerfen Sie zuerst den Vertrag (OpenAPI, GraphQL-Schema oder Protobuf) und lassen Sie Clients parallel gegen Mocks entwickeln.
- REST ist der Standard nach außen, GraphQL für datenreiche Apps und gRPC für interne Services.
- Die meisten API-Sicherheitsvorfälle entstehen durch fehlende Autorisierung auf Objektebene; orientieren Sie sich an den OWASP API Security Top 10.
- Typische Schätzungen 2026: $25k–$60k für eine interne API, $60k–$150k für eine öffentliche oder Partner-API, ab $150k für eine Enterprise-Plattform.
- KI-Agenten sind eine neue Klasse von API-Clients: Präzise Beschreibungen, strukturierte Fehler und eng gefasste Berechtigungen machen APIs agentenfähig.
FAQ
Was ist API-Softwareentwicklung?
API-Softwareentwicklung ist die Arbeit an Konzeption, Bau, Test, Absicherung, Dokumentation und Betrieb von Programmierschnittstellen: den Verträgen, über die eine Software Daten oder Aktionen von einer anderen anfordert. Sie umfasst das Schnittstellendesign (meist mit einem OpenAPI- oder GraphQL-Schema), die Backend-Logik hinter jedem Endpunkt, Authentifizierung, Rate Limiting, Versionierung, Dokumentation und Monitoring.
Was bedeutet API in der Softwareentwicklung?
In der Softwareentwicklung steht API für Application Programming Interface, auf Deutsch Programmierschnittstelle. Sie ist ein definierter Satz von Regeln, Endpunkten und Datenformaten, über den ein Programm ein anderes um Daten oder eine Aktion bitten kann, ohne zu wissen, wie das andere Programm intern arbeitet. Eine Wetter-App, die einen Vorhersagedienst abfragt, und ein Checkout, der einen Zahlungsanbieter aufruft, nutzen beide APIs.
Welche 4 Arten von APIs gibt es?
Nach Zugriffsberechtigung unterscheidet man vier gängige API-Typen: öffentliche (offene) APIs für jeden registrierten Entwickler, Partner-APIs, die ausgewählten Geschäftspartnern per Vertrag bereitstehen, interne (private) APIs, die nur innerhalb einer Organisation genutzt werden, und Composite APIs, die mehrere Aufrufe in einer einzigen Anfrage bündeln. Unabhängig davon werden APIs nach Stil oder Protokoll gruppiert, etwa REST, GraphQL, gRPC, SOAP und WebSocket.
Was kostet API-Entwicklung 2026?
Typische Marktschätzungen 2026 für Anbieter aus den USA und der EU liegen bei $5.000–$15.000 für eine einzelne Drittanbieter-API-Integration, $25.000–$60.000 für eine kleine interne REST-API mit 10–20 Endpunkten, $60.000–$150.000 für eine produktive öffentliche oder Partner-API mit Authentifizierung, Entwicklerportal und SLAs sowie $150.000–$400.000 oder mehr für eine Enterprise-API-Plattform mit Gateway, vielen Domänen und Compliance-Anforderungen.
Wie lange dauert es, eine API zu bauen?
Eine einfache interne API mit wenigen Endpunkten lässt sich in 2–4 Wochen konzipieren und bauen. Eine produktionsreife REST- oder GraphQL-API mit Authentifizierung, Tests, Dokumentation und Monitoring dauert in der Regel 2–4 Monate. Eine Enterprise-API-Plattform mit Gateway, Versionierungsrichtlinie und Partner-Onboarding wird typischerweise in Phasen über 4–9 Monate geliefert.
Sollte ich REST, GraphQL oder gRPC für meine API verwenden?
Nutzen Sie REST als Standard für öffentliche und Partner-APIs, weil es einfach, cachebar und für jeden Client verständlich ist. Wählen Sie GraphQL, wenn Web- und Mobile-Clients viele unterschiedliche Ausschnitte derselben Daten brauchen. Setzen Sie gRPC für schnelle, stark typisierte Kommunikation zwischen Services innerhalb Ihres eigenen Backends ein. Viele Produktivsysteme kombinieren REST nach außen mit gRPC im Inneren.
Veröffentlicht am 30. Oktober 2026. Quellen: Postman, State of the API Report 2025; OWASP API Security Top 10 (2023); Spezifikationen der OpenAPI Initiative; Dokumentation des Model Context Protocol. Kostenspannen und Zeitpläne sind typische Marktschätzungen 2026 für Anbieter aus den USA und der EU, keine Angebote der YuSMP Group.
Verwandte Themen
Weiterlesen
Webentwicklung
Enterprise-Softwareentwicklung
Individuelle Softwareentwicklung
Integration generativer KI