
Die kurze Antwort
Cisco Talos hat CLOSEDQUORUM offengelegt: ein Windows-Implantat, das ein Gremium aus vier kommerziellen Sprachmodellen — DeepSeek, Qwen, Mistral und Google Gemini — über seine nächste Aktion abstimmen lässt, statt auf einen menschlichen Operator oder einen festen C2-Server zu warten. Das 16,4-MB-Go-Binary wurde mit CAIRN aufgespürt, einem Open-Source-Toolkit, das Talos am selben Tag zur Jagd auf KI-integrierte Malware veröffentlicht hat. Der wichtigste Vorbehalt: Talos hat die Malware nicht in freier Wildbahn bestätigt, das öffentliche Sample läuft nicht vollständig, und es gibt keine Opferzahlen. Das ist ein Fähigkeitssignal, kein Ausbruch — ein funktionierender Beleg dafür, dass autonome, LLM-gesteuerte Agenten-Logik inzwischen in Angriffswerkzeuge eingebaut wird.
Die Lehre für Verteidiger lautet nicht „ein neuer Virus breitet sich aus“. Sie lautet: Ausgehende Aufrufe an KI-Modellanbieter sind heute ein sicherheitsrelevantes Verhalten auf Ihren Endpoints und Servern. Wenn die Entscheidungslogik eines Implantats in Prompts und Abstimmungen steckt statt in einer fest codierten Adresse, verlieren Signaturen an Wert — die Erkennung muss sich aufs Verhalten verlagern.
Was Talos gefunden hat — und warum es zählt
Cisco Talos veröffentlichte seine Ergebnisse am Dienstag, 22. September 2026, als Auftakt einer neuen Forschungsreihe und stellte zugleich CAIRN vor — das Cognitive Artifact Intelligence Research Network, ein Open-Source-Toolkit, um Malware zu jagen, zu klassifizieren und zu verfolgen, die sich auf Large Language Models stützt. In Talos’ eigener Einordnung ist CLOSEDQUORUM das erste öffentlich dokumentierte Windows-Implantat, das ein LLM-Gremium für taktisches Command and Control einsetzt: Es „delegiert die Auswahl seiner nächsten Aktion an ein Gremium kommerzieller Large Language Models und führt die resultierende Entscheidung aus“ — ohne fortlaufende Befehle eines menschlichen Operators und ohne Tasking durch einen eigenen, vom Angreifer betriebenen C2-Server.
Die ehrliche Schlagzeile lautet: eine Fähigkeit, keine Krise. Talos stellt klar, dass kein Einsatz in freier Wildbahn bestätigt ist, dass weder eine Masseninfektion noch Opferzahlen oder Verbreitungswerte gemeldet werden und dass die öffentliche Version des Binaries in dieser Form nicht funktioniert. Gefunden wurde ein 16,4-MB-Go-Binary, dessen Entwickler-Artefakte zu Carding-Beiträgen in kriminellen Foren führen, die bis 2025 zurückreichen. Mit anderen Worten: Jemand baut so etwas und bewegt sich im zugehörigen Schwarzmarkt — auch wenn dieses Sample noch keine fertige Waffe ist.
Warum ist ein unfertiger Proof of Concept für Teams relevant, die Software bauen und betreiben? Weil er eine Hürde einreißt. Klassisches Command and Control braucht Infrastruktur, die ein Angreifer aufsetzen, verstecken und online halten muss — und genau diese Infrastruktur ist das Ziel von Verteidigern und Takedowns. Ein Implantat, das seine Entscheidungen stattdessen bei gängigen Modell-APIs einholt, verschwimmt mit Verkehr, den viele Netze inzwischen für normal halten, und arbeitet weiter, auch wenn kein Operator zusieht. Das ist eine strukturelle Verschiebung, die man ins Bedrohungsmodell aufnehmen sollte, bevor sie flächendeckend wird.
Wie ein „Quorum“ aus LLMs den Angriff steuert
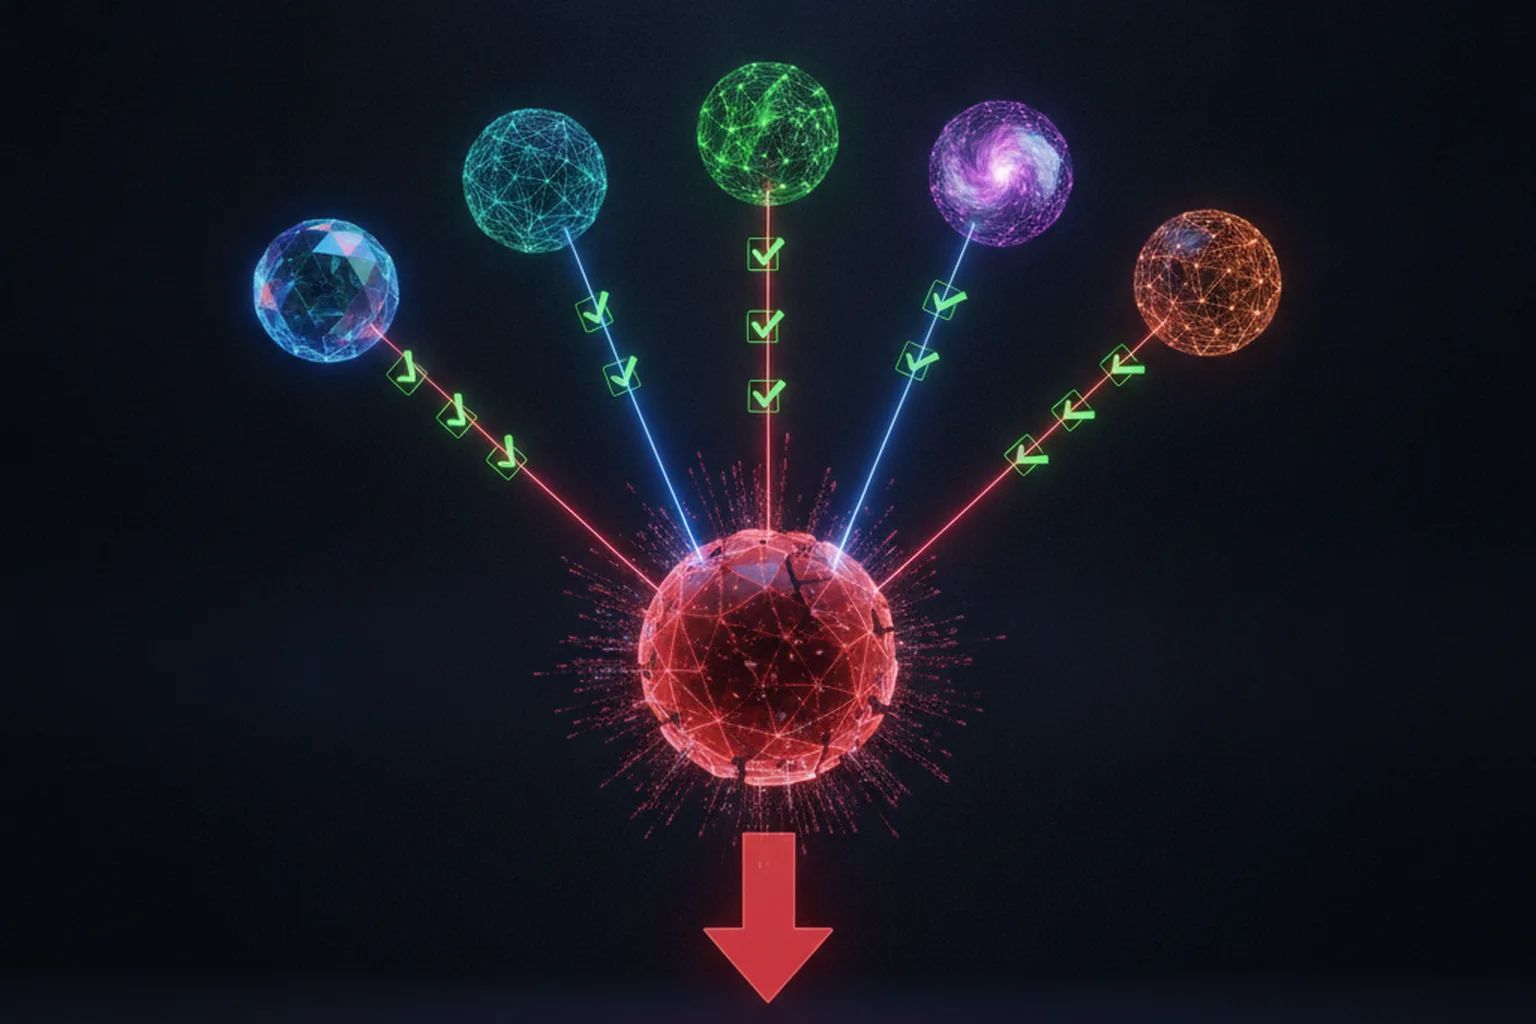
Der Name beschreibt den Mechanismus. CLOSEDQUORUM beruft ein internes Quorum aus vier kommerziellen Modellen ein — DeepSeek, Qwen, Mistral und Google Gemini — und legt ihnen eine Frage vor: Was soll die Malware angesichts des aktuellen Zustands des kompromittierten Hosts als Nächstes tun? Jedes Modell wählt eine Option aus einem festen Menü, das Implantat zählt die Stimmen aus und führt die Aktion mit relativer Mehrheit aus. Laut Talos ist dieses Menü klein und begrenzt: stehlen (Zugangsdaten, gespeicherte Browser-Passwörter, Krypto-Wallet-Daten), in einen Prozess injizieren, Persistenz herstellen und sich lateral bewegen.
Zwei Designentscheidungen verdienen Aufmerksamkeit. Erstens ist der Aktionsraum eingeschränkt. Die Modelle schreiben keinen beliebigen Code zur Laufzeit, sondern wählen aus Optionen, die der Autor vorgegeben hat — das macht das Verhalten zuverlässiger und, bemerkenswert, leichter nachvollziehbar als frei generierten KI-Code. Zweitens ist die Abstimmung über mehrere Modelle eine Absicherung: Sie gleicht aus, wenn ein Anbieter eine Anfrage verweigert, ausfällt oder eine schlechte Antwort liefert, und vermeidet eine einzelne harte Abhängigkeit, die ein Verteidiger kappen könnte. Wird das Werkzeug wie eingeschätzt betrieben, ähnelt es laut Talos einem Credentials-as-a-Service-Modell, dessen eigentliches Alleinstellungsmerkmal die autonome Orchestrierungsschicht ist — ein Operator setzt das Binary ab, und das Gremium führt den Angriff, ohne dass der Operator online bleiben muss.
Deshalb tun sich Signaturen schwer. Es gibt keine feste C2-Domain zum Sperren und keinen statischen Befehlsstring zum Abgleichen, weil die „Anweisungen“ bei jedem Lauf von Drittanbieter-Modellen erzeugt werden. Talos empfiehlt daher verhaltensbasierte Erkennung: Das Indiz ist ein einzelnes unbekanntes Binary, das mehrere kommerzielle LLM-Endpunkte kontaktiert und gleichzeitig verdächtige lokale Dinge tut — LSASS-Speicher lesen, in angehaltene Prozesse injizieren oder WMI-Persistenz anlegen. Genau diese Kombination — Modell-Traffic plus Hands-on-Keyboard-Techniken aus einem Prozess — ist die Anomalie, und genau solche Muster soll CAIRN sichtbar machen.
Was das für den DACH-Markt bedeutet
LLM-API-Verkehr gehört jetzt zur Angriffsfläche. In vielen Engineering-Organisationen sind Aufrufe an OpenAI, Google, Mistral und andere — über Copilots, Agenten und interne Tools — still und leise Routine geworden, und genau darin kann sich ein bösartiger Prozess verstecken. Nötig ist also eine Bestandsaufnahme, welche Hosts und Dienste legitim mit Modellanbietern sprechen, und ein restriktiverer Egress, damit eine beliebige Workstation oder ein Server, der gleichzeitig vier LLM-APIs anspricht, ein Ereignis auslöst statt im Grundrauschen zu verschwinden. Das ist klassische Cloud- und DevOps-Härtung, angewandt auf ein neues Signal.
Die zweite Verschiebung betrifft Teams, die eigene KI-Funktionen ausliefern. CLOSEDQUORUM ist Angriffswerkzeug, aber seine Architektur spiegelt die Agentenmuster, die viele Produkte gerade übernehmen: Man gibt einem Modell ein Ziel und Werkzeuge und lässt es entscheiden. Die Lehren übertragen sich direkt auf den verantwortungsvollen Aufbau von KI- und Datensystemen — den Aktionsraum eines Agenten begrenzen, bei folgenreichen Schritten eine menschliche Freigabe verlangen, jede Modellentscheidung protokollieren und davon ausgehen, dass die Modellschicht sondiert oder manipuliert werden kann. Ein Agent mit begrenztem, auditiertem Werkzeugsatz ist sicherer und leichter zu verteidigen als einer mit offenen Fähigkeiten.
Die dritte Verschiebung betrifft die Verhältnismäßigkeit. Jetzt ist nicht der Moment für Panikkäufe oder dafür, jeden LLM-Aufruf als feindlich zu behandeln; Talos selbst hat den Fund bewusst nicht aufgebauscht. Es ist der Moment, Bedrohungsmodelle und Erkennungsregeln zu aktualisieren, damit Ihr Team — wenn eine fertige Version dieses Musters in freier Wildbahn auftaucht, und die Anreize sprechen dafür — bereits weiß, wie „ein Prozess, der ein Modellgremium anruft“ im Netz und auf dem Host aussieht.
Was jetzt zu tun ist
- LLM-Egress inventarisieren. Wissen, welche Hosts, Dienste und Nutzer legitim kommerzielle Modell-APIs erreichen. Auffälligen KI-Verkehr erkennt man erst, wenn man weiß, wie normaler aussieht.
- Ausgehende Verbindungen einschränken. Endpunkte von Modellanbietern auf freigegebene Dienste und Hosts beschränken. Eine Standard-Workstation oder ein Backend, das plötzlich mehrere LLM-APIs anspricht, sollte einen Alarm auslösen.
- Auf Verhalten statt Adressen erkennen. Nach einem Prozess suchen, der LLM-API-Aufrufe mit LSASS-Zugriff, Injektion in angehaltene Prozesse oder WMI-Persistenz kombiniert. Open-Source-Werkzeuge wie CAIRN für diese Bedrohungsklasse evaluieren.
- Die Endpoints härten, auf die CLOSEDQUORUM zielt. Diebstahl von Zugangsdaten, Prozessinjektion und Persistenz sind die tatsächlichen Menüpunkte — Credential-Guard-Schutz, EDR gegen Injektion und Persistenz-Monitoring leisten weiterhin die Hauptarbeit.
- Eigene Agenten begrenzen. Wer mit autonomen LLM-Agenten baut, begrenzt deren Werkzeuge, verlangt Freigaben für folgenreiche Aktionen und protokolliert Entscheidungen — dieselben Kontrollen, die einen Agenten vertrauenswürdig machen, machen ihn auch verteidigbar.
Häufig gestellte Fragen
Was ist CLOSEDQUORUM und wann wurde es offengelegt?
CLOSEDQUORUM ist ein Windows-Implantat, das Cisco Talos am 22. September 2026 offengelegt hat – beschrieben als erste öffentlich dokumentierte Malware, die taktische Command-and-Control-Entscheidungen an ein Gremium kommerzieller Large Language Models delegiert. Statt auf Befehle eines menschlichen Operators oder eines eigenen Angreifer-Servers zu warten, lässt das Binary mehrere LLMs über die nächste Aktion abstimmen und führt die Siegeroption aus. Talos entdeckte es mit CAIRN, einem am selben Tag veröffentlichten Open-Source-Toolkit zur Jagd auf KI-integrierte Malware.
Welche KI-Modelle nutzt CLOSEDQUORUM und wie entscheiden sie?
Das Implantat befragt ein Gremium aus vier kommerziellen Sprachmodellen – DeepSeek, Qwen, Mistral und Google Gemini – und lässt sie den nächsten Schritt aus einem festen Aktionskatalog wählen: Zugangsdaten stehlen, in einen Prozess injizieren, Persistenz herstellen oder sich lateral bewegen. Ausgeführt wird die Aktion mit den meisten Stimmen. Genau diese autonome LLM-Orchestrierungsschicht – nicht fest codierte Steuerlogik oder Live-Tasking durch einen Operator – ist das Unterscheidungsmerkmal, das Talos hervorhebt.
Wurde CLOSEDQUORUM schon bei realen Organisationen gefunden?
Nein. Talos stellt ausdrücklich klar, dass kein Einsatz in freier Wildbahn bestätigt ist, dass es weder um eine Masseninfektion noch um bestätigte Opferzahlen geht und dass die öffentliche Version des Binaries in dieser Form nicht vollständig lauffähig ist. Relevant ist der Fund als Design- und Fähigkeitssignal – als Beleg, dass autonome, LLM-gesteuerte C2 heute baubar ist und in kriminellen Foren auftaucht – nicht als aktiver Ausbruch. Talos verknüpft Entwickler-Artefakte mit Carding-Forenbeiträgen, die bis 2025 zurückreichen.
Wie erkennen Verteidiger Malware, die LLMs für Command and Control nutzt?
Weil die Schadlogik in Prompts und Abstimmungen steckt statt in einer festen C2-Adresse, greifen statische Signaturen kaum. Talos empfiehlt verhaltensbasierte Erkennung: Auffällig ist ein einzelnes unbekanntes Binary, das mehrere kommerzielle LLM-API-Endpunkte kontaktiert und gleichzeitig verdächtige lokale Aktionen ausführt – etwa LSASS-Speicher liest, in angehaltene Prozesse injiziert oder WMI-Persistenz anlegt. Mit CAIRN hat Talos ein Open-Source-Toolkit veröffentlicht, um diese Klasse KI-integrierter Malware zu jagen, zu klassifizieren und zu verfolgen.
Was bedeutet CLOSEDQUORUM für Unternehmen in Deutschland, Österreich und der Schweiz?
Ausgehende Aufrufe an LLM-Anbieter werden damit zu einem sicherheitsrelevanten Ereignis auf Endpoints und Servern, nicht nur zu einem Produktivitätsfeature. Teams sollten den API-Verkehr zu Modellanbietern inventarisieren und überwachen, den Egress auf freigegebene Dienste und Hosts beschränken und das Muster in ihre Bedrohungsmodelle aufnehmen. Für NIS2-pflichtige Unternehmen gehört das in das Risikomanagement; wer selbst KI-Agenten baut, sollte deren Aktionsraum begrenzen, Entscheidungen protokollieren und bei folgenreichen Schritten eine menschliche Freigabe vorsehen.
Quellen
Cisco Talos — The Closed Quorum: Inside the first reported autonomous AI C2 implant (Primärquelle)
The Hacker News — This Windows Malware Is Built to Let Up to Four AI Models Vote on Its Next Move