
In breve
Cisco Talos ha reso noto CLOSEDQUORUM, un impianto Windows che fa votare un panel di quattro modelli linguistici commerciali — DeepSeek, Qwen, Mistral e Google Gemini — sulla sua prossima azione, invece di attendere un operatore umano o un server C2 fisso. Il binario Go da 16,4 MB è stato individuato con CAIRN, un toolkit open source che Talos ha pubblicato lo stesso giorno per dare la caccia al malware integrato con l’IA. L’avvertenza più importante: Talos non ha confermato il malware in circolazione, il campione pubblico non funziona dall’inizio alla fine e non ci sono conteggi delle vittime. È un segnale di capacità, non un’epidemia — la dimostrazione concreta che la logica degli agenti guidati da LLM sta entrando negli strumenti offensivi.
La lezione per chi difende non è “si sta diffondendo un nuovo virus”. È che le chiamate in uscita verso i fornitori di modelli di IA sono ormai un comportamento rilevante per la sicurezza su endpoint e server. Quando la logica decisionale di un impianto vive in prompt e votazioni anziché in un indirizzo codificato, le firme perdono efficacia e il rilevamento deve spostarsi sul comportamento.
Cosa ha scoperto Talos, e perché conta
Cisco Talos ha pubblicato i risultati martedì 22 settembre 2026, aprendo una nuova serie di ricerca con CLOSEDQUORUM e rilasciando CAIRN — il Cognitive Artifact Intelligence Research Network —, un toolkit open source per cercare, classificare e tracciare il malware che si appoggia ai modelli linguistici di grandi dimensioni. Secondo Talos, CLOSEDQUORUM è il primo impianto Windows pubblicamente documentato ad applicare un panel di LLM al comando e controllo tattico: “delega la scelta della sua prossima azione a un panel di modelli linguistici commerciali ed esegue la decisione risultante”, senza comandi continui da parte di un operatore umano né istruzioni da un server C2 dedicato gestito dall’attaccante.
Il titolo onesto è: una capacità, non una crisi. Talos precisa di non avere conferme di un utilizzo reale, di non segnalare un’infezione di massa, un numero di vittime o dati di diffusione, e che la versione pubblica del binario così com’è non funziona. Ha però trovato un binario Go da 16,4 MB i cui artefatti di sviluppo portano a post su forum criminali legati al carding che risalgono al 2025. In altre parole: qualcuno sta costruendo questo tipo di strumento e frequenta il mercato sommerso che lo circonda, anche se questo campione non è ancora un’arma finita.
Perché un proof of concept incompiuto riguarda chi sviluppa e gestisce software? Perché abbatte una barriera. Il comando e controllo tradizionale richiede un’infrastruttura che l’attaccante deve allestire, nascondere e mantenere online — proprio ciò che difensori e operazioni di takedown prendono di mira. Un impianto che invece si rivolge alle API dei modelli più diffusi per decidere si confonde con un traffico che molte reti ormai considerano normale, e continua a funzionare anche quando nessun operatore lo segue. È un cambiamento strutturale da inserire nei modelli di minaccia prima che diventi diffuso.
Come un “quorum” di LLM guida l’attacco
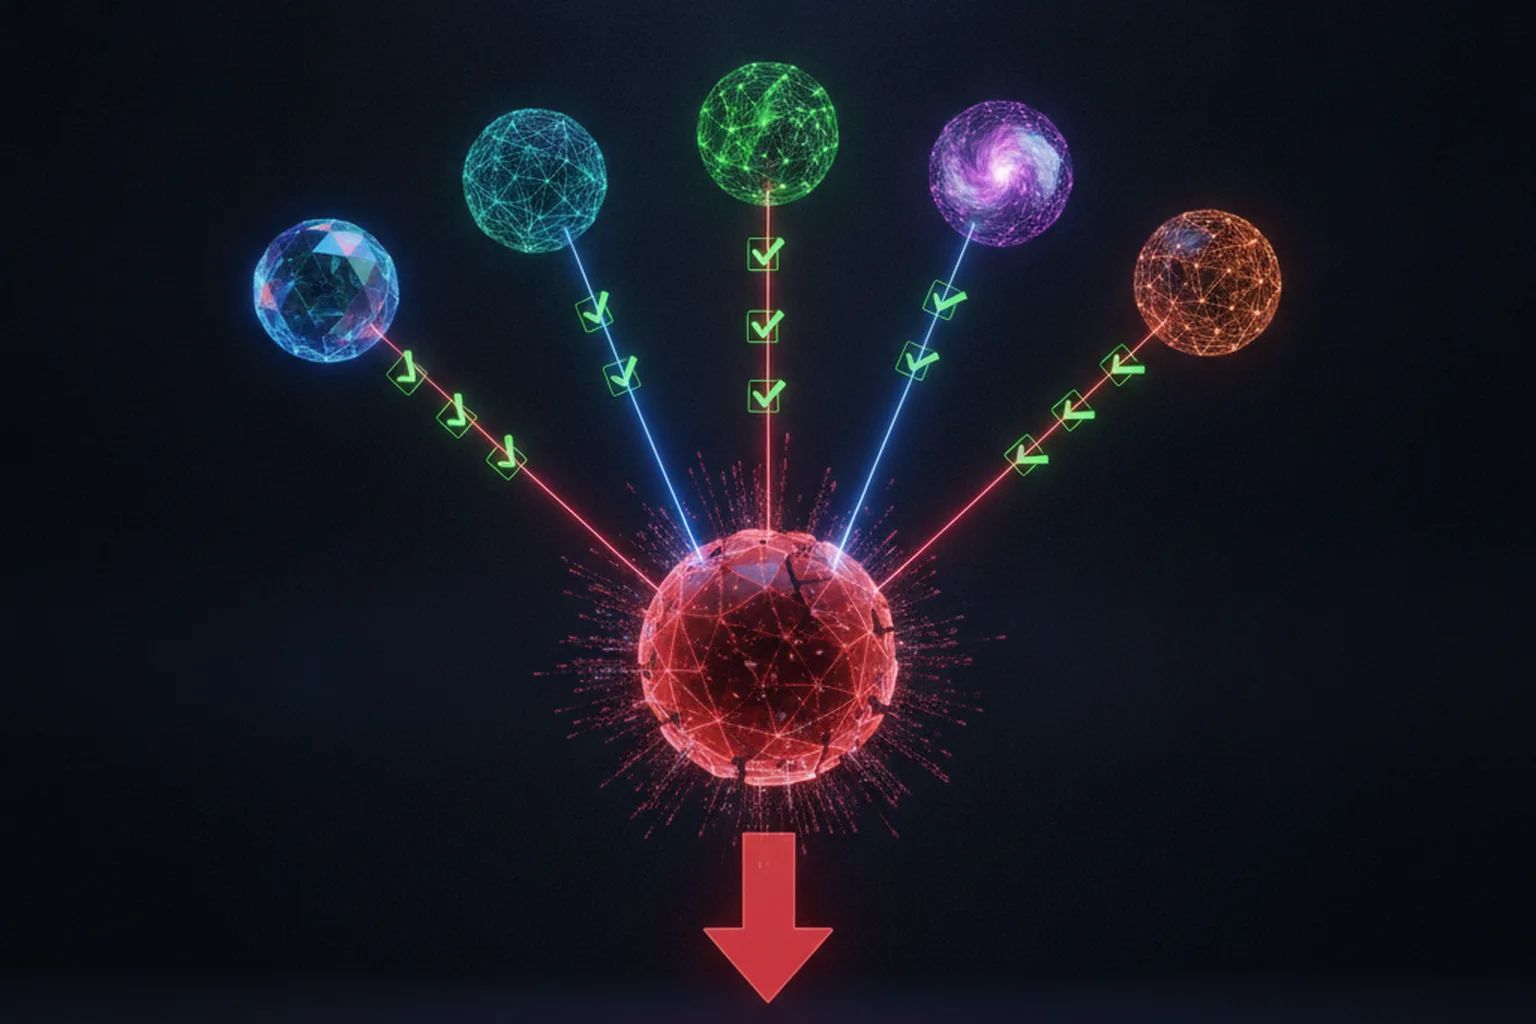
Il nome descrive il meccanismo. CLOSEDQUORUM convoca un quorum interno di quattro modelli commerciali — DeepSeek, Qwen, Mistral e Google Gemini — e sottopone loro una domanda: dato lo stato attuale dell’host compromesso, cosa deve fare il malware adesso? Ogni modello restituisce una scelta da un menu fisso, l’impianto conta i voti ed esegue l’azione che ottiene la maggioranza relativa. Secondo Talos il menu è ridotto e circoscritto: furto (credenziali, password salvate nel browser, dati di wallet crypto), iniezione in un processo, persistenza e movimento laterale.
Due scelte progettuali meritano attenzione. La prima: l’insieme di azioni è vincolato. I modelli non scrivono codice arbitrario al volo, ma scelgono tra opzioni definite dall’autore; il comportamento risulta così più affidabile e, fatto notevole, più facile da analizzare rispetto alla generazione libera di codice. La seconda: interrogare più modelli e farli votare è una copertura, perché compensa il rifiuto di un fornitore, un disservizio o una risposta sbagliata ed evita una singola dipendenza che un difensore potrebbe tagliare. Se utilizzato come stimato, secondo Talos lo strumento somiglia a un modello di “credentials-as-a-service” il cui vero elemento distintivo è il livello di orchestrazione autonoma: l’operatore rilascia il binario e il panel conduce l’attacco senza che lui debba restare online.
È anche il motivo per cui le firme faticano. Non c’è un dominio C2 fisso da bloccare né una stringa di comando statica da riconoscere, perché le “istruzioni” vengono generate a ogni esecuzione da modelli di terze parti. Talos indica quindi un rilevamento comportamentale: il segnale è un singolo binario sconosciuto che contatta più endpoint di LLM commerciali mentre compie operazioni locali sospette — lettura della memoria di LSASS, iniezione in processi sospesi o creazione di persistenza tramite WMI. Questa combinazione — dialogo con i modelli e tecniche di intrusione attiva dallo stesso processo — è l’anomalia, ed è il tipo di schema che CAIRN è pensato per far emergere.
Cosa significa per il mercato italiano
Il traffico verso le API degli LLM fa ormai parte della superficie d’attacco. Nella maggior parte delle organizzazioni tecniche le chiamate a OpenAI, Google, Mistral e altri sono diventate routine — tramite copilot, agenti e strumenti interni — ed è proprio per questo che un processo malevolo può nascondersi lì. Occorre quindi censire quali host e servizi dialogano legittimamente con i fornitori di modelli e restringere il traffico in uscita, così che una qualsiasi postazione o un server che contatta quattro API di LLM contemporaneamente generi un evento invece di confondersi con il rumore di fondo. È il classico hardening cloud e DevOps, applicato a un nuovo segnale.
Il secondo cambiamento riguarda i team che rilasciano funzionalità di IA proprie. CLOSEDQUORUM è uno strumento offensivo, ma la sua architettura rispecchia gli schemi ad agenti che molti prodotti stanno adottando: dare a un modello un obiettivo e degli strumenti e lasciarlo decidere. Le lezioni difensive si applicano direttamente alla costruzione responsabile di sistemi di IA e dati — limitare le azioni che un agente può compiere, richiedere l’approvazione umana per i passaggi ad alto impatto, registrare ogni decisione del modello e presumere che il livello del modello possa essere sondato o manipolato. Un agente con un set di strumenti limitato e verificato è più sicuro e più facile da difendere di uno con capacità aperte.
Il terzo cambiamento è una questione di misura. Non è il momento di acquisti dettati dal panico né di considerare ostile ogni chiamata a un LLM; la stessa Talos ha evitato di gonfiare la scoperta. È il momento di aggiornare modelli di minaccia e regole di rilevamento, così che quando comparirà in circolazione una versione compiuta di questo schema — e gli incentivi fanno pensare che succederà — il vostro team sappia già come appare, in rete e sull’host, “un processo che consulta un comitato di modelli”.
Cosa fare adesso
- Censite il traffico in uscita verso gli LLM. Sappiate quali host, servizi e utenti raggiungono legittimamente le API dei modelli commerciali. Non si può individuare un traffico IA anomalo senza sapere com’è quello normale.
- Stringete i controlli in uscita. Limitate gli endpoint dei fornitori di modelli ai servizi e agli host autorizzati. Una postazione generica o un backend che contatta all’improvviso più API di LLM dovrebbe generare un allarme.
- Rilevate sul comportamento, non sugli indirizzi. Cercate un processo che combina chiamate ad API LLM con accesso a LSASS, iniezione in processi sospesi o persistenza WMI. Valutate strumenti open source come CAIRN per questa categoria di minaccia.
- Rafforzate gli endpoint presi di mira da CLOSEDQUORUM. Furto di credenziali, iniezione nei processi e persistenza sono le vere voci del menu — protezione delle credenziali (Credential Guard), EDR contro l’iniezione e monitoraggio della persistenza restano il grosso del lavoro.
- Vincolate i vostri agenti. Se sviluppate con agenti LLM autonomi, limitatene gli strumenti, richiedete approvazioni per le azioni ad alto impatto e registrate le decisioni — gli stessi controlli che rendono un agente affidabile lo rendono anche difendibile.
Domande frequenti
Che cos’è CLOSEDQUORUM e quando è stato reso noto?
CLOSEDQUORUM è un impianto Windows reso noto da Cisco Talos il 22 settembre 2026 e descritto come il primo malware pubblicamente documentato che delega le decisioni tattiche di comando e controllo a un panel di modelli linguistici commerciali. Invece di attendere ordini da un operatore umano o da un server dedicato dell’attaccante, il binario fa votare più LLM sulla prossima azione ed esegue l’opzione vincente. Talos lo ha scoperto con CAIRN, un toolkit open source pubblicato lo stesso giorno per dare la caccia al malware integrato con l’IA.
Quali modelli di IA usa CLOSEDQUORUM e come decidono?
L’impianto convoca un panel di quattro modelli commerciali — DeepSeek, Qwen, Mistral e Google Gemini — e fa loro scegliere il passo successivo da un insieme fisso di azioni: furto di credenziali, iniezione in un processo, persistenza o movimento laterale. Viene eseguita l’azione che ottiene la maggioranza relativa dei voti. È proprio questo livello di orchestrazione LLM autonoma, e non una logica di controllo codificata o comandi in tempo reale di un operatore, l’elemento distintivo evidenziato da Talos.
CLOSEDQUORUM ha già colpito organizzazioni reali?
No. Talos chiarisce di non avere conferme di un utilizzo reale, di non segnalare infezioni di massa né un numero di vittime, e che la versione pubblica del binario non funziona dall’inizio alla fine così com’è. La scoperta conta come segnale di progettazione e di capacità — la prova che un C2 autonomo guidato da LLM oggi è realizzabile e compare nei forum criminali — non come un’epidemia in corso. Talos collega alcuni artefatti dello sviluppatore a post su forum legati al carding che risalgono al 2025.
Come si rileva un malware che usa gli LLM per il comando e controllo?
Poiché la logica malevola sta nei prompt e nei voti anziché in un indirizzo C2 fisso, le firme statiche servono a poco. Talos raccomanda un rilevamento comportamentale: individuare un singolo binario sconosciuto che contatta più API di LLM commerciali mentre compie azioni locali sospette, come leggere la memoria di LSASS, iniettarsi in processi sospesi o creare persistenza tramite WMI. Talos ha rilasciato CAIRN come toolkit open source per cercare, classificare e tracciare questa categoria di malware integrato con l’IA.
Cosa significa CLOSEDQUORUM per le aziende italiane?
Le chiamate in uscita verso i fornitori di LLM diventano un evento rilevante per la sicurezza su endpoint e server, non solo uno strumento di produttività. I team dovrebbero censire e monitorare questo traffico, limitare le connessioni in uscita a servizi e host autorizzati e inserire questo comportamento nei propri modelli di minaccia. Per i soggetti che rientrano nella NIS2 (in Italia recepita con il D.Lgs. 138/2024) il tema rientra nella gestione del rischio. Chi sviluppa agenti IA dovrebbe limitarne le azioni, registrarne le decisioni e mantenere un’approvazione umana per i passaggi ad alto impatto.
Fonti
Cisco Talos — The Closed Quorum: Inside the first reported autonomous AI C2 implant (fonte primaria)
The Hacker News — This Windows Malware Is Built to Let Up to Four AI Models Vote on Its Next Move