
En bref
Cisco Talos a dévoilé CLOSEDQUORUM, un implant Windows qui fait voter un panel de quatre grands modèles de langage commerciaux — DeepSeek, Qwen, Mistral et Google Gemini — sur sa prochaine action, au lieu d’attendre un opérateur humain ou un serveur C2 fixe. Le binaire Go de 16,4 Mo a été repéré avec CAIRN, une boîte à outils open source publiée le même jour par Talos pour traquer les malwares intégrant l’IA. La réserve essentielle : Talos n’a pas confirmé le malware dans la nature, l’échantillon public ne fonctionne pas de bout en bout et aucun nombre de victimes n’est avancé. Il s’agit d’un signal de capacité, pas d’une épidémie — la démonstration concrète que la logique d’agents pilotés par LLM s’invite désormais dans l’outillage offensif.
La leçon pour les défenseurs n’est pas « un nouveau virus se propage ». C’est que les appels sortants vers les fournisseurs de modèles d’IA sont désormais un comportement pertinent pour la sécurité sur vos postes et vos serveurs. Quand la logique de décision d’un implant tient dans des prompts et des votes plutôt que dans une adresse codée en dur, les signatures perdent de leur efficacité et la détection doit passer au comportemental.
Ce que Talos a trouvé, et pourquoi c’est important
Cisco Talos a publié ses travaux le mardi 22 septembre 2026, inaugurant une nouvelle série de recherche avec CLOSEDQUORUM et publiant CAIRN — Cognitive Artifact Intelligence Research Network —, une boîte à outils open source pour traquer, classer et suivre les malwares qui s’appuient sur des grands modèles de langage. Selon Talos, CLOSEDQUORUM est le premier implant Windows publiquement documenté à appliquer un panel de LLM à la commande et contrôle tactique : il « délègue le choix de sa prochaine action à un panel de grands modèles de langage commerciaux et exécute la décision qui en résulte », sans ordres continus d’un opérateur humain ni instructions d’un serveur C2 dédié exploité par l’attaquant.
Le titre honnête, c’est une capacité, pas une crise. Talos précise ne pas avoir de confirmation d’un déploiement réel, ne signaler ni infection massive, ni nombre de victimes, ni chiffre de prévalence, et indique que la version publique du binaire ne fonctionne pas en l’état. Ce qu’il a trouvé, c’est un binaire Go de 16,4 Mo dont les artefacts de développement renvoient à des messages sur des forums criminels liés au carding, remontant à 2025. Autrement dit : quelqu’un construit ce type d’outil et fréquente l’économie souterraine qui va avec, même si cet échantillon n’est pas une arme aboutie.
Pourquoi une preuve de concept inachevée concerne-t-elle les équipes qui développent et exploitent du logiciel ? Parce qu’elle fait tomber une barrière. Une commande et contrôle classique exige une infrastructure que l’attaquant doit monter, cacher et maintenir en ligne — précisément ce que ciblent les défenseurs et les opérations de démantèlement. Un implant qui interroge des API de modèles grand public pour décider se fond dans un trafic que beaucoup de réseaux considèrent désormais comme normal, et continue de fonctionner même sans opérateur. C’est un changement structurel à intégrer aux modèles de menace avant qu’il ne se généralise.
Comment un « quorum » de LLM pilote l’attaque
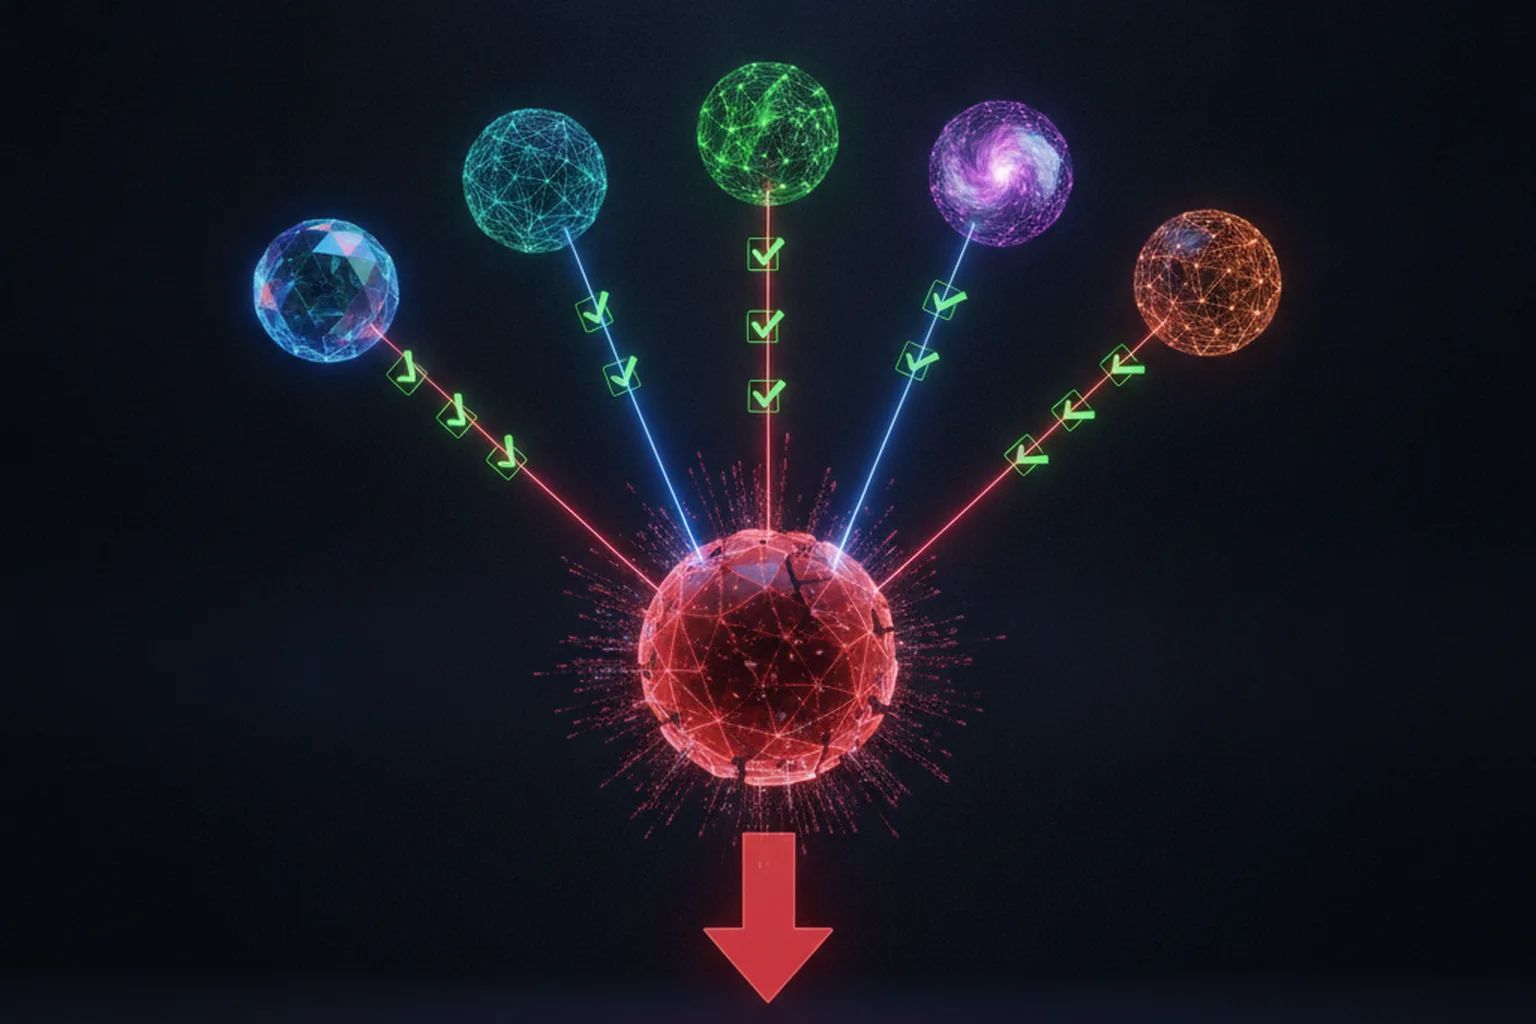
Le nom décrit le mécanisme. CLOSEDQUORUM convoque un quorum interne de quatre modèles commerciaux — DeepSeek, Qwen, Mistral et Google Gemini — et leur soumet une question : compte tenu de l’état actuel de l’hôte compromis, que doit faire le malware ensuite ? Chaque modèle renvoie un choix parmi un menu fixe, l’implant compte les voix et exécute l’action arrivée en tête. D’après Talos, ce menu est restreint : voler (identifiants, mots de passe enregistrés dans le navigateur, données de portefeuilles crypto), s’injecter dans un processus, établir une persistance et se déplacer latéralement.
Deux choix de conception méritent d’être soulignés. D’abord, l’ensemble d’actions est contraint. Les modèles n’écrivent pas de code arbitraire à la volée ; ils choisissent parmi des options définies par l’auteur, ce qui rend le comportement plus fiable et, fait notable, plus facile à analyser qu’une génération de code libre. Ensuite, interroger plusieurs modèles et les faire voter est une assurance : cela compense le refus d’un fournisseur, une panne ou une mauvaise réponse, et évite une dépendance unique qu’un défenseur pourrait couper. S’il est exploité comme Talos l’estime, l’outil s’apparente à un modèle de « credentials-as-a-service » dont le véritable différenciateur est cette couche d’orchestration autonome : l’opérateur dépose le binaire et le panel conduit l’attaque sans qu’il ait besoin de rester connecté.
C’est aussi pourquoi les signatures peinent. Il n’y a ni domaine C2 fixe à bloquer, ni chaîne de commande statique à reconnaître, puisque les « instructions » sont générées à chaque exécution par des modèles tiers. Talos préconise donc une détection comportementale : l’indice, c’est un binaire inconnu qui contacte plusieurs points de terminaison de LLM commerciaux tout en réalisant des actions locales suspectes — lecture de la mémoire de LSASS, injection dans des processus suspendus ou création d’une persistance WMI. Cette combinaison — échanges avec des modèles et techniques d’intrusion active depuis un même processus — constitue l’anomalie, et c’est ce type de schéma que CAIRN doit faire ressortir.
Ce que cela change pour le marché français
Le trafic vers les API de LLM fait désormais partie de votre surface d’attaque. Dans la plupart des organisations techniques, les appels à OpenAI, Google, Mistral et d’autres sont devenus routiniers — via les copilotes, les agents et les outils internes — et c’est précisément pour cela qu’un processus malveillant peut s’y dissimuler. Il faut donc recenser les hôtes et services qui dialoguent légitimement avec des fournisseurs de modèles, et durcir les flux sortants pour qu’un poste ou un serveur quelconque sollicitant quatre API de LLM à la fois déclenche une alerte au lieu de passer inaperçu. C’est un durcissement cloud et DevOps classique, appliqué à un nouveau signal.
Le deuxième changement concerne les équipes qui livrent leurs propres fonctionnalités d’IA. CLOSEDQUORUM est un outil offensif, mais son architecture reflète les schémas d’agents que de nombreux produits adoptent : donner un objectif et des outils à un modèle, puis le laisser décider. Les enseignements défensifs s’appliquent directement à la conception responsable de systèmes d’IA et de données — borner les actions possibles d’un agent, exiger une validation humaine pour les étapes à fort impact, journaliser chaque décision du modèle et partir du principe que la couche modèle peut être sondée ou manipulée. Un agent doté d’un outillage limité et audité est à la fois plus sûr et plus facile à défendre qu’un agent aux capacités ouvertes.
Le troisième changement tient à la mesure. Ce n’est pas le moment de céder à la panique ni de considérer chaque appel à un LLM comme hostile ; Talos s’est d’ailleurs gardé d’exagérer sa découverte. C’est le moment de mettre à jour modèles de menace et règles de détection, pour que le jour où une version aboutie de ce schéma apparaîtra dans la nature — et les incitations laissent penser que ce jour viendra — votre équipe sache déjà à quoi ressemble « un processus qui consulte un comité de modèles », sur le réseau comme sur l’hôte.
Que faire dès maintenant
- Inventoriez vos flux sortants vers les LLM. Sachez quels hôtes, services et utilisateurs accèdent légitimement aux API de modèles commerciaux. Impossible de repérer un trafic IA anormal sans savoir à quoi ressemble la normale.
- Resserrez les contrôles sortants. Limitez l’accès aux points de terminaison des fournisseurs de modèles aux services et hôtes autorisés. Un poste ou un backend généraliste qui contacte soudain plusieurs API de LLM doit générer une alerte.
- Détectez sur le comportement, pas sur les adresses. Recherchez un processus qui combine appels d’API LLM et accès à LSASS, injection dans des processus suspendus ou persistance WMI. Évaluez des outils open source comme CAIRN pour cette catégorie de menace.
- Durcissez les postes visés par CLOSEDQUORUM. Vol d’identifiants, injection de processus et persistance sont les vraies actions du menu — la protection des identifiants (Credential Guard), l’EDR contre l’injection et la supervision de la persistance font toujours l’essentiel du travail.
- Bornez vos propres agents. Si vous développez avec des agents LLM autonomes, limitez leurs outils, exigez une validation pour les actions à fort impact et journalisez leurs décisions — les contrôles qui rendent un agent digne de confiance le rendent aussi défendable.
Questions fréquentes
Qu’est-ce que CLOSEDQUORUM et quand a-t-il été dévoilé ?
CLOSEDQUORUM est un implant Windows dévoilé par Cisco Talos le 22 septembre 2026, présenté comme le premier malware publiquement documenté à déléguer ses décisions tactiques de commande et contrôle à un panel de grands modèles de langage commerciaux. Au lieu d’attendre les ordres d’un opérateur humain ou d’un serveur dédié de l’attaquant, le binaire fait voter plusieurs LLM sur sa prochaine action puis exécute l’option gagnante. Talos l’a découvert grâce à CAIRN, une boîte à outils open source publiée le même jour pour traquer les malwares intégrant l’IA.
Quels modèles d’IA CLOSEDQUORUM utilise-t-il, et comment décident-ils ?
L’implant réunit un panel de quatre modèles commerciaux — DeepSeek, Qwen, Mistral et Google Gemini — et leur fait choisir l’étape suivante dans un ensemble fixe d’actions : voler des identifiants, s’injecter dans un processus, établir une persistance ou se déplacer latéralement. L’action qui obtient la majorité relative est exécutée. C’est cette couche d’orchestration LLM autonome, et non une logique codée en dur ou un pilotage en direct par un opérateur, que Talos met en avant comme élément distinctif.
CLOSEDQUORUM a-t-il déjà infecté de vraies organisations ?
Non. Talos précise qu’aucun déploiement dans la nature n’est confirmé, qu’il ne signale ni infection massive ni nombre de victimes, et que la version publique du binaire ne fonctionne pas de bout en bout en l’état. La découverte compte comme signal de conception et de capacité — la preuve qu’un C2 autonome piloté par des LLM est désormais réalisable et apparaît sur des forums criminels — et non comme une épidémie en cours. Talos relie des artefacts du développeur à des messages de forums liés au carding remontant à 2025.
Comment détecter un malware qui utilise des LLM pour sa commande et contrôle ?
Comme la logique malveillante réside dans des prompts et des votes plutôt que dans une adresse C2 fixe, les signatures statiques sont peu efficaces. Talos recommande une détection comportementale : repérer un binaire inconnu qui contacte plusieurs API de LLM commerciaux tout en effectuant des actions locales suspectes, comme lire la mémoire de LSASS, s’injecter dans des processus suspendus ou créer une persistance WMI. Talos a publié CAIRN en open source pour traquer, classer et suivre cette catégorie de malwares intégrant l’IA.
Qu’est-ce que CLOSEDQUORUM change pour les entreprises françaises ?
Les appels sortants vers les fournisseurs de LLM deviennent un événement de sécurité sur les postes et les serveurs, et plus seulement un outil de productivité. Les équipes doivent inventorier et superviser ce trafic, restreindre les flux sortants aux services et hôtes autorisés et intégrer ce comportement à leurs modèles de menace. En France, où l’API de Mistral est largement utilisée, ce trafic paraît d’autant plus légitime : d’où l’intérêt d’une référence claire des usages autorisés. Pour les équipes qui conçoivent leurs propres agents IA, il faut borner leurs actions, journaliser leurs décisions et garder une validation humaine pour les étapes sensibles.
Sources
Cisco Talos — The Closed Quorum: Inside the first reported autonomous AI C2 implant (source primaire)
The Hacker News — This Windows Malware Is Built to Let Up to Four AI Models Vote on Its Next Move