
Lo sviluppo software open source è diventato silenziosamente la norma: quasi ogni prodotto commerciale viene oggi distribuito con framework, librerie e strumenti scritti in pubblico da altri. L’open source è quindi una supply chain, non un tema secondario. Nel 2026 due cambiamenti hanno modificato insieme il quadro dei rischi: il report OSSRA 2026 di Black Duck ha mostrato che il numero medio di vulnerabilità note per codebase è più che raddoppiato in un anno, e dall’11 settembre 2026 il Cyber Resilience Act europeo impone ai fornitori di segnalare le vulnerabilità sfruttate attivamente.
La maggior parte dei team con cui lavoriamo non parte da zero: lo sviluppo software su misura oggi significa assemblare ed estendere framework open source e poi scrivere quel 10–30% di codice che è davvero vostro. La parte open source determina la velocità di rilascio, il livello di sicurezza e gli obblighi legali che ereditate, quindi merita la stessa disciplina ingegneristica del vostro codice.
Questa guida è pensata per CTO, founder e product owner negli Stati Uniti e nell’UE. Spiega come l’open source viene costruito e governato, cosa acquistano le aziende con i servizi di sviluppo software open source, in cosa differiscono le licenze, cosa mostrano i dati più recenti sulla sicurezza, cosa richiede il Cyber Resilience Act, quanto costa davvero l’open source lungo tutto il ciclo di vita e come scegliere un partner che non vi lasci soli con un fork da mantenere.
Che cos’è lo sviluppo software open source?
Lo sviluppo software open source è la pratica di realizzare software il cui codice sorgente è pubblicato con una licenza che permette a chiunque di usarlo, studiarlo, modificarlo e ridistribuirlo. Il lavoro avviene in pubblico: il codice vive in repository condivisi, le modifiche arrivano come pull request da molti contributori e i maintainer le revisionano e le rilasciano apertamente.
Per essere open source, una licenza deve rispettare la Open Source Definition curata dalla Open Source Initiative (OSI). In pratica significa le quattro libertà formulate per prime dal movimento del software libero: eseguire il programma per qualsiasi scopo, studiarne e modificarne il funzionamento, ridistribuirne copie e distribuire versioni modificate. Una licenza che vieta l’uso commerciale, limita chi può eseguire il software o vieta servizi concorrenti non è open source, anche se il codice è pubblico.
Per un’azienda lo sviluppo software open source ha due facce. Consumate open source quando il vostro prodotto dipende da Linux, PostgreSQL, React, Kubernetes o da migliaia di pacchetti più piccoli. Producete open source quando i vostri ingegneri contribuiscono correzioni upstream, pubblicano strumenti interni o gestiscono un progetto proprio. La maggior parte delle aziende fa molto più la prima cosa che la seconda, ed è lì che si concentra gran parte del rischio.
Open source, software libero e source-available
Open source, software libero e source-available indicano promesse diverse, anche se in tutti e tre i casi potete leggere il codice.
- Il software libero mette al centro la libertà degli utenti come principio etico ed è strettamente legato alle licenze copyleft come la GPL. Quasi tutto il software libero è anche open source.
- L’open source mette al centro i vantaggi pratici della collaborazione aperta e comprende sia le licenze permissive sia quelle copyleft approvate dall’OSI.
- Il software source-available pubblica il codice ma ne limita l’uso, di solito vietando servizi hosted concorrenti. La Business Source License (BSL) e la Server Side Public License (SSPL) sono esempi comuni; nessuna delle due è approvata dall’OSI.
Breve storia: dalla cattedrale al bazaar
L’open source nasce dal movimento del software libero ed è diventato mainstream alla fine degli anni Novanta. Richard Stallman annunciò il progetto GNU nel 1983 per costruire un sistema operativo libero, e poi arrivò la GPL. Linus Torvalds pubblicò il kernel Linux nel 1991 e l’Apache HTTP Server comparve nel 1995. Nel saggio La cattedrale e il bazaar, Eric Raymond contrappose il software costruito da un piccolo gruppo chiuso (la cattedrale) a quello sviluppato apertamente da molti contributori (il bazaar). Il termine open source fu coniato nel 1998, lo stesso anno in cui nacque la Open Source Initiative, per presentare il modello del bazaar alle aziende. Oggi fondazioni come la Linux Foundation, la Apache Software Foundation e la Eclipse Foundation ospitano migliaia di progetti da cui le aziende dipendono.
I principi chiave dello sviluppo open source
Lo sviluppo open source si basa su sei principi operativi che spiegano perché il modello funziona tra aziende e fusi orari diversi. Vale la pena adottarli anche nelle codebase chiuse, dove la pratica prende il nome di inner source.
- Trasparenza. Codice, issue, roadmap e discussioni di design sono pubblici, così chiunque vede cosa cambia e perché.
- Revisione tra pari. Ogni modifica viene revisionata prima del merge. Più occhi trovano più bug — ma solo se qualcuno guarda davvero.
- Collaborazione decentralizzata e meritocratica. I contributori guadagnano influenza grazie alla qualità del loro lavoro, non al datore di lavoro o al titolo.
- Rilasciare presto e spesso. Release piccole e frequenti portano rapidamente le correzioni agli utenti e accorciano i cicli di feedback.
- Riuso come impostazione predefinita. Le licenze consentono di costruire sul lavoro esistente invece di reinventare gli stessi componenti.
- Governance della community. Regole scritte stabiliscono chi può fare il merge, come si prendono le decisioni e come si risolvono i conflitti.
Come funziona lo sviluppo software open source?
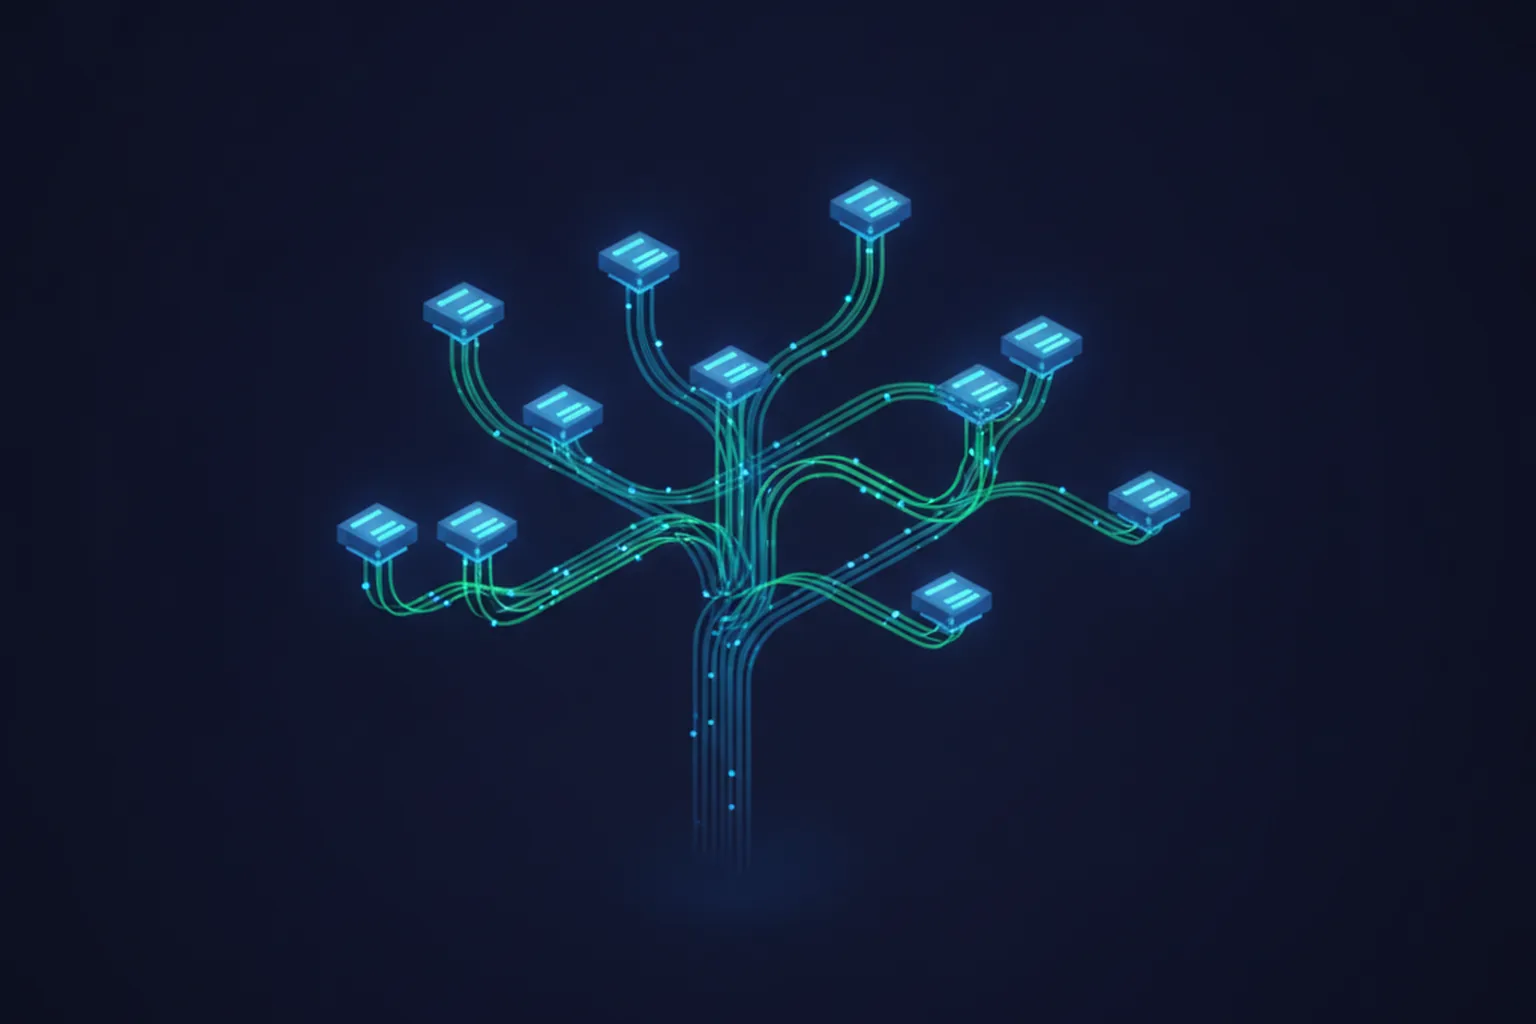
Lo sviluppo software open source segue un ciclo di vita pubblico e ripetibile: un progetto nasce, riceve una licenza e regole di contribuzione, raccoglie il lavoro come issue, accetta modifiche tramite pull request revisionate, le testa automaticamente, pubblica release versionate e gestisce in modo riservato le segnalazioni di sicurezza. I passaggi sono gli stessi che il progetto abbia tre o tremila contributori.
- Avvio. Un progetto nasce come nuova idea, come fork di un progetto esistente o come codice interno che un’azienda decide di aprire. Aprire codice interno richiede prima una revisione: segreti, dati dei clienti e codice di terzi con licenze incompatibili devono essere rimossi.
- Repository pubblico e regole. Il repository riceve un file di licenza, un README, una guida CONTRIBUTING che spiega come proporre modifiche e un CODE_OF_CONDUCT che fissa le regole di comportamento.
- Issue e roadmap. Bug, richieste di funzionalità e proposte di design sono tracciati come issue pubbliche. Etichette come good first issue aiutano i nuovi contributori a trovare un punto di partenza.
- Pull request e code review. I contributori fanno fork o branch del codice, apportano una modifica e aprono una pull request. I maintainer la revisionano, chiedono correzioni e la integrano quando è pronta. La nostra guida alle pull request nello sviluppo software approfondisce questo passaggio.
- Integrazione continua. Ogni pull request passa da test automatici, linter e controlli di sicurezza prima che una persona la esamini, mantenendo la qualità costante su centinaia di contributori.
- Release e versionamento semantico. I maintainer etichettano le release secondo il versionamento semantico (MAJOR.MINOR.PATCH), così gli utenti capiscono subito se un aggiornamento può rompere il loro codice.
- Divulgazione delle vulnerabilità. Un file SECURITY.md spiega ai ricercatori come segnalare le vulnerabilità in privato, in modo che le correzioni escano prima che i dettagli diventino pubblici.
Modelli di governance
La governance stabilisce chi ha l’ultima parola in un progetto open source ed è importante per chi acquista, perché indica quanto sarà stabile il progetto tra cinque anni. Quattro modelli coprono la maggior parte dei progetti:
| Modello | Chi decide | Esempi tipici | Cosa significa per voi |
|---|---|---|---|
| BDFL (dittatore benevolo) | Un fondatore o lead maintainer | Molte librerie minori; Python fino al 2018 | Decisioni rapide, ma rischio legato a una persona chiave |
| Core team / steering council | Un gruppo di maintainer eletti o nominati | Python dal 2019, Rust, Node.js | Roadmap equilibrate e prevedibili |
| Ospitato da una fondazione | Comitati di progetto sotto una fondazione neutrale | Apache Kafka, Kubernetes (CNCF), progetti Eclipse | Neutrale rispetto ai vendor, rischio minimo di cambio licenza |
| Singolo vendor | Un’azienda detiene marchio e copyright | Molti database e strumenti di sviluppo open core | Finanziamento solido, ma la licenza può cambiare |
Chi scrive davvero l’open source?
Gran parte dell’open source su cui contano le aziende è scritta da ingegneri retribuiti, non solo da volontari. Grandi progetti come Linux e Kubernetes sono portati avanti da contributori dipendenti di aziende tecnologiche, mentre molte piccole ma critiche librerie sono ancora mantenute da una o due persone non pagate. Le aziende più grandi coordinano questo lavoro tramite un Open Source Program Office (OSPO): un piccolo team che definisce le regole per usare, contribuire e pubblicare open source, controlla la conformità delle licenze e decide quali progetti upstream meritano tempo di ingegneria.
Servizi di sviluppo software open source: cosa acquistano davvero le aziende
I servizi di sviluppo software open source (open source software development services) sono servizi di ingegneria che aiutano un’azienda a costruire su codice open source, estenderlo, renderlo sicuro o pubblicarlo. Pochissimi acquirenti vogliono l’open source in sé; vogliono un prodotto consegnato più velocemente e a costi minori, senza debiti legali o di sicurezza nascosti. Gli incarichi più comuni sono:
- Costruire prodotti su stack open source — piattaforme web, mobile e dati assemblate da framework collaudati con logica di business su misura.
- Personalizzare ed estendere l’open source — moduli per Odoo, flussi di identità in Keycloak, operatori Kubernetes, integrazioni con CMS headless.
- Aprire codice interno — ripulire la codebase, scegliere una licenza, scrivere la documentazione e impostare la governance.
- Creazione di un OSPO — policy, flussi di approvazione e strumenti per grandi organizzazioni.
- Audit di licenze e SBOM — individuare ogni componente distribuito, la sua licenza e le sue vulnerabilità note.
- Manutenzione a lungo termine dei fork — patch di sicurezza, allineamento con l’upstream e pianificazione degli aggiornamenti.
- Migrazione da piattaforme proprietarie — sostituire software con licenze costose con alternative aperte mantenendo dati e integrazioni.
Casi d’uso: applicazioni tipiche costruite sull’open source
L’open source si adatta a quasi tutte le categorie di applicazioni; la scelta del progetto di base determina quanto codice su misura resta da scrivere. Gli schemi che vediamo più spesso nei progetti:
- ERP e CRM su Odoo o SuiteCRM, estesi con moduli di settore e integrazioni.
- Applicazioni web su React o Next.js con backend Node.js o Python e PostgreSQL.
- Piattaforme dati su Apache Kafka, Apache Spark e formati di tabella aperti per streaming e analytics.
- Identità e accessi su Keycloak per il single sign-on tra applicazioni interne e rivolte ai clienti.
- Funzionalità di IA su modelli open-weight eseguiti sulla vostra infrastruttura quando residenza dei dati o costi escludono le API hosted.
I vantaggi dell’open source per lo sviluppo software
I principali vantaggi dell’open source per lo sviluppo software sono costi di licenza più bassi, rilasci più rapidi e libertà dal vendor lock-in, seguiti da trasparenza, un bacino di talenti più ampio e innovazione più veloce. Gratuito significa senza costi di licenza, non senza costi: i risparmi sono reali solo se la manutenzione è pianificata.
- Nessun costo di licenza. Pagate l’ingegneria, non postazioni o core. IBM Think cita stime di mercato di 41,83 miliardi di dollari nel 2024 e 48,92 miliardi di dollari nel 2025 per il mercato dei servizi open source, una crescita annua del 16,9% — denaro che va ai servizi invece che alle licenze.
- Velocità. Framework maturi coprono autenticazione, routing, accesso ai dati e componenti di interfaccia, così i team si concentrano sulle funzionalità per cui i clienti pagano.
- Nessun vendor lock-in. Se un fornitore aumenta i prezzi o scompare, voi o un altro team potete continuare a gestire e modificare il codice.
- Trasparenza e verificabilità. Potete leggere il codice che tratta i vostri dati, un aspetto importante per le verifiche di sicurezza e i settori regolamentati.
- Bacino di talenti. Gli ingegneri conoscono già gli stack open source più diffusi, il che accorcia selezione e onboarding.
- Innovazione. Le nuove idee in infrastruttura cloud native, strumenti per i dati e IA compaiono di solito prima come progetti open source.
Il valore in gioco è difficile da sopravvalutare. Un working paper della Harvard Business School del 2024 firmato da Hoffmann, Nagle e Zhou stima il valore lato domanda dell’open source più diffuso in circa 8.800 miliardi di dollari e conclude che le aziende spenderebbero circa 3,5 volte di più in software se l’open source non esistesse.
Open source e software proprietario a confronto
L’open source vince su costi, flessibilità e lock-in; il software proprietario vince su supporto pacchettizzato e un unico fornitore responsabile. La tabella confronta le due opzioni sui criteri che di solito decidono un acquisto.
| Criterio | Open source | Proprietario / commerciale |
|---|---|---|
| Costo di licenza | Nessuno; supporto a pagamento opzionale | Per utente, per core o in abbonamento |
| Accesso al codice sorgente | Completo | Nessuno o sotto NDA |
| Personalizzazione | Illimitata, nei limiti della licenza | Limitata ad API e impostazioni |
| Supporto | Community, abbonamento del vendor o il vostro partner | SLA del vendor incluso |
| Modello di sicurezza | Revisione pubblica; tocca a voi monitorare e aggiornare | Il vendor rilascia le patch; vi fidate di una scatola nera |
| Vendor lock-in | Basso | Alto |
| Responsabilità di conformità | Vostra, come fabbricanti del prodotto | Condivisa contrattualmente con il vendor |
| Costo totale di possesso | Più basso se la manutenzione è pianificata | Prevedibile, cresce con la scala |
Verdetto: scegliete componente per componente, non progetto per progetto. La maggior parte dei prodotti combina entrambe le opzioni, e l’architettura migliore mantiene aperti i livelli standard e acquista o sviluppa solo dove c’è una ragione chiara. Il nostro confronto software su misura o software pronto all’uso applica la stessa logica a livello di prodotto.
Le licenze open source spiegate: quale è adatta al vostro prodotto?
La licenza open source giusta dipende da una domanda: dovete mantenere chiuso il vostro codice quando lo distribuite? Le licenze permissive lo consentono, quelle copyleft deboli lo consentono a determinate condizioni, quelle copyleft forti in genere no.
| Licenza | Tipo | Il vostro codice può restare chiuso? | Uso tipico |
|---|---|---|---|
| MIT | Permissiva | Sì, mantenendo la nota | Librerie JavaScript, piccoli strumenti |
| Apache 2.0 | Permissiva, con licenza sui brevetti | Sì, mantenendo le note e indicando le modifiche | Progetti enterprise e cloud native |
| BSD (2 e 3 clausole) | Permissiva | Sì | Codice di sistemi operativi e di rete |
| MPL 2.0 | Copyleft debole (a livello di file) | Sì; i file MPL modificati restano aperti | Browser, strumenti di infrastruttura |
| LGPL | Copyleft debole (a livello di libreria) | Di solito sì, se collegate la libreria e consentite il ricollegamento | Librerie condivise |
| GPLv3 | Copyleft forte | No, se distribuite un’opera combinata | Applicazioni, strumenti per sviluppatori |
| AGPLv3 | Copyleft forte con clausola di rete | No, nemmeno per utenti SaaS via rete | Software server; rischio SaaS più alto |
| BSL / SSPL | Source-available (non approvate dall’OSI) | Dipende; i servizi hosted concorrenti sono limitati | Database e strumenti che hanno cambiato licenza |
Il cambio di licenza è un rischio di business concreto. Quando HashiCorp ha spostato Terraform sulla Business Source License nel 2023, la community ne ha creato un fork chiamato OpenTofu sotto la Linux Foundation, e molti utenti hanno dovuto decidere quale ramo seguire. I progetti di un singolo vendor possono cambiare le condizioni; quelli ospitati da una fondazione lo fanno raramente.
Questa sezione è un’informazione generale, non una consulenza legale. Coinvolgete un legale prima di distribuire software che combina componenti copyleft e codice proprietario.
Il software open source è sicuro? Rischi e come gestirli
Il software open source è sicuro quanto il vostro processo di manutenzione. Il codice pubblico non è per natura più o meno sicuro di quello chiuso; il rischio nasce dai componenti che nessuno monitora, aggiorna o sostituisce. Il report OSSRA 2026 di Black Duck, basato su 947 codebase commerciali in 17 settori, mostra quanto il problema sia diffuso:
- il 98% delle codebase conteneva open source;
- la codebase media aveva 581 vulnerabilità note, il 107% in più rispetto all’anno precedente;
- l’87% conteneva almeno una vulnerabilità, il 78% vulnerabilità ad alto rischio e il 44% problemi a rischio critico;
- il 93% conteneva componenti senza attività di sviluppo da due o più anni e il 92% componenti obsoleti di quattro o più anni; solo il 7% dei team usava le versioni più recenti;
- il 65% delle organizzazioni ha subito un attacco alla supply chain del software nell’ultimo anno, e il 66% di questi attacchi è passato da pacchetti malevoli.
Attacchi alla supply chain del software
Un attacco alla supply chain del software compromette una dipendenza invece del vostro codice, così il codice malevolo arriva con una normale installazione o un aggiornamento. Le tecniche più comuni sono il typosquatting (un pacchetto il cui nome differisce di una lettera da uno popolare), la dependency confusion (una build che scarica un pacchetto pubblico al posto di uno interno) e il furto dell’account di un maintainer. Il caso recente più noto è la backdoor scoperta in xz-utils nel marzo 2024: un contributore che aveva impiegato circa due anni a conquistare la fiducia dei maintainer l’ha inserita nelle versioni 5.6.0 e 5.6.1 della libreria di compressione. Un ingegnere ha notato una latenza SSH anomala e l’ha segnalata prima che le versioni colpite raggiungessero la maggior parte delle distribuzioni Linux stabili.
Una checklist pratica per la sicurezza dell’open source
Un programma di sicurezza open source concreto richiede sette controlli, la maggior parte dei quali può girare automaticamente nella vostra pipeline CI:
- Mantenere uno SBOM. Generate una distinta base del software in formato CycloneDX o SPDX per ogni release.
- Software composition analysis (SCA) in CI. Fate fallire le build in caso di nuove vulnerabilità critiche o licenze non ammesse.
- Fissare le versioni e versionare i lockfile. Le build devono essere riproducibili e gli aggiornamenti intenzionali.
- Automatizzare gli aggiornamenti delle dipendenze. Bot che aprono piccole pull request di aggiornamento evitano di restare indietro di anni.
- Valutare le nuove dipendenze. Verificate attività di manutenzione e pratiche di sicurezza con l’OpenSSF Scorecard prima di adottare un pacchetto.
- Firmare e verificare gli artefatti. Usate Sigstore o strumenti simili per dimostrare cosa avete costruito e da dove proviene.
- Pubblicare una policy di divulgazione delle vulnerabilità. Spiegate ai ricercatori come contattarvi e in quanto tempo rispondete.
Questi controlli si inseriscono naturalmente in un ciclo di vita dello sviluppo software sicuro, in cui il rischio delle dipendenze si valuta in fase di design e non dopo un incidente.
EU Cyber Resilience Act: cosa cambia per l’open source nel 2026
Dall’11 settembre 2026 le aziende che immettono sul mercato UE software con componenti open source devono segnalare le vulnerabilità sfruttate attivamente e gli incidenti di sicurezza gravi tramite la Single Reporting Platform dell’ENISA. Secondo l’articolo 14 del Cyber Resilience Act (CRA), ciò significa un preallarme entro 24 ore, una notifica entro 72 ore e una relazione finale entro 14 giorni dalla disponibilità di una correzione (un mese per gli incidenti gravi). L’insieme completo degli obblighi del CRA, compresi i requisiti di sicurezza by design e la valutazione della conformità, si applica dall’11 dicembre 2027, secondo la pagina della Commissione europea sugli obblighi di segnalazione del CRA.
Il CRA assegna gli obblighi in base al ruolo, quindi il primo passo è capire quale ruolo ricoprite:
- Fabbricante. Un’azienda che immette sul mercato UE un prodotto con elementi digitali nell’ambito di un’attività commerciale. Se integrate open source in quel prodotto, ne siete responsabili come se lo aveste scritto voi, compresa la gestione delle vulnerabilità di quei componenti.
- Amministratore di software open source (steward). Una persona giuridica, come una fondazione o un’azienda, che sostiene in modo sistematico lo sviluppo di open source destinato a uso commerciale (articolo 24). Gli amministratori devono avere una politica di cybersicurezza documentata e collaborare con le autorità di vigilanza del mercato. Segnalano solo nella misura in cui sono coinvolti, per esempio quando gestiscono l’infrastruttura o le chiavi di firma del progetto.
- Maintainer non commerciale. Le persone e i progetti che sviluppano open source al di fuori di un’attività commerciale sono esclusi.
In pratica lo SBOM diventa di fatto obbligatorio: non potete segnalare né correggere vulnerabilità in componenti che non sapete di distribuire. La guida al CRA per i maintainer di openresource.dev approfondisce il ruolo dell’amministratore. I team orientati agli Stati Uniti troveranno una logica simile nel NIST Secure Software Development Framework e negli obblighi di attestazione introdotti dopo l’Executive Order 14028.
Questo riepilogo è un’informazione generale, non una consulenza legale. Verificate ruolo e obblighi con un legale esperto di CRA.
Quanto costa lo sviluppo software open source?
La licenza del software open source è gratuita; il costo totale di possesso no. Pagate l’ingegneria necessaria per integrare, personalizzare, proteggere, aggiornare e supportare i componenti open source per tutto il tempo in cui il vostro prodotto resta in funzione. Nei nostri progetti patch e aggiornamenti continui assorbono in genere il 15–25% del costo di sviluppo iniziale all’anno — una stima basata sulla nostra esperienza di delivery, non una statistica di settore, che varia con la dimensione dell’albero delle dipendenze.
| Voce di costo | Una tantum o ricorrente | Cosa copre |
|---|---|---|
| Integrazione e personalizzazione | Una tantum, poi per funzionalità | Collegamento dei componenti, estensioni, logica di business |
| Patch di sicurezza e aggiornamenti | Ricorrente | Avanzamenti di versione, adattamenti ai breaking change, test di regressione |
| Abbonamenti di supporto | Ricorrente, opzionale | SLA del vendor per i componenti critici (il modello Red Hat) |
| Strumenti di compliance | Ricorrente | Scanner SCA, generazione SBOM, revisione licenze, segnalazioni CRA |
| Contributi upstream | Ricorrente | Far integrare le vostre patch per non mantenere mai un fork privato |
| Talenti e formazione | Una tantum e ricorrente | Ingegneri che conoscono lo stack e la sua community |
Il costo nascosto più grande è un fork privato. Ogni modifica che esiste solo nella vostra copia va riapplicata a ogni nuova release upstream, e la distanza cresce finché un aggiornamento diventa un progetto a sé. Restituire le correzioni costa un po’ di più oggi e fa risparmiare molto di più domani. Per range di budget completi per tipo di progetto, consultate la nostra analisi dei costi dello sviluppo software su misura nel 2026.
Come scegliere un partner di sviluppo software open source
Il partner giusto per lo sviluppo software open source dimostra di saper gestire licenze, sicurezza e rapporti con l’upstream, non solo di saper scrivere codice su framework popolari. Usate questa checklist in sette punti per confrontare i fornitori:
- Capacità di audit delle licenze. Chiedete come individuano le licenze nella vostra codebase attuale e cosa fanno in caso di conflitto.
- SBOM e SCA nella loro CI. Chiedete di vedere uno SBOM di esempio e il passaggio della pipeline che blocca le dipendenze vulnerabili o non ammesse.
- Storico di contributi upstream. Pull request integrate nei progetti da cui dipendete valgono più di una slide di loghi.
- SLA di manutenzione per i fork. Concordate per iscritto la rapidità con cui verranno corrette le vulnerabilità critiche nelle vostre dipendenze.
- Conoscenza di CRA e SSDF. Un partner che lavora per l’UE o per il settore pubblico statunitense dovrebbe già operare così.
- Proprietà intellettuale del codice su misura. Il contratto deve stabilire che il codice scritto per voi vi appartiene e come vi sono concessi in licenza i componenti open source. La nostra guida ai contratti di sviluppo software elenca le clausole da verificare.
- Piano di uscita. Documentazione, script di build e accessi devono permettere a un altro team di subentrare senza il fornitore originale.
Open source e IA nel 2026
L’IA ha aggiunto due nuove domande open source a ogni progetto. La prima riguarda i modelli open-weight: modelli con pesi pubblicati, spesso con licenze proprie che limitano alcuni usi, e che quindi richiedono la stessa revisione di licenza di qualsiasi altra dipendenza. La seconda riguarda il codice generato dall’IA: gli assistenti possono riprodurre snippet di codice sotto licenza senza attribuzione. Con l’85% delle organizzazioni che usa assistenti di codifica basati sull’IA e solo il 54% che ne verifica l’output per i rischi di licenza (Black Duck OSSRA 2026), l’analisi del codice scritto dall’IA va inserita nella stessa pipeline dei controlli SCA.
Domande frequenti
Che cos'è lo sviluppo software open source?
Lo sviluppo software open source è la pratica di realizzare software il cui codice sorgente è pubblicato con una licenza che permette a chiunque di usarlo, studiarlo, modificarlo e ridistribuirlo. Il lavoro avviene in repository pubblici: i contributori propongono modifiche tramite pull request, i maintainer le revisionano e le integrano, e le release vengono versionate e condivise apertamente. Le aziende partecipano usando componenti open source, contribuendo correzioni upstream e talvolta pubblicando progetti propri.
Cosa includono i servizi di sviluppo software open source?
I servizi di sviluppo software open source includono di solito la realizzazione di prodotti su stack open source, la personalizzazione e l'estensione di progetti esistenti come Odoo, Keycloak o Kubernetes, l'apertura di codice interno, la creazione di un Open Source Program Office, gli audit di licenze e SBOM, la manutenzione a lungo termine e le patch di sicurezza dei fork e la migrazione da piattaforme proprietarie. Un buon fornitore contribuisce anche le correzioni upstream, così non dovrete mantenere un fork privato per sempre.
Posso usare codice open source in un prodotto commerciale closed source?
Sì, nella maggior parte dei casi. Le licenze permissive come MIT, Apache 2.0 e BSD consentono di distribuire codice open source in un prodotto closed source, purché manteniate le note di copyright e di licenza. Le licenze copyleft deboli come LGPL e MPL 2.0 richiedono solo di condividere le modifiche al componente licenziato. Le licenze copyleft forti come GPLv3 e AGPLv3 possono obbligarvi a rilasciare il vostro codice sorgente, quindi verificatele con un legale prima della distribuzione.
Il software open source è sicuro per l'uso aziendale?
Il software open source è sicuro per l'uso aziendale quando viene mantenuto come qualsiasi altra dipendenza critica. Il rischio sta nei componenti non gestiti: il report OSSRA 2026 di Black Duck ha rilevato in media 581 vulnerabilità per codebase commerciale e componenti senza attività di sviluppo da due o più anni nel 93% delle codebase. Le aziende che mantengono uno SBOM, analizzano le dipendenze in CI, fissano le versioni e applicano le patch secondo un calendario usano l'open source in sicurezza anche su larga scala.
Il Cyber Resilience Act europeo si applica ai progetti open source?
Il Cyber Resilience Act europeo si applica all'open source quando fa parte di un prodotto immesso sul mercato UE nell'ambito di un'attività commerciale. Un'azienda che distribuisce open source all'interno del proprio prodotto è il fabbricante e ne porta tutti gli obblighi. Le organizzazioni che sostengono in modo sistematico open source destinato a uso commerciale sono amministratori di software open source, con obblighi più leggeri. I progetti amatoriali non commerciali sono esclusi. Gli obblighi di segnalazione delle vulnerabilità partono l'11 settembre 2026.
Lo sviluppo software open source costa meno di quello proprietario?
Lo sviluppo software open source di solito costa meno all'inizio, perché non ci sono costi di licenza, ed evita il vendor lock-in. Il costo totale di possesso però non è zero: pagate integrazione, personalizzazione, aggiornamenti, patch di sicurezza, strumenti di compliance e ingegneri qualificati. Un working paper della Harvard Business School del 2024 stima che le aziende spenderebbero circa 3,5 volte di più in software se l'open source non esistesse, a dimostrazione di quanto possano essere elevati i risparmi se ben gestiti.
Pubblicato il 16 ottobre 2026. Fonti: Black Duck, report Open Source Security and Risk Analysis (OSSRA) 2026 e comunicato stampa del 25 febbraio 2026; Commissione europea, obblighi di segnalazione del Cyber Resilience Act; openresource.dev, Cyber Resilience Act for maintainers; IBM Think, What is open source software?; GitHub, What is open source software; Hoffmann, Nagle e Zhou, “The Value of Open Source Software”, working paper della Harvard Business School, 2024.