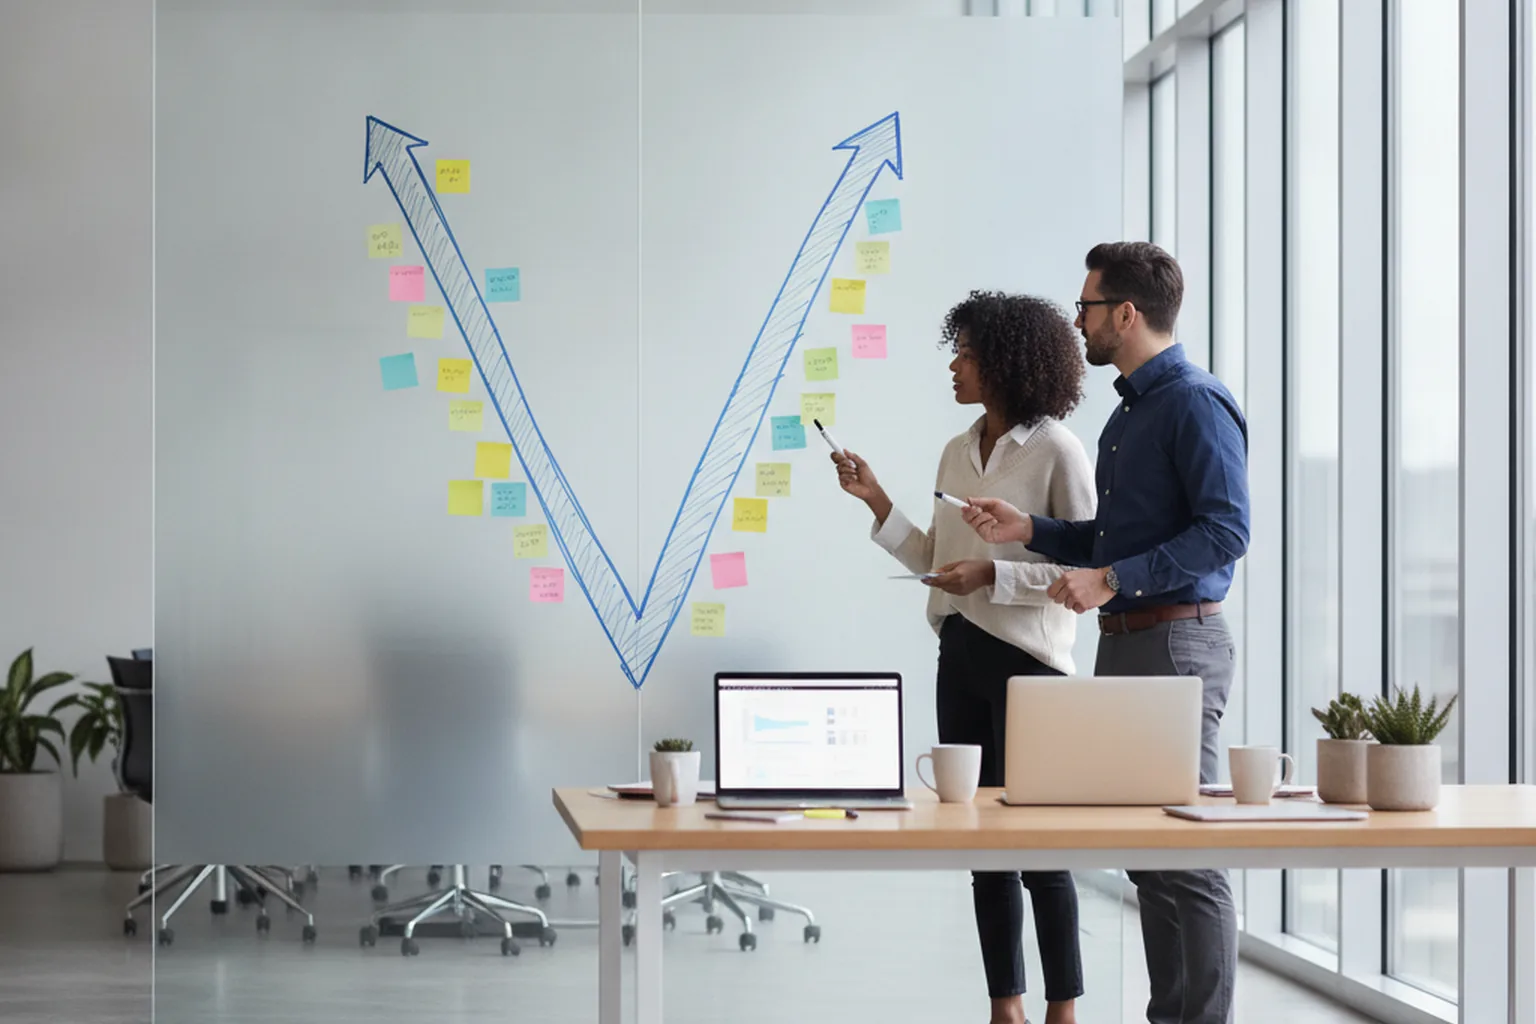

Das V-Modell in der Softwareentwicklung ist ein sequenzielles Vorgehen, bei dem jede Entwicklungsphase eine passende Testphase hat und der Test für jede Phase zeitgleich mit der Phase selbst geplant wird. Das Modell wird als Buchstabe V gezeichnet: Die Entwurfsarbeit läuft den linken Arm hinab, die Codierung sitzt unten, und das Testen steigt den rechten Arm hinauf. Das klingt nach einer Idee aus den 1990er-Jahren, und das ist es auch. Dennoch trägt es 2026 weiterhin Audits in der Automobilindustrie, der Medizintechnik, der Avionik und der öffentlichen IT, weil Aufsichtsbehörden dort den Nachweis verlangen, dass jede Anforderung getestet wurde.
Genau dieser Nachweis ist der Grund, warum das V überlebt. Ein modernes Team liefert vielleicht in zweiwöchigen Sprints, doch wenn ein ISO-26262-Assessor oder ein FDA-Prüfer kommt, fragt er nach einer Kette von jeder Anforderung zu Entwurf, Code und Testergebnis. Diese Kette erzeugt das V. Deshalb strukturieren die meisten Teams, die Enterprise-Softwareentwicklung für regulierte Branchen liefern, ihre Testnachweise weiterhin nach dem V, selbst wenn die tägliche Arbeit in Sprints läuft.
Dieser Leitfaden erklärt das V-Modell der Softwareentwicklung von Grund auf: was jede Seite des V leistet, ein kopierbares Textdiagramm, ein durchgearbeitetes Traceability-Beispiel, eine ehrliche Liste der Vor- und Nachteile, einen Vergleich mit Wasserfall, Agile und dem W-Modell sowie eine praktische Einschätzung, wann das V die richtige Wahl ist und wann nicht.
Was ist das V-Modell in der Softwareentwicklung?
Das V-Modell in der Softwareentwicklung ist ein planbasierter Software-Lebenszyklus, bei dem jede Entwicklungsphase auf der linken Seite des V mit einer Teststufe auf der rechten Seite verknüpft ist, die sie später prüft. Die linke Seite ist die Verifikation: Bauen wir das Produkt richtig? Die rechte Seite ist die Validierung: Bauen wir das richtige Produkt? Die Codierung sitzt an der Spitze, wo sich beide Seiten treffen.
Das Modell gilt allgemein als Erweiterung des Wasserfallmodells. Der Wasserfall durchläuft Phasen nacheinander und legt das Testen ans Ende. Das V behält dieselbe Reihenfolge für das Bauen bei, biegt die Linie nach der Codierung aber nach oben, sodass jede Teststufe der Entwurfsphase gegenübersteht, die sie validiert. Kevin Forsberg und Harold Mooz machten die V-Form 1991 in einem Systems-Engineering-Papier populär. Seitdem hat die Medizinprodukteindustrie sie übernommen, die US Federal Highway Administration nutzte sie in ihren Systems-Engineering-Leitlinien, und mit dem V-Modell XT des Bundes wurde sie zum Standard für IT-Projekte der deutschen öffentlichen Verwaltung.
Wenn Sie das V unter anderen Ansätzen einordnen: Es gehört zur planbasierten Familie des Software-Lebenszyklus, neben dem Wasserfall und gegenüber der iterativen Familie mit Scrum und Kanban. Unser Überblick über weitere Softwareentwicklungsmethoden stellt sie alle nebeneinander.
Verifikation vs. Validierung im V-Modell
Verifikation und Validierung beantworten zwei verschiedene Fragen, und das V-Modell legt jede auf einen eigenen Arm. Die folgende Tabelle zeigt den Unterschied in der Praxis.
| Verifikation (linke Seite) | Validierung (rechte Seite) | |
|---|---|---|
| Frage | Bauen wir das Produkt richtig? | Bauen wir das richtige Produkt? |
| Hauptaktivität | Statischer Test: Reviews, Walkthroughs, Inspektionen, statische Analyse von Spezifikationen und Entwürfen | Dynamischer Test: Ausführung der Software auf Unit-, Integrations-, System- und Abnahmeebene |
| Erzeugte Nachweise | Abgenommene Spezifikationen, Review-Protokolle, Testpläne | Testberichte, Fehlerprotokolle, Abnahmeerklärung |
V-Modell-Diagramm: wie beide Seiten zusammenhängen
Ein V-Modell-Diagramm zeigt die Entwicklungsphasen absteigend auf dem linken Arm, die Codierung unten und die Teststufen aufsteigend auf dem rechten Arm, mit einer horizontalen Verbindung zwischen jedem Paar. Diese Verbindung ist das Entscheidende. Sie bedeutet, dass der Testplan für die rechte Phase geschrieben wird, während die linke Phase läuft, und nicht erst, wenn der Code existiert.
| ↘ Linke Seite: Verifikation | Hier entsteht der Testplan | Rechte Seite: Validierung ↗ |
|---|---|---|
| 1. Analyse der Geschäftsanforderungen | → Abnahmetestplan → | 9. Abnahmetest |
| 2. Systementwurf | → Systemtestplan → | 8. Systemtest |
| 3. Architekturentwurf (HLD) | → Integrationstestplan → | 7. Integrationstest |
| 4. Moduldesign (LLD) | → Unit-Testplan → | 6. Unit-Test |
| 5. Codierung — die Spitze des V | ||
Lesen Sie das Diagramm von oben links hinab zur Spitze und dann rechts hinauf. Die Phasen 1 bis 4 verengen den Umfang von den Geschäftsbedürfnissen bis zu einzelnen Modulen. Phase 5 setzt die Moduldesigns in Code um. Die Phasen 6 bis 9 weiten den Umfang wieder, von einzelnen Units bis zum Gesamtsystem in den Händen des Kunden. Jedes horizontale Paar liegt auf derselben Abstraktionsebene, sodass der Test stets die Arbeit derselben Ebene prüft.
Dieselbe Zuordnung als Referenztabelle, mit dem Artefakt jeder Phase und der üblichen Abnahmeverantwortung:
| Entwicklungsphase | Ergebnisartefakt | Zugeordnete Teststufe | Testplan erstellt | Wer nimmt ab |
|---|---|---|---|---|
| Analyse der Geschäftsanforderungen | Lastenheft / Anforderungsspezifikation | Abnahmetest | Während der Anforderungsanalyse | Kunde, Product Owner |
| Systementwurf | Systemanforderungen und Systementwurf | Systemtest | Während des Systementwurfs | Systemingenieur, QA-Lead |
| Architekturentwurf (HLD) | Architekturdokument, Schnittstellenspezifikationen | Integrationstest | Während der Architektur | Softwarearchitekt |
| Moduldesign (LLD) | Feinentwurf je Modul | Unit-Test | Während des Moduldesigns | Tech Lead, Modulverantwortlicher |
| Codierung | Quellcode, Review-Protokolle | (speist alle Teststufen) | — | Code-Reviewer |
Die Verifikationsphasen (linke Seite des V)
Die Verifikationsphasen auf der linken Seite des V machen aus einem Geschäftsbedarf einen Entwurf, der detailliert genug zum Codieren ist, und jede von ihnen schreibt zugleich den Testplan für ihr Gegenstück rechts. Verifikation ist hier überwiegend statisch: Dokumente werden geprüft, inspiziert und abgenommen, bevor die Arbeit eine Ebene tiefer geht.
Analyse der Geschäftsanforderungen (+ Abnahmetestplan)
Die Analyse der Geschäftsanforderungen erfasst, was Kunde und Nutzer vom System brauchen, in ihrer Sprache. Analysten führen Workshops und Interviews durch und schreiben eine Anforderungsspezifikation mit funktionalen und nichtfunktionalen Anforderungen, jeweils mit eindeutiger ID. Gleichzeitig entwirft das Team den Abnahmetestplan: Wie wird der Kunde später für jede Anforderung bestätigen, dass sie funktioniert? Wer dieses Abnahmekriterium jetzt schreibt, entlarvt vage Anforderungen wie „das System muss schnell sein“ sofort.
Systementwurf (+ Systemtestplan)
Der Systementwurf übersetzt Geschäftsanforderungen in Systemanforderungen und eine Beschreibung des Gesamtsystems: Hardware- und Softwaregrenzen, externe Schnittstellen, Datenflüsse und Leistungsziele. In Automobil- oder Medizinprojekten teilen sich hier Software- und Hardwareanforderungen. Parallel entsteht der Systemtestplan mit den End-to-End-Szenarien, Umgebungen und Daten, die nötig sind, um das integrierte System gegen diese Systemanforderungen zu testen.
Architekturentwurf / HLD (+ Integrationstestplan)
Der Architekturentwurf, das High-Level-Design (HLD), zerlegt das System in Komponenten und legt fest, wie sie kommunizieren: APIs, Nachrichtenformate, Datenbanken, Drittanbieterdienste und Fehlerbehandlung dazwischen. Der Integrationstestplan entsteht parallel und zielt genau auf diese Nahtstellen. Er bestimmt, welche Schnittstellen getestet werden, in welcher Reihenfolge Komponenten zusammengeführt werden und welche Stubs oder Simulatoren noch fehlende Teile ersetzen.
Moduldesign / LLD (+ Unit-Testplan)
Das Moduldesign, das Low-Level-Design (LLD), beschreibt die interne Logik jeder Komponente: Klassen, Funktionen, Algorithmen, Datenstrukturen und Randbedingungen. Es ist der letzte Schritt vor dem Code. Hier wird der Unit-Testplan geschrieben, der je Modul die Eingaben, Grenzfälle und erwarteten Ausgaben auflistet, die ein Unit-Test abdecken muss. In sicherheitskritischen Projekten werden hier auch strukturelle Abdeckungsziele festgelegt, etwa Anweisungs- oder MC/DC-Abdeckung.
Codierung: die Spitze des V
Die Codierung ist der Punkt im V, an dem der Entwurf zu Software wird und die rechte Seite beginnt. Entwickler implementieren jedes Modul nach seinem Feinentwurf, folgen Codierstandards (etwa MISRA C im Automobilbereich) und durchlaufen Code-Review und statische Analyse, bevor der Unit-Test startet. Da der Unit-Testplan bereits existiert, wissen Entwickler schon vor der ersten Zeile, welches Verhalten geprüft wird.
Die Validierungsphasen (rechte Seite des V)
Die Validierungsphasen auf der rechten Seite des V führen die zuvor geschriebenen Testpläne aus, von der kleinsten Codeeinheit bis zum Gesamtsystem in der Umgebung des Kunden. Jede Stufe testet gegen die Spezifikation ihrer Partnerphase und nicht nur gegen den Code. Genau das macht es leicht, einen fehlgeschlagenen Test auf seine Ursache zurückzuführen.
Unit-Test
Der Unit-Test prüft jedes Modul isoliert gegen seinen Feinentwurf. Entwickler oder dedizierte Tester führen den Unit-Testplan aus, meist über ein automatisiertes Framework, wobei Abhängigkeiten durch Mocks oder Stubs ersetzt werden. Ein fehlgeschlagener Unit-Test verweist direkt auf einen Codierfehler oder einen Fehler im Moduldesign, und dort ist die Korrektur auf der rechten Seite des V am günstigsten.
Integrationstest
Der Integrationstest prüft, ob Module so zusammenarbeiten, wie es die Architektur vorsieht. Teams führen Komponenten schrittweise zusammen, top-down, bottom-up oder gemischt, und prüfen die im HLD definierten Schnittstellen: Datenformate, Timing, Fehlerweitergabe und Transaktionen. Typische Fehler sind hier widersprüchliche Annahmen zwischen Teams, etwa bei Einheiten, Null-Behandlung oder Wiederholungslogik.
Systemtest
Der Systemtest bewertet das vollständige, integrierte System gegen die Systemanforderungen. Er umfasst funktionales Verhalten und nichtfunktionale Eigenschaften: Leistung, Sicherheit, Zuverlässigkeit, Benutzbarkeit und bei Embedded-Projekten das Verhalten auf der Zielhardware oder in einem Hardware-in-the-Loop-Prüfstand. Meist führt ihn ein unabhängiges QA-Team in einer möglichst produktionsnahen Umgebung durch.
Abnahmetest (UAT)
Der Abnahmetest bestätigt, dass das System die Geschäftsanforderungen erfüllt und für den echten Einsatz bereit ist. Kunden oder Endnutzer führen den ganz zu Projektbeginn geschriebenen Abnahmetestplan aus, oft als User Acceptance Testing (UAT), ergänzt um vertragliche oder regulatorische Abnahmeschritte. Ein Bestehen schließt das V: Die in Phase 1 erfasste Anforderung hat sich in Phase 9 als funktionsfähig erwiesen.
Wie funktioniert Traceability im V-Modell? Ein durchgearbeitetes Beispiel
Traceability im V-Modell bedeutet, dass sich jede Anforderung die linke Seite hinab bis zum implementierenden Code und die rechte Seite hinauf bis zu den belegenden Tests verfolgen lässt, und auch zurück. Das Werkzeug dafür ist die Anforderungs-Traceability-Matrix (RTM). Automotive SPICE 4.0, im November 2023 vom VDA QMC veröffentlicht, verlangt ausdrücklich bidirektionale Traceability: von Anforderungen zu Tests und von Tests zurück zu Anforderungen, sodass kein Test verwaist und keine Anforderung ungetestet bleibt.
Hier wird eine Anforderung durch das gesamte V verfolgt. Nehmen wir ein Zahlungsterminal mit der Geschäftsanforderung REQ-017: „Die Zahlungsfreigabe muss nach drei falschen PIN-Eingaben gesperrt werden.“
- Geschäftsanforderung (Phase 1). REQ-017 wird geschrieben und abgenommen. Ihr Abnahmekriterium: „Nach drei falschen PINs mit einer echten Karte lehnt das Terminal weitere Versuche ab und zeigt die Sperrmeldung.“
- Systemanforderung (Phase 2). SYS-042 legt fest, dass die Sperre einen Neustart des Terminals überdauert und innerhalb einer Sekunde im Audit-Trail protokolliert wird.
- Architektur (Phase 3). ARC-09 weist den Zähler dem Autorisierungsdienst und den Sperrstatus der sicheren Speicherkomponente zu, mit einer definierten Schnittstelle dazwischen.
- Moduldesign (Phase 4). MOD-AUTH-3 definiert die Zählerlogik, einschließlich Zurücksetzen nach korrekter PIN und Grenzverhalten bei genau drei Versuchen.
- Code (Phase 5). Das Modul
PinAttemptCounterimplementiert MOD-AUTH-3. - Tests (Phasen 6 bis 9). UT-311 prüft den Zähler bei 2, 3 und 4 Versuchen; IT-58 prüft, dass die Sperre den sicheren Speicher erreicht; ST-120 startet das Terminal während der Sperre neu; AT-17 spielt das Kundenszenario mit einer echten Karte durch.
Der entsprechende Ausschnitt der RTM sieht so aus:
| Anf.-ID | Anforderung | Entwurfsreferenz | Codemodul | Unit-Test | Integrations- / Systemtest | Abnahmetest | Status |
|---|---|---|---|---|---|---|---|
| REQ-017 | Sperre nach 3 falschen PINs | SYS-042, ARC-09, MOD-AUTH-3 | PinAttemptCounter | UT-311 | IT-58, ST-120 | AT-17 | Bestanden |
| REQ-018 | Sperrereignis im Audit-Log | SYS-043, ARC-11 | AuditWriter | UT-320 | IT-61, ST-121 | AT-18 | Bestanden |
| REQ-019 | Zähler-Reset nach korrekter PIN | SYS-042, MOD-AUTH-3 | PinAttemptCounter | UT-312 | ST-122 | AT-17 | Bestanden |
| REQ-020 | Sperrmeldung lokalisiert (EN/DE) | SYS-050, ARC-14 | UiMessages | UT-402 | ST-130 | AT-21 | Fehlgeschlagen (DE-Text) |
| REQ-021 | Sperre überdauert Neustart | SYS-042, ARC-09 | SecureStore | UT-330 | ST-120 | — (nur Systemebene) | In Arbeit |
Zwei Dinge machen die RTM nützlich statt bürokratisch. Erstens zeigt eine fehlgeschlagene Zeile sofort, welche Anforderung gefährdet ist und welches Entwurfselement zu prüfen ist: REQ-020 ist auf Systemebene fehlgeschlagen, also beginnt die Korrektur bei SYS-050 und nicht mit einer zufälligen Codesuche. Zweitens wird ein Änderungsantrag zur Auswirkungsanalyse. Ändert das Business REQ-017 auf „Sperre nach fünf Versuchen“, listet die Matrix jedes Entwurfselement und jeden Test auf, die sich auf beiden Seiten des V ändern müssen.
Grundprinzipien des V-Modells
Das V-Modell beruht auf wenigen Prinzipien, die es von einem bloß sequenziellen Prozess unterscheiden. Alle laufen auf eine Idee hinaus: Überlegen Sie, wie Sie etwas testen werden, in dem Moment, in dem Sie entscheiden, was es sein soll.
- Testplanung parallel zur Entwicklung. Jede Phase links liefert ihren zugehörigen Testplan, sodass das Testen am ersten Tag beginnt und nicht erst nach der Codierung.
- Fehlervermeidung vor Fehlerfindung. Tests gegen eine Spezifikation zu schreiben, legt Unklarheiten und Lücken offen, bevor sie zu Code werden. Die Kosten steigen stark, je später ein Fehler gefunden wird, deshalb zahlt sich Vermeidung aus.
- Klare, testbare Anforderungen. Eine Anforderung ohne Abnahmekriterium ist nicht fertig. Das V erzwingt diese Disziplin.
- Phase-Gates und formale Abnahme. Jede Phase endet mit Review und Freigabe, bevor die nächste beginnt, was natürliche Auditpunkte schafft.
- Statischer Test links, dynamischer Test rechts. Reviews, Inspektionen und statische Analyse verifizieren Dokumente und Code; ausführungsbasierte Tests validieren das Verhalten.
- Eins-zu-eins-Zuordnung von Phasen und Tests. Jede Entwicklungsebene hat genau eine Teststufe, die sie auf derselben Abstraktionsebene prüft.
Vor- und Nachteile des V-Modells
Das V-Modell tauscht Flexibilität gegen Kontrolle. Es liefert hervorragende Nachweise und frühes Testdesign und tut sich schwer, wenn sich Anforderungen bewegen. Beide Listen lohnen sich, bevor Sie es wählen.
Vorteile
- Frühes Testdesign. Testpläne existieren vor dem Code, sodass Tester Spezifikationsfehler finden, solange sie noch günstig zu beheben sind.
- Auditfähige Nachweise. Spezifikationen, Review-Protokolle, Testpläne, Ergebnisse und die RTM entstehen als Nebenprodukt, genau das, was Assessoren verlangen.
- Klare Ergebnisse je Phase. Alle wissen, was jede Phase liefern muss und wer sie freigibt.
- Planbare Gates und Meilensteine. Fortschritt lässt sich leicht berichten und an Zahlungen oder Zertifizierungsschritte koppeln.
- Weniger späte Überraschungen. Fehler auf jeder Teststufe verweisen auf eine bestimmte Entwurfsphase, was die Ursachenanalyse verkürzt.
- Gute Passung für festen Scope und Verträge. Festpreis- und regulierte Verträge lassen sich natürlich auf die baselined Phasen des V abbilden.
Nachteile
- Starr bei sich ändernden Anforderungen. Eine Änderung oben im V zieht sich durch Entwurf, Code und vier Ebenen von Testplänen.
- Lauffähige Software kommt spät. Stakeholder sehen erst nach Codierung und ersten Tests ein laufendes System.
- Teure Nacharbeit. Ein im Abnahmetest gefundener Anforderungsfehler bedeutet, jede Phase darunter erneut anzufassen.
- Hoher Dokumentationsaufwand. Spezifikationen, Pläne und Matrizen kosten echten Aufwand beim Schreiben und Aktualisieren.
- Schwache Feedbackschleife zum Kunden. Nutzer validieren das Produkt erst am Ende, sofern das Team keine Prototypen oder Demos einplant.
- Schlechte Passung in der Discovery-Phase. Wenn Sie noch nicht wissen, was Sie bauen, friert das V die falsche Antwort ein.
V-Modell vs. Wasserfall vs. Agile: Was ist der Unterschied?
Das V-Modell unterscheidet sich vom Wasserfall, indem es jede Entwurfsphase mit einer eigenen Teststufe koppelt und diese Tests früh plant. Von Agile unterscheidet es sich, weil es sequenziell und spezifikationsgetrieben statt iterativ ist. Das W-Modell ist eine Weiterentwicklung des V, die jeder Phase eine parallele Testaktivität hinzufügt. Der Vergleich unten fasst die Abwägungen zusammen.
| Dimension | V-Modell | Wasserfall | Agile (Scrum) | W-Modell |
|---|---|---|---|---|
| Testzeitpunkt | Mit jeder Entwurfsphase geplant, nach der Codierung ausgeführt | Eine Testphase nach der Implementierung | Kontinuierlich in jedem Sprint | Testaktivitäten parallel zu jeder Phase |
| Änderungsflexibilität | Gering; formales Change Management | Gering | Hoch; Backlog in jedem Sprint neu priorisiert | Gering bis mittel |
| Dokumentationsaufwand | Hoch (Spezifikationen, Testpläne, RTM) | Hoch | Standardmäßig gering | Hoch |
| Kundenfeedback | Bei Anforderungen und Abnahme | Zu Beginn und am Ende | In jedem Sprint-Review | Zu Beginn und am Ende, plus Reviews |
| Beste Eignung | Sicherheitskritisch, reguliert, stabiler Scope | Klein, gut verstanden, fester Scope | Sich entwickelnde Produkte, unsicherer Scope | Qualitätskritische Projekte mit noch früherem Testen als im V |
| Regulatorische Nachweise | Stark; direkt auf ISO 26262, IEC 62304, DO-178C abbildbar | Mittel; Traceability muss ergänzt werden | Schwach, sofern nicht gezielt ergänzt | Stark |
In der Praxis sind das V und das Wasserfallmodell enge Verwandte: Beide sind planbasiert, beide nutzen Phase-Gates, beide passen zu stabilen Anforderungen. Der Vorteil des V ist strukturiertes, frühes Testen mit eingebauter Traceability. Agile Softwareentwicklung verfolgt die entgegengesetzte Philosophie und optimiert auf Lernen und Veränderung. Meist lautet die Frage nicht V oder Agile, sondern wie viel von beidem; darum geht es im Abschnitt zu hybriden Ansätzen weiter unten.
Wann ist das V-Modell für die Softwareentwicklung die richtige Wahl?
Das V-Modell ist die richtige Wahl, wenn die Anforderungen stabil sind, Fehler teuer oder gefährlich wären und jemand außerhalb des Teams einen Testnachweis verlangen wird. Treffen die meisten der folgenden Punkte auf Ihr Projekt zu, passt das V oder ein darauf aufbauender hybrider Ansatz gut:
- Die Anforderungen sind gut verstanden und ändern sich während der Umsetzung voraussichtlich kaum.
- Das System ist sicherheits- oder missionskritisch: Ein Ausfall könnte Menschen verletzen, den Betrieb stoppen oder hohe finanzielle Verluste verursachen.
- Eine Aufsichtsbehörde, benannte Stelle oder Zertifizierungsinstanz wird Ihre Entwicklungs- und Testnachweise prüfen.
- Software wird gemeinsam mit Hardware entwickelt, sodass Schnittstellen und Timing Ebene für Ebene spezifiziert und getestet werden müssen.
- Der Vertrag ist ein Festpreis- oder Festumfangsvertrag, dessen Abnahme an vereinbarte Kriterien gebunden ist.
- Abnahmekriterien lassen sich zu Beginn klar formulieren.
- Mehrere Lieferanten bauen Teile des Systems und brauchen definierte Integrationspunkte.
Für ein frühes MVP, eine Consumer-App, deren Funktionen vom Marktfeedback abhängen, oder jedes Projekt mit noch unklarem Umfang ist das V eine schlechte Wahl. Dort findet iterative Lieferung schneller das richtige Produkt, und V-artige Traceability lässt sich später ergänzen, falls das Produkt in einen regulierten Markt geht.
Wie wird das V-Modell in regulierten Branchen eingesetzt?
Regulierte Branchen nutzen das V-Modell, weil ihre Normen selbst um gekoppelte Entwicklungs- und Verifikationsaktivitäten herum aufgebaut sind. Wer dem V folgt, erzeugt Compliance-Nachweise als Nebenprodukt der normalen Arbeit statt als separates Dokumentationsprojekt am Ende.
Automobil: ISO 26262 und Automotive SPICE 4.0
Automobilsoftware ist heute der klarste Anwendungsfall des V-Modells. ISO 26262 (zweite Ausgabe, 2018) gliedert die Arbeit zur funktionalen Sicherheit vom Konzept über Systementwurf und Implementierung bis zu Verifikation und Validierung, eine Abfolge, die sich direkt auf das V abbilden lässt, wie SPEC Innovations in seinem Whitepaper dazu beschreibt. Automotive SPICE 4.0 definiert Prozessbereiche die linke Seite hinab, von Anforderungen und Entwurf bis zur Software-Unit, und Verifikationstests die rechte Seite hinauf, von der Unit bis zum System, mit bidirektionaler Traceability. Aptiv beschreibt sein eigenes Automobil-V als Systemanforderungen, Systementwurf, Softwareanforderungen, Implementierung und anschließend Software- und Systemintegrations- sowie Qualifikationstests. Das größere Bild finden Sie in unserem Leitfaden zur Automobil-Softwareentwicklung.
Medizinprodukte: IEC 62304 und FDA-Softwarevalidierung
Software für Medizinprodukte folgt IEC 62304 (mit Amendment 1 von 2015), die Entwicklungsplanung, Anforderungen, Architektur, Feinentwurf, Unit-Verifikation, Integrationstest und Systemtest verlangt, skaliert nach Software-Sicherheitsklasse. Diese Liste ist das V in allem außer dem Namen. In den USA erwartet die FDA-Leitlinie zur Softwarevalidierung dokumentierte Nachweise, dass die Software Nutzerbedürfnisse und den bestimmungsgemäßen Gebrauch erfüllt, genau das liefert die Abnahmeebene des V. Mehr dazu in unserem Leitfaden zur Medizinprodukte-Softwareentwicklung.
Luft- und Raumfahrt sowie Verteidigung: DO-178C
Luftfahrtsoftware wird nach DO-178C zertifiziert, veröffentlicht 2011. Die Norm verlangt High-Level- und Low-Level-Anforderungen, Traceability zwischen Anforderungen, Code und Tests sowie eine strukturelle Abdeckungsanalyse, deren Strenge mit dem Design Assurance Level steigt, bis hin zur MC/DC-Abdeckung für die kritischste Software. Die Kopplung von Moduldesign und Unit-Test im V und seine RTM geben Teams einen natürlichen Weg, diese Nachweise zu führen. Unser Artikel zu Luftfahrtsoftware beschreibt den Zertifizierungskontext.
Öffentliche Verwaltung: V-Modell XT und Systems Engineering
Das V-Modell XT des Bundes schreibt für IT-Projekte der öffentlichen Verwaltung einen anpassbaren, V-förmigen Prozess vor und definiert Rollen, Produkte und Entscheidungspunkte für Auftraggeber und Auftragnehmer. In den USA nutzte die Federal Highway Administration das V in ihren Systems-Engineering-Leitlinien für intelligente Verkehrsprojekte, darunter das Clarus-Betriebskonzept von 2005. Öffentliche Auftraggeber bevorzugen das V, weil es jeden Abnahmeschritt an eine vertragliche Anforderung bindet.
| Branche | Norm | Was das V liefert |
|---|---|---|
| Automobil | ISO 26262, Automotive SPICE 4.0 | Sicherheitsanforderungen bis zu Tests verfolgt, bidirektionale Traceability, Testnachweise je Ebene |
| Medizinprodukte | IEC 62304, FDA-Softwarevalidierung | Dokumentierte Unit-, Integrations- und Systemverifikation plus Validierung der Nutzerbedürfnisse |
| Luft- und Raumfahrt, Verteidigung | DO-178C | Traceability von Anforderung über Code bis Test, Nachweise struktureller Abdeckung |
| Öffentliche Verwaltung | V-Modell XT, Systems-Engineering-Leitlinien | Vertragliche Abnahmepunkte, an Anforderungen gebunden |
Funktioniert das V-Modell mit Agile? Hybrides V, W-Modell und Agile V 2026
Ja. 2026 wird das V-Modell meist als Governance- und Nachweisrahmen um eine iterative Lieferung herum genutzt, nicht als strikter Einmaldurchlauf. Teams behalten die Ebenen, Testpläne und Traceability des V und arbeiten innerhalb davon in kurzen Iterationen. Drei Muster sind verbreitet.
Sprints innerhalb des V. Anforderungen und Architektur werden oben im V für ein Release oder Inkrement baselined. Innerhalb des Implementierungsbandes arbeiten Teams in Sprints: Jeder Sprint liefert entworfene, codierte sowie Unit- und integrationsgetestete Features, wobei die Aktualisierung der RTM Teil der Definition of Done ist. System- und Abnahmetests laufen auf Release-Ebene. Das ist heute das häufigste hybride Muster in Automobil- und Medizintechnikprogrammen.
Das W-Modell. Das W-Modell ergänzt jede Entwicklungsphase um eine parallele Testaktivität: Anforderungen werden geprüft, während sie entstehen, der Entwurf wird getestet, während er gezeichnet wird, und so weiter. Aufgezeichnet ergibt es zwei überlappende Vs, daher der Name. Es treibt das Shift-Left-Testing weiter als das klassische V.
Agile V mit KI-Agenten. Ein im Februar 2026 auf arXiv veröffentlichtes Framework von Koch und Wellbrock namens Agile V bettet unabhängige Verifikation und die Erzeugung von Audit-Artefakten in jeden agilen Aufgabenzyklus ein, mit KI-Agenten je Stufe und menschlichen Freigabepunkten. Ihre Machbarkeitsstudie an einem Hardware-in-the-Loop-System mit rund 500 Codezeilen, 8 Anforderungen und 54 Tests meldete eine Bestehensquote von 100 % auf Anforderungsebene und schätzte eine Kostensenkung um den Faktor 10 bis 50 gegenüber einer COCOMO-II-Basis. Das ist eine einzelne kleine Fallstudie und kein Branchen-Benchmark, zeigt aber, wohin sich das V bewegt: automatisierte Nachweiserzeugung in schnellen Iterationen.
Continuous-Integration-Pipelines machen alle drei Muster praktikabel. Wenn Unit- und Integrationstests bei jedem Commit laufen und die Ergebnisse mit Anforderungs-IDs verknüpft sind, erzeugt die rechte Seite des V laufend Nachweise statt in einem späten Schub. Dieselbe Idee trägt einen sicheren Softwareentwicklungs-Lebenszyklus und ist gängige Praxis in der Embedded-Softwareentwicklung, wo Hardware-in-the-Loop-Prüfstände nächtlich laufen.
V-Modell einführen: 7 Best Practices
Ein V-Modell-Projekt gelingt, wenn die Dokumentation der Technik dient und nicht umgekehrt. Diese sieben Praktiken halten das Modell nützlich und schlank.
- Passen Sie das V an das Projektrisiko an. Eine sicherheitskritische Bremsfunktion braucht jede Ebene und unabhängige Reviews; ein internes Reporting-Tool kann HLD und LLD zusammenlegen. Normen wie das V-Modell XT und IEC 62304 erlauben ausdrücklich Tailoring. Nutzen Sie es.
- Schreiben Sie Testpläne an jedem Gate der linken Seite. Schließen Sie keine Phase, bevor ihr zugehöriger Testplan existiert und geprüft ist. Das ist das Herz des V; wer es auslässt, betreibt Wasserfall.
- Führen Sie eine lebende RTM in Ihrem ALM-Tool. Pflegen Sie die Traceability in einem Application-Lifecycle-Management-Tool oder Issue-Tracker (Jira, Polarion und codeBeamer sind verbreitet) statt in einer Tabelle, damit sich Verknüpfungen mit jeder Änderung aktualisieren.
- Automatisieren Sie Unit- und Integrationstests in der CI. Mit Anforderungs-IDs verknüpfte automatisierte Tests machen den unteren rechten Teil des V zu einem kontinuierlichen Nachweis.
- Führen Sie links Reviews und statische Analysen durch. Prüfen Sie Anforderungen und Entwürfe mit Checklisten und lassen Sie statische Analysen über den Code laufen, bevor der Unit-Test beginnt. Hier löst das V sein Versprechen der Fehlervermeidung ein.
- Steuern Sie Änderungen mit beidseitiger Auswirkungsanalyse. Jeder Änderungsantrag sollte die betroffenen Entwurfselemente und Tests auflisten. Mit der RTM ist das eine Abfrage und kein Raten.
- Setzen Sie für sicherheitskritische Ebenen unabhängige Verifikation ein. Lassen Sie auf den höchsten Integritätsstufen Reviews und Tests von Personen durchführen, die weder Code noch Entwurf geschrieben haben, wie es ISO 26262 und DO-178C erwarten.
Diese Praktiken überschneiden sich stark mit allgemeiner Qualitätssicherung. Das V gibt jeder QA-Aktivität lediglich einen festen Platz und eine Partnerphase.
FAQ
Was ist das V-Modell in der Softwareentwicklung?
Das V-Modell in der Softwareentwicklung ist ein planbasierter Software-Lebenszyklus, bei dem jede Entwicklungsphase einer passenden Teststufe zugeordnet ist. Die linke Seite des V umfasst die Verifikation: Geschäftsanforderungen, Systementwurf, Architekturentwurf und Moduldesign. Die Codierung bildet die Spitze unten. Die rechte Seite umfasst die Validierung: Unit-, Integrations-, System- und Abnahmetest, die jeweils die Arbeit der gegenüberliegenden Phase prüfen. Es gilt als Erweiterung des Wasserfallmodells.
Warum heißt es V-Modell?
Es heißt V-Modell, weil die Phasen gezeichnet den Buchstaben V bilden. Die Entwicklungsaktivitäten laufen den linken Arm hinab, von den Anforderungen bis zum detaillierten Moduldesign, die Codierung sitzt an der Spitze, und die Testaktivitäten steigen den rechten Arm hinauf, vom Unit-Test bis zum Abnahmetest. Horizontale Verbindungen koppeln jede Entwurfsphase mit der Teststufe, die sie später verifiziert oder validiert.
Welche Phasen hat das V-Modell der Softwareentwicklung?
Das klassische V-Modell hat neun Phasen. Vier Verifikationsphasen links: Analyse der Geschäftsanforderungen, Systementwurf, Architekturentwurf (High-Level-Design) und Moduldesign (Low-Level-Design). Die Codierung an der Spitze. Vier Validierungsphasen rechts: Unit-Test, Integrationstest, Systemtest und Abnahmetest. Jede Phase auf der linken Seite erstellt zugleich den Testplan für ihr Gegenstück rechts, sodass das Testdesign beginnt, bevor Code geschrieben wird.
Was ist der Unterschied zwischen V-Modell und Wasserfallmodell?
Beide sind sequenziell und planbasiert. Das Wasserfallmodell behandelt den Test jedoch als eine späte Phase nach der Implementierung, während das V-Modell jede Entwurfsphase mit einer eigenen Teststufe koppelt und deren Testpläne früh schreibt. Im V-Modell werden Abnahmetests bereits in der Anforderungsanalyse und Unit-Tests im Moduldesign entworfen. Das zieht die Fehlervermeidung nach vorne und erzeugt die Nachverfolgbarkeit, die Auditoren erwarten.
Ist das V-Modell agil?
Das klassische V-Modell ist nicht agil: Es ist sequenziell, dokumentationsintensiv und setzt stabile Anforderungen voraus. Viele Teams arbeiten 2026 jedoch hybrid. Sie behalten die Nachverfolgbarkeit und Teststufen des V als Governance-Rahmen und arbeiten innerhalb der Implementierung in agilen Sprints, wobei Continuous Integration in jeder Iteration Nachweise auf Unit- und Integrationsebene erzeugt. Das W-Modell und das 2026 veröffentlichte Agile-V-Framework formalisieren diese Kombination.
In welchen Branchen wird das V-Modell eingesetzt?
Das V-Modell wird vor allem dort eingesetzt, wo Sicherheit, Regulierung oder Verträge dokumentierte Verifikation und Validierung verlangen. Die Automobilbranche nutzt es mit ISO 26262 und Automotive SPICE 4.0, Medizinproduktehersteller mit IEC 62304 und der FDA-Softwarevalidierung, Luft- und Raumfahrt sowie Verteidigung mit DO-178C und die deutsche öffentliche Verwaltung mit dem V-Modell XT des Bundes. Auch Bahn-, Energie- und Industriesteuerungsprojekte setzen es aus ähnlichen Gründen ein.
Was zeigt ein V-Modell-Diagramm?
Ein V-Modell-Diagramm zeigt die Entwicklungsphasen absteigend auf dem linken Arm (Anforderungen, Systementwurf, Architektur, Moduldesign), die Codierung an der unteren Spitze und die Teststufen aufsteigend auf dem rechten Arm (Unit, Integration, System, Abnahme). Horizontale Linien koppeln jede linke Phase mit der rechten Teststufe, die sie prüft, oft beschriftet mit dem Testplan, der in dieser Phase entsteht. Das Diagramm ist ebenso eine Traceability-Karte wie ein Zeitplan.
Zuletzt aktualisiert am 2. Oktober 2026. Quellen: Wikipedia, V-model (software development); Aptiv, What Is the V-Model in Software Development?; VDA QMC, Automotive SPICE PAM v4.0 (2023); Koch & Wellbrock, Agile V, arXiv 2602.20684 (2026); SPEC Innovations, ISO 26262 and the Systems Engineering V-Model; Built In, What Is the V-Model in Software Development?. Normen: ISO 26262:2018, IEC 62304 (Amd 1:2015), DO-178C (2011). Das RTM-Beispiel ist illustrativ.