Six Sigma e sviluppo software si incontrano su una domanda pratica: come far sì che un processo di delivery produca meno difetti, in modo prevedibile, e dimostrarlo con i dati anziché con le opinioni? Six Sigma è un metodo di miglioramento basato sui dati che tratta ogni bug, deploy fallito o requisito mancato come un difetto con una causa misurabile, e poi elimina quella causa in modo sistematico. È nato sulle linee di produzione, ma si traduce nel codice meglio di quanto suggerisca la sua reputazione — a patto che i team ne prendano in prestito la disciplina di misurazione e non gli obiettivi da fabbrica.
Il momento conta. Gli assistenti di coding IA hanno moltiplicato il volume di modifiche che scorrono nelle pipeline di delivery, e la ricerca DORA 2025 di Google Cloud ha rilevato che l’adozione dell’IA è ancora correlata a una minore stabilità della delivery del software, a meno che i team non dispongano di solidi sistemi di controllo — test automatici, controllo di versione maturo e cicli di feedback rapidi. È esattamente il territorio che Six Sigma chiama Control. Ed è anche il motivo per cui un’azienda di product engineering che misura la qualità statisticamente, e non a sensazione, rilascia meno regressioni: i numeri mostrano dove nascono i difetti molto prima che li trovino i clienti.
Questa guida spiega cosa significa Six Sigma per i team software, illustra DMAIC e DMADV con esempi tratti dal software, traduce i livelli sigma in metriche che si possono davvero raccogliere, confronta il Lean Six Sigma con Agile e DevOps e dice con franchezza dove il metodo non si adatta.
Che cos’è Six Sigma nello sviluppo software?
Six Sigma nello sviluppo software è un metodo basato sui dati per ridurre difetti e variabilità nel modo in cui il software viene specificato, costruito, testato e rilasciato. L’approccio è stato sviluppato in Motorola nel 1986 e poi reso popolare da General Electric; il nome indica un processo in grado di produrre non più di 3,4 difetti per milione di opportunità (DPMO).
Il metodo poggia su due idee. Primo, la qualità è definita dal cliente, e le sue aspettative vengono tradotte in requisiti critical-to-quality (CTQ) — caratteristiche misurabili come «il checkout non fallisce mai in modo silenzioso» o «la ricerca risponde in meno di 300 ms al p95». Secondo, ogni processo presenta variabilità, e ridurla è ciò che rende prevedibili i risultati. Un team che a volte rilascia versioni pulite e a volte dieci regressioni ha un problema di variabilità, non solo di bug.
Nel software un difetto è qualsiasi scostamento da un requisito CTQ: un bug che raggiunge gli utenti, un deploy fallito, una vulnerabilità di sicurezza ad alta gravità, una risposta API fuori dal suo obiettivo di latenza o una funzionalità che non soddisfa i criteri di accettazione. A Six Sigma non importa se il difetto viene dal codice, dai requisiti o dall’infrastruttura — importa in quale punto del processo è stato introdotto e perché il processo lo ha lasciato sfuggire.
Come si integrano Six Sigma e sviluppo software?
Six Sigma e sviluppo software si integrano quando i team usano la disciplina di misurazione e di analisi delle cause radice di Six Sigma per ridurre difetti sfuggiti e rilavorazione — non quando cercano di gestire un team software come una linea di produzione. Scrivere software è un lavoro creativo: non esistono due funzionalità identiche, quindi l’output in sé non è un prodotto ripetibile. Ciò che si ripete è il processo di delivery che ogni funzionalità attraversa: raffinamento, codice, review, test, integrazione, deploy, esercizio.
Questo cambio di prospettiva decide cosa si trasferisce e cosa no. Baseline di misurazione, analisi delle cause radice, controllo statistico di processo e CTQ definiti dal cliente si trasferiscono bene, perché valgono per qualsiasi processo ripetitivo. L’obiettivo letterale di 3,4 DPMO, strumenti statistici pesanti su campioni minuscoli e progetti di miglioramento di sei mesi per problemi che il team avverte ogni due settimane si trasferiscono male. I team maturi adottano il primo gruppo e abbandonano il secondo senza clamore.
Cosa conta come «difetto» e come «opportunità» nel codice
Un difetto nel software è un risultato che non soddisfa un requisito CTQ, e un’opportunità è ogni occasione in cui quel mancato rispetto può verificarsi. Definire entrambi in anticipo è il passo più importante in assoluto, perché ogni metrica successiva ne dipende:
- Code review: opportunità = una pull request unita; difetto = una PR che richiede una correzione successiva entro, per esempio, 14 giorni.
- Test: opportunità = un criterio di accettazione; difetto = un criterio che fallisce nei test di accettazione utente o in produzione.
- Deploy: opportunità = un deploy in produzione; difetto = un deploy che causa un rollback, un hotfix o un incidente.
- Runtime: opportunità = una richiesta API o una transazione; difetto = un errore o una risposta fuori dall’obiettivo di latenza.
- Requisiti: opportunità = una user story; difetto = una story riaperta perché i criteri di accettazione erano ambigui.
- Sicurezza: opportunità = un rilascio; difetto = una vulnerabilità ad alta gravità scoperta dopo il rilascio.
Definite le opportunità una volta sola e mantenetele stabili. Cambiare il denominatore a metà di un progetto di miglioramento rende priva di senso ogni linea di tendenza.
I principi fondamentali di Six Sigma per i team software
Six Sigma per i team software si riduce a sei principi, validi che qualcuno abbia o meno una certificazione belt:
- Partire dal cliente. Raccogliere la voce del cliente (VOC) da ticket di supporto, interviste sul churn e SLA, e trasformarla in requisiti CTQ misurabili.
- Dati prima delle opinioni. Decidere in base a baseline e tendenze, non in base alla voce più forte della retrospettiva.
- Correggere il processo, non le persone. La maggior parte dei difetti è consentita dal sistema — test mancanti, criteri vaghi, integrazione tardiva — quindi dare la colpa ai singoli non cambia nulla.
- Trovare la causa radice. Trattare un bug come un sintomo e continuare a chiedersi perché il processo lo ha prodotto e perché non è stato intercettato.
- Prevenire anziché rilevare. Un difetto prevenuto in fase di raffinamento costa minuti; lo stesso difetto rilevato in produzione costa un incidente.
- Migliorare di continuo. Consolidare ogni risultato con un meccanismo di controllo, poi scegliere il problema successivo — la stessa abitudine Kaizen che i team Lean conoscono.
DMAIC: migliorare un processo di delivery del software esistente
DMAIC — Define, Measure, Analyze, Improve, Control — è il ciclo Six Sigma per migliorare un processo già esistente, e nel software funziona meglio affrontando un problema di delivery doloroso alla volta. Per rendere concreta ogni fase, i passi seguenti seguono uno scenario illustrativo: un team SaaS B2B di otto ingegneri in cui circa il 70% dei bug viene trovato dopo la fine dello sprint e la stabilizzazione prima di ogni rilascio continua a crescere.
1. Define
La fase Define trasforma una lamentela vaga («la qualità è scarsa») in un problema delimitato con un obiettivo rivolto al cliente. Il team scrive una dichiarazione del problema — «negli ultimi sei sprint circa il 70% dei difetti è stato trovato dopo la fine dello sprint, assorbendo circa un quarto della capacità in rilavorazione» — e un CTQ: «nessuna regressione di gravità 1 o 2 raggiunge i clienti dopo un rilascio». Un SIPOC di una pagina (Suppliers, Inputs, Process, Outputs, Customers) mappa il flusso di delivery da prodotto e design, passando per raffinamento, codice, review, test e deploy, fino a utenti e supporto. Un breve project charter indica il responsabile, lo scope e una tempistica di 8–10 settimane.
2. Measure
La fase Measure stabilisce una baseline affidabile prima di cambiare qualsiasi cosa. Per quattro-sei settimane il team raccoglie defect leakage (difetti sfuggiti divisi per tutti i difetti trovati), densità dei difetti per funzionalità o per mille righe di codice, change failure rate, tasso di rilavorazione e cycle time. Altrettanto importante è verificare il sistema di misurazione stesso: due ingegneri assegnano allo stesso bug la stessa gravità e la stessa origine? In caso contrario i dati sono rumore, e la prima cosa da sistemare è la tassonomia dei bug.
3. Analyze
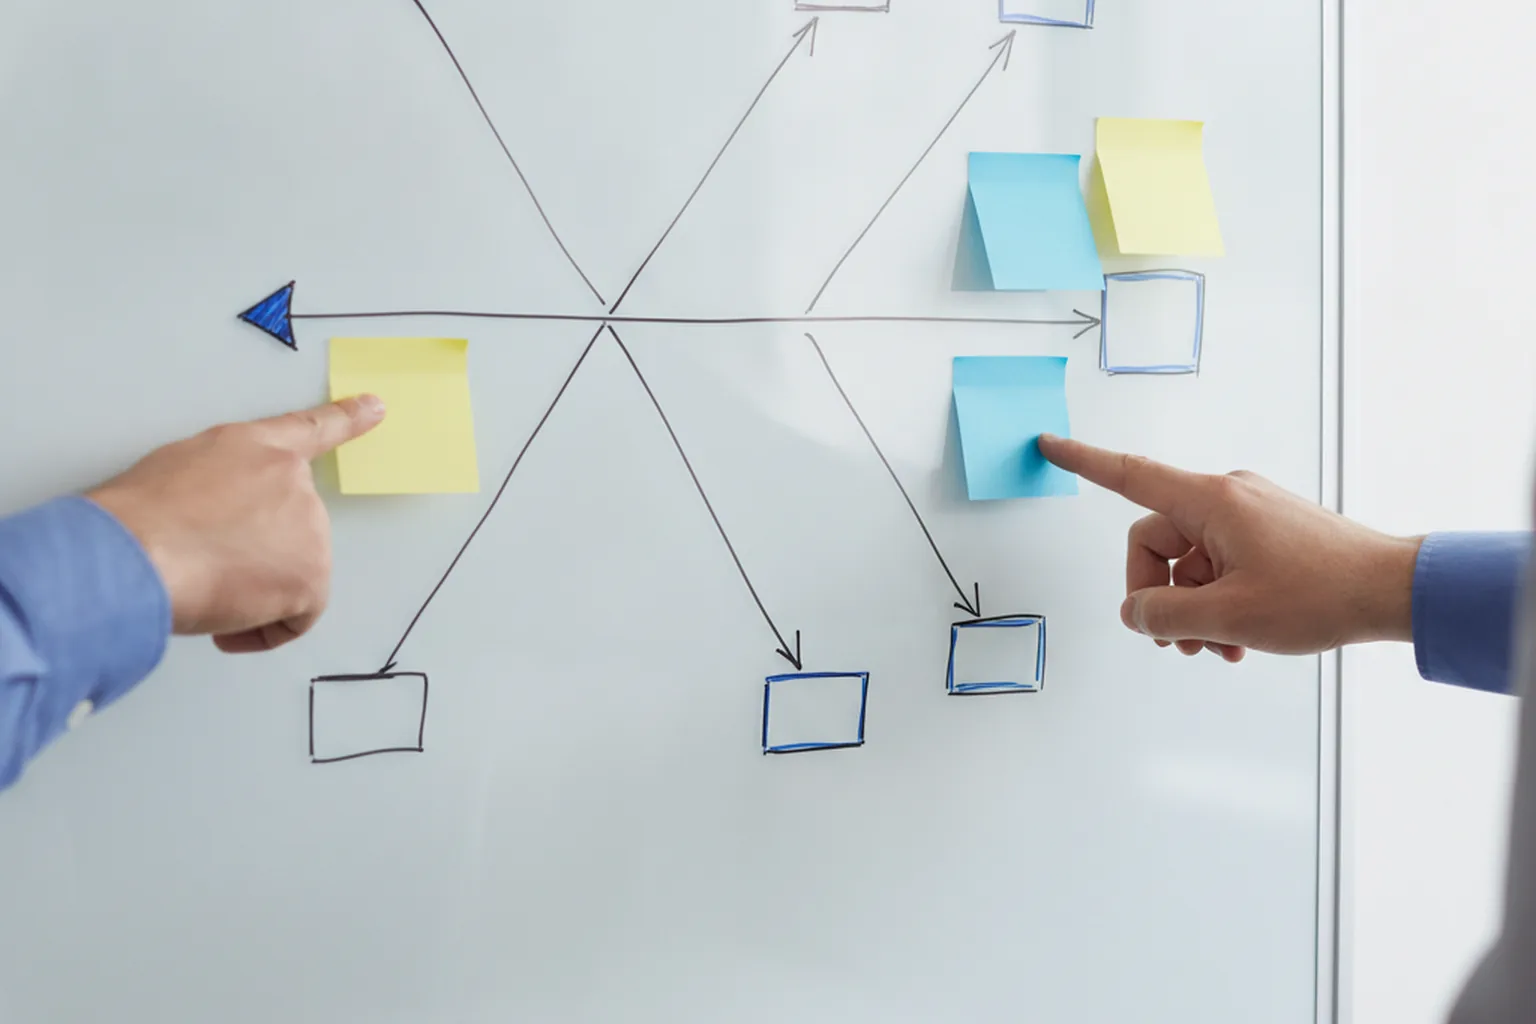
La fase Analyze individua le poche cause dietro la maggior parte dei difetti. Un diagramma di Pareto dei bug sfuggiti per origine potrebbe mostrare che circa il 60% deriva dall’integrazione tra servizi e il 20% da criteri di accettazione poco chiari. Un diagramma a spina di pesce (Ishikawa) distribuisce poi le possibili cause in categorie adattate al software — requisiti, codice, test, strumenti, ambiente e persone — e i 5 Perché scavano in profondità: il bug è sfuggito perché nessun test di integrazione lo copriva; il test non esisteva perché lo staging non aveva dati realistici; lo staging non aveva dati perché nessuno era responsabile del popolamento dei dati di test. La causa radice è una lacuna di responsabilità, non uno sviluppatore distratto.
4. Improve
La fase Improve sperimenta contromisure mirate alle cause radice verificate e confronta i risultati con la baseline. Contromisure tipiche nel software sono una definition of done più rigorosa (un test di integrazione o di contratto obbligatorio per ogni modifica tra servizi), ambienti di test effimeri già popolati di dati, limiti al lavoro in corso perché i test non vengano compressi negli ultimi due giorni dello sprint, una breve checklist di code review per le modalità di guasto note e un’integrazione anticipata tramite trunk-based development. Il team sperimenta le modifiche per due o tre sprint e mantiene solo ciò che sposta i numeri.
5. Control
La fase Control fa sì che il miglioramento duri anche dopo che il team di progetto è passato ad altro. Il team riporta defect leakage e change failure rate per sprint su una carta di controllo con limiti di controllo superiore e inferiore, aggiunge quality gate nella CI che bloccano i merge privi dei test richiesti, scrive le nuove regole nella definition of done e nomina un responsabile con un piano di reazione per quando un punto supera i limiti. Senza Control, la maggior parte dei miglioramenti di processo si erode silenziosamente nel giro di qualche trimestre.
| Fase DMAIC | Attività nella delivery del software | Strumenti e metriche tipici |
|---|---|---|
| Define | Delimitare un problema di delivery, concordare il CTQ rivolto al cliente | Dichiarazione del problema, VOC, albero CTQ, SIPOC, project charter |
| Measure | Fissare la baseline del processo attuale con i dati di tracker, CI e incidenti | Defect leakage, densità dei difetti, change failure rate, tasso di rilavorazione, cycle time |
| Analyze | Risalire al punto in cui i difetti sfuggiti sono stati introdotti e non intercettati | Diagramma di Pareto, diagramma a spina di pesce, 5 Perché, tagging dell’origine dei difetti |
| Improve | Sperimentare modifiche al processo per due o tre sprint | Definition of done, automazione dei test, limiti WIP, checklist di review, trunk-based development |
| Control | Consolidare il risultato e monitorarlo a ogni sprint | Carte di controllo, quality gate nella CI, runbook aggiornati, responsabile di processo |
DMADV e Design for Six Sigma: costruire bene il nuovo software
DMADV — Define, Measure, Analyze, Design, Verify — è il ciclo Design for Six Sigma (DFSS) per costruire bene fin dalla prima volta un nuovo prodotto, servizio o processo, anziché correggerne uno esistente. Si usa DMAIC quando un processo di delivery esiste ma rende poco; si usa DMADV quando non c’è ancora un processo da migliorare, quando quello attuale è così compromesso che riprogettarlo costa meno, o quando un prodotto regolamentato deve dimostrare la propria qualità prima del lancio.
- Define. Fissare obiettivi di business, scope e rischi del nuovo prodotto. Nel software questa è la fase di discovery: inquadramento del problema, stakeholder, vincoli e criteri di successo.
- Measure. Raccogliere la voce del cliente e convertirla in CTQ misurabili — di solito requisiti non funzionali come latenza al p95, obiettivi di disponibilità, error budget e soglie di accuratezza dei dati.
- Analyze. Confrontare le opzioni architetturali con i CTQ ed eseguire una Failure Mode and Effects Analysis (FMEA) per classificare ciò che può andare storto in base a gravità, probabilità e rilevabilità.
- Design. Produrre il design dettagliato con la qualità integrata: strategia di test, osservabilità, feature flag e percorsi di rollback vengono progettati insieme alle funzionalità, non aggiunti in seguito.
- Verify. Dimostrare i CTQ con test di prestazioni, sicurezza e accettazione utente su un pilota, poi passare il testimone alle operations con un piano di controllo, così che il nuovo processo sia monitorato dal primo giorno.
DMADV richiede più tempo iniziale rispetto a iniziare subito a scrivere codice, ed è per questo che ripaga soprattutto dove i difetti costano cari: dispositivi medici, pagamenti, software automotive e piattaforme da cui dipenderanno molti altri team.
Quali metriche Six Sigma funzionano per il software?
Le metriche Six Sigma che funzionano per il software sono quelle costruite su eventi ben definiti e ad alto volume — deploy, richieste, transazioni, pull request — più le misure di qualità native del software lette come tendenze. La scala sigma classica converte i difetti per milione di opportunità in un livello di capacità, usando lo spostamento standard di lungo periodo di 1,5σ:
| Livello sigma | Difetti per milione di opportunità (DPMO) | Resa (senza difetti) |
|---|---|---|
| 1σ | 690.000 | 31% |
| 2σ | 308.537 | 69,1% |
| 3σ | 66.807 | 93,3% |
| 4σ | 6.210 | 99,38% |
| 5σ | 233 | 99,977% |
| 6σ | 3,4 | 99,99966% |
Un esempio numerico mostra come funziona per i deploy. Supponiamo che un team abbia effettuato 400 deploy in produzione in un trimestre e definisca cinque opportunità per deploy (build, migrazione, configurazione, health check, smoke test post-rilascio), per un totale di 2.000 opportunità. Se tre deploy sono falliti, DPMO = 3 ÷ 2.000 × 1.000.000 = 1.500, che corrisponde a circa 4,5σ. Il numero in sé conta meno della sua direzione da un trimestre all’altro.
Accanto al DPMO, le metriche native del software che incarnano il pensiero Six Sigma sono:
- Defect leakage (escape rate): difetti trovati dopo il rilascio ÷ tutti i difetti trovati. È la misura principale di quanto bene il processo intercetta i propri errori.
- Densità dei difetti: difetti per mille righe di codice (KLOC) o per funzionalità — utile per confrontare moduli, non persone.
- Change failure rate: la quota di deploy che causano un guasto da correggere, una delle metriche di stabilità DORA.
- Tasso di rilavorazione: deploy non pianificati effettuati per correggere problemi visibili agli utenti; DORA lo ha aggiunto come metrica di stabilità nella ricerca 2025.
- Tempo medio di ripristino: quanto rapidamente il servizio si riprende dopo una modifica fallita.
- First-pass yield: la quota di build o pull request che superano tutti i controlli al primo tentativo, senza rilavorazione.
Da ciò che osserviamo nel lavoro di delivery, la maggior parte delle organizzazioni software che misurano eventi ben definiti come i deploy si colloca intorno a 3–4σ — una stima da professionisti, non una statistica di settore. L’obiettivo realistico è una tendenza stabilmente in crescita, non un sei sigma letterale. Per il catalogo più ampio delle misure di delivery e di flusso, consultate la nostra guida ai KPI dello sviluppo software.
Strumenti e tecniche Six Sigma che gli sviluppatori usano davvero
Gli sviluppatori raramente hanno bisogno dell’intera cassetta degli attrezzi statistici di Six Sigma; una manciata di strumenti leggeri copre la maggior parte del lavoro di miglioramento nel software:
- VOC e albero CTQ: trasforma lamentele dei clienti, SLA e temi del supporto in requisiti di qualità misurabili.
- SIPOC: una mappa di una pagina del processo di delivery che mostra dove passaggi di consegne e input mancanti generano difetti.
- Diagramma di Pareto: classifica le fonti dei difetti così che il team corregga il 20% delle cause dietro circa l’80% dei bug sfuggiti.
- Diagramma a spina di pesce (Ishikawa): struttura una sessione di analisi delle cause radice su requisiti, codice, test, strumenti, ambiente e persone.
- 5 Perché: un rapido scavo da un singolo incidente fino alla lacuna di processo che lo ha permesso — perfetto per i post-mortem senza colpevoli.
- FMEA: assegna un punteggio ai rischi di un rilascio o di una funzionalità in base a gravità, frequenza e rilevabilità prima che qualcosa venga rilasciato.
- Carte di controllo e capacità di processo: controllo statistico di processo sulle metriche di qualità per sprint o per settimana, che mostra se una modifica è un miglioramento reale o normale rumore.
Lean Six Sigma, Agile e DevOps: come si confrontano?
Lean Six Sigma, Agile e DevOps sono complementari più che concorrenti: Agile organizza il modo in cui il lavoro di prodotto viene pianificato e consegnato, DevOps automatizza il modo in cui arriva in produzione e il Lean Six Sigma migliora il processo stesso con i dati. La tabella li mette a confronto:
| Dimensione | Six Sigma | Lean Six Sigma | Agile (Scrum/Kanban) | DevOps |
|---|---|---|---|---|
| Focus principale | Difetti e variabilità | Difetti più sprechi e flusso | Valore per il cliente e adattabilità | Delivery rapida e affidabile in produzione |
| Unità di lavoro | Progetto di miglioramento | Progetto di miglioramento o evento Kaizen | User story, sprint | Modifica che attraversa una pipeline |
| Cadenza | Da settimane a mesi per progetto | Da giorni a settimane | Iterazioni di 1–4 settimane o flusso continuo | Continua, a ogni commit |
| Metriche principali | DPMO, livello sigma, defect leakage | Difetti più lead time e cycle time | Velocity, prevedibilità, valore consegnato | Metriche DORA: frequenza di deploy, lead time, change failure rate, ripristino |
| Ideale per | Problemi di qualità cronici e misurabili | Processi lenti e soggetti a errori | Requisiti incerti, feedback rapido | Rilasci frequenti e a basso rischio |
| Punto debole principale | Può diventare pesante e lento | Richiede dati puliti e disciplina | La qualità può degradare senza misurazione | Se il processo è difettoso, automatizza un processo difettoso |
Il modo pratico di combinarli è continuare a consegnare il lavoro di prodotto in sprint Agile e condurre il miglioramento di processo come un percorso parallelo, molto più piccolo:
- Le retrospettive alimentano Define. Le lamentele ricorrenti nelle retro diventano problemi candidati per DMAIC con un CTQ chiaro.
- I dati degli sprint alimentano Measure. I dati di tracker, CI e incidenti contengono già la baseline; non serve un progetto separato di raccolta dati.
- Il miglioramento procede per incrementi di processo. Un progetto DMAIC alla volta, rivisto ogni due settimane come un incremento di prodotto — lo schema descritto nell’experience report dell’Agile Alliance.
- Le pipeline DevOps realizzano Control. Quality gate, test automatici e dashboard consolidano i risultati senza riunioni.
Il Lean contribuisce il lato del flusso — limitare il lavoro in corso ed eliminare attese e passaggi di consegne — e la nostra guida al Lean software development approfondisce questi principi. Per capire come funzionano sprint, ruoli e cerimonie, consultate la guida allo sviluppo software Agile.
Belt e ruoli: chi fa Six Sigma in un team software?
I ruoli Six Sigma si innestano su un’organizzazione software esistente senza aggiungere un nuovo reparto. I livelli belt tradizionali si traducono più o meno così:
- Champion: un leader dell’ingegneria (VP Engineering, responsabile della delivery) che sponsorizza i progetti di miglioramento, rimuove gli ostacoli e protegge la capacità a loro dedicata.
- Black Belt: un responsabile del miglioramento a tempo pieno, spesso un lead di QA o di processo di delivery, che conduce diversi progetti DMAIC e forma gli altri sugli strumenti.
- Green Belt: un tech lead o un ingegnere senior che guida un progetto di miglioramento part-time, accanto al lavoro di delivery.
- Yellow Belt: membri del team che conoscono le basi, raccolgono dati e partecipano alle sessioni di analisi delle cause radice.
Per i team software la certificazione formale è facoltativa. Ciò che conta è che qualcuno sia responsabile del progetto di miglioramento, che i dati siano affidabili e che il management tratti le correzioni di processo come lavoro vero, che merita capacità negli sprint.
Six Sigma nell’era del codice generato dall’IA (2026)
Lo sviluppo assistito dall’IA rende la disciplina Control di Six Sigma più rilevante, non meno, perché fa crescere il volume delle modifiche più in fretta di quanto la review tradizionale riesca ad assorbire. Il report DORA 2025 di Google Cloud, State of AI-assisted Software Development, ha rilevato che l’adozione dell’IA continua a essere correlata a una minore stabilità della delivery del software, e che i team che traggono vantaggio dall’IA sono quelli con sistemi di controllo robusti — test automatici solidi, controllo di versione maturo e cicli di feedback rapidi. In termini Six Sigma, l’IA aumenta il numero di opportunità di difetto, quindi il processo che li intercetta deve diventare più capace.
I team che applicano Six Sigma alla delivery assistita dall’IA di solito fanno quattro cose:
- Segmentano i dati. Etichettano le pull request assistite dall’IA e ne monitorano separatamente il tasso di difetti e di rilavorazione, così che l’effetto dell’IA sia misurato e non ipotizzato.
- Eseguono la FMEA sulle modifiche generate dall’IA. Assegnano un punteggio alle aree a rischio — autenticazione, pagamenti, migrazioni di dati — e lì richiedono review più rigorose o test aggiuntivi.
- Rafforzano i gate automatici. Test di contratto, analisi statica e scansioni di sicurezza nella CI fungono da meccanismo di controllo che scala con il volume delle modifiche.
- Osservano le carte di controllo dopo l’adozione. Un salto del change failure rate dopo l’introduzione di un nuovo assistente è un segnale di causa speciale da indagare subito.
La strategia di test è la spina dorsale di tutto questo; la nostra guida alla quality assurance nello sviluppo software spiega come costruirla.
Sfide e limiti di Six Sigma nello sviluppo software
Six Sigma ha limiti reali nel software, e i team che li ignorano finiscono con la burocrazia invece che con rilasci migliori. Le cinque sfide più comuni, e come affrontarle:
- Lavoro creativo e non ripetibile. Le funzionalità sono uniche, quindi la variabilità del prodotto è attesa. Soluzione: applicare Six Sigma al processo di delivery che si ripete, mai alla creatività del design.
- Costo della misurazione e metriche di facciata. Contare tutto brucia tempo e invita a manipolare i numeri. Soluzione: misurare solo ciò che serve al CTQ corrente e automatizzare la raccolta dagli strumenti esistenti.
- Rigidità rispetto ad Agile. Progetti lunghi e scanditi da gate di fase si scontrano con sprint di due settimane. Soluzione: condurre DMAIC in brevi incrementi di processo e limitare ogni progetto a un solo problema.
- Campioni troppo piccoli. Un team che rilascia dieci versioni a trimestre non può produrre statistiche significative a sei sigma. Soluzione: usare grafici di tendenza più semplici, aggregare i dati su periodi più lunghi o misurare eventi a volume più alto, come PR o richieste.
- Resistenza culturale e «burocrazia delle belt». Gli ingegneri rifiutano i metodi percepiti come imposti o orientati alla colpa. Soluzione: mantenere un approccio senza colpevoli, lasciare che siano gli ingegneri a guidare i progetti e mostrare risultati entro un trimestre.
Il verdetto onesto: Six Sigma non è un modello operativo completo per i team software e non dovrebbe sostituire Agile o DevOps. È uno strumento affilato per problemi di qualità cronici e misurabili — e uno spuntato per tutto il resto.
Quando conviene Six Sigma nello sviluppo software?
Six Sigma nello sviluppo software conviene quando i difetti sono costosi, misurabili e ricorrenti, e quando il team ha dati sufficienti per vedere tendenze reali. Di solito ripaga quando:
- Operate in un settore regolamentato come medtech, fintech o automotive, dove i difetti sfuggiti comportano rischi di conformità o di sicurezza.
- La defect leakage resta alta sprint dopo sprint nonostante ci si «impegni di più».
- Le fasi di stabilizzazione o di hardening assorbono una quota sempre maggiore di ogni rilascio.
- Il team è abbastanza maturo da avere dati affidabili da tracker, CI e incidenti.
- La delivery è esternalizzata o distribuita tra più fornitori, e la qualità richiede una misurazione oggettiva, di livello SLA.
- Grandi volumi di modifiche assistite dall’IA attraversano la pipeline.
Di solito non conviene per un MVP che non ha ancora trovato il product-market fit, dove la velocità di apprendimento conta più dei tassi di difetto e il processo cambia comunque ogni mese.
Se fa al caso vostro, partite in piccolo:
- Scegliete un CTQ doloroso, come le regressioni di gravità 1 dopo il rilascio.
- Fissatene la baseline per quattro-sei settimane con i dati che i vostri strumenti raccolgono già.
- Conducete un solo progetto DMAIC con un responsabile designato e un orizzonte di 8–10 settimane.
- Introducete una carta di controllo e un gate nella CI per consolidare il risultato.
- Fate una revisione trimestrale e scegliete il problema successivo solo quando il primo è sotto controllo.
FAQ
Che cosa si intende per Six Sigma e sviluppo software?
Six Sigma e sviluppo software indica l’applicazione di Six Sigma, un metodo basato sui dati per ridurre i difetti, al modo in cui il software viene specificato, costruito, testato e rilasciato. I team usano DMAIC per migliorare un processo di delivery esistente e DMADV (Design for Six Sigma) per progettare nuovi prodotti orientati alla qualità. Invece di inseguire alla lettera 3,4 difetti per milione, misurano defect leakage, change failure rate e rilavorazione, individuano le cause radice con i dati e consolidano i risultati con carte di controllo e quality gate nella CI.
Six Sigma si può usare nello sviluppo software Agile?
Sì. Six Sigma funziona nello sviluppo software Agile quando opera come un percorso di miglioramento parallelo e non come sostituto degli sprint. I team continuano a consegnare in Scrum o Kanban e portano avanti un progetto DMAIC alla volta in brevi incrementi di processo, spesso di due settimane. Le retrospettive forniscono i problemi per la fase Define, i dati degli sprint forniscono la baseline e le pipeline DevOps realizzano la fase Control tramite quality gate automatici e carte di controllo su defect leakage o change failure rate.
Qual è la differenza tra DMAIC e DMADV nel software?
DMAIC (Define, Measure, Analyze, Improve, Control) migliora un processo software già esistente, come una pipeline di rilascio che lascia sfuggire troppi bug. DMADV (Define, Measure, Analyze, Design, Verify), detto anche Design for Six Sigma, serve a progettare un nuovo prodotto, servizio o processo in modo che soddisfi fin dall’inizio i requisiti critici per la qualità. In pratica DMAIC corregge il modo in cui un team consegna, mentre DMADV dà forma a discovery, requisiti non funzionali, architettura e verifica di qualcosa di nuovo.
3,4 difetti per milione è un obiettivo realistico per il software?
Per la maggior parte dei team software, 3,4 difetti per milione di opportunità non è un obiettivo letterale realistico né utile. Lo sviluppo software non è una linea di produzione ripetibile, le opportunità sono difficili da definire in modo coerente e i team piccoli generano troppo pochi dati per una statistica a sei sigma. Chi lo pratica usa invece il livello sigma come indicatore di tendenza per eventi ben definiti e ad alto volume, come deploy, richieste API o transazioni, e punta a un miglioramento costante di defect leakage e change failure rate anziché a un numero fisso.
Che cos’è il Lean Six Sigma nello sviluppo software?
Il Lean Six Sigma nello sviluppo software unisce l’attenzione del Lean all’eliminazione degli sprechi e all’accelerazione del flusso con quella di Six Sigma alla riduzione di difetti e variabilità. Il Lean aggredisce attese, passaggi di consegne, lavoro lasciato a metà e rilavorazioni per accorciare il lead time; Six Sigma usa misurazione e analisi delle cause radice per impedire che i difetti vengano creati. Insieme aiutano i team a consegnare più in fretta senza sacrificare la qualità, di solito con progetti DMAIC che puntano sia al cycle time sia ai difetti sfuggiti.
Quali metriche misurano la qualità Six Sigma nei team software?
Le metriche di qualità Six Sigma più utili per i team software sono la defect leakage (la quota di difetti trovati dopo il rilascio), la densità dei difetti per mille righe di codice o per funzionalità, il change failure rate, il tasso di rilavorazione, il tempo medio di ripristino del servizio e il first-pass yield di build o pull request. Per eventi ad alto volume come deploy o chiamate API, i team calcolano anche i difetti per milione di opportunità e il livello sigma equivalente, e poi monitorano tutti questi valori come tendenze su carte di controllo.
Ultimo aggiornamento: 30 settembre 2026. Fonti: experience report dell’Agile Alliance, «How Agile and Six Sigma Can Work Together»; Google Cloud, 2025 DORA State of AI-assisted Software Development; 6sigma.us, Six Sigma defects per million (tabella di conversione sigma); sixsigmaonline.org, DMAIC vs DMADV. Lo scenario SaaS e il calcolo del DPMO sui deploy sono illustrativi; l’intervallo 3–4σ è una stima da professionisti, non una statistica di settore.