
El desarrollo de software automotriz es la ingeniería de los sistemas digitales que se utilizan dentro de los vehículos y en todo el ecosistema del automóvil. Incluye el software de control embebido, las funciones de infoentretenimiento y asistencia a la conducción, las plataformas cloud de vehículos conectados, las apps móviles, los servicios de diagnóstico y OTA, y los sistemas de negocio para fabricación, concesionarios, posventa, movilidad y flotas. El rigor necesario depende de si el software puede afectar a la seguridad, la ciberseguridad o el cumplimiento normativo del vehículo, o solo a un flujo de trabajo de negocio. La mayoría de los programas tienen éxito combinando esa clasificación de riesgos con el partner de desarrollo de software a medida adecuado y con un rastro de evidencias desde el primer día.
Ideas clave
- «Software automotriz» no es una única clase de riesgo. Un componente de control de frenos, un servicio de desbloqueo remoto, un portal de inventario de concesionarios y un sitio web de marketing requieren arquitectura, evidencias y pruebas distintas.
- Las normas deben seleccionarse mediante un análisis de aplicabilidad. ISO 26262, ISO/SAE 21434, Automotive SPICE, AUTOSAR y UN R155/R156 resuelven problemas distintos y no son sellos intercambiables.
- La decisión más importante en un vehículo definido por software es la propiedad: ¿qué funciones se ejecutan en una ECU en tiempo real, en un ordenador de alto rendimiento, en una pasarela edge, en la nube o en un dispositivo móvil?
- La seguridad y la ciberseguridad exigen evidencias a lo largo de todo el ciclo de vida. Una prueba final superada no puede sustituir a unos requisitos trazables, el análisis de riesgos, los cambios controlados, la verificación y la monitorización en campo.
- La OTA es una capacidad de producto y de operación, no solo la entrega de archivos. Requiere artefactos firmados, lógica de compatibilidad, controles de campaña, instalación segura, reversión o recuperación y un rastro de auditoría completo.
- El coste y el calendario varían según la clase de sistema. Un flujo de trabajo de concesionario puede entregarse en meses; una función de un vehículo de serie sigue los plazos de hardware, seguridad, validación y homologación.
¿Qué incluye el desarrollo de software automotriz?
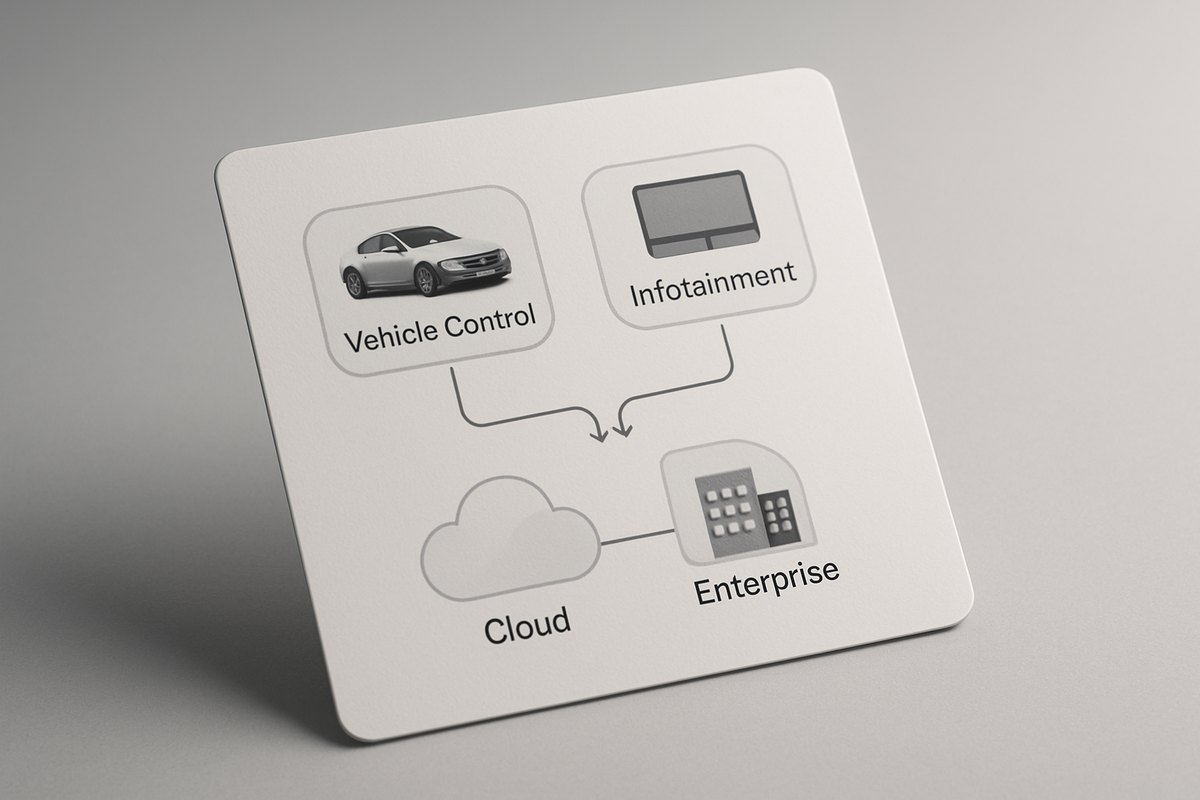
El ecosistema automotriz abarca software con consecuencias radicalmente distintas. Un descubrimiento útil empieza situando el producto propuesto en una o varias de las cuatro clases siguientes.
| Clase | Ejemplos | Principal preocupación de ingeniería | Cadencia de versiones típica |
|---|---|---|---|
| Control y seguridad a bordo del vehículo | Tren motriz, frenado, control de la carrocería, gestión de baterías, ADAS | Determinismo, interacción con el hardware, seguridad funcional, ciberseguridad | Hitos del programa del vehículo y actualizaciones controladas |
| Experiencia a bordo del vehículo | Infoentretenimiento, cabina, navegación, voz, multimedia, personalización | Tiempo de arranque, usabilidad, rendimiento, distracción, integración, capacidad de actualización | Versiones del vehículo más OTA gestionada |
| Cloud y móvil conectados | Telemetría, comandos remotos, llave digital, carga, flotas, diagnóstico | Identidad, autorización, latencia, privacidad, escala, conectividad poco fiable | Entrega continua en cloud y móvil con controles de compatibilidad con el vehículo |
| Software empresarial del sector automotriz | Fabricación, calidad, concesionarios, inventario, posventa, garantía, e-commerce | Ajuste al flujo de trabajo, integración, calidad de los datos, disponibilidad, adopción | Versiones iterativas de SaaS o de software empresarial |
Un producto puede abarcar varias clases. Una app móvil que muestra el estado del vehículo es un servicio conectado. La misma app que envía un comando de arranque o desbloqueo remoto participa en una cadena de mayor riesgo que incluye la identidad del cliente, la autorización en la nube, el estado del vehículo, la entrega por red y la ejecución a bordo. La interfaz puede parecer similar, pero la carga de garantía cambia.
El trabajo de desarrollo de software embebido se sitúa claramente en la clase de control y seguridad a bordo del vehículo, con los requisitos más estrictos de determinismo y de evidencias a lo largo del ciclo de vida. Los productos conectados y empresariales siguen una disciplina distinta, aunque no más ligera.
Productos de software automotriz habituales
- software de unidades de control electrónico (ECU) y middleware;
- gestión de baterías y servicios de energía para vehículos eléctricos;
- cabina digital e infoentretenimiento;
- sistemas avanzados de asistencia a la conducción (ADAS);
- telemática y diagnóstico remoto;
- gestión de actualizaciones OTA;
- apps móviles complementarias y llaves digitales;
- plataformas de datos del vehículo y de flotas;
- apps de carga y de gestión de la energía;
- sistemas de ejecución de la fabricación y de calidad;
- aplicaciones de gestión de concesionarios, ventas, inventario y posventa;
- portales de garantía, recambios, logística y proveedores;
- plataformas de coche compartido, alquiler, suscripción y movilidad.
Por eso la expresión «desarrollo de software automotriz a medida» es incompleta hasta que se conocen el límite del sistema, los usuarios, la interacción con el vehículo, los mercados y las consecuencias de un fallo.
Ventajas frente al software empresarial general
Tratar un producto automotriz como «una app más» subestima tanto el retorno como la disciplina que exige. Un programa bien clasificado ofrece ventajas reales que el software empresarial genérico rara vez aporta, pero las consigue con un modelo de ingeniería distinto.
- Ventana de monetización más larga: un vehículo que se vende una sola vez puede generar ingresos por suscripciones, datos y funciones durante una década o más mediante mejoras entregadas por OTA.
- Menor coste de los fallos en campo: unos requisitos trazables y una verificación por etapas detectan los defectos antes de que lleguen a una flota, donde una llamada a revisión (recall) o un incidente de seguridad cuesta órdenes de magnitud más que una caída del backend.
- Evidencias de seguridad y ciberseguridad reutilizables: un caso de seguridad documentado y un TARA pueden reutilizarse y ampliarse entre años modelo y variantes en lugar de rehacerse en cada versión.
- Productos de datos más allá del vehículo: los pipelines de telemetría creados para OTA y diagnóstico también alimentan productos de mantenimiento predictivo, seguros y optimización de flotas.
- Diferenciación competitiva mediante funciones definidas por software: la computación centralizada y la arquitectura zonal permiten a los fabricantes lanzar nuevas capacidades sin esperar a un ciclo de renovación de hardware.
| Criterio | Software empresarial general | Software automotriz (orientado al vehículo) |
|---|---|---|
| Duración del ciclo de vida | Normalmente 2–5 años antes de una reescritura importante | 10–15+ años de soporte en campo por programa de vehículo |
| Consecuencia de un fallo | Interrupción del negocio, pérdida de ingresos, exposición de datos | Posibles consecuencias en seguridad, responsabilidad civil y normativa |
| Cadencia de actualización | Despliegue continuo, de minutos a horas | Campañas OTA por etapas con elegibilidad, reversión y evidencias de auditoría |
| Acoplamiento con el hardware | Débilmente acoplado a servidores o dispositivos estándar | Fuertemente acoplado a ECU, sensores y variantes del vehículo |
| Carga de certificación | Cumplimiento a nivel de marco (SOC 2, ISO 27001, RGPD) | Evidencias de seguridad funcional y ciberseguridad (ISO 26262, ISO/SAE 21434), además de lo anterior |
Las dos columnas no son excluyentes: un backend cloud de coche conectado hereda la mayoría de las prácticas de ingeniería de la columna izquierda y, aun así, soporta obligaciones de la columna derecha allí donde toca el estado del vehículo o los comandos remotos.
¿Qué normas del sector automotriz se aplican?
Las normas se seleccionan según el alcance, el contrato con el cliente, el mercado, el tipo de vehículo, la función y el riesgo. Cuente con especialistas cualificados en seguridad, ciberseguridad, normativa y homologación para el programa concreto.
| Marco o reglamento | Finalidad principal | Más relevante para | No sustituye a |
|---|---|---|---|
| ISO 26262 | Seguridad funcional de los sistemas eléctricos y electrónicos de los vehículos de carretera | Funciones a bordo relacionadas con la seguridad y su ciclo de vida | La ciberseguridad o la demostración del rendimiento de la función prevista |
| ISO/SAE 21434 | Gestión de riesgos de ciberseguridad a lo largo del ciclo de vida E/E del vehículo de carretera | Sistemas, componentes e interfaces del vehículo y los proveedores relacionados | La seguridad empresarial general o la seguridad funcional |
| Automotive SPICE | Evaluación y mejora de la capacidad del proceso de desarrollo de sistemas y software | Procesos de desarrollo de OEM y proveedores | La certificación del producto o una arquitectura técnica |
| AUTOSAR | Arquitectura e interfaces de software automotriz estandarizadas | ECU embebidas y computación automotriz de alto rendimiento donde se adopte | Un sistema de gestión de la seguridad o de la ciberseguridad |
| ISO 24089 | Ingeniería de actualización de software | Vehículos, ECU, infraestructura y paquetes de actualización | La normativa de actualizaciones específica de cada mercado o la ciberseguridad por sí sola |
| UN R155 | Ciberseguridad de los vehículos y sistemas de gestión de la ciberseguridad | Homologación de tipo en los mercados que aplican el reglamento | La certificación ISO/SAE 21434 por sí sola |
| UN R156 | Actualizaciones de software y sistemas de gestión de actualizaciones de software | Homologación de tipo y gobernanza de las actualizaciones en los mercados donde se aplica | Una tecnología OTA concreta |
| SAE J3016 | Taxonomía de los niveles de automatización de la conducción | Comunicar el reparto de funciones entre el conductor y la automatización | La validación de la seguridad o una autorización para desplegar la automatización |
La serie ISO 26262:2018 vigente proporciona un marco de seguridad funcional para los sistemas E/E relacionados con la seguridad. ISO/SAE 21434:2021 aborda la ingeniería de ciberseguridad automotriz a lo largo del ciclo de vida E/E del vehículo. Automotive SPICE 4.0 la utilizan los OEM y los proveedores para evaluar la capacidad de los procesos de desarrollo.
En cuanto a las actualizaciones, ISO 24089:2023 cubre la ingeniería de actualizaciones de software a nivel de organización y de proyecto. La UNECE publica el Reglamento n.º 155 de la ONU sobre ciberseguridad y el Reglamento n.º 156 de la ONU sobre actualizaciones de software. La aplicabilidad a un programa estadounidense puede surgir igualmente a través de plataformas de vehículos globales, mercados de exportación previstos o requisitos del OEM, incluso cuando el lanzamiento inmediato sea nacional.
¿Se aplican estas normas al software de concesionarios o de fabricación?
No automáticamente. Un CRM de concesionario independiente se rige normalmente por requisitos de seguridad empresarial, privacidad, financieros y contractuales, no por ISO 26262. Pero un sistema empresarial que crea la configuración del vehículo, firma artefactos de actualización, controla el acceso de diagnóstico o alimenta un proceso relacionado con la seguridad puede entrar en la cadena de evidencias. Mapee la interfaz y la consecuencia en lugar de asignar normas por la palabra «automotriz».
Arquitectura del vehículo definido por software
Un vehículo definido por software (SDV) desplaza la diferenciación y el valor del ciclo de vida hacia el software, la computación centralizada, la conectividad, los datos y la capacidad de actualización. No significa que todas las funciones pasen a la nube. El control del vehículo debe seguir cumpliendo los requisitos de temporización, disponibilidad, seguridad, ciberseguridad y funcionamiento sin conexión.
De las ECU distribuidas a los diseños por dominios y zonales
Las arquitecturas tradicionales distribuyen las funciones entre muchas ECU dedicadas conectadas mediante redes del vehículo. Las arquitecturas por dominios consolidan funciones relacionadas, como la carrocería, la cabina, el ADAS o el tren motriz. Las arquitecturas zonales organizan la E/S en torno a zonas físicas del vehículo y conectan esas zonas con ordenadores centrales de alto rendimiento.
Entre los posibles beneficios figuran menos componentes duplicados, una asignación de computación más clara, funciones más flexibles y una gestión del ciclo de vida más sencilla. Los nuevos riesgos incluyen la interferencia por recursos compartidos, dominios de fallo más grandes, la dependencia de la red, un particionado complejo y un radio de impacto de ciberseguridad más amplio.
Los equipos de arquitectura deben responder a estas preguntas:
- ¿Qué función debe ejecutarse cuando no hay conectividad externa?
- ¿Cuáles son sus restricciones de temporización y de arranque en el peor de los casos?
- ¿Cuál es el estado seguro tras un fallo de computación, sensores, red o alimentación?
- ¿Qué software y hardware comparten recursos y cómo se aíslan?
- ¿Qué componente es propietario del estado autorizado del vehículo?
- ¿Cómo se representarán las variantes y las dependencias durante la vida útil de la flota?
- ¿Cómo se detectará, contendrá, corregirá y documentará una incidencia en campo?
Límites entre vehículo, edge, cloud y móvil
| Capa | Responsabilidades adecuadas | Evitar |
|---|---|---|
| ECU en tiempo real | Percepción y control deterministas, diagnóstico local, mecanismos de seguridad | Bucles de control que dependen de la nube |
| Computación central/de dominio | Fusión de sensores, cabina, orquestación de servicios, funciones de nivel superior | Contención de recursos no controlada |
| Telemática/pasarela edge | Conectividad externa segura, frontera de protocolos, almacenamiento en búfer, mediación de comandos | Confiar en los mensajes de la nube sin comprobaciones en el vehículo |
| Plataforma cloud | Identidad de la flota, ingesta de telemetría, gestión de campañas, analítica, servicios de cuenta | Tratar el estado de la nube como más actual que el del vehículo |
| Canal móvil/web | Intención del cliente, estado, consentimiento, comunicación con el usuario | Autoridad directa sobre una función del vehículo sin control en el servidor y en el vehículo |
Las acciones remotas deben diseñarse como transacciones distribuidas. «Desbloquear el vehículo» puede requerir autenticación reciente, comprobaciones de riesgo del dispositivo y de la cuenta, autorización de la propiedad del vehículo, limitación de frecuencia, firma del comando, prevención de repeticiones, validación del estado del vehículo, caducidad, acuse de recibo, notificación al cliente y evidencias de auditoría. Un tiempo de espera agotado no prueba que el comando haya fallado; el producto necesita un modelo de estados inequívoco.
AUTOSAR Classic frente a Adaptive Platform
AUTOSAR define plataformas y una metodología estandarizadas de software automotriz. Es relevante cuando lo exigen la arquitectura del OEM, el alcance de las ECU, los proveedores y la estrategia de reutilización, y no por ser un stack de moda.
AUTOSAR Classic Platform
La Classic Platform se dirige a sistemas profundamente embebidos con una arquitectura en capas y una fuerte separación entre el software de aplicación, el entorno de ejecución y el software básico. Se asocia habitualmente a ECU con recursos limitados y funciones configuradas de forma estática que requieren un comportamiento predecible.
AUTOSAR Adaptive Platform
La Adaptive Platform admite aplicaciones adaptativas en plataformas de computación de mayor rendimiento. Es adecuada para casos de uso que requieren despliegue dinámico, comunicación orientada a servicios y entornos basados en POSIX más potentes, sujeta a la arquitectura de seguridad y ciberseguridad del programa.
Classic y Adaptive pueden coexistir. Ninguna hace por sí sola que un sistema sea seguro. Los equipos siguen necesitando análisis de riesgos, una configuración correcta, implementaciones verificadas, herramientas controladas, evidencias de integración y gobernanza operativa.
Ingeniería de seguridad funcional
La seguridad funcional aborda el riesgo irrazonable causado por el comportamiento defectuoso de los sistemas E/E relacionados con la seguridad. Empieza antes del código y continúa durante la producción, la operación, el servicio y el desmantelamiento.
1. Definición del elemento (item) y análisis de peligros
Defina el elemento, el entorno, las interfaces, las dependencias, los modos de funcionamiento y los límites. El análisis de peligros y evaluación de riesgos considera la gravedad, la exposición y la controlabilidad para derivar los objetivos de seguridad y los niveles de integridad de seguridad automotriz (ASIL), cuando proceda.
2. Concepto de seguridad y requisitos
Traduzca los objetivos de seguridad en requisitos de seguridad funcionales y técnicos. Asígnelos a los elementos del sistema y defina mecanismos como la monitorización, las comprobaciones de plausibilidad, la redundancia, el funcionamiento degradado, la contención de fallos y los estados seguros.
3. Arquitectura y análisis de fallos dependientes
Demuestre cómo el diseño cumple los requisitos ante fallos aleatorios de hardware y fallos sistemáticos. Analice los recursos compartidos, las causas comunes, las comunicaciones, la alimentación, la temporización y la ausencia de interferencias cuando coexisten funciones de distinta criticidad.
4. Implementación y verificación
Aplique medidas de codificación, modelado, revisión, análisis estático, verificación unitaria, cobertura, integración y cualificación de herramientas adecuadas al plan de seguridad y al ASIL. Los requisitos de independencia deben planificarse, no improvisarse cerca de la versión final.
5. Validación y caso de seguridad
Valide los objetivos de seguridad en el contexto previsto del vehículo. El caso de seguridad organiza las afirmaciones, los argumentos y las evidencias que demuestran por qué el elemento es aceptablemente seguro. No es una carpeta de informes de prueba inconexos.
Los requisitos de seguridad deben seguir siendo trazables hasta la arquitectura, la implementación, la verificación, las anomalías, los cambios y la configuración de la versión. Cuando cambia un requisito, el equipo necesita un análisis de impacto fiable a lo largo de toda esa cadena.
SOTIF y riesgo de la función prevista
ISO 26262 se centra en el comportamiento defectuoso. Las funciones basadas en percepción o sensores complejos también pueden crear peligros cuando funcionan como se diseñaron pero se enfrentan a limitaciones o condiciones desencadenantes. El análisis de la seguridad de la funcionalidad prevista (SOTIF) aborda ese problema distinto. Los proyectos con ADAS o comportamiento automatizado deben determinar con especialistas los marcos de seguridad aplicables, en lugar de forzar todo el riesgo en una sola norma. La intersección con el desarrollo de software de visión artificial es especialmente significativa para las funciones ADAS basadas en percepción.
Ingeniería de ciberseguridad automotriz
Los vehículos conectados combinan vidas útiles largas, consecuencias físicas, muchos proveedores, interfaces inalámbricas, cuentas móviles y en la nube, herramientas de servicio y datos valiosos. La ciberseguridad debe abarcar todo el ecosistema.
Las Cybersecurity Best Practices for the Safety of Modern Vehicles (en inglés) de la Administración Nacional de Seguridad del Tráfico en las Carreteras de EE. UU. son una guía no vinculante que hace hincapié en la gobernanza, la gestión de riesgos, el desarrollo seguro, la monitorización, la respuesta a incidentes y la colaboración.
Análisis de amenazas y evaluación de riesgos
Identifique los activos, las vías de ataque, los escenarios de daño, la viabilidad, el impacto y el tratamiento. Tenga en cuenta:
- interfaces celulares, Wi-Fi, Bluetooth, V2X, USB, de diagnóstico y físicas;
- cuentas móviles o servicios backend comprometidos;
- componentes de proveedores maliciosos o vulnerables;
- accesos de depuración y de fabricación que se dejan habilitados;
- infraestructura de actualización y claves de firma;
- salto lateral por la red del vehículo;
- fuga de privacidad a través de la telemetría y la ubicación;
- denegación de servicio y agotamiento de recursos;
- explotación a escala de flota y recuperación insegura.
Defensa en profundidad
- arranque seguro y software verificado cuando proceda;
- identidad respaldada por hardware y almacenamiento protegido de claves;
- artefactos firmados y comunicación autenticada;
- procesos con privilegios mínimos y segmentación de la red;
- filtrado en la pasarela y listas de comandos permitidos;
- eliminación o control de las interfaces de depuración;
- aislamiento de los secretos respecto del código fuente y los registros de compilación;
- límites de frecuencia, frescura de los datos, protección contra repeticiones y validación del estado;
- diagnóstico seguro y autorización de las herramientas de servicio;
- registros a prueba de manipulación y telemetría de campo;
- un proceso de recepción, triaje y corrección de vulnerabilidades y de divulgación coordinada.
La seguridad del backend importa tanto como la de la ECU. Un vehículo perfectamente protegido puede quedar expuesto por una autorización de objetos deficiente en una API cloud que permita a un usuario consultar o dar órdenes al vehículo de otro.
Seguridad de la cadena de suministro
Mantenga una lista de materiales de software (SBOM) con una granularidad útil, registre la procedencia, analice las dependencias, controle los entornos de compilación, firme las versiones y defina en los contratos con proveedores las obligaciones de notificación de vulnerabilidades. Exija evidencias suficientes para evaluar un componente, pero evite un proceso puramente documental que no verifique el binario y la configuración entregados.
Actualizaciones OTA y gestión de la configuración del software
Un sistema OTA gestiona la elegibilidad de los vehículos, los artefactos, las campañas, la instalación, las evidencias y la recuperación. El transporte de archivos es la parte más pequeña.
Capacidades básicas de la OTA
- Inventario de configuración: conocer el hardware, el software, la calibración, las dependencias y el estado de campañas anteriores de cada vehículo.
- Pipeline de artefactos: compilar de forma reproducible cuando se requiera, analizar, probar, aprobar, firmar y conservar las evidencias de la versión.
- Resolución de compatibilidad: evitar combinaciones no válidas entre ECU, variantes, regiones y dependencias.
- Selección de campañas: elegir los vehículos admisibles, las cohortes, las ventanas, los requisitos previos y el ritmo de despliegue.
- Entrega segura: cifrar cuando sea necesario, autenticar los extremos, resistir las repeticiones y tolerar transferencias interrumpidas.
- Instalación segura: comprobar la alimentación, la conectividad, el estado del vehículo, el almacenamiento y las condiciones de ejecución.
- Recuperación: admitir reversión, particiones A/B, reintento o recuperación en servicio según corresponda al componente.
- Observabilidad: distinguir los estados descargado, verificado, instalado, activado, fallido, recuperado y confirmado.
- Comunicación con el cliente y el servicio: explicar los requisitos previos, la indisponibilidad, el progreso, los fallos y las vías de soporte.
- Auditabilidad: conservar las aprobaciones, los hashes de los artefactos, la identidad de firma, la lógica de selección, los resultados y las excepciones.
Despliegue por anillos (rings): activos internos, flotas de prueba, cohortes pequeñas y después poblaciones mayores. Defina condiciones de parada automáticas según la tasa de fallos, el impacto en la batería, el rendimiento, las señales de seguridad, el coste de conectividad o el volumen de soporte. Un servicio de actualización seguro también debe gestionar los vehículos que permanecen sin conexión durante meses.
Desarrollo cloud y móvil para el coche conectado
El desarrollo de servicios cloud para coches conectados requiere un profundo dominio del desarrollo de software IoT, desde la identidad de los dispositivos y los pipelines de telemetría hasta la gestión de datos a escala de flota y la entrega segura de comandos remotos.
Identidad del vehículo y propiedad digital
Un vehículo puede tener un propietario, un copropietario, un conductor, un gestor de flota, un técnico de servicio, un concesionario y un invitado temporal. La eliminación de una cuenta o la reventa no deben dejar accesos pendientes. Modele de forma explícita los roles, los permisos delegados, el consentimiento, la prueba de propiedad, la transferencia, la revocación y la recuperación.
Pipeline de telemetría
Defina qué señales se recogen, con qué finalidad, con qué frecuencia, con qué consentimiento o base jurídica y durante cuánto tiempo. Almacene en búfer en el vehículo o en el edge cuando falle la conectividad. Versione los esquemas y las unidades. Detecte valores imposibles y problemas de reloj. Separe los flujos operativos en bruto de los productos de datos depurados con un linaje documentado.
Comandos remotos
Los comandos necesitan autorización de extremo a extremo y un ciclo de vida: solicitado, aceptado, entregado, evaluado, ejecutado, rechazado, caducado o desconocido. Diseñe los textos de la interfaz para la incertidumbre. No muestre nunca «completado» solo porque la nube haya puesto un mensaje en cola.
Ingeniería de apps móviles
Las apps nativas para iOS y Android pueden ser preferibles para integraciones profundas de Bluetooth, llave digital, segundo plano, wallet o seguridad de la plataforma. Los frameworks multiplataforma pueden funcionar bien para los recorridos de contenido, cuenta, estado, servicio y comercio si las integraciones nativas críticas se aíslan y se prueban. La decisión debe responder a las necesidades de capacidad y de ciclo de vida, no a una regla universal. Los equipos con experiencia en desarrollo de aplicaciones móviles conocen estas contrapartidas y pueden asesorar sobre la arquitectura de las apps complementarias del vehículo en particular.
Pruebe redes débiles, cambio de cuentas, vehículos compartidos, telemetría obsoleta, deriva del reloj, restricciones en segundo plano, denegación de permisos, reinstalación de la app, pérdida del dispositivo y compatibilidad con la versión del backend. La vida útil admitida del vehículo normalmente superará el ciclo tecnológico habitual de la app del teléfono.
Proceso de desarrollo de software automotriz
Los programas automotrices pueden combinar prácticas de software iterativas con una estructura de garantía en modelo en V. «Ágil frente a modelo en V» es una falsa disyuntiva: los equipos pueden desarrollar por incrementos manteniendo líneas base aprobadas, trazabilidad, verificación planificada y evidencias de versión.
1. Clasificar el sistema y los mercados
Defina los usuarios, la interacción con el vehículo, el posible daño, los mercados, los programas de vehículos, los proveedores y las normas contractuales. Decida si el producto está relacionado con la seguridad, es relevante para la ciberseguridad, forma parte de una cadena de actualización o es solo empresarial.
Resultados: diagrama de contexto, matriz de aplicabilidad, clase de riesgo preliminar, mapa de partes interesadas y de mercados.
2. Definir los resultados y el concepto
Especifique el resultado para el usuario y el negocio, los escenarios operativos, el uso indebido, los modos degradados, las restricciones y las métricas de éxito. En una función del vehículo, incluya la definición del elemento y un análisis inicial de peligros y amenazas.
Resultados: concepto, escenarios, métricas de referencia, objetivos de seguridad y ciberseguridad de alto nivel.
3. Establecer los requisitos y la trazabilidad
Descomponga las necesidades de las partes interesadas en requisitos de sistema, hardware, software, interfaz, seguridad, ciberseguridad, privacidad, rendimiento y operación. Asigne a cada requisito un responsable, una justificación, un método de verificación y vínculos bidireccionales.
Resultados: requisitos con línea base, contratos de interfaz, modelo de trazabilidad, plan de verificación.
4. Diseñar la arquitectura
Asigne responsabilidades entre la computación del vehículo, las pasarelas, la nube, el móvil y los sistemas empresariales. Defina la temporización, los datos, el estado, la gestión de fallos, las variantes, los recursos, los límites de seguridad, la estrategia de actualización y la observabilidad.
Resultados: vistas de arquitectura, decisiones, conceptos de seguridad y ciberseguridad, presupuestos de recursos, límites con los proveedores.
5. Construir incrementos integrados
Implemente cortes verticales finos en entornos representativos del objetivo. Automatice la compilación, el análisis, las pruebas unitarias y de integración, la creación de artefactos, la procedencia y los vínculos de trazabilidad. Mantenga bajo control el código generado y la configuración junto con el código escrito a mano.
Resultados: incrementos reproducibles, resultados de pruebas, lista de materiales de software (SBOM), registros de riesgos y anomalías actualizados.
6. Integrar de forma progresiva
Pase de componentes virtuales y redes simuladas a placas, ECU, bancos, vehículos y backends conectados. Valide las hipótesis sobre temporización, contención de recursos, sensores, conectividad, estados de alimentación y comportamiento de terceros.
Resultados: líneas base de integración, evidencias de interfaz, presupuestos medidos, tendencias de defectos.
7. Verificar, validar y liberar
Complete la verificación planificada en todos los niveles, resuelva o dé una disposición formal a las anomalías, confirme la configuración, audite las evidencias, ensaye el despliegue y la recuperación y obtenga decisiones de liberación autorizadas.
Resultados: informe de verificación, evidencias de seguridad y ciberseguridad, configuración de la versión, aprobación de la campaña o de la producción.
8. Monitorizar y mantener en campo
Recoja señales operativas, de calidad, de seguridad, de actualización y de soporte con los controles de privacidad adecuados. Haga el triaje de los incidentes, analice el impacto en la flota, emita actualizaciones, gestione el fin del soporte e incorpore las lecciones a la siguiente versión.
Resultados: paneles de campo, registros de incidentes, respuesta a vulnerabilidades, campañas de actualización, backlog de mejoras.
Escalera de verificación: del modelo a la carretera
| Nivel | Finalidad | Evidencias típicas |
|---|---|---|
| Verificación estática | Encontrar defectos sin ejecutar el código | Revisiones, resultados de reglas de codificación, análisis estático, comprobaciones de arquitectura |
| Pruebas unitarias / de modelo | Verificar el comportamiento aislado y los límites | Pruebas automatizadas, cobertura, resultados de model-in-the-loop |
| Integración de software | Verificar componentes, middleware, temporización y recursos | Pruebas de interfaz, inyección de fallos, mediciones de recursos |
| Software en el bucle (SIL) | Ejecutar el software integrado en un entorno simulado | Resultados de escenarios, suites de regresión, evidencias de rendimiento |
| Pruebas de procesador/placa | Sacar a la luz problemas de compilador, objetivo, E/S, memoria y temporización | Resultados en banco, pruebas de interfaz de hardware |
| Hardware en el bucle (HIL) | Probar el comportamiento de la ECU frente a una planta y redes simuladas | Escenarios en tiempo real, inyección de fallos, resultados de temporización y diagnóstico |
| Integración en el vehículo | Verificar el comportamiento entre varias ECU y en un entorno real | Evidencias de red, modos de alimentación, térmicas, relacionadas con la EMC, de usabilidad y de carretera o pista |
| Validación en flota / en campo | Observar la diversidad y el funcionamiento durante el ciclo de vida | Métricas del piloto, éxito de las actualizaciones, incidentes, telemetría y tendencias de soporte |
No todo producto empresarial necesita HIL. No toda función relacionada con la seguridad puede confiar en las pruebas en carretera para cubrir escenarios peligrosos o poco frecuentes. La estrategia de verificación debe maximizar la simulación temprana y repetible y reservar la validación física para los riesgos que la requieran.
Casos de prueba que suelen olvidarse
- arranque, apagado, suspensión, reactivación, baja tensión y alimentación interrumpida;
- mensajes retrasados, duplicados, reordenados, corruptos o ausentes;
- estado obsoleto de la nube y conectividad intermitente;
- agotamiento de recursos e inversión de prioridades;
- combinaciones incompatibles de software y calibración;
- modos de servicio y de fabricación;
- deriva del reloj y caducidad de certificados;
- instalación OTA parcial y recuperación repetida;
- reventa del vehículo, transferencia de cuenta y acceso revocado;
- cambio de versión a una anterior o de comportamiento de un componente del proveedor.
Sistemas de datos, IA y aprendizaje automático
La IA automotriz puede apoyar la percepción, la monitorización del conductor, el mantenimiento predictivo, la inspección en fabricación, la personalización, la voz, la optimización energética y la automatización del desarrollo. Cada caso de uso tiene un perfil de riesgo distinto.
En cuanto a la seguridad de la IA en vehículos de carretera, ISO incluye ISO/PAS 8800:2024 entre las normas pertinentes de sistemas inteligentes. Automotive SPICE 4.0 incluye además cobertura de procesos para la ingeniería de aprendizaje automático. La aplicabilidad y los criterios de aceptación deben determinarse en el contexto real de seguridad y de producto.
Controles del ciclo de vida del ML
- definir la función prevista, el dominio de diseño operativo, las limitaciones y el mecanismo de respaldo;
- establecer la procedencia de los conjuntos de datos, las reglas de etiquetado, los derechos, la representatividad y el versionado;
- separar los conjuntos de datos de entrenamiento, validación, prueba y desafío;
- evaluar condiciones raras, adversas y límite;
- trazar las versiones del modelo, el código, la configuración, el hardware y la calibración;
- medir la precisión junto con los modos de fallo relevantes para la seguridad;
- detectar el desplazamiento de la distribución y la degradación del rendimiento en campo;
- proteger los modelos y los pipelines frente a manipulaciones y envenenamiento de datos;
- hacer posibles la reversión y la degradación segura;
- conservar evidencias suficientes para reproducir una versión aprobada.
La IA generativa utilizada en ingeniería puede acelerar la búsqueda, la generación de pruebas, la documentación y la asistencia al código, pero lo que genera debe revisarse con el mismo proceso que el trabajo humano. No permita que un asistente sin verificar se convierta en la fuente de un requisito, de un argumento de seguridad o de una decisión de ciberseguridad.
Tendencias del software automotriz que marcan los programas de 2026
Estas tendencias deben orientar hoy las decisiones de arquitectura y de proveedores, y no solo las hojas de ruta futuras: la mayoría ya afecta a las decisiones de la fase de descubrimiento en los programas nuevos.
- Consolidación de la arquitectura zonal: cada vez más programas pasan de ECU distribuidas a diseños zonales y de computación central para reducir el cableado, unificar las actualizaciones y simplificar la gestión de variantes.
- La OTA se estandariza por debajo de la gama premium: la infraestructura de actualización antes reservada a los eléctricos insignia se extiende a los vehículos de gran público, lo que eleva las expectativas de elegibilidad, reversión y evidencias de auditoría a escala.
- Alcance regulatorio cada vez mayor: la aplicación de UN R155/R156 y la evolución de las guías nacionales de ciberseguridad alcanzan cada vez más a los componentes móviles y cloud conectados, y no solo a las ECU a bordo del vehículo.
- Validación con la simulación por delante: los gemelos digitales y las ECU virtuales absorben más tramos de la escalera de verificación antes de que haya hardware disponible, lo que acorta el camino de SIL a HIL.
- La adopción de AUTOSAR Adaptive crece junto a Classic: los ordenadores de dominio y zonales de mayor rendimiento ejecutan cada vez más servicios de Adaptive Platform, mientras que Classic Platform sigue encargándose del control determinista.
- Modelos de ingresos definidos por software: los fabricantes están formalizando suscripciones y desbloqueos de funciones puntuales, lo que lleva la lógica de derechos, facturación y revocación al mismo límite de confianza que los comandos remotos.
¿Cuánto tarda el desarrollo de software automotriz?
| Alcance | Tiempo transcurrido típico | Dependencias importantes |
|---|---|---|
| Descubrimiento y viabilidad | 4–10 semanas | Clasificación del sistema, interfaces, hardware/datos objetivo, aplicabilidad de las normas |
| MVP para concesionarios, posventa o software empresarial del sector automotriz | 4–7 meses | Integración con ERP/DMS, migración, usuarios, seguridad, despliegue |
| MVP de cloud para coche conectado o de app complementaria | 6–10 meses | API del vehículo, identidad, telemetría, comandos, plataformas móviles, flota de pruebas |
| Telemática de producción o capacidad OTA | 12–24+ meses | Programas de vehículos, hardware, configuración de la flota, seguridad y validación |
| Función a bordo relacionada con la seguridad | 18–36+ meses | Ciclo de hardware, ASIL, proveedores, integración, validación del vehículo, hitos de producción |
Estos rangos son para planificar, no un compromiso. Una interfaz móvil puede construirse rápidamente, mientras que el acceso a un vehículo representativo, a una interfaz de ECU, a una flota de pruebas o a las evidencias del proveedor marca la ruta crítica.
Coste del desarrollo de software automotriz
Los rangos de planificación iniciales orientados a EE. UU. varían según la clase:
| Alcance | Rango de planificación orientativo |
|---|---|
| Descubrimiento, arquitectura y prototipo | $35,000–$100,000 |
| MVP de software empresarial del sector automotriz | $150,000–$400,000 |
| Producto móvil y cloud conectado | $300,000–$900,000 |
| Plataforma de telemática de producción u OTA | $800,000–$3 millones+ a lo largo de varias versiones |
| Producto a bordo relacionado con la seguridad | $1.5 millones–$10 millones+ según el límite del sistema y el programa del vehículo |
Esto no son presupuestos. Un proveedor puede entregar un componente dentro de un programa de OEM mayor, mientras que una función completa de producción incluye hardware, herramientas, licencias, bancos de pruebas, vehículos, trabajo de seguridad y ciberseguridad, evaluaciones independientes, gestión de proveedores, operaciones cloud y años de soporte.
Principales factores de coste
- hardware objetivo, variantes y programas de vehículos;
- integridad de seguridad y alcance de la ciberseguridad;
- número y madurez de los proveedores y las interfaces;
- simulación, bancos de pruebas, capacidad HIL, vehículos de prueba y acceso a pista;
- integración de AUTOSAR o de una plataforma propia;
- escala cloud, frecuencia de telemetría, retención y coste de conectividad;
- plataformas móviles, llave digital, Bluetooth y tiendas regionales;
- OTA, infraestructura de firma, complejidad de la configuración y recuperación;
- trazabilidad, cualificación de herramientas, evaluación y requisitos de evidencias;
- soporte de producción, respuesta a vulnerabilidades y larga vida útil del vehículo.
Estime por flujo de trabajo y por hito de madurez. Declare los supuestos sobre el hardware suministrado, las especificaciones de interfaz, los activos de plataforma reutilizables, los entornos de prueba, las responsabilidades de seguridad y ciberseguridad y la autoridad de aceptación.
Estructura del equipo
Según el alcance, el equipo puede incluir:
- gestión de producto y de programa;
- arquitectos de sistemas y de software automotriz;
- responsable de seguridad e ingenieros de seguridad;
- responsable de ciberseguridad y especialistas en TARA;
- ingenieros de requisitos y de procesos;
- desarrolladores de C/C++ embebido y desarrollo basado en modelos;
- especialistas en AUTOSAR y middleware;
- ingenieros de cloud, datos, backend, web, iOS y Android;
- diseñadores de HMI y UX conscientes de la distracción del conductor;
- ingenieros de ML, percepción o visión artificial;
- ingenieros de automatización de pruebas, SIL, HIL y validación en vehículo;
- ingenieros de DevSecOps, compilación, versiones y configuración;
- partes interesadas de homologación, privacidad, legal, fabricación, servicio y soporte.
Nombre a la organización responsable de cada requisito de seguridad, objetivo de ciberseguridad, interfaz, artefacto, nivel de prueba, anomalía y decisión de liberación. Los contratos con proveedores deben definir la entrega de evidencias y la notificación de cambios, no solo los binarios ejecutables.
Cómo elegir una empresa de desarrollo de software automotriz
Cuadro de mando de proveedores
| Criterio | Peso sugerido | Evidencias que debe solicitar |
|---|---|---|
| Experiencia en la clase de sistema pertinente | 20% | Límite de vehículo, cloud, móvil o software empresarial similar y papel en producción |
| Capacidad en seguridad y ciberseguridad | 20% | Responsables nombrados, planes, evidencias de muestra, historial de evaluaciones |
| Profundidad de arquitectura e integración | 15% | Diseño de temporización y recursos, protocolos del vehículo, límite con la nube, gestión de fallos |
| Infraestructura de verificación | 15% | Pirámide de pruebas automatizadas, acceso a SIL/HIL, inyección de fallos, trazabilidad |
| Gestión de procesos y de la configuración | 10% | Alcance de ASPICE, líneas base, control de cambios, reproducibilidad de las versiones |
| Calidad y continuidad del equipo | 10% | Responsables propuestos, entrevistas, disponibilidad, plan de sustitución y de conocimiento |
| Modelo comercial y de propiedad intelectual | 5% | PI de base y de desarrollo, herramientas, licencias, acceso al código fuente y a los artefactos |
| Soporte en campo y salida | 5% | Respuesta a vulnerabilidades, soporte de actualizaciones, documentación, plan de transición |
Señales de alerta
- afirmar el cumplimiento antes de completar el análisis de aplicabilidad y alcance;
- tratar un portal de concesionarios y una ECU relacionada con la seguridad como evidencias de cartera equivalentes;
- ausencia de un liderazgo nombrado en seguridad o ciberseguridad para el trabajo de alto riesgo;
- proponer conectividad cloud para un bucle de control que debe funcionar sin conexión;
- ausencia de plan de trazabilidad, variantes de configuración o cambios de proveedores;
- seguridad limitada a pruebas de penetración al final;
- hablar de OTA sin compatibilidad, firma, reversión ni monitorización en campo;
- demostraciones solo en simulación de escritorio, sin plan de hardware objetivo;
- un precio cerrado atractivo que excluye la integración, los bancos de pruebas, los vehículos, las evidencias y el soporte de producción;
- propiedad poco clara del código fuente, los modelos, la calibración, el entorno de compilación, las claves, los datos y los activos de prueba.
Utilice una fase de viabilidad de pago para ejercitar la interfaz real y el entorno objetivo. Un piloto útil demuestra un corte vertical arriesgado, como la telemetría del vehículo a la nube, la gestión segura de comandos o la temporización en la placa objetivo, y no solo una interfaz pulida.
KPI de los programas de software automotriz
Entrega y proceso
- volatilidad de los requisitos y ambigüedades sin resolver;
- exhaustividad de la trazabilidad bidireccional;
- reproducibilidad de la compilación y tasa de éxito del pipeline;
- defectos escapados por origen y por nivel de detección;
- plazo de entrega de los cambios y frecuencia de integración;
- antigüedad de las anomalías abiertas y exenciones de versión.
Producto y calidad
- éxito de las funciones y tasas de falsos positivos y negativos;
- tiempo de arranque, latencia y presupuestos de CPU, memoria, almacenamiento, red y energía;
- tasas de bloqueos, reinicios, modo degradado y recuperación;
- frescura de la telemetría y finalización de comandos por estado;
- métricas de finalización en la app, de soporte y de quejas de clientes.
Seguridad y ciberseguridad
- estado de verificación por requisito de seguridad y ASIL;
- cobertura de los mecanismos de seguridad y resultados de inyección de fallos;
- riesgos de ciberseguridad abiertos y antigüedad del tratamiento;
- corrección de vulnerabilidades por gravedad y exposición de la flota;
- fallos de firma, autenticación y autorización;
- tiempo de detección y contención de incidentes.
OTA y campo
- precisión de la elegibilidad;
- tasas de descarga, instalación, activación y confirmación;
- tasas de fallo y de recuperación por variante de hardware y de software;
- frecuencia de los disparadores de parada de campañas;
- contactos con soporte e inmovilización de vehículos;
- porcentaje de la flota en configuraciones con soporte.
Un objetivo como «99 % de éxito en las actualizaciones» está incompleto si no quedan claros el denominador, la población elegible, la ventana de observación, la definición de recuperación y los modos de fallo inaceptables.
Motivos habituales de fracaso de los proyectos de software automotriz
- Nunca se acuerda la clase del sistema. Las expectativas de velocidad propias del software empresarial chocan, ya avanzado el proyecto, con la garantía propia de un vehículo.
- Las normas se convierten en papeleo. Los equipos elaboran plantillas sin conectar riesgos, requisitos, arquitectura, pruebas y decisiones de liberación.
- El hardware llega demasiado tarde. La temporización, la memoria, las redes, los sensores y el comportamiento de la alimentación invalidan las hipótesis de escritorio.
- Las interfaces se tratan como estables. Los cambios del OEM y de los proveedores se propagan sin análisis de impacto ni pruebas de compatibilidad.
- El estado de la nube y el del vehículo divergen. El producto muestra un estado obsoleto o no sabe explicar un comando remoto incierto.
- Las variantes no se gestionan. El software, la calibración, el hardware de la ECU, la región y las opciones crean combinaciones que el plan de pruebas no representa.
- La seguridad se detiene en el límite del vehículo. El backend, la cuenta móvil, la fabricación, el diagnóstico y los sistemas de firma siguen expuestos.
- La OTA no tiene diseño de recuperación. Un éxito de laboratorio se convierte en un incidente de flota ante una interrupción de la alimentación o de la conectividad.
- La simulación y las pruebas físicas están desequilibradas. Los equipos prueban demasiado poco en una simulación reproducible o descubren la integración física demasiado tarde.
- La versión se considera la meta. No hay responsable ni presupuesto para la monitorización en campo, las vulnerabilidades, las actualizaciones y el fin del soporte.
Los primeros 90 días de un proyecto de software automotriz
Días 1–30: definir el límite
- clasificar el sistema y sus posibles consecuencias;
- identificar los vehículos objetivo, el hardware, los mercados, los usuarios y los proveedores;
- mapear las interfaces del vehículo, la nube, el móvil y el software empresarial;
- completar la aplicabilidad preliminar de las normas;
- definir resultados medibles de producto, seguridad, ciberseguridad y calidad;
- asegurar el acceso a especificaciones, datos representativos, hardware y activos de prueba.
Días 31–60: atacar las incógnitas
- prototipar la interfaz de mayor riesgo en un entorno representativo;
- medir las hipótesis de temporización, recursos, conectividad y datos;
- realizar análisis preliminares de peligros y amenazas cuando proceda;
- definir la arquitectura, el modelo de configuración, la trazabilidad y la escalera de verificación;
- identificar las lagunas contractuales y de evidencias de los proveedores;
- comparar opciones de plataforma, middleware, compilación y pruebas.
Días 61–90: establecer una línea base ejecutable
- fijar la línea base del primer corte vertical y sus criterios de aceptación;
- establecer el flujo automatizado de compilación, análisis, pruebas, artefactos y procedencia;
- acordar las responsabilidades de seguridad, ciberseguridad, calidad y liberación;
- programar los entornos SIL, de banco, HIL, de vehículo, de nube y de móvil;
- elaborar la previsión de coste y calendario con supuestos explícitos;
- aprobar la siguiente fase sobre la base de la viabilidad medida y no de la confianza que transmita una presentación.
Preguntas frecuentes
¿Qué es el desarrollo de software automotriz?
El desarrollo de software automotriz es la ingeniería de las funciones embebidas del vehículo, el infoentretenimiento, los servicios cloud y móviles conectados, los sistemas de diagnóstico y OTA y las aplicaciones de negocio que utilizan fabricantes, concesionarios, proveedores de servicio, flotas y empresas de movilidad. Los controles necesarios dependen del efecto del software en la seguridad, la ciberseguridad, el cumplimiento normativo y las operaciones del vehículo.
¿Es crítico para la seguridad todo el software automotriz?
No. Las funciones de frenos, dirección, tren motriz, batería y algunas de asistencia a la conducción pueden estar relacionadas con la seguridad. Un portal de inventario de concesionarios normalmente no lo está. Sin embargo, el software ajeno al vehículo puede pasar a formar parte de una cadena de seguridad o ciberseguridad si controla configuraciones, actualizaciones, diagnósticos o comandos remotos del vehículo.
¿Qué lenguajes de programación se utilizan en el software automotriz?
Los sistemas embebidos suelen utilizar C, C++, código generado a partir de modelos y, cada vez más, Rust en contextos concretos. Las aplicaciones de vehículo de alto rendimiento pueden usar C++ y tecnologías específicas de la plataforma. Los sistemas cloud y empresariales emplean lenguajes como Java, C#, Go, Python, JavaScript y TypeScript; las apps móviles suelen usar Swift, Kotlin o frameworks multiplataforma. La elección del lenguaje responde a las restricciones de plataforma, temporización, seguridad, herramientas y equipo.
¿Cuál es la diferencia entre AUTOSAR Classic y Adaptive?
AUTOSAR Classic se dirige al software de ECU profundamente embebido y de configuración estática, con una arquitectura en capas. AUTOSAR Adaptive admite aplicaciones orientadas a servicios en plataformas de computación basadas en POSIX de mayor rendimiento. Pueden coexistir en un mismo vehículo y ninguna sustituye a la ingeniería de seguridad ni de ciberseguridad.
¿Cuánto tarda el desarrollo de software automotriz?
Un MVP de software empresarial del sector automotriz puede llevar de cuatro a siete meses, mientras que un producto cloud y móvil conectado suele tardar de seis a diez. La OTA de producción, la telemática o las funciones a bordo relacionadas con la seguridad suelen requerir 12–36 meses o más, porque el calendario lo condicionan el hardware, los proveedores, la verificación, la integración en el vehículo y los hitos de producción.
¿Cuánto cuesta el software automotriz a medida?
Un MVP empresarial puede costar aproximadamente $150,000–$400,000. Un producto cloud y móvil conectado puede oscilar entre $300,000 y $900,000. La telemática de producción, la OTA o las funciones del vehículo relacionadas con la seguridad pueden ir desde cifras altas de seis dígitos hasta varios millones de dólares, según el alcance, el hardware, la garantía, los activos de prueba, las variantes y el soporte del ciclo de vida.
¿Pueden los equipos del sector automotriz utilizar desarrollo ágil?
Sí. Los equipos pueden planificar y construir en incrementos cortos manteniendo requisitos con línea base, trazabilidad, controles de riesgo, gestión de la configuración, verificación y hitos formales de liberación. La entrega ágil no significa eliminar las evidencias necesarias para la seguridad, la ciberseguridad, la calidad o la aceptación de los proveedores.
¿Qué debe incluir un MVP de software automotriz?
Un MVP debe demostrar el comportamiento de extremo a extremo más arriesgado en hardware o interfaces representativos. En un producto conectado, puede incluir identidad real, telemetría del vehículo, comandos seguros, comportamiento móvil, observabilidad y una flota de pruebas. En una función embebida, incluye la ejecución en el objetivo, la temporización, la gestión de fallos, la trazabilidad y un subconjunto de verificación acordado, y no solo una demostración en simulación.
¿Cómo se elige un partner de desarrollo de software automotriz?
Haga coincidir las evidencias del proveedor con la clase de sistema. Revise el trabajo de producción pertinente, los responsables nombrados de seguridad y ciberseguridad, la profundidad de arquitectura, la capacidad de hardware objetivo y de SIL/HIL, las evidencias de proceso, el control de la configuración, la gestión de proveedores, el soporte en campo y las condiciones de PI. Empiece con una fase de viabilidad que ejercite una interfaz real de alto riesgo.
¿Qué ventajas tiene el desarrollo de software automotriz frente al software empresarial general?
Un programa automotriz bien clasificado ofrece una ventana de monetización más larga gracias a las funciones entregadas por OTA, un menor coste de los fallos en campo gracias a unos requisitos trazables y a una verificación por etapas, evidencias de seguridad y ciberseguridad reutilizables entre años modelo y productos de datos construidos sobre el mismo pipeline de telemetría que se usa para el diagnóstico. Obtiene esas ventajas a cambio de un ciclo de vida más largo, un acoplamiento más estrecho con el hardware y una carga de certificación mayor que la del software empresarial típico.
¿Qué tendencias del software automotriz deben tener en cuenta los responsables de ingeniería en 2026?
La consolidación de la arquitectura zonal, la OTA extendiéndose por debajo de la gama premium, el alcance regulatorio cada vez mayor de UN R155/R156, la validación con la simulación por delante mediante gemelos digitales y ECU virtuales, la creciente adopción de AUTOSAR Adaptive junto a Classic y los modelos de ingresos definidos por software, que llevan la lógica de derechos y facturación al mismo límite de confianza que los comandos remotos del vehículo.
Empiece por el límite del sistema, no por la lista de tecnologías
El software automotriz tiene éxito cuando coinciden la ambición del producto, la arquitectura, el riesgo y las evidencias. Clasifique el sistema, identifique los límites entre vehículo, nube y móvil, seleccione las normas según su aplicabilidad y demuestre pronto la interfaz más difícil. Esa base hace más creíbles los calendarios y los presupuestos, y evita que un prototipo pulido oculte el riesgo de producción.
YuSMP Group puede apoyar a empresas del sector automotriz y a proveedores de tecnología mediante desarrollo de software a medida para plataformas cloud conectadas, aplicaciones móviles, productos de datos, sistemas empresariales, integraciones y componentes orientados al vehículo cuidadosamente acotados. Una primera conversación útil debería identificar la clase de sistema objetivo, la interfaz con el vehículo o el negocio, los mercados, las normas, los activos de prueba y el resultado de versión medible.
Última actualización: 26 de agosto de 2026. Las cifras de plazos y costes son rangos de planificación orientativos, no presupuestos ni compromisos. La información sobre las normas refleja la documentación públicamente disponible en la fecha de publicación; la aplicabilidad a un programa concreto requiere el análisis de especialistas cualificados. Las referencias a documentos de ISO, UNECE, SAE, AUTOSAR y NHTSA enlazan con los editores originales.