Servicios

Empresa de desarrollo de SaaS para productos B2B

YuSMP Group es una empresa de desarrollo de SaaS: construye plataformas multi-tenant desde cero y transforma productos single-tenant existentes en SaaS B2B modernos y escalables (re-platform). Ingeniamos lo que decide si un SaaS sobrevive a sus primeros 1000 inquilinos: facturación con Stripe Billing o Chargebee, aislamiento estricto de inquilinos, RBAC, SSO con SAML y SCIM, registros de auditoría inmutables y residencia de datos fijada por región en la UE y EE. UU. Precio cerrado en USD, todo incluido: soporte y evolución desde $1,400/mes, un MVP de SaaS desde $8,100, un SaaS llave en mano desde $20,700 y una plataforma de alta carga desde $40,200, con la propiedad intelectual transferida a usted desde el primer día. Equipos de ingeniería sénior que trabajan en horario CET con solapamiento con la costa este de EE. UU.

Desarrollo de plataformas SaaS para productos B2B en los mercados de EE. UU. y la UE
9+Años en el mercado
80+Ingenieros sénior en plantilla
120+Proyectos entregados
71NPS de clientes

Alineado con el RGPD · preparado para ISO 27001 · SOC 2 Type II en curso · apto para HIPAA · CCPA contemplada · jornada CET con solapamiento de 9:00–13:00 ET

Entregamos ingeniería de SaaS de ciclo completo (ingeniería de producto, infraestructura en la nube, facturación, ingeniería de crecimiento y cumplimiento) con un único squad responsable. Los nuevos productos SaaS B2B reciben desde la primera semana una base multi-tenant, una columna vertebral de facturación, autenticación empresarial y un stack de observabilidad, para que el primer cliente de pago nunca bloquee a los diez siguientes, tanto si parte de un MVP como de una plataforma empresarial completa. Los proyectos de re-platform migran SaaS single-tenant o heredados a un stack moderno sin ventanas de inactividad que los clientes noten. Entre nuestros trabajos de referencia están ANT, un marketplace SaaS de PropTech; Signatory Pro, un SaaS de firma electrónica que gestiona documentos regulados; y BasilDoc, un SaaS de HealthTech donde la ingeniería apta para HIPAA no es negociable. Véalo en la práctica en nuestro caso de éxito de Signatory Pro.

Qué desarrollamos para operadores de SaaS B2B

Multi-tenant desde el primer día

Aislamiento a nivel de fila con un tenant_id en cada tabla de dominio para un SaaS B2B de iteración rápida, o un esquema por inquilino cuando los reguladores o los compradores empresariales exigen una segregación estricta de datos. La baja limpia de inquilinos con eliminación determinista está integrada, no añadida después.

Facturación y monetización

Stripe Billing o Chargebee para suscripciones, prorrateos y periodos de prueba. Medición de uso para planes basados en consumo, gestión automatizada de impagos (dunning) con reintentos inteligentes e impuestos de facturación con Stripe Tax o Avalara, para que el IVA y el impuesto de ventas de EE. UU. no sean su problema.

Autenticación empresarial

SSO mediante SAML 2.0 y OIDC probado con Okta, Azure AD y Google Workspace. Aprovisionamiento SCIM 2.0 para el ciclo de vida de usuarios y grupos, RBAC con roles personalizados y un registro de auditoría inmutable que cubre la autenticación, la configuración y el acceso a los datos.

Residencia de datos fijada por región

Los datos del cliente permanecen donde dice el contrato: regiones de la UE para los inquilinos europeos y regiones de EE. UU. para los de EE. UU., con las cargas de trabajo y las copias de seguridad desplegadas por región. Exportación de datos bajo demanda en formatos legibles por máquina, con una lista documentada de subencargados.

Observabilidad + fiabilidad

Ingeniería guiada por SLO con presupuestos de error explícitos, trazado distribuido con OpenTelemetry, seguimiento de errores con Sentry y paneles en Datadog. Los incidentes en producción se diagnostican en minutos mediante trazas, registros y métricas correlacionados, no leyendo tickets de clientes.

Ingeniería de crecimiento

Flujos de onboarding dentro de la app, pruebas A/B con PostHog o LaunchDarkly, instrumentación de crecimiento orientado al producto y una taxonomía de eventos limpia que marketing, producto y datos pueden leer. Paneles de activación, conversión y retención desde el primer día.

Stack tecnológico de SaaS

TypeScript Next.js React Node.js NestJS Python FastAPI PostgreSQL ClickHouse Redis Stripe Billing Auth0 / WorkOS Kubernetes AWS Azure GCP Terraform Datadog Sentry PostHog

Cómo entregamos los proyectos de SaaS

  1. 01

    Descubrimiento

    Una inmersión de una a dos semanas en la visión de producto, el ICP objetivo, el modelo de precios, el alcance de cumplimiento y la superficie de integración. El resultado es un documento de arquitectura por escrito, la decisión sobre el modelo de tenencia y un plan de entrega por fases.

  2. 02

    Base

    Arquitectura multi-tenant, facturación con Stripe Billing o Chargebee, autenticación empresarial con SSO y SCIM, registros de auditoría, observabilidad y CI/CD sobre Terraform. La base está lista antes de que se entregue la primera funcionalidad de producto.

  3. 03

    Desarrollo

    Entrega de funcionalidades en sprints de dos semanas contra un backlog compartido, con revisión de código, pruebas automatizadas y demo semanal. Los lanzamientos son continuos y están controlados por feature flags, de modo que los clientes de pago ven el progreso sin sorpresas.

  4. 04

    Operar

    Guardia de SRE rotativa, migraciones con cliente cero para los cambios de riesgo, revisiones trimestrales de arquitectura y experimentos de crecimiento. El mismo squad que construyó el SaaS lo opera, de modo que el conocimiento de producción no se evapora en el traspaso.

Modelos de colaboración

Precio cerrado

Para módulos de SaaS acotados con una fecha límite definida: una migración de facturación, un alcance de cumplimiento, un paquete de SSO + SCIM o una migración con cliente cero (re-platform) de un único inquilino.

Tiempo y materiales

Modelo por defecto para el trabajo continuo en SaaS. Facturación mensual por rol y nivel de seniority, con plena visibilidad de horas, capacidad y ritmo de entrega de funcionalidades. Gasto predecible sin congelar la hoja de ruta.

Equipo dedicado

Un squad de producto SaaS de larga duración que usted trata como propio: ingenieros, QA, DevOps y un responsable de entrega bajo su backlog. Ideal para operadores de SaaS que escalan más allá de su primer encaje producto-mercado.

Cuánto cuesta desarrollar un SaaS

La mayoría de las agencias se reservan la cifra para una llamada comercial. A continuación están nuestros niveles de alcance cerrado; indicamos el presupuesto exacto tras un descubrimiento de una a dos semanas. El precio es todo incluido y se presupuesta en USD, sin recargo por intermediación, sin sobrecostes por herramientas y sin costes ocultos. Usted aprueba el presupuesto desglosado antes de escribir una sola línea de código.

Soporte y evolución

desde $1,400 / mes

Por puesto nominal · SaaS en producción

SRE y guardia guiados por SLO, entrega de funcionalidades contra un backlog continuo y revisiones trimestrales de arquitectura sobre una plataforma que ya operamos.

SaaS MVP

desde $8,100

v1 con clientes de pago

Base multi-tenant, facturación con Stripe Billing o Chargebee, andamiaje de SSO/RBAC, una consola de administración y observabilidad.

SaaS llave en mano

desde $20,700

Producto B2B completo

Autenticación empresarial con SSO/SAML y SCIM, aislamiento de inquilinos, registros de auditoría, residencia de datos fijada por región, instrumentación de crecimiento e integraciones.

Plataforma de alta carga

desde $40,200

Más de 1000 inquilinos

Escala horizontal, réplicas de lectura y colas, residencia multirregión, trazado distribuido y presupuestos de error.

Qué hace variar la cifra: el modelo de tenencia (aislamiento a nivel de fila frente a segregación estricta con un esquema por inquilino); el número de integraciones (facturación, impuestos, SSO/SCIM, API de terceros); el alcance regulado (el RGPD entra en el alcance por defecto, pero acotar PCI DSS para los pagos y una arquitectura apta para HIPAA para la PHI añaden controles y trabajo de descubrimiento); el número de regiones de residencia de datos fijadas; y la fase de operación (SRE de guardia e ingeniería de crecimiento tras el lanzamiento). Los costes de GPU, de herramientas de terceros y de la nube corren en sus propias cuentas, de modo que conserva el control del coste. Los precios son orientativos y se fijan en un presupuesto por escrito para su alcance concreto.

SaaS B2B que desarrollamos, por sector

Cada sector tiene su propio modelo de tenencia, su capa de cumplimiento y su superficie de integración. Hemos entregado SaaS en producción en cada uno de los sectores siguientes, no como aplicaciones web genéricas con una pantalla de inicio de sesión, sino como productos regulados y multi-tenant con facturación, SSO y observabilidad integrados en la base.

FinTech y SaaS financiero

Plataformas de suscripción y transaccionales donde acotar el alcance de PCI DSS no es opcional. Diseñamos el flujo de pago, segmentamos los datos de titulares de tarjetas de la capa de aplicación, alineamos el registro de accesos con su QSA e integramos Stripe Billing o Chargebee para el ciclo de vida de suscripciones, prorrateos y gestión de impagos sin reconstruir la lógica de facturación desde cero.

Las capas de autenticación empresarial (SAML 2.0, OIDC, SCIM 2.0) son estándar y no un extra de pago; los registros inmutables listos para auditoría cubren autenticación, configuración y acceso a los datos desde el primer sprint. Consulte EverCoin Bank y nuestra práctica de FinTech para ver en detalle cómo es en la práctica la entrega de SaaS fintech regulado.

SaaS de HealthTech

Productos multi-tenant aptos para HIPAA, con la PHI aislada de los pipelines de analítica y BAA firmados en la capa de infraestructura. Modelamos el límite de lo mínimo necesario en la capa de datos, no en la interfaz, de modo que el acceso por consulta a la PHI queda acotado y registrado con independencia de los tokens de sesión de la aplicación: el patrón que esperan ver su responsable de privacidad y su socio del BAA.

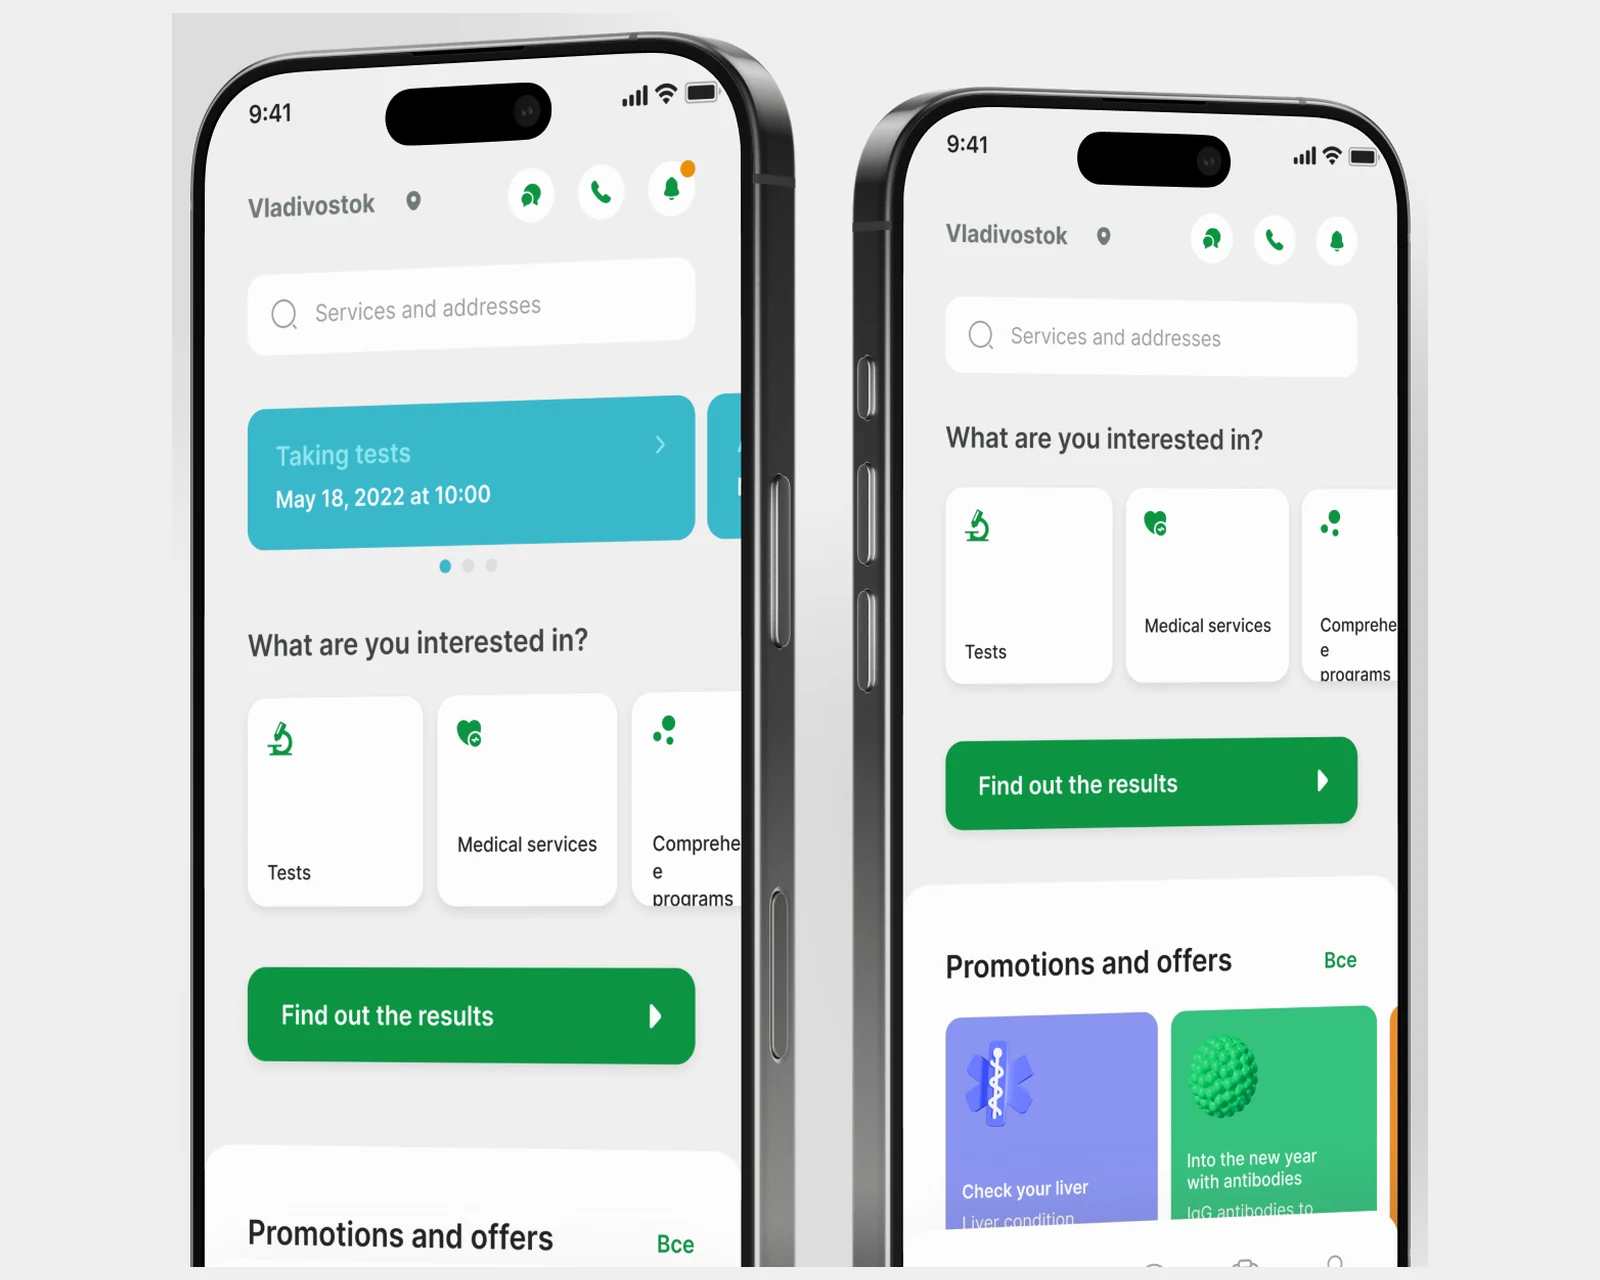
La alineación con el RGPD para datos sanitarios de la UE es paralela al enfoque de HIPAA: bases jurídicas documentadas, registros de flujos de datos, SLA de notificación de violaciones de seguridad y un contacto nombrado de DPO incluido en el proyecto. Para SaaS de telesalud y monitorización remota, la plataforma incluye canales de notificación asíncronos (push, SMS, correo electrónico) con garantía de entrega y una cadena de respaldo. Consulte Unilab y nuestra práctica de HealthTech.

SaaS de retail y e-commerce

Plataformas B2B de comercio y de back-office donde la integración con ERP/CRM y los catálogos por inquilino son el núcleo técnico, no un hito posterior. Transmitimos datos de SAP, 1C o Salesforce Commerce a vistas acotadas por inquilino con consumidores idempotentes y un schema registry que sobrevive a las versiones de los proveedores, de modo que un cambio de catálogo en su ERP es visible para sus distribuidores en 60 segundos sin un ciclo de exportación manual.

Precios por inquilino, gestión de cuotas, reglas de envío según la región y un motor de configuración que genera un SKU determinista se entregan como capacidades de la plataforma y no como forks a medida por cliente. Un proceso de pago alineado con la normativa de consumo (derecho de desistimiento, IVA de bienes digitales, SCA según PSD2) se trata como un punto de control de cumplimiento, no como algo que descubre el equipo de QA. Consulte REHAU y nuestra práctica de E-commerce y retail.

LegalTech y SaaS documental

Plataformas de documentos regulados y de firma electrónica donde la pista de evidencias es el producto. Implementamos un flujo de vinculación de identidad en 5 pasos (verificación telefónica, perfil, captura de la firma, carga del documento, comprobación biométrica) para que cada registro firmado quede vinculado a una identidad verificada y no a una cookie de sesión, y cada transición de estado de un documento se capture en un registro inmutable que resista un requerimiento de exhibición de pruebas (discovery).

La residencia transfronteriza de datos se gestiona en la capa de infraestructura, no con middleware de geoenrutado: los datos del inquilino se fijan a una región de AWS o Azure en el aprovisionamiento, y las declaraciones de subencargados se corresponden con la jurisdicción del inquilino. Los DPA del artículo 28 del RGPD, los niveles de firma electrónica alineados con eIDAS y los paquetes de evidencias de SOC 2 están disponibles para la contratación empresarial. Consulte Signatory Pro, nuestro SaaS de firma electrónica para despachos de abogados de EE. UU. y la UE.

SaaS de EdTech y RR. HH.

Plataformas de gestión del aprendizaje y del talento donde el cumplimiento de contenidos SCORM/xAPI, el seguimiento del progreso y los flujos de certificación son esenciales para el producto, no plugins añadidos a un LMS genérico. Construimos plataformas multi-tenant donde los datos de los alumnos de cada organización están aislados a nivel de fila, la finalización de los cursos alimenta los sistemas posteriores de RR. HH. y nóminas mediante una API documentada, y los certificados se generan con una pista de auditoría verificable.

La mecánica de participación (rachas, clasificaciones, recordatorios programados, gestión de cohortes) se instrumenta mediante un pipeline de analítica de producto que mide por separado la activación y la finalización, de modo que el equipo de SaaS pueda hacer experimentos A/B en el onboarding sin tocar el motor de contenidos. El cumplimiento de COPPA para plataformas con alumnos menores y la alineación con FERPA para productos de educación superior se acotan durante el descubrimiento, no aparecen como un hallazgo de auditoría de seguridad antes del lanzamiento.

SaaS de logística y cadena de suministro

Gestión de flotas, SaaS de almacén y plataformas de visibilidad de la cadena de suministro donde los clientes móviles offline-first y la sincronización en tiempo real con el ERP no son negociables. Diseñamos la capa de sincronización para que los escaneos de códigos de barras, las lecturas de peso y las confirmaciones de picking capturados en una planta con conectividad intermitente se pongan en cola localmente y se concilien de forma determinista cuando vuelva la conexión, sin pérdida de datos ni registros duplicados en el backend del WMS.

Las integraciones con transportistas de terceros (DHL, FedEx, DPD, Yandex Delivery) se envuelven en adaptadores idempotentes con política de reintentos y una dead-letter queue, de modo que una caída de la API de un transportista no bloquee las operaciones de despacho. El aislamiento de inquilinos multialmacén, los controles de acceso por depósito y un panel de ocupación en vivo que refleja la realidad del ERP en 60 segundos son funciones de la plataforma, no desarrollo a medida por inquilino. Consulte nuestra práctica de logística y fabricación y el caso del WMS de almacén.

Ver todos los sectores →

Arquitectura de SaaS: ¿monolito, microservicios o serverless?

La arquitectura equivocada en el primer mes no es una crisis: es deuda técnica que empieza a acumular intereses en el segundo año. Hemos reconstruido los tres patrones desde cero y migrado de unos a otros; a continuación está la guía de decisión sincera que aplicamos en el descubrimiento, no un discurso comercial a favor de la opción más cara.

Monolito modular: la opción adecuada para la mayoría de los MVP

Un monolito bien estructurado en Rails, Django o Laravel entrega en 12–16 semanas un MVP listo para clientes de pago y lo opera un equipo de dos personas. Los límites internos entre módulos se hacen cumplir con reglas de lint y no con llamadas de red, de modo que refactorizar un límite de facturación o de tenencia es una merge request y no un proyecto de extracción de servicios. Recomendamos este patrón para SaaS B2B de hasta unos 200 inquilinos y unas 50 rpm por inquilino: a esa escala no se justifica la complejidad operativa de los microservicios, y la carga cognitiva del equipo es menor.

La disciplina que hace mantenible un monolito es la misma que hace viable su extracción más adelante: un modelo de dominio limpio, sin estado mutable compartido entre módulos y una superficie de API pública documentada entre contextos delimitados. Revisamos el código buscando esas propiedades desde el primer sprint, para que la arquitectura sostenga el crecimiento en lugar de exigir una reescritura al alcanzarlo.

Microservicios: la opción adecuada cuando los inquilinos superan los 1 000

Los microservicios compensan su complejidad cuando el escalado independiente, la posibilidad de desplegar cada servicio por separado y el aislamiento de fallos entre contextos delimitados son requisitos reales, normalmente con más de 1 000 inquilinos, más de 500 rpm por servicio o cargas reguladas en las que el servicio de facturación debe poder desplegarse sin tocar el de residencia de datos. Diseñamos los límites de los servicios según el modelo de dominio y no según la organización de los equipos, e instrumentamos cada llamada entre servicios con trazado distribuido desde el primer día, para que un pico de latencia en el servicio de notificaciones sea visible en dos minutos y no en dos horas.

Los costes operativos son reales: un schema registry, un service mesh, contratos de consumidores idempotentes, pipelines de CI/CD por servicio y un equipo de plataforma que se haga cargo de la infraestructura compartida. Si su plantilla de ingeniería es de menos de 15 personas, le diremos que el monolito resulta más barato en un horizonte de tres años y diseñaremos pensando en la extracción, no para extraer ya.

Serverless: la opción adecuada para cargas basadas en eventos

Lambda, Cloud Functions y Cloudflare Workers resuelven bien un problema concreto: el procesamiento de eventos a escala en ráfagas con un coste casi nulo en reposo. La ingesta de webhooks, la generación de PDF, el envío asíncrono de notificaciones y las exportaciones programadas de datos encajan bien: se ejecutan pocas veces, tienen un presupuesto de latencia estricto y se benefician de un coste lineal con el volumen. Tratamos serverless como un patrón dentro de una arquitectura mayor y no como un sustituto total de un backend SaaS con estado.

La latencia de arranque en frío, el estado local limitado y la ergonomía de depuración de la ejecución asíncrona distribuida son contrapartidas reales. Dimensionamos el riesgo en el descubrimiento: si el recorrido principal de sus usuarios topa con un arranque en frío de Lambda en el p95, la arquitectura es incorrecta y se lo diremos antes de que la construya. Para productos SaaS con un núcleo con estado, serverless en el edge (Cloudflare Workers para autenticación, geoenrutado y limitación de tasa) reduce el coste de infraestructura sin introducir riesgo de arranque en frío en la ruta crítica.

Híbrido: el patrón que más entregamos

La mayor parte del SaaS B2B en producción que construimos es un monolito modular para el producto principal, serverless para el procesamiento de eventos a escala en ráfagas y un pequeño número de servicios extraídos para los dominios críticos para el cumplimiento o escalables de forma independiente (normalmente facturación, envío de notificaciones y residencia de datos). El monolito gestiona la lógica de la aplicación y el modelo de datos relacional; el bus de eventos (Kafka, RabbitMQ o SQS) desacopla las cargas asíncronas; los servicios críticos para el cumplimiento tienen su propio pipeline de despliegue y su propio registro de accesos.

Este patrón se entrega más rápido que una arquitectura de microservicios desde cero, cuesta menos de operar que un backend íntegramente en Lambda y ofrece una vía de extracción clara si algún contexto delimitado necesita de verdad un escalado independiente. Documentamos la decisión en un registro de decisión de arquitectura al final del descubrimiento y la revisamos en cada revisión trimestral de arquitectura, para que la estructura siga al producto y no al revés.

Por qué los equipos de SaaS de EE. UU. y la UE eligen YuSMP

Alineado con el RGPD · CCPA contemplada · SOC 2 Type II en curso · apto para HIPAA · apto para PCI DSS

Ingeniería nativa de SaaS

Hemos entregado SaaS B2B reales (ANT, Signatory Pro, BasilDoc), no solo aplicaciones web genéricas con pantallas de inicio de sesión. La tenencia, la facturación, el SSO y la observabilidad son decisiones que ya hemos tomado muchas veces, por lo que su base está ensayada.

Orientado al cumplimiento normativo

Ingeniería alineada con el RGPD con residencia de datos en la UE, CCPA contemplada para datos de consumidores de EE. UU., SOC 2 Type II en curso, apto para HIPAA en cargas con PHI y acotación apta para PCI DSS en los flujos de pago. Listo para auditoría desde el principio.

Horario CET con solapamiento con la costa este de EE. UU.

Equipos de ingeniería sénior en Ereván trabajan en jornada CET con un solapamiento garantizado de 9:00–13:00 ET para standups diarios, revisiones de código y respuesta a incidentes. Las oficinas de la UE disponen de hasta siete horas de tiempo síncrono.

Para SaaS vinculados a pagos trabajamos dentro del alcance de PCI DSS y nos alineamos directamente con su QSA en accesos, registros y segregación de funciones. Para SaaS de HealthTech firmamos BAA en la capa de infraestructura y aislamos las cargas con PHI de los pipelines de analítica.

Lo que dicen nuestros clientes

Crear una plataforma de e-learning con Laravel y React parece sencillo hasta que hacen falta seguimiento del progreso, certificados y flujos de pago que realmente conviertan. YuSMP lo hizo parecer fácil. Las tasas de finalización de cursos en nuestra plataforma superan de forma constante la media del sector.
Isabelle Bernard, CPO de CourseMakerVer el caso →
Ofrecer webinars en directo, salas privadas de coaching y pagos a mentores en una sola plataforma es una infraestructura compleja. YuSMP entregó una capa de streaming estable y un motor de pagos que gestiona desembolsos multidivisa sin conciliación manual. Nuestros coaches ahora se centran en el contenido, no en la administración.
Emma Richardson, CEO de CoachRoomVer el caso →

Preguntas frecuentes

¿Cuánto cuesta desarrollar un SaaS con YuSMP?

El trabajo en SaaS es de alcance cerrado y todo incluido, presupuestado en USD. El soporte y la evolución continua de un SaaS en producción cuestan desde $1,400 al mes por puesto nominal; un MVP de SaaS listo para clientes de pago, desde $8,100; un SaaS B2B completo llave en mano con autenticación empresarial, aislamiento de inquilinos y residencia de datos, desde $20,700; y una plataforma de alta carga diseñada para superar sus primeros 1000 inquilinos, desde $40,200. La cifra exacta depende del modelo de tenencia, del número de integraciones (facturación, impuestos, SSO/SCIM), del alcance regulado y del número de regiones de residencia de datos fijadas. Usted ve el presupuesto desglosado al final del descubrimiento y lo aprueba antes de escribir una sola línea de código: sin costes ocultos, sin recargo por intermediación, sin sobrecostes por herramientas, y los costes de la nube corren en sus propias cuentas.

¿Pueden construir un SaaS multi-tenant desde cero?

Sí. Diseñamos el modelo de multi-tenencia desde el primer día: normalmente aislamiento a nivel de fila con una columna tenant_id en cada tabla de dominio para los SaaS B2B nuevos, o un esquema por inquilino para productos con requisitos estrictos de segregación de datos. Añadimos aprovisionamiento de inquilinos, baja limpia de inquilinos con eliminación determinista de datos, feature flags por inquilino, una columna vertebral de facturación, una consola de administración y andamiaje de SSO/RBAC. La mayoría de los MVP de SaaS desde cero entregan una v1 lista para clientes de pago en 12–16 semanas.

¿Migran plataformas single-tenant a multi-tenant?

A menudo. Empezamos con una auditoría de tenencia de la base de código y la base de datos existentes y después planificamos la migración por fases: introducir tenant_id, escritura doble o relleno de datos, controlar el acceso en las capas de ORM y de API, refactorizar las tareas en segundo plano y, por último, retirar el despliegue single-tenant heredado de cada cliente. Ejecutamos migraciones con cliente cero sobre una copia de producción lanzada en modo oculto (dark launch), para que el primer inquilino real haga el cutover con un riesgo medible y no con un salto al vacío.

¿Qué significa para ustedes estar listo para la empresa (SSO, SCIM, registros de auditoría)?

Estar listo para la empresa es una lista de comprobación concreta: SSO con SAML 2.0 y OIDC probado al menos con Okta, Azure AD y Google Workspace; aprovisionamiento de usuarios y grupos con SCIM 2.0; control de acceso basado en roles con al menos tres roles por defecto más roles personalizados; un registro de auditoría inmutable que cubra la autenticación, la configuración y el acceso a los datos; exportación de datos bajo demanda en un formato legible por máquina; y una lista de subencargados claramente documentada. Entregamos esas capacidades como parte de la base de la plataforma, no como un extra de pago.

¿Cómo gestionan la facturación, los impuestos y los impagos (dunning)?

Integramos Stripe Billing o Chargebee para el ciclo de vida de las suscripciones, los prorrateos, la medición basada en el uso y la generación de facturas. Los impuestos se gestionan con Stripe Tax o Avalara, para que no tenga que mantener usted mismo las tablas de IVA y de impuesto de ventas. La gestión de impagos se automatiza con reintentos inteligentes, recordatorios por correo electrónico y dentro de la app, y una política clara de periodo de gracia que no perjudique a los clientes que pagan. El reconocimiento de ingresos se exporta a su stack financiero (normalmente NetSuite, QuickBooks o Xero) mediante tareas programadas o un pequeño servicio de conciliación.

¿Qué hay de SOC 2, RGPD y HIPAA para nuestro SaaS?

Construimos pensando en el cumplimiento desde la fase de base. La ingeniería alineada con el RGPD abarca la base jurídica, la residencia de datos, las solicitudes de acceso del interesado (DSAR) y la transparencia sobre subencargados. Tenemos SOC 2 Type II en curso y alineamos con los criterios de servicios de confianza para seguridad y disponibilidad, que se corresponden directamente con su propio alcance de SOC 2. La entrega apta para HIPAA está disponible para cargas con PHI, con BAA en la capa de infraestructura. Las obligaciones de aviso de la CCPA y la acotación de PCI DSS para los flujos de pago se abordan cuando el SaaS trata datos de consumidores o de titulares de tarjetas de EE. UU.

¿Pueden operar la plataforma tras el lanzamiento (SRE, guardia)?

Sí. Tras el lanzamiento, el mismo squad pasa a un modo de operación con SRE guiado por SLO, presupuestos de error, una guardia rotativa y un proceso definido de respuesta a incidentes con comunicación pública del estado. La observabilidad se construye sobre Datadog, Sentry y la instrumentación de OpenTelemetry que instalamos durante la fase de desarrollo, de modo que los problemas de producción se diagnostican en minutos y no en horas. También hacemos experimentos de crecimiento, migraciones con cliente cero para nuevas funcionalidades y revisiones trimestrales de arquitectura para mantener sana la plataforma más allá de los 1000 inquilinos.

¿Qué modelo de tenencia es el adecuado para mi SaaS B2B: a nivel de fila, un esquema por inquilino o silo?

El modelo de tenencia adecuado lo determinan tres factores: los requisitos de segregación de datos, la escala y el coste operativo. El aislamiento a nivel de fila (una columna tenant_id en cada tabla de dominio, aplicada en la capa de ORM y de API) es la opción por defecto correcta para la mayoría de los SaaS B2B: es la más rápida de entregar, escala a decenas de miles de inquilinos en un único clúster de base de datos y admite feature flags por inquilino y medición de uso sin aprovisionar infraestructura por cliente. Un esquema por inquilino encaja en productos donde los datos de cada inquilino son voluminosos, nunca se necesitan joins entre inquilinos y la base de clientes es lo bastante pequeña como para que aprovisionar un esquema por alta sea manejable operativamente, normalmente por debajo de 2,000 inquilinos. El silo (base de datos o infraestructura independiente por inquilino) solo se justifica cuando el contrato lo exige: sectores regulados, contratación de nube soberana o cuentas empresariales dispuestas a pagar el sobrecoste de una infraestructura no compartida garantizada. Recomendamos el modelo en el descubrimiento tras revisar su alcance de cumplimiento, el número esperado de inquilinos y su modelo de precios; la mayoría de los productos empiezan con el nivel de fila y añaden una opción de silo para los niveles empresariales una vez demostrado el producto.

¿Cómo gestionan la analítica de producto y la telemetría de usuarios en un SaaS multi-tenant?

Conectamos la analítica de producto en la capa de infraestructura y no mediante un píxel de terceros colocado en cada página, un patrón que sobrevive a los bloqueadores de anuncios, le da flujos de eventos acotados por inquilino y le mantiene el control de los datos. Los eventos se emiten desde el backend en las transiciones de estado (activación, momento del primer valor, adopción de funcionalidades, señales de churn) y desde el frontend en las acciones intencionadas del usuario. El esquema de eventos se diseña durante la fase de desarrollo en función de las métricas que necesita su equipo de producto (normalmente tasa de activación, tiempo hasta el primer valor, adopción de funcionalidades por nivel de plan y retención por cohortes), de modo que no tenga que deducir el significado a partir de eventos de clic en bruto tras el lanzamiento. Para el cumplimiento del RGPD y la CCPA, la telemetría está acotada por inquilino y se le eliminan los datos personales (PII) en el punto de recogida; los agregados fluyen a su capa de BI (Metabase, Looker o Amplitude) y los paneles por inquilino están disponibles en su consola de administración. También instrumentamos los eventos relevantes para los SLO (latencia p95 de la API, profundidad de la cola de tareas, tasa de errores por inquilino), de modo que el stack de observabilidad cubra la salud del producto y la salud operativa desde un único pipeline.

¿Pueden construir un SaaS que supere una revisión de due diligence técnica?

Sí, y lo hemos hecho. La due diligence técnica de la adquisición de un SaaS o de una ronda Serie B abarca cinco áreas: calidad del código y cobertura de pruebas, evidencias de arquitectura y escalabilidad, enfoque de seguridad, documentación de cumplimiento y runbooks operativos. Construimos pensando en las cinco desde la fase de base: suites de pruebas automatizadas en las rutas críticas (autenticación, facturación, límites de tenencia) con un objetivo de cobertura acordado en el descubrimiento; registros de decisión de arquitectura y un modelo C4 mantenidos durante todo el desarrollo; un modelo de amenazas revisado en la fase de refuerzo; documentación del RGPD y de SOC 2 elaborada como entregable del proyecto, no reunida bajo la presión de los inversores; y runbooks operativos de cada flujo crítico escritos por los ingenieros que los construyeron. Si ya opera un SaaS y se acerca a una ronda de financiación o a una salida, hacemos una auditoría previa a la due diligence (revisión de código, evaluación de arquitectura y análisis de brechas de cumplimiento) y elaboramos un plan de corrección dimensionado según el calendario de la due diligence.

¿Cómo gestionan los feature flags y los despliegues progresivos en un SaaS?

Los feature flags son una cuestión arquitectónica de primer orden, no un parche. Implementamos un sistema de flags a nivel de plataforma (flags almacenados en la base de datos, evaluados en el servidor en cada petición y acotados por inquilino, nivel de plan o usuario individual), para que pueda activar una funcionalidad para sus inquilinos beta, extenderla al 5 % de todos los inquilinos y condicionarla a una mejora de plan sin desplegar código. Integramos con LaunchDarkly o Unleash cuando se prefiere una solución gestionada, o entregamos una implementación interna ligera para equipos que necesitan auditabilidad sin un subencargado de terceros. Los despliegues progresivos (despliegues canary, porcentajes de tráfico, reversión automática al superar un umbral de tasa de errores) se integran en el pipeline de CI/CD desde el primer despliegue en producción: la misma disciplina que nos permite entregar a clientes de pago en el segundo sprint sin una congelación de funcionalidades antes del lanzamiento.

¿Necesita una plataforma SaaS que escale más allá de sus primeros 1000 inquilinos?

Reservar una llamada inicial

Pedir propuesta

Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.