Listo para las tiendas desde el primer día
Cada versión se revisa con las últimas directrices de Apple y Google, incluidas la DSA, la DMA de la UE y la transparencia del seguimiento, por lo que los rechazos en el primer envío son poco frecuentes.

Servicios
YuSMP Group ofrece desarrollo de aplicaciones móviles de nivel producción para empresas de EE. UU. y la UE: iOS nativo en Swift, Android nativo en Kotlin y productos multiplataforma en Flutter y React Native. Ingenieros sénior se ocupan de la arquitectura, el envío a App Store y Play Store, la biometría, la sincronización offline-first y el soporte posterior al lanzamiento. Entrega alineada con el RGPD; SOC 2 Type II en curso. Entrega de alcance cerrado, con todos los costes incluidos en USD y escalonada según la madurez del producto: un MVP desde $3,500, una app de producción desde $5,800, un producto completo desde $9,200 y una app compleja desde $11,500. Propiedad intelectual cedida antes del inicio.
Alineado con el RGPD · preparado para ISO 27001 · SOC 2 Type II en curso · apto para HIPAA · CCPA contemplada · jornada CET con solapamiento de 9:00–13:00 ET
Entregamos el ciclo de vida móvil completo: descubrimiento, UX, iOS nativo (Swift, SwiftUI), Android nativo (Kotlin, Jetpack Compose) y desarrollos multiplataforma en Flutter y React Native cuando un código compartido sirve mejor a la hoja de ruta. Nuestros equipos entregan los paquetes de envío a App Store y Google Play (firma de código, TestFlight, pistas de pruebas internas, metadatos de la tienda y gestión de la revisión) y después siguen con el soporte posterior al lanzamiento: clasificación de fallos, cadencia de publicaciones, trabajo de rendimiento y crecimiento funcional. Los proyectos se gestionan desde Ereván con un solapamiento diario de 9:00–13:00 ET. Véalo en la práctica en nuestro caso de éxito Building JoyJet.
Cada versión se revisa con las últimas directrices de Apple y Google, incluidas la DSA, la DMA de la UE y la transparencia del seguimiento, por lo que los rechazos en el primer envío son poco frecuentes.
Perfilamos, no adivinamos. Las animaciones, las listas y los flujos de cámara alcanzan 60 fps en dispositivos de gama media, no solo en los últimos buques insignia de la oficina.
SDK mínimos, seguimiento condicionado al consentimiento, certificate pinning y cifrado en reposo. Las etiquetas de privacidad y los formularios de seguridad de datos se mantienen junto al código.
API pensadas para móvil, push, deep links y sincronización offline se diseñan y desarrollan por el mismo equipo, de modo que su app nunca queda bloqueada esperando a un grupo de backend aparte.
CoreML y LLM en el dispositivo para visión, voz y personalización, con alternativas razonables en la nube. La latencia se mantiene baja y los datos permanecen en el teléfono siempre que es posible.
El 99,5 % de sesiones de usuario sin fallos como SLO estricto. Sentry, Crashlytics y logs estructurados se integran antes de la primera beta interna.
Somos deliberadamente aburridos con las herramientas: SDK de plataforma probados, un único framework multiplataforma por proyecto y un backend que gestiona el mismo equipo. El stack siguiente es el que realmente llega a producción en nuestras apps para clientes de EE. UU. y la UE, no un muro de logotipos.
Swift con SwiftUI para la capa de interfaz, Combine o concurrencia estructurada para el flujo de datos y frameworks de plataforma donde aportan valor: NetworkExtension para VPN y herramientas de tráfico, CoreLocation para el seguimiento en segundo plano, CoreML para la inferencia en el dispositivo y StoreKit 2 para las suscripciones. Entregamos Packet Tunnel Providers, widgets, App Clips y complementos para watchOS cuando el producto lo requiere; el cliente de LiMP VPN es una envoltura ligera de Swift sobre un túnel NetworkExtension, por eso su flujo de conexión termina en menos de un segundo.
Kotlin con Jetpack Compose, corrutinas y Flow, WorkManager para tareas diferibles y servicios en primer plano para todo lo que deba sobrevivir al modo Doze: la disciplina que mantiene vivos los flujos de GPS frente a los optimizadores de batería de Samsung, Xiaomi y Pixel en nuestro trabajo de logística. Gestionamos Play Integrity, las peculiaridades de cada fabricante y los despliegues escalonados como parte del pipeline de publicación, no como una ocurrencia tardía.
Flutter o React Native (con Expo cuando encaja) cuando un único código sirve mejor a la hoja de ruta que dos. Mantenemos los platform channels delgados, aislamos los módulos nativos tras interfaces tipadas y perfilamos en hardware de gama media para que el código compartido nunca sea una excusa para perder fotogramas. Lo multiplataforma suele ahorrar entre un 30 y un 45 % del coste combinado de desarrollo; le decimos con sinceridad cuándo no será así.
Backends pensados para móvil en Node.js o .NET 8, Firebase o Supabase donde los servicios gestionados acortan el camino, BFF con GraphQL o REST adaptados a las cargas útiles móviles, infraestructura de push y deep links, y sincronización offline diseñada junto con el equipo cliente. El CI con Fastlane firma, prueba y publica cada compilación; Sentry y Crashlytics alimentan un SLO del 99,5 % de sesiones sin fallos desde la primera beta interna.
Todos los proyectos siguen las mismas seis fases, ya sea un MVP de alcance cerrado o una plataforma plurianual. Las fases se solapan deliberadamente (la arquitectura empieza mientras la UX aún está en revisión), pero cada una tiene sus propios criterios de salida, de modo que siempre sabe en qué punto está el proyecto.
Auditamos flujos de usuario, matriz de dispositivos, políticas de las tiendas y objetivos de analítica, y después acordamos métricas de éxito y un plan de publicación para ambas tiendas. El descubrimiento suele durar de 2 a 4 semanas y termina con un backlog acotado, un rango de costes y una decisión de seguir o no que usted puede defender ante su consejo.
Nativo o multiplataforma, patrones de interfaz por sistema operativo, accesibilidad y comportamiento offline se deciden de antemano y se documentan antes del primer commit. Los prototipos interactivos se prueban en dispositivos reales, incluido hardware Android de gama media, y no solo en simuladores de gama alta.
Los contratos de API, la estrategia de sincronización offline, la infraestructura de push y deep links, el modelo de seguridad y el pipeline de CI se fijan antes de que empiecen los sprints de funcionalidades. Aquí decidimos qué se ejecuta en el dispositivo, qué vive en el backend y cómo se degrada la app cuando falla la red.
Sprints de dos semanas con compilaciones internas en TestFlight y Play en cada demo. CI con Fastlane, artefactos firmados y metadatos de tienda bajo control de versiones. Usted ve una compilación funcionando en su propio teléfono cada dos semanas, no una presentación sobre ella.
La firma de código, las etiquetas de privacidad, los formularios de seguridad de datos, las notas de revisión y la configuración de publicación por fases se preparan como entregables, no a contrarreloj al final. Revisamos previamente con las directrices vigentes de Apple y Google; cuente con entre 24 y 72 horas por ciclo de revisión, con rechazos poco frecuentes en el primer envío.
Despliegues por fases, seguimiento de fallos y ANR frente a un SLO del 99,5 % de sesiones sin fallos, monitorización de la revisión en las tiendas y un backlog dedicado a los cambios de plataforma de Apple y Google. La mayoría de los clientes mantienen un servicio de mantenimiento del 15 al 25 % del coste de desarrollo por año.
Para lanzamientos de MVP con alcance claro, diseño definido y una sola tienda como objetivo principal. Primero el descubrimiento y después un plan cerrado.
Para apps de consumo en evolución en las que los experimentos semanales son la norma. Squad sénior, demos semanales y capacidad revisada cada mes.
Un squad a largo plazo de iOS, Android y backend integrado en su organización de producto, responsable de las publicaciones en las tiendas de principio a fin.
La mayoría de las agencias se reservan la cifra para una llamada comercial. A continuación encontrará formatos de referencia para distintas etapas de madurez del producto; el presupuesto exacto lo indicamos tras una evaluación de alcance gratuita. Los proyectos móviles son de alcance cerrado e incluyen todos los costes, con presupuesto en USD, sin comisiones de selección de personal, sin recargos por herramientas y sin costes ocultos. Usted ve el presupuesto desglosado antes de que se escriba una sola línea de código y lo aprueba.
MVP
desde $3,500
4–8 semanas · un flujo principal
Primera app funcional en iOS y Android. Un flujo principal, diseño mínimo y publicación en App Store y Google Play: suficiente para poner un producto real ante los usuarios y ante una primera ronda de financiación.
Normal
desde $5,800
app de producción
Una app de producción en la que confían los usuarios. Varias funcionalidades, integración con backend móvil, persistencia offline, analítica de eventos y una publicación reforzada en App Store y Google Play.
Optimum
desde $9,200
producto completo
Un producto completo y con profundidad. Varios módulos, roles y permisos, integraciones externas, CI/CD hacia TestFlight y Play, y QA en una granja de dispositivos reales.
Avanzado
desde $11,500
app compleja
Una app compleja diseñada para escalar. Sincronización offline-first con resolución de conflictos, módulos nativos, pagos in-app, trabajo de rendimiento y experimentos A/B.
Qué mueve la cifra: cuántas funcionalidades y superficies se entregan (solo iOS + Android frente a añadir web; cada superficie suma diseño y QA); el número de integraciones (pagos, autenticación, API de terceros); la complejidad offline-first y de sincronización (los motores de sincronización suelen costar tanto como la interfaz visible); y el alcance de cumplimiento normativo (residencia de datos en la UE del RGPD por defecto, con alcance PCI DSS para pagos y arquitectura apta para HIPAA en healthtech, que suman trabajo de controles). Las tarifas de App Store, Google Play y de API de terceros corren por cuenta de sus propias cuentas, de modo que usted conserva la palanca de coste. Los precios son orientativos y se fijan en un presupuesto por escrito para su alcance concreto. El mantenimiento supone un 15–25 % del coste de desarrollo por año.
No publicamos tarifas por hora ni paquetes fijos: cada proyecto se define y se presupuesta. Pero presupuestar funciona mejor con cifras de mercado honestas que con un «depende», así que este es el rango en el que se sitúan la mayoría de los proyectos móviles.
Un MVP móvil de alcance cerrado parte de $3,500 con todos los costes incluidos y sale en 4 a 8 semanas con un equipo compacto: un project manager, un diseñador, dos ingenieros y QA. Incluye un flujo principal pulido en iOS y Android, con el envío a las tiendas incluido. Consulte nuestro servicio de desarrollo de MVP para ver cómo mantenemos el alcance bajo control.
Los productos de complejidad media (una app de consumo con backend, pagos, push y analítica, o una herramienta B2B de campo con sincronización offline) cuestan desde $5,800, y un producto completo desde $9,200. Las integraciones y el cumplimiento normativo mueven esta cifra más que el número de pantallas.
Las apps con sincronización offline-first, módulos nativos, pagos in-app, mucho tiempo real o cargas de IA en el dispositivo parten de $11,500. Los programas multimódulo de mayor tamaño se definen igual (de alcance cerrado por fase) y pueden continuar como equipo dedicado una vez publicada la primera versión.
Son rangos de mercado de 2026, no una lista de precios: el presupuesto final siempre llega tras un descubrimiento con alcance definido. Para saber cómo estructuramos las estimaciones y los modelos de colaboración, consulte nuestra página de precios.
¿Qué mueve realmente la cifra? Cuatro factores, por orden de impacto: el número de integraciones de terceros (pagos, KYC, ERP, formatos de intercambio médico), el marco de cumplimiento (RGPD, CCPA, HIPAA y PCI DSS suman cada uno ciclos de revisión e ingeniería), los requisitos offline-first (los motores de sincronización suelen costar tanto como la interfaz visible) y si necesita una plataforma o dos. El número de pantallas, la métrica en la que más se fijan quienes compran por primera vez, importa mucho menos que cualquiera de ellos. El plazo sigue la misma lógica: la mayoría de las apps móviles tardan de 3 a 6 meses desde el descubrimiento hasta el lanzamiento, una app sencilla de 2 a 3 meses y un producto regulado complejo de 6 a 12 o más. Para una visión general del mercado en 2026 con rangos de precios por tipo de proyecto, consulte nuestra referencia de costes de desarrollo de software.
Reto, stack y resultado de tres proyectos; cada cifra procede del caso de éxito publicado, no de una presentación comercial.
Reto: una VPN de consumo para audiencias de EE. UU. y la UE con una política defendible de no registro de actividad y conexión con un toque, después de que los SDK de VPN de marca blanca no superaran las pruebas de tamaño del paquete ni de revisión de privacidad.
Stack: Swift y SwiftUI nativos sobre un NetworkExtension Packet Tunnel Provider, Kotlin nativo sobre Android VpnService, WireGuard de extremo a extremo y un plano de control en Go que separa la identidad de facturación de la identidad del túnel.
Resultado: en producción en App Store y Google Play en EE. UU. y la UE, un handshake de WireGuard típico por debajo de 100 ms en redes móviles, cero registros persistentes de sesión gracias a nodos perimetrales solo en RAM y un flujo de conexión que termina en menos de un segundo. Un MVP de VPN comparable en ambas tiendas supone una ventana de entrega de 12–18 semanas.
Leer el caso de LiMP VPN →Reto: una plataforma de procedimientos pensada primero para tableta para clínicos que realizan endoscopias (gastroenterología, otorrinolaringología, neumología), donde la superficie de grabación está en un iPad junto al paciente, con un tratamiento de los datos del paciente alineado con el RGPD.
Stack: React y TypeScript optimizados para Safari de iPadOS, un backend PHP 8 / Laravel 10, captura en el navegador con WebRTC y MediaRecorder, y exportación DICOM Secondary Capture y HL7 ORU^R01 a los sistemas hospitalarios.
Resultado: latencia de captura de extremo a extremo inferior a 200 ms, ningún fotograma de vídeo de paciente pasa por un servicio de transcodificación de terceros y el 100 % de las lecturas de estudios queda registrado en el log de auditoría. Una plataforma clínica de captura comparable pensada primero para tableta supone una ventana de 18–26 semanas.
Leer el caso de ArgoView →Reto: estabilizar una app Android en producción, críticamente inestable, de un operador logístico alemán que provocaba entregas fallidas, y después entregar una versión para iOS con paridad total de funciones.
Stack: refactorización en Kotlin con servicios en primer plano para un streaming de GPS que cuida la batería, una versión iOS en Swift desde cero y un optimizador de rutas en el servidor con una heurística 2-opt sobre la API de matriz de un SDK de mapas.
Resultado: cero errores críticos heredados de la versión anterior, cálculo instantáneo de rutas de varios puntos con decenas de paradas, seguimiento fluido de conductores en tiempo real y facturación in-app con un sistema de pago operativo, listo para publicar en ambas tiendas. Solo la fase de estabilización de Android suele ocupar un calendario de 10–16 semanas.
Leer el caso de xRouten →Productos móviles reales, alineados con EE. UU. y la UE, que hemos entregado de principio a fin: iOS, Android y multiplataforma.

Plataforma social en producción, en App Store y Google Play, activa en EE. UU. y la UE, con Radar geolocalizado, mensajería cifrada y economía virtual.
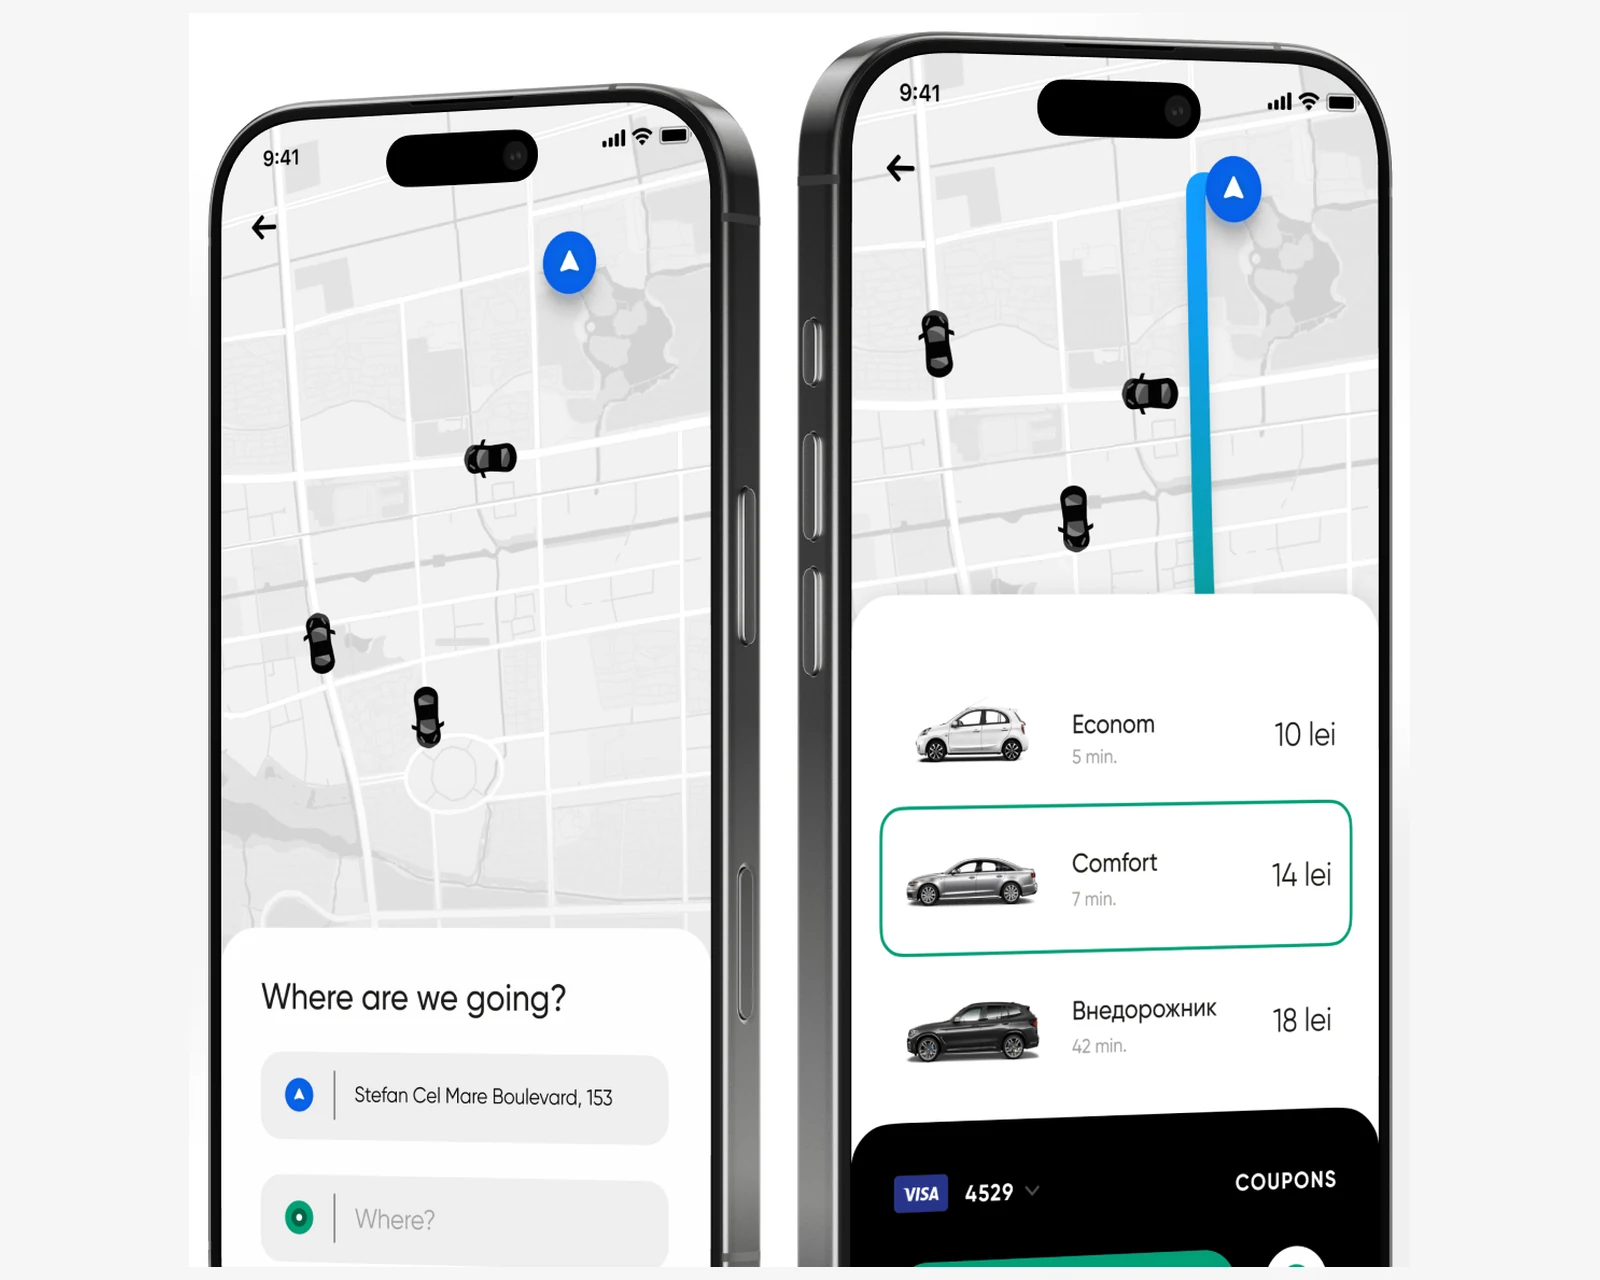
Plataforma de transporte con conductor con tres apps (conductor, pasajero y despachador), con GPS en tiempo real, verificación de documentos y doble método de pago en efectivo y con tarjeta.
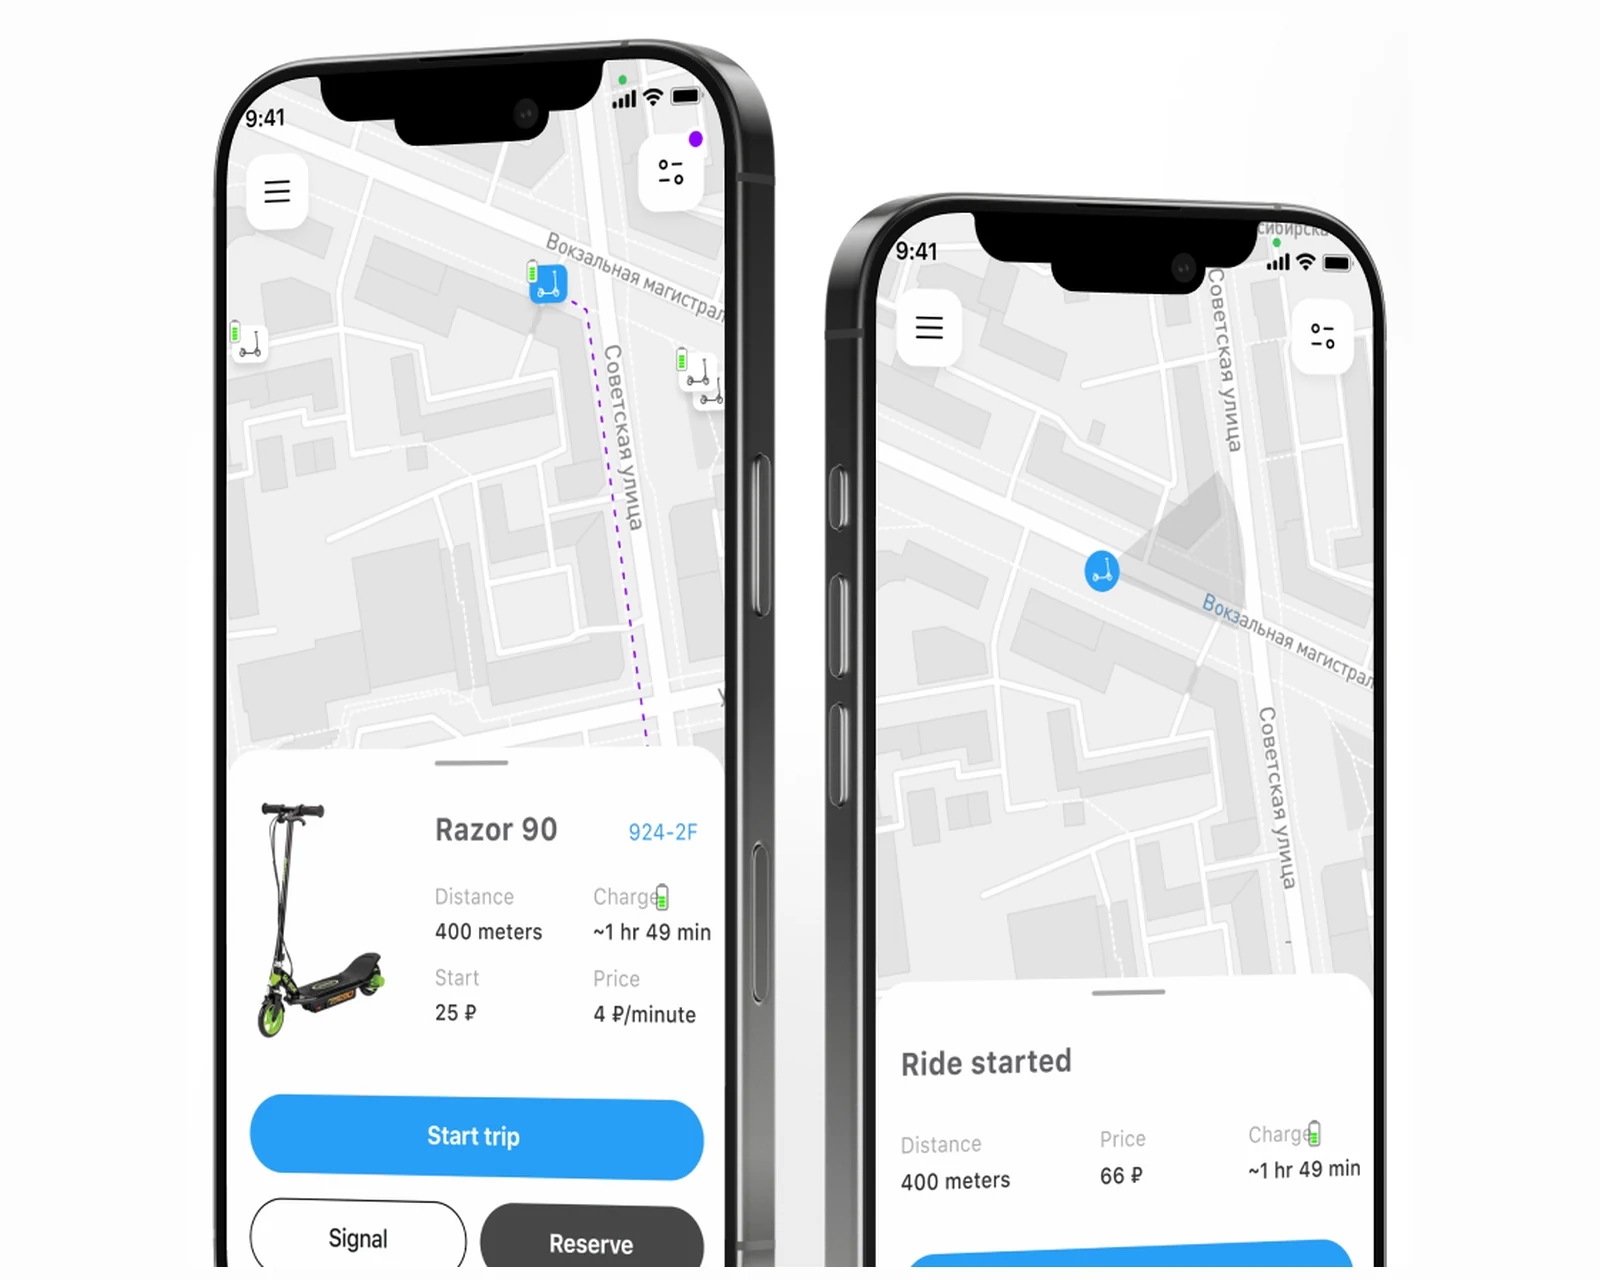
App de patinetes eléctricos compartidos con mapa en directo, desbloqueo por QR y monedero de viajes para iOS y Android: más de 5,000 usuarios, pensada para despliegues en EE. UU. y la UE.
Cada sector tiene requisitos de cumplimiento, flujos de datos y expectativas de usuario distintos. Combinamos ingeniería de iOS, Android, Flutter y React Native con experiencia sectorial en los mercados de EE. UU. y la UE, para que la app se entregue dentro de su marco regulatorio y no solo conforme a la especificación.
Banca móvil, monederos de pago y apps de inversión desarrollados con flujos de datos con alcance PCI DSS, autenticación biométrica respaldada por Keychain / Keystore y Autenticación Reforzada de Cliente (SCA) de PSD2 (Face ID, Touch ID, BiometricPrompt con CryptoObject). Las herramientas de informes de fallos (Sentry, Crashlytics) se depuran de datos personales desde el primer día para que los datos de tarjeta nunca aparezcan en las trazas de errores.
Para entidades reguladas de EE. UU., los derechos de los titulares de datos de la CCPA se integran en los flujos de eliminación de cuenta y exportación de datos. Para clientes regulados en la UE, toda la infraestructura de backend usa por defecto eu-central-1 o europe-west3, la base jurídica del RGPD se documenta por categoría de datos y la etiqueta de privacidad de App Store y el formulario de seguridad de datos de Google Play se completan a partir del inventario real de SDK, no como un trámite de casillas.
Apps fintech →Apps para pacientes y flujos clínicos aptas para HIPAA que integran HealthKit (iOS) y Health Connect (Android), con los PHI confinados en los almacenes de salud del dispositivo o en backends cifrados en la UE, nunca en SDK de analítica de terceros sin DPA firmados. Los flujos de consentimiento de ResearchKit y CareKit se revisan frente a los requisitos típicos de un IRB antes de la primera compilación de TestFlight.
Para productos que se acercan al terreno de la Clase I del MDR de la UE, diseñamos los controles de ingeniería al nivel que espera un organismo notificado. La eliminación de cuenta con borrado de datos aguas abajo se integra en el flujo principal, no se añade a última hora antes del envío. Hay puentes de exportación de datos FHIR R4 y HL7 ORU disponibles para la interoperabilidad clínica con los sistemas de información hospitalarios.
Apps healthtech →Apps para conductores y de última milla con seguimiento por GPS, optimización de rutas de varios puntos y flujos de prueba de entrega que sobreviven a las zonas sin cobertura en almacenes y rutas rurales. Los servicios en primer plano con WorkManager como alternativa (Android) y la monitorización de ubicación significativa de Core Location (iOS) mantienen vivo el flujo de posición bajo el modo Doze y los optimizadores de batería de los fabricantes sin agotar la batería.
Ejemplo real en producción: nuestro desarrollo de xRouten para un operador alemán de última milla cubre la posición del conductor en tiempo real, superposiciones de despacho, facturación in-app y registro de horas de servicio conforme a ELD, migrado desde una base de código heredada solo para Android sin interrumpir las operaciones diarias. La integración con Android Auto añade navegación guiada por voz sin que el conductor toque el teléfono.
Apps de logística →Apps de compra nativas y multiplataforma con caché offline del catálogo de productos, flujos de suscripción con StoreKit 2 y Play Billing, enrutamiento de deep links desde campañas de correo y push, y un pago BNPL conforme a la normativa de crédito al consumo de la UE. Los despliegues escalonados en Play Console y TestFlight detectan regresiones en una cohorte del 1 % antes de que lleguen a toda la audiencia.
La búsqueda se conecta con Algolia o ElasticSearch para obtener resultados en menos de 100 ms en catálogos grandes. Las integraciones de backend incluyen ERP 1C y SAP para la sincronización de inventario en tiempo real entre almacenes y tiendas. El tematizado dinámico permite recambiar la imagen de las campañas de temporada sin actualizar la tienda. Las notificaciones push impulsan la reactivación mediante APNs / FCM, sin seguimiento entre apps que active el ATT o afecte a Data Safety de Google Play.
Apps de comercio electrónico →Apps de aprendizaje para iOS y Android con entrega de contenido offline-first, evaluaciones adaptativas, seguimiento de eventos xAPI y SCORM, y capas de gamificación (rachas, clasificaciones, insignias) diseñadas para la retención. Los cursos en vídeo usan streaming con tasa de bits adaptativa; los ejercicios interactivos usan las API de animación de la plataforma para crear ciclos de participación que mantienen las tasas de finalización por encima de la referencia.
La privacidad para menores de 13 años (COPPA) y de 16 años (GDPR-K) se diseña desde el principio: sin SDK publicitarios, sin seguimiento entre dispositivos, con restricción de edad en la ficha de la tienda y dentro de la app, y con flujos de consentimiento parental verificados antes del primer TestFlight y de la primera pista interna de Play. Se gestionan la integración con ClassKit y el cumplimiento de la API Screen Time para despliegues con Apple School Manager.
Apps edtech →Apps complementarias para móvil y apps B2B independientes para plataformas SaaS, proveedores de CRM y ERP y empresas de servicios profesionales. Integramos con Salesforce, HubSpot, SAP, Jira y backends REST / GraphQL a medida con el mismo equipo de ingeniería que desarrolla la capa móvil, de modo que no hay una capa de traducción entre el trabajo de producto y el de integración.
Los despliegues de marca blanca usan flavours (Android) y esquemas / configuraciones (iOS) para que un único código publique varias compilaciones de marca con distintos iconos, paletas de color, endpoints de API y feature flags. La estrategia de notificaciones push se diseña para casos de uso empresariales de baja fatiga: enrutamiento por rol con controles de suscripción granulares y un diseño del centro de notificaciones que resiste el contexto de productividad de la jornada de un usuario empresarial.
Apps SaaS →Las apps móviles se rigen por normas más estrictas en la UE y por un mosaico fragmentado en EE. UU. Integramos los marcos pertinentes en la entrega, no en una lista de comprobación de la última semana.
Analítica restringida por región por defecto (solo UE para el tráfico de la UE, región de EE. UU. para el tráfico de EE. UU.). Diálogos de consentimiento nativos, IDFA y AAID bloqueados hasta que se concede el permiso y DPA firmados para cada SDK de terceros incluido en la app. Flujos de exclusión de CCPA / CPRA para usuarios de EE. UU.
App Tracking Transparency, etiquetas de privacidad y formularios de seguridad de datos mantenidos junto al código. Sideloading y facturación alternativa de la Ley de Mercados Digitales de la UE gestionados cuando proceda.
CoreML y TensorFlow Lite en el dispositivo cuando la sensibilidad de los datos lo exige. Clasificación de riesgos, avisos de transparencia y obligaciones del proveedor seguidos conforme al Reglamento de IA de la UE y al NIST AI Risk Management Framework, atentos a las leyes estatales de EE. UU. (Colorado AI Act 2026, NYC AEDT).
Flujos de Apple Pay, Google Pay y tarjeta guardada con alcance PCI DSS, con tokenización, atestación y autoprotección de la app en tiempo de ejecución.
WCAG 2.2 AA en móvil, con VoiceOver y TalkBack probados como parte de la lista de verificación de publicación. La Ley Europea de Accesibilidad 2025 y la ADA / Sección 508 de EE. UU. forman parte de todo desarrollo de cara al consumidor.
Restricción por edad, flujos de consentimiento parental y una conservación más estricta para audiencias menores de 16 años. Alineado con las directrices de la categoría infantil de Apple y Google, además de la COPPA (EE. UU.) y el GDPR-K (UE).
Alineados con el RGPD · preparados para ISO 27001 · SOC 2 Type II en curso · aptos para HIPAA · CCPA contemplada
Reuniones diarias, revisiones en el mismo día y llamadas conjuntas de publicación en las tiendas. Jornada CET con solapamiento con la costa este de EE. UU. (9:00–13:00 ET). Su responsable de publicaciones y nuestro equipo comparten un mismo calendario.
Ingenieros con varias apps publicadas a sus espaldas. No aprendemos iOS ni Android a su costa.
Flujos de datos restringidos por región (residencia de datos en la UE · opciones en EE. UU. bajo petición), DPA firmados para cada SDK y controles ISO 27001 en el backend con SOC 2 Type II en curso. PCI DSS disponible para pagos in-app; apto para HIPAA en salud.
Para flujos de monedero, BNPL y tarjeta guardada operamos dentro del alcance de PCI DSS y nos alineamos con su adquirente en tokenización, atestación y protección en tiempo de ejecución.
Nuestras apps de iOS y Android habían divergido tras años de desarrollo por separado. YuSMP reconstruyó una única solución unificada con cámaras en vivo, control de dispositivos del hogar inteligente y acceso multiusuario basado en roles. Cero defectos críticos en los primeros seis meses tras el lanzamiento.
Las apps de retail deben ser rápidas y tolerantes a fallos, con sincronización de inventario en tiempo real con las tiendas físicas. YuSMP desarrolló apps nativas en Swift y Kotlin con búsqueda en ElasticSearch, integración con 1C ERP y un proceso de pago en dos toques que nuestros clientes adoran.
Si su app necesita funciones profundas de la plataforma, animaciones sostenidas a 60 fps o integraciones con hardware, optamos por lo nativo con Swift y Kotlin. Para apps con mucho contenido y lógica de negocio compartida, React Native o Flutter reducen el coste a la mitad sin perjudicar la experiencia de usuario.
Cuente con entre 24 y 72 horas por envío. Revisamos previamente cada versión con las directrices vigentes de las tiendas, incluidas la DSA, la Ley de Mercados Digitales de la UE y las normas de transparencia del seguimiento, por lo que los rechazos en el primer envío son poco frecuentes.
Sí. Asumimos con regularidad apps heredadas de iOS o Android, las estabilizamos y ejecutamos una reescritura en paralelo. Los usuarios siguen recibiendo correcciones mientras la nueva versión madura tras un feature flag y un despliegue por fases.
Usamos diálogos de consentimiento nativos, gestión de IDFA y AAID según las normas de cada plataforma, analítica restringida por región (solo UE para el tráfico de la UE, región de EE. UU. para el tráfico de EE. UU.) y ningún SDK que envíe datos a terceros antes de obtener el consentimiento. Se firman DPA para cada SDK de terceros incluido en la app. Flujos de exclusión de CCPA / CPRA para usuarios de EE. UU.
Las apps móviles son de alcance cerrado y se escalonan según la madurez del producto, con todos los costes incluidos y presupuesto en USD. Un MVP cuesta desde $3,500 (4–8 semanas: un flujo principal en iOS y Android con publicación en tiendas); una app de producción, desde $5,800 (varias funcionalidades, backend móvil, persistencia offline, analítica); un producto completo, desde $9,200 (varios módulos, roles, integraciones externas, CI/CD, QA en dispositivos reales); y una app compleja, desde $11,500 (sincronización offline-first, módulos nativos, pagos in-app, escala, pruebas A/B). La cifra exacta depende del número de funcionalidades y superficies, del número de integraciones, de la complejidad offline-first y del alcance de cumplimiento normativo. Usted ve el presupuesto desglosado tras una evaluación de alcance gratuita y lo aprueba antes de que se escriba una sola línea de código: sin comisiones de selección de personal, sin recargos por herramientas y con las tarifas de App Store, Google Play y de la nube a cargo de sus propias cuentas.
Sí. La IA en el dispositivo (Apple Intelligence, Gemini Nano, Core ML, LiteRT) nos permite añadir funciones privadas, offline e instantáneas sin coste por solicitud, y solo recurre a la nube cuando una petición realmente lo necesita. Consulte nuestra guía 2026 sobre la IA en el dispositivo en apps móviles.
Calcule entre un 15 y un 25 % del coste de desarrollo inicial por año, con un primer año normalmente más alto mientras la app se estabiliza. Desglose completo en nuestra guía sobre el coste de mantenimiento de una app móvil en 2026.
Lo multiplataforma (React Native, Flutter, Kotlin Multiplatform) suele ahorrar entre un 30 y un 45 % del coste combinado de desarrollo con un único código; lo nativo (Swift, Kotlin) se impone en apps críticas para el rendimiento y con integraciones profundas. Le ayudamos a decidir en desarrollo de apps nativas frente a multiplataforma.
Para fintech y healthtech usamos por defecto Swift y Kotlin nativos. Estas plataformas dan acceso directo al Keystore y al Secure Enclave respaldados por hardware para la custodia de claves criptográficas, a BiometricPrompt y Local Authentication para los flujos biométricos, y a las API de atestación de la plataforma (Play Integrity, DeviceCheck) que los reguladores y las redes de tarjetas esperan ver en una evaluación de seguridad. Los frameworks multiplataforma pueden funcionar en contextos regulados, pero añaden una capa de abstracción entre su app y el módulo de seguridad de hardware, que hay que justificar ante su equipo de cumplimiento y, a veces, ante el regulador. Para productos edtech o legaltech de menor sensibilidad, Flutter y React Native son viables y ahorran un presupuesto significativo.
En iOS diseñamos en torno al presupuesto real de Background App Refresh: los pushes silenciosos de APNs despiertan la app para ventanas cortas de obtención de datos, Background Tasks (BGTaskScheduler) gestiona el procesamiento diferido y los pushes VoIP se usan solo en flujos de llamada auténticos en tiempo real para evitar infracciones de la política de App Store. En Android usamos WorkManager para tareas diferibles que sobreviven al modo Doze y a App Standby, y servicios en primer plano con una notificación visible solo para tareas (streaming de GPS, audio, descargas multimedia) que realmente exigen una ejecución continua. Probamos en dispositivos reales bajo Doze, las restricciones de App Standby Bucket y los perfiles de optimización de batería de cada fabricante (Samsung, Xiaomi, OnePlus, Huawei), porque varían de forma significativa respecto al comportamiento del Android puro y son la principal causa de fallos de tareas en segundo plano en producción.
Sí, es nuestro punto de partida más habitual. Diseñamos la capa móvil para que consuma su API existente y construimos un BFF (Backend for Frontend) optimizado para móvil donde haga falta, para agregar endpoints REST que devuelven datos de más o sustituirlos por una capa GraphQL adaptada a las cargas útiles móviles. Si su backend aún no tiene los endpoints adecuados para la sincronización offline, el push o el enrutamiento de deep links, el mismo equipo amplía el backend: no le entregamos un cliente móvil que necesite a un grupo de backend aparte para desbloquearse. También integramos autenticación, renovación de tokens y certificate pinning sobre su proveedor de identidad actual sin rediseñar su backend.
El cumplimiento de las tiendas en apps reguladas exige algo más que un binario limpio. En App Store, las apps healthtech que recogen o transmiten datos de salud activan la revisión de la autorización de Salud y Fitness y deben tener una etiqueta de privacidad clara para los tipos de datos de Salud y Fitness. Las apps fintech con tarjeta guardada o flujos de crédito deben cumplir las directrices de servicios financieros de Apple, incluida la información clara sobre tasas y condiciones. En Google Play, el formulario de seguridad de datos debe reflejar con exactitud cada SDK que toque datos de salud o financieros, los permisos restringidos (MANAGE_EXTERNAL_STORAGE, READ_CALL_LOG, AccessibilityService) deben justificarse con un formulario de declaración de permisos, y las apps de la categoría de servicios financieros se someten a una revisión reforzada. Revisamos previamente cada envío, redactamos las notas de revisión y gestionamos las respuestas a los rechazos: la aprobación al primer intento es nuestro estándar, no nuestra aspiración.
El soporte posterior al lanzamiento cubre la clasificación de fallos y ANR frente a un SLO del 99,5 % de sesiones sin fallos, actualizaciones anuales de targetSdk para mantenerse dentro del plazo de política de un año de Google Play, actualizaciones de los SDK de iOS y de la concurrencia de Swift, seguimiento de la revisión en las tiendas y un backlog para los cambios de plataforma de Apple y Google. La mayoría de los clientes contratan un servicio de mantenimiento del 15 al 25 % del coste de desarrollo por año, con un primer año normalmente más alto mientras la app se estabiliza tras el lanzamiento. Los despliegues por fases en Play Console (1 % → 5 % → 20 % → 100 %) y las versiones escalonadas de TestFlight nos permiten detectar regresiones con una cohorte pequeña de usuarios antes de que lleguen a toda la audiencia. Si una versión introduce una regresión crítica, podemos publicar una corrección urgente y revertir el despliegue escalonado en cuestión de horas.
Los SDK de terceros se auditan en el descubrimiento: comprobamos la última actualización del SDK, el número de CVE abiertas, el Privacy Manifest de App Store (obligatorio desde mayo de 2024), la correspondencia con Data Safety de Play y si el proveedor ofrece un DPA firmado a efectos del RGPD. Los SDK de pago (Stripe, Adyen, ЮKassa para el mercado ruso) se integran en un flujo de datos con alcance PCI, de modo que los datos de tarjeta nunca llegan al servidor de la app. Los mapas usan MapKit (iOS), Google Maps SDK (Android) o Here Maps en proyectos de logística que requieren datos de tráfico en tiempo real. La analítica usa Mixpanel, Amplitude o Firebase Analytics, con hash de ID de usuario y anonimización de IP configurados desde el primer día.
El soporte posterior al lanzamiento se organiza en tres niveles: cobertura de fallos y regresiones (monitorización con Sentry / Firebase Crashlytics, corrección dentro del SLA, actualización OTA para apps con paquete JS), sprints de mantenimiento (actualizaciones trimestrales de SDK, subida de targetSdk y respuesta a los cambios de política de App Store / Play) e iteración de crecimiento (desarrollo de nuevas funcionalidades en sprints de 2 semanas, pruebas A/B con Firebase Remote Config). Gestionamos las renovaciones de Apple Developer Program y Google Play Console, las actualizaciones de metadatos de las tiendas y los envíos a App Store Connect / Play Console como parte del servicio. Los SLA se incluyen en el contrato y prevén una vía de escalado al equipo de desarrollo original, no a un nivel de soporte aparte sin contexto.
Ambos. En productos nuevos desarrollamos el stack completo: cliente móvil, API REST o GraphQL (Node.js, Python Django/FastAPI o Go), infraestructura en AWS / GCP / Azure y pipeline de CI/CD con Fastlane. El mismo equipo es responsable del cliente y del backend, lo que elimina la sobrecarga de negociar el contrato de API que lastra a los equipos divididos y nos permite corregir un problema de datos en su origen en lugar de sortearlo desde el lado móvil. En backends existentes integramos la capa móvil a través de la API actual, escribimos los endpoints que falten y documentamos la interfaz para su mantenimiento futuro.
El plazo sigue la misma lógica que el coste: la mayoría de las apps móviles tardan de 3 a 6 meses desde el descubrimiento hasta el primer lanzamiento público. Un MVP sencillo (un flujo principal, una plataforma) suele llevar de 2 a 3 meses. Una app de producción con varias funcionalidades, integraciones de backend y publicación en dos plataformas lleva de 4 a 6 meses. Un producto regulado complejo (pagos, HIPAA, multirrol) lleva de 6 a 12 meses o más. El descubrimiento añade de 2 a 4 semanas al inicio, pero comprime la fase de desarrollo al evitar ambigüedades de alcance a mitad de sprint. Publicamos en TestFlight y en las pistas internas de Play al final de cada sprint, para que vea software funcionando cada dos semanas y no al final del proyecto.
Sí. Empezamos con una auditoría del código: revisión de arquitectura, análisis de dependencias obsoletas y CVE conocidas, comprobación del cumplimiento de las políticas de Play / App Store y perfilado de rendimiento para identificar regresiones. El entregable de la auditoría es una lista priorizada de correcciones con estimaciones de esfuerzo para que usted decida qué arreglar antes de traspasar la hoja de ruta. Entre los traspasos heredados que hemos completado están las migraciones de Java a Kotlin, las reescrituras de UIKit a SwiftUI, las modernizaciones de RxJava a Coroutines y las consolidaciones multiplataforma en las que bases de código separadas de iOS y Android se unificaron en Flutter o React Native. No exigimos una reescritura salvo que la auditoría detecte una deuda arquitectónica de fondo que haga antieconómica la mejora incremental.
Guías prácticas sobre desarrollo de aplicaciones móviles, costes y estrategia de plataforma para 2026.
Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.
Lecturas más profundas sobre cómo desarrollar, presupuestar y proteger apps móviles para equipos de EE. UU. y la UE.
Rendimiento, coste, reutilización de código y encaje con el equipo: cómo elegir entre nativo y multiplataforma.
Leer el artículo →
Un calendario realista etapa por etapa, del descubrimiento al lanzamiento, y qué determina los 3–6 meses.
Leer el artículo →
Privacidad desde el diseño, consentimiento, SDK, cifrado, ATT, CCPA y la regla de notificación de violaciones de seguridad en 72 horas.
Leer el artículo →