Ir al contenido principal

SwiftUI StoreKit 2 App Store WCAG

Empresa de desarrollo Swift para apps nativas de iPhone y iPad

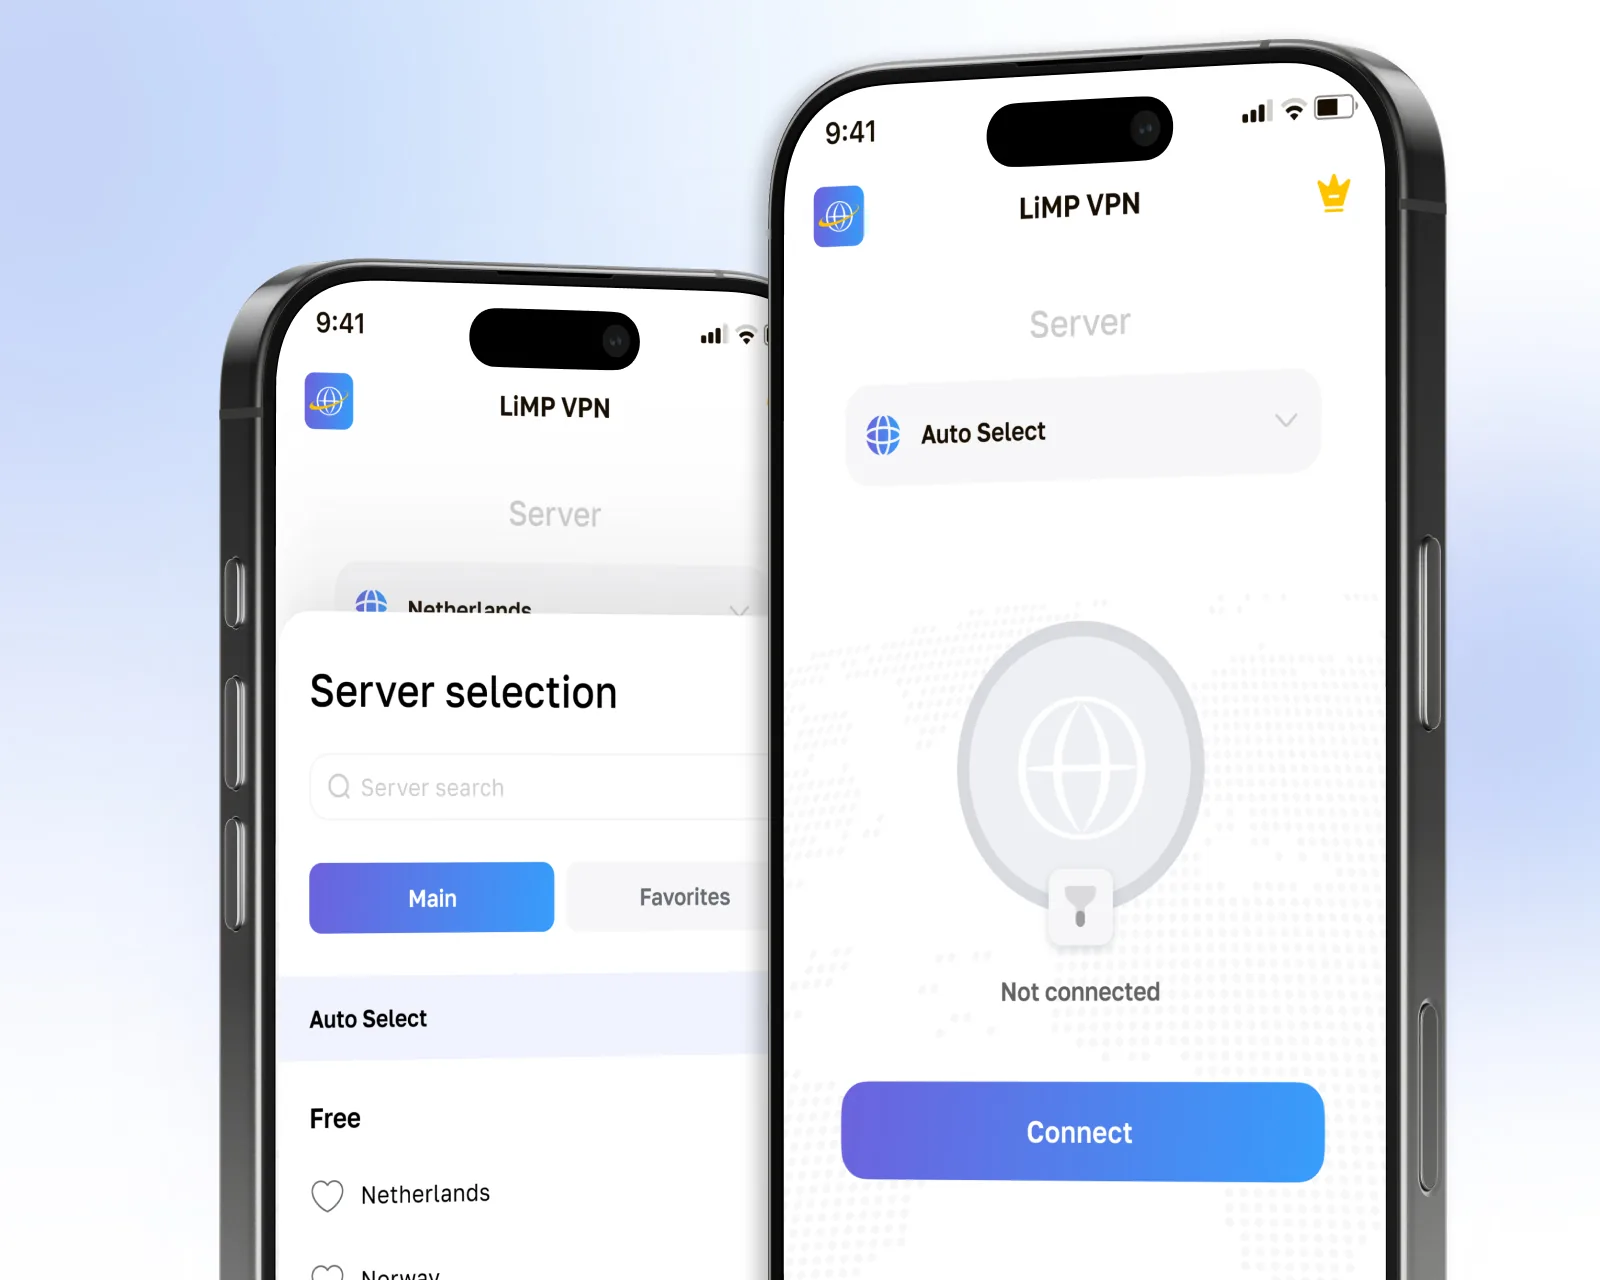
Como empresa de desarrollo Swift, hemos publicado veintisiete apps de iOS activas en la App Store para usuarios de EE. UU. y la UE: el feed de vídeo social de JoyJet, la VPN WireGuard de LiMP con NetworkExtension y el cliente de firma electrónica de Signatory Pro con autenticación biométrica. Dominio de SwiftUI, formación en accesibilidad y envío a la App Store incluido en todos los proyectos.

Pedir propuesta Ver casos de iOS

Ingeniería con Swift para aplicaciones iOS nativas de alto rendimiento

Ofrecemos ingeniería iOS con Swift para apps de consumo, clientes empresariales regulados y plataformas multiplataforma: SwiftUI primero cuando iOS 16+ es el mínimo y UIKit cuando se requiere un control más fino o la integración con SDK heredados. Todos los proyectos incluyen distribución en TestFlight, envío a la App Store, gestión de App Review y monitorización de fallos tras el lanzamiento. Desde VPN sin logs con NetworkExtension hasta apps clínicas integradas con HealthKit, hemos publicado en las categorías que exigen el tratamiento más cuidadoso de entitlements, privacy manifest y App Review.

Retos

Retos del sector que resolvemos

Rechazos de App Review

Las infracciones de las directrices bloquean el lanzamiento y consumen ciclos de release. Hacemos un cribado previo según las directrices de App Review en la fase de diseño y gestionamos las respuestas a los rechazos con el equipo de revisión de Apple.

Interoperabilidad entre SwiftUI y UIKit

Mezclar paradigmas crea conflictos en el ciclo de vida de las vistas y fallos de maquetación. Establecemos límites claros y usamos de forma explícita los patrones UIViewRepresentable/UIViewControllerRepresentable.

Programación de tareas en segundo plano

iOS cierra de forma agresiva las tareas en segundo plano. Usamos BackgroundTasks, Background App Refresh y push silenciosas para mantener los datos actualizados dentro de las restricciones del sistema operativo.

Casos límite de Keychain y autenticación biométrica

El bloqueo de Face ID, los dispositivos sin código de acceso y las adaptaciones de accesibilidad aparecen en el mundo real. Probamos toda la matriz de errores e implementamos alternativas elegantes.

Validación de recibos de StoreKit

La validación de recibos en el cliente no basta para productos regulados y de suscripción. Implementamos la validación en el servidor con la App Store Server API, con webhooks de renovación y reembolso.

Cumplimiento del privacy manifest

Xcode 15+ exige declaraciones PrivacyInfo.xcprivacy para todo uso de API y para los SDK de terceros. Auditamos y declaramos cada motivo obligatorio antes del envío.

Soluciones

Soluciones que desarrollamos

Apps de consumo

Apps sociales, de entretenimiento y de productividad en la App Store: SwiftUI, push, sincronización con iCloud y suscripciones con StoreKit.

Apps FinTech y de monedero

Integraciones de Open Banking, autenticación biométrica, almacenamiento de claves en Secure Enclave y visualización de tarjetas con PCI DSS contemplado.

Apps clínicas con HealthKit

Ingesta de datos de salud apta para HIPAA, lectura/escritura con HealthKit, integración de visores DICOM e interfaces de flujos de trabajo clínicos.

VPN y NetworkExtension

Túneles WireGuard, OpenVPN y de protocolos a medida con reglas bajo demanda, split tunneling y arquitectura sin logs.

Apps empresariales y B2B

Herramientas internas, apps distribuidas por MDM con Managed App Config y SSO mediante ASWebAuthenticationSession.

Modernización de aplicaciones

Migraciones de Objective-C a Swift, reescrituras incrementales de UIKit a SwiftUI y sustitución de SDK heredados.

Stack

Stack tecnológico

Swift 5.10, SwiftUI, UIKit, Combine, async/await, StoreKit 2, NetworkExtension, CoreData, CoreLocation, HealthKit, LocalAuthentication, Alamofire, Firebase, Sentry.

Cumplimiento

Cumplimiento y normativa

Alineado con el RGPD · apto para HIPAA · WCAG 2.2 · CCPA contemplada

UE

  • RGPD: App Tracking Transparency y derechos de los interesados.
  • eIDAS: flujos de verificación de identidad.
  • EAA: cumplimiento de accesibilidad para apps del mercado de la UE.
  • DSA: requisitos de transparencia para servicios digitales.

EE. UU.

  • HIPAA — tratamiento de los datos de HealthKit y flujos de datos clínicos.
  • CCPA/CPRA: ATT y flujos de consentimiento y exclusión voluntaria (opt-out).
  • COPPA: verificación de edad y privacidad infantil.
  • Sección 508 / WCAG 2.2: VoiceOver y Dynamic Type.

Común: privacy manifest de la App Store (PrivacyInfo.xcprivacy), OWASP Mobile Top 10 y SBOM para los SDK de terceros.

Por qué YuSMP

Por qué los equipos iOS eligen YuSMP

27 apps publicadas en la App Store

Desde plataformas sociales hasta estaciones de trabajo médicas reguladas: experiencia en envíos en todas las principales categorías de App Review, incluidas salud, finanzas y VPN.

Dominio de NetworkExtension

Una de las pocas agencias con experiencia en producción con VPN WireGuard: entitlements, reglas bajo demanda, split tunneling y arquitectura sin logs.

Dominio de SwiftUI y UIKit

Ingenieros sénior que saben cuándo mezclar paradigmas, cómo migrar de forma incremental y qué es lo que SwiftUI todavía no resuelve limpiamente en 2025.

Preguntas frecuentes

Preguntas frecuentes sobre Swift iOS

¿SwiftUI o UIKit: cuál utilizan?

SwiftUI para proyectos nuevos dirigidos a iOS 16+: maquetaciones declarativas, vistas previas en vivo y mucho menos código repetitivo. UIKit cuando necesitamos un control fino, integración con bases de código heredadas o componentes que SwiftUI aún no expone con limpieza. La mayoría de las apps de producción mezclan ambos.

¿Se encargan del envío a la App Store?

Sí. Gestionamos los perfiles de aprovisionamiento, los entitlements, los envíos a App Review, la distribución beta en TestFlight y la resolución de rechazos. El envío a la App Store forma parte de todos los proyectos iOS, no es un extra.

¿Pueden implementar compras dentro de la app y suscripciones con StoreKit 2?

Sí. Implementamos suscripciones consumibles, no consumibles y de renovación automática con la API async/await de StoreKit 2, gestionamos la validación de recibos en el servidor e implementamos los flujos de mejora, rebaja y restauración.

¿Cómo implementan la autenticación biométrica?

Usamos el framework LocalAuthentication para Face ID y Touch ID, con un PIN como alternativa y un almacenamiento adecuado de las credenciales en Keychain. Probamos en dispositivos, no en simuladores, y gestionamos toda la matriz de errores, incluidos los escenarios de bloqueo y de alternativa.

¿Pueden crear apps de VPN o de NetworkExtension?

Sí. LiMP es una VPN de consumo en producción sobre WireGuard con NetworkExtension: arquitectura sin logs, split tunneling y reglas bajo demanda. NetworkExtension requiere una cuenta de desarrollador de pago y entitlements específicos; nos encargamos de la configuración del aprovisionamiento.

¿Cómo gestionan las tareas en segundo plano y las notificaciones push?

Usamos el framework BackgroundTasks para el trabajo diferido, Background App Refresh para actualizaciones ligeras y APNs para las notificaciones push, con push silenciosas para la sincronización de datos y notificaciones visibles para el usuario con categorías accionables.

¿Cuál es su enfoque del cumplimiento del privacy manifest?

Auditamos todos los SDK de terceros para las declaraciones de motivos obligatorios en PrivacyInfo.xcprivacy, asignamos todo uso de API a motivos aprobados y verificamos que App Store Connect no marque problemas de privacidad antes del envío. Obligatorio para la App Store desde Xcode 15.

Publique una app iOS nativa con ingenieros sénior de Swift

Respuesta en 1 día hábil. NDA a petición.

Pedir propuesta

Pedir propuesta

Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.
