Ir al contenido principal

Caso de éxito · LegalTech · Móvil · CRM

Caso de éxito Signatory Pro: firma electrónica y CRM para un despacho de abogados

Publicado el · Actualizado el · Por YuSMP Group Engineering

Caso de éxito Signatory Pro: cómo creamos Signatory Pro, una plataforma de firma remota de documentos para un despacho de abogados transfronterizo con oficinas en la Unión Europea y asuntos en curso en Estados Unidos. Apps nativas de iOS y Android para los clientes, un CRM en Symfony y React para el equipo de operaciones del despacho y un flujo de verificación de identidad que cumple el listón probatorio que los abogados necesitan de verdad.

SectorLegalTech · Móvil · CRM
Año del proyecto2024
ColaboraciónDesarrollo completo a medida
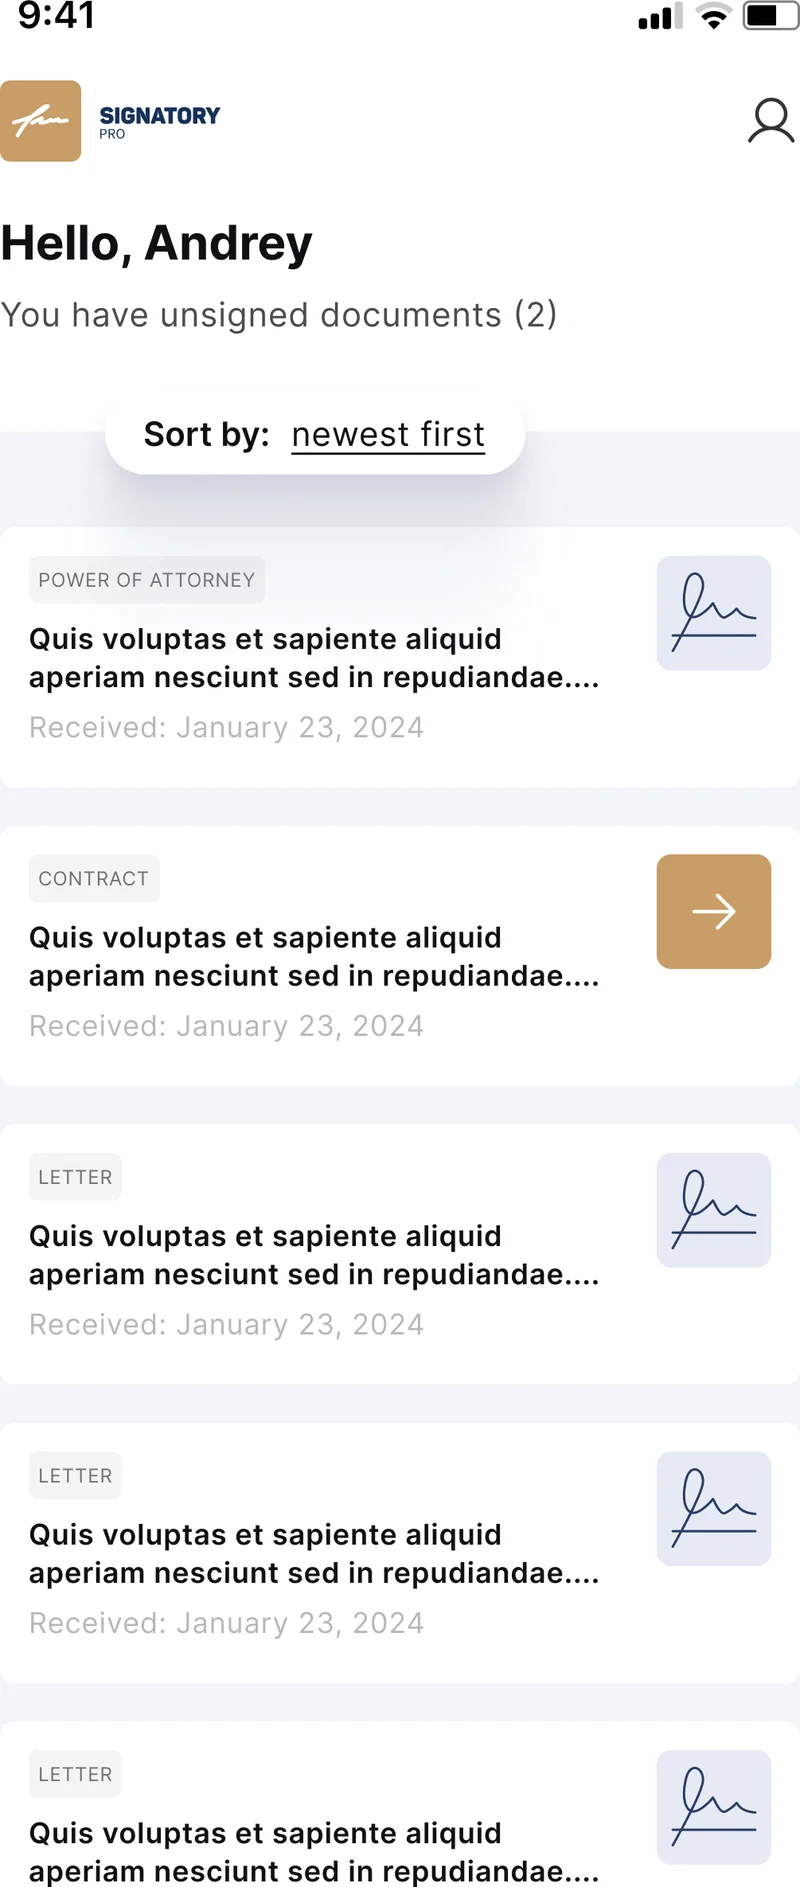
Signatory Pro: feed de documentos del cliente con contratos sin firmar en iOS y miniaturas de firma por elemento

El reto: sustituir el papel por un registro electrónico defendible

Signatory Pro fue encargado por un despacho de abogados internacional que había fusionado dos prácticas jurídicas —una en la Unión Europea y otra en el sudeste de Europa— en una única operación que atiende a clientes de derecho deportivo en Estados Unidos, la Unión Europea y el Reino Unido. El despacho fusionado heredó un proceso de firma de documentos basado en papel: un contrato redactado en una oficina, impreso, firmado, escaneado, enviado por mensajería a la contraparte, firmado de nuevo y devuelto semanas después. Para el trabajo mercantil rutinario, ese flujo hacía perder tiempo a los socios y reducía su facturación; para los asuntos con plazos críticos —una ventana de fichajes en el fútbol, el plazo de cierre de una operación inmobiliaria— era un riesgo real para el negocio. El despacho nos pidió crear una única plataforma que permitiera a cualquier cliente verificado firmar documentos desde su teléfono, diera al equipo de operaciones del despacho un CRM para encaminar documentos y gestionar clientes, y generara una pista de pruebas lo bastante sólida como para resistir cuando una contraparte cuestionara más tarde un acuerdo firmado.

Aspectos destacados del proyecto

iOS nativo en Swift, Android nativo en Kotlin Backend en PHP con Symfony CRM de operaciones basado en React Flujo de captura de firma fotografiada Alta con KYC en 5 pasos Archivo de documentos con búsqueda Envío por push, SMS, correo y WhatsApp Pista de pruebas alineada con el RGPD

En cifras

Un resumen de lo que aportó el proyecto Signatory Pro en los clientes móviles, el backend y el CRM.

3superficies entregadas: cliente nativo de iOS (Swift), cliente nativo de Android (Kotlin) y un CRM de operaciones con Symfony + React para el despacho
5pasos de alta —verificación del teléfono, perfil, captura de firma, subida del pasaporte y selfie con el documento—: cada firma queda vinculada a una identidad verificada
4canales de notificación —push de Firebase, SMS, correo SMTP y WhatsApp Business—: cada cambio de estado de un documento llega al cliente por el canal que el despacho tiene registrado
0rondas en papel necesarias para una firma rutinaria: un contrato que antes esperaba semanas a la ida y vuelta de un mensajero ahora se cierra en una sola sesión de trabajo
EE. UU. + UEenfoque transfronterizo: pensado para que clientes de Estados Unidos, la Unión Europea y el Reino Unido puedan firmar con el mismo peso probatorio
14–22 sem.plazo típico de un MVP comparable de firma electrónica con iOS + Android + CRM, antes de la fase de refuerzo de KYC y de preparación para auditoría
Feed de documentos de Signatory Pro: vista del cliente con contratos sin firmar y controles de orden y filtro en iOS

Por qué un feed móvil nativo en lugar de PDF adjuntos por correo

La primera decisión de diseño de Signatory Pro fue la propia superficie de entrega de documentos. La alternativa obvia —y la que sigue usando la mayoría de los despachos que no son de primer nivel— es enviar PDF adjuntos por correo de un lado a otro: redactar un contrato, adjuntarlo a un correo y pedir a la contraparte que lo imprima, lo firme, lo escanee y responda. Descartamos ese camino desde el principio. Los adjuntos de correo no son a prueba de manipulación, filtran el contenido de los documentos a media docena de proveedores de correo y cachés intermedias, y generan una pista de auditoría que es un conjunto hostil de cabeceras de mensajes reenviados y no un registro estructurado de firmas. Un feed móvil nativo dentro de la propia app del despacho convierte la bandeja de entrada en una cola estructurada: cada documento tiene un estado (sin firmar, firmado, archivado), un tipo (poder notarial, contrato, carta), un firmante asignado y una cadena de custodia verificable desde la subida hasta la descarga, pasando por la firma.

La vista del cliente es intencionadamente mínima —una lista ordenada de documentos pendientes con etiquetas de tipo y miniaturas de firma— porque la carga cognitiva de una pantalla de firma debe mantenerse cerca de cero. Los controles de orden y filtro permiten a un socio con decenas de asuntos en curso ver lo que realmente le está esperando. Detrás del feed está el CRM en React del despacho, donde el equipo de operaciones sube documentos, los asigna a clientes y ve cómo se reflejan en tiempo real los cambios de estado. Las mismas decisiones de diseño que aplicamos en un encargo de desarrollo de apps móviles de consumo —una pantalla, una acción, sin sorpresas— se trasladan directamente a una superficie de cliente LegalTech en la que el usuario es un directivo ocupado y no un aficionado.

Firma electrónica móvil nativa frente a PDF por correo frente a firma web genérica, para un despacho de abogados en activo
Criterio PDF adjuntos por correo Plataforma de firma genérica de terceros App nativa de Signatory Pro
Evidencia de manipulaciónNinguna: cada destinatario puede editar una copiaHash por documento, controlado por el proveedorHash por revisión, en almacenamiento controlado por el despacho
Vinculación de identidadSolo la dirección de correoCorreo + subida opcional de documento de identidadKYC en 5 pasos vinculado a cada firma
MarcaPrevalece la marca del cliente de correoPrevalece la marca del proveedorMarca del despacho en todo momento
Ubicación de los datosServidores del proveedor de correo (centrados en EE. UU.)Región elegida por el proveedorRegión de la UE o de EE. UU. elegida por el despacho
Canales de notificaciónSolo respuesta por correoCorreo + SMS opcionalPush, SMS, correo y WhatsApp Business
Enfoque del RGPDCondición ambigua de corresponsableExige un DPA con el proveedor por cada asuntoEl despacho es el único responsable del tratamiento
Tiempo para cerrar un contrato rutinarioDe días a semanas (idas y vueltas de mensajería)Horas (portal del proveedor)Minutos dentro de la propia app del despacho

Referencias normativas: Reglamento (UE) n.º 910/2014 (eIDAS), Ley E-SIGN de EE. UU. (15 U.S.C. §7001).

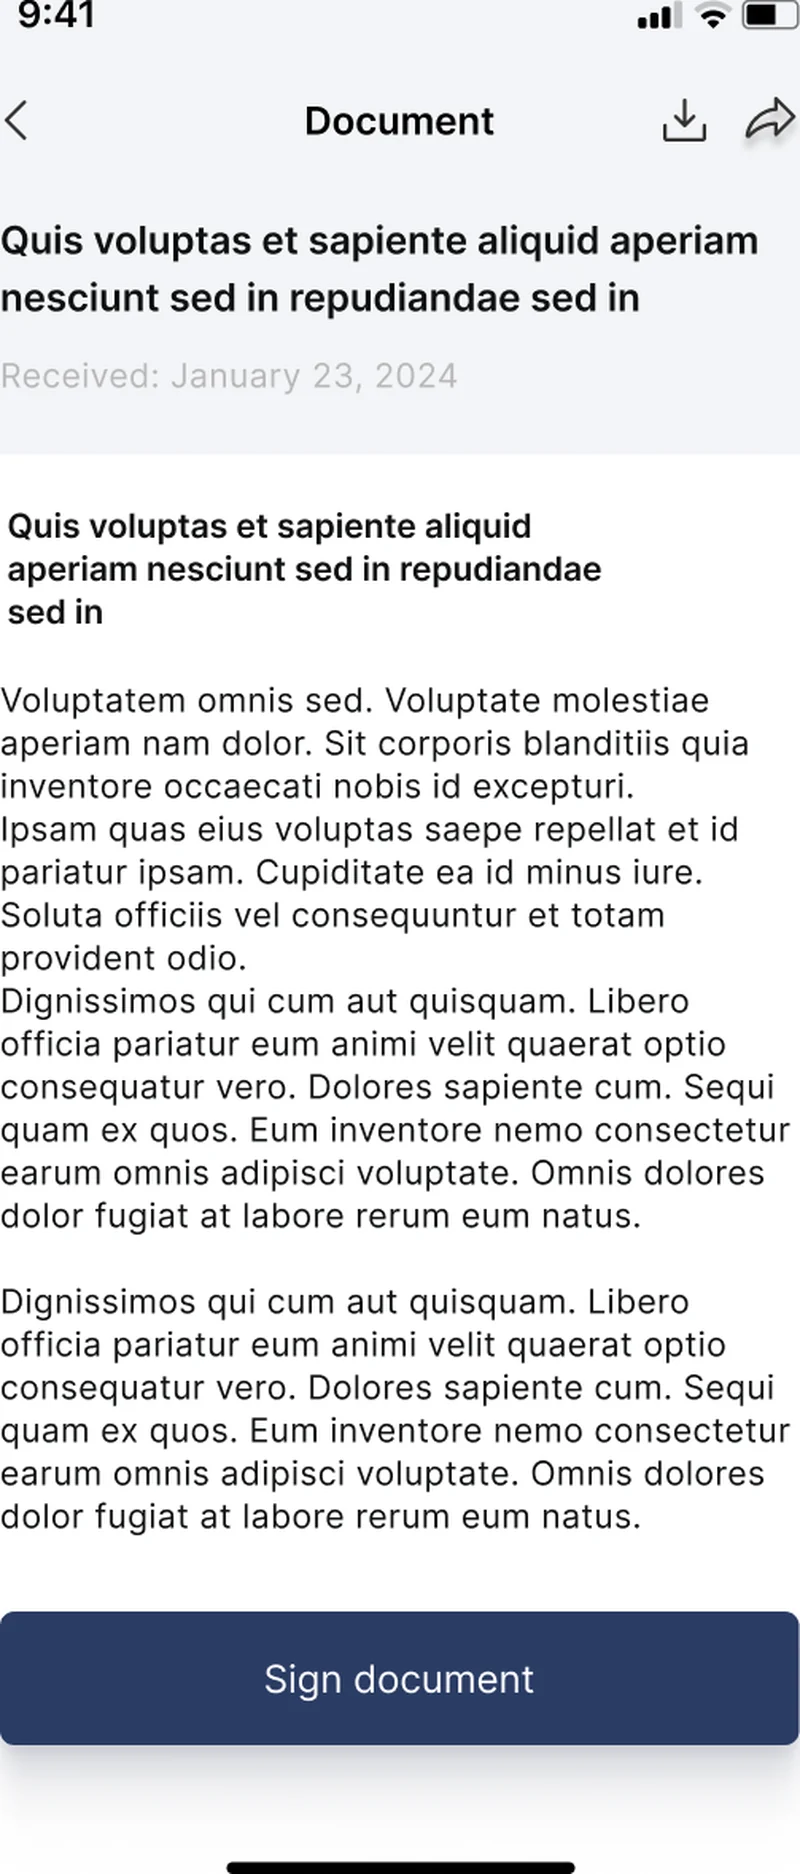
Detalle de documento de Signatory Pro: cuerpo del contrato con la llamada a la acción Firmar documento en iOS

Desarrollo para iOS: cliente en Swift con firma biométrica y paquete de pruebas en PDF

El cliente de iOS es la superficie que toca la mayoría de los clientes del despacho, por lo que recibió la mayor atención de diseño. La pantalla de detalle del documento es deliberadamente un único flujo lineal: el título del documento, la etiqueta de tipo y la fecha de recepción están arriba; el texto completo ocupa el cuerpo; y un único botón principal Firmar documento ancla la parte inferior de la pantalla. Al pulsarlo se entra en la secuencia de firma: código PIN o desbloqueo biométrico, confirmación de la firma y un código de un solo uso por SMS que vincula el acto de firmar con el dispositivo y con el número de teléfono verificado que consta. Usamos LocalAuthentication para Face ID y Touch ID, recurrimos a un PIN guardado en el llavero (Keychain) de iOS cuando no hay biometría disponible y emitimos un código de un solo uso por SMS fuera de banda para que la pista de auditoría no se venga abajo si un dispositivo se ve comprometido.

El resultado de una firma correcta es un paquete de pruebas: no solo un PDF firmado, sino un conjunto estructurado que contiene el hash del documento antes y después, la marca de tiempo de una fuente de confianza, la dirección IP y la huella del dispositivo, el justificante del código de un solo uso por SMS, la vinculación KYC con la identidad verificada del usuario y la propia imagen de la firma con su marca de tiempo de captura. El conjunto lo genera en el servidor el backend de Symfony y se guarda en el archivo de documentos del despacho; el cliente recibe un enlace de descarga del PDF firmado y una opción para compartirlo desde la hoja de compartir de iOS. El mismo enfoque de ingeniería que aplicamos en el trabajo de desarrollo de software a medida de consumo —un único flujo principal que siempre produce un artefacto defendible— es la columna vertebral de esta superficie.

Captura de firma de Signatory Pro: visor de cámara que encuadra una firma manuscrita, con flujo de eliminación de fondo

Desarrollo para Android: cliente en Kotlin con captura de firma fotografiada

El cliente de Android ofrece paridad de funciones con iOS, pero se gana su propia superficie de ingeniería en torno a la captura de la firma. En lugar de pedir al cliente que dibuje una firma con el dedo en una pantalla táctil —lo que produce un trazo tembloroso e irreconocible, que no se parece en nada a su firma a bolígrafo sobre papel y da a cualquier contraparte un motivo plausible para impugnarla—, Signatory Pro pide al usuario que firme una vez en una hoja de papel, la fotografíe con la app y deje que el backend genere un recurso de firma limpio y transparente que se estampa en todos los documentos posteriores. La pantalla de captura es un visor guiado con un rectángulo de referencia, un control de flash y una instrucción integrada («Coloque la firma en el rectángulo y fotografíela en ángulo recto») para que la imagen captada tenga alto contraste, iluminación uniforme y quede aproximadamente ortogonal a la página.

El flujo del servidor hace el trabajo pesado: un servicio de eliminación de fondo quita el papel y deja la firma como un PNG transparente sobre un canal alfa limpio; un paso de OCR extrae los metadatos preimpresos si la página fotografiada también contenía un contrato; y un paso de control de calidad rechaza las imágenes demasiado borrosas, demasiado oscuras o claramente desalineadas y pide al cliente que repita la foto. Una vez aprobado, el recurso de firma se guarda en el perfil del usuario y se reutiliza en todas las firmas futuras, de modo que la firma visual de un contrato cerrado en enero es idéntica a la de uno cerrado en noviembre y una comparación forense con un original en papel resistirá. Hemos aplicado el mismo enfoque en trabajos de desarrollo de aplicaciones web para CRM internos en los que contar con artefactos de identidad coherentes y de alta calidad importaba para la solidez jurídica de la plataforma.

Alta con KYC de Signatory Pro: paso 4 de 5, subida de la foto del pasaporte con hoja de acciones para cámara o galería

Verificación de identidad, pista de pruebas y arquitectura alineada con el RGPD

La cuarta superficie —la parte de la plataforma que el cliente recorre una sola vez pero que respalda cada firma posterior— es la verificación de identidad. A un usuario nuevo se le guía por un proceso de alta en 5 pasos: autenticación por SMS con el teléfono, campos de perfil, captura de la firma (descrita arriba), una fotografía del pasaporte o del documento nacional de identidad y un selfie sosteniendo el documento desplegado. El servidor ejecuta OCR sobre la imagen del documento para extraer el nombre, la fecha de nacimiento, el número del documento y su caducidad; realiza una comparación facial entre la fotografía del documento y el selfie en directo; y envía cualquier caso de baja confianza a una cola de revisión humana atendida por el equipo de operaciones del despacho a través del CRM. El resultado es un registro de identidad verificada vinculado a la cuenta de usuario, y cada firma a partir de ese momento remite a ese registro por su ID dentro del paquete de pruebas.

Los datos viven donde el despacho necesita que vivan. La información de identificación personal —la imagen del pasaporte, el selfie, el registro de identidad verificada— se cifra en reposo en la región elegida por el despacho (la Unión Europea para asuntos regidos por el Derecho de la UE, Estados Unidos para asuntos con contrapartes residentes en EE. UU.) y se conserva según la política de retención del asunto, con plazos de eliminación documentados. El contenido de los documentos se convierte en hash antes de almacenarse, de modo que un intento posterior de manipulación sea detectable sin conservar una copia literal de auditoría. El sistema está construido para que una solicitud de acceso del interesado en virtud del RGPD, o una solicitud de exclusión voluntaria en virtud de la CCPA / CPRA, pueda atenderla el equipo de operaciones del despacho desde el CRM en minutos y no en días.

Enfoque de cumplimiento: alineado con el RGPD · preparado para ISO 27001 · SOC 2 Type II en curso · apto para HIPAA · CCPA contemplada.


Metodología de entrega

Un proyecto en cinco fases que llevó a Signatory Pro desde un despacho dependiente del papel hasta una plataforma de iOS, Android y CRM en producción.

Fase 1

Descubrimiento y modelo probatorio

Taller con los socios sénior del despacho para mapear los tipos de asuntos, identificar qué debe contener un paquete de pruebas defendible de un documento firmado y conciliar los requisitos de eIDAS y ESIGN con el flujo de trabajo existente del despacho.

Fase 2

Arquitectura y base del CRM

Backend en Symfony con plano de control en React, esquema del almacén de documentos con hash por revisión, integración del flujo KYC y el primer recorrido de firma de principio a fin sobre documentos de prueba.

Fase 3

Desarrollos para iOS y Android

Cliente nativo en Swift y cliente nativo en Kotlin sobre el backend compartido, con paridad de funciones en el feed de documentos, el flujo de firma y el alta de identidad, y con integraciones biométricas propias de cada plataforma.

Fase 4

Notificaciones multicanal

Firebase Cloud Messaging, pasarela de SMS, envío por SMTP y la API de WhatsApp Business integrados en un único orquestador de notificaciones, con las preferencias de canal de cada cliente expuestas en el CRM.

Fase 5

Refuerzo, lanzamiento y traspaso

Refuerzo del generador de paquetes de pruebas para auditoría, envíos a App Store y Google Play, reglas de retención alineadas con el RGPD en el CRM, y traspaso del runbook y de las guardias al equipo de operaciones del despacho.

Push, SMS, correo y WhatsApp: un orquestador, cuatro canales

Cada cambio de estado de un documento en Signatory Pro pasa por un único orquestador de notificaciones que se reparte en cuatro canales: Firebase Cloud Messaging para el push de la app instalada, una pasarela de SMS para el teléfono verificado del cliente, correo SMTP para los clientes que prefieren conservar su registro en la bandeja de entrada y la API de WhatsApp Business para los clientes de jurisdicciones donde la mensajería es el canal habitual para la correspondencia comercial, algo común en buena parte de la Unión Europea, el Reino Unido y Oriente Medio. El CRM expone las preferencias de canal de cada cliente para que el equipo de operaciones del despacho pueda encaminar a una contraparte corporativa estadounidense por correo y a un particular de la UE por WhatsApp, sin reimplementar la lógica de enrutamiento para cada cliente nuevo. El orquestador también registra los acuses de entrega: una notificación que nunca llegó al cliente aparece en el CRM como un estado no saludable del asunto, de modo que un socio pueda intervenir antes de que se incumpla un plazo.

Lanzamiento en Estados Unidos y la Unión Europea

Signatory Pro se lanzó con un enfoque transfronterizo desde el primer día. Los clientes móviles están pensados primero en inglés y construidos para que un cliente de la UE y uno de EE. UU. vean la misma superficie de producto, los mismos controles probatorios y el mismo lenguaje de cumplimiento. La arquitectura es independiente de la región: el despacho puede optar por fijar los datos de un asunto en una región de la UE para un contrato regido por el Derecho de la UE o en una región de EE. UU. para un asunto con contrapartes residentes en EE. UU., sin cambios de código. El mismo enfoque de ingeniería da soporte a clientes de Países Bajos, Alemania, Francia, Irlanda, Suecia y el Reino Unido —todas ellas jurisdicciones en las que el despacho tiene asuntos activos— y está preparado para escalar a otros Estados miembros de la UE a medida que el despacho amplíe su base de clientes.

El enfoque de privacidad refleja el del resto de nuestro portafolio. La plataforma está alineada con el RGPD en toda la Unión Europea y preparada para cumplir el mosaico de leyes estatales de privacidad de EE. UU.: CCPA / CPRA (California), VCDPA (Virginia), CPA (Colorado), CTDPA (Connecticut), UCPA (Utah), TDPSA (Texas) y Oregon CPA. El contenido de los documentos y los artefactos de identidad se mantienen bajo el control del despacho en lugar de entregarse a un proveedor de firma de terceros; el efecto práctico es que una solicitud de acceso de un interesado de la UE, o una solicitud de supresión de un consumidor de California, la atiende el equipo de operaciones del despacho desde el propio CRM en lugar de escalarse a una cola de soporte del proveedor. La vinculación KYC en 5 pasos hace que cada firma sea trazable hasta una persona verificada, que es el listón al que recurre primero el abogado de la contraparte cuando un acuerdo firmado se impugna después ante un tribunal de EE. UU. o de la UE.

Stack tecnológico y hoja de ruta

Swift Kotlin Symfony (PHP) React PostgreSQL Redis REST API Estampado de la firma en el PDF Hash por revisión Firebase Cloud Messaging Pasarela de SMS Envío por SMTP API de WhatsApp Business API de eliminación de fondo Flujo de OCR KYC con comparación facial LocalAuthentication / BiometricPrompt Docker GitHub Actions Sentry / Crashlytics

La hoja de ruta de Signatory Pro amplía la plataforma en tres ejes que el despacho no puede gestionar con seguridad con PDF por correo: un nivel de firma electrónica cualificada (QES) en virtud de eIDAS para los asuntos que exigen el mayor peso jurídico en la Unión Europea; un flujo de contraparte para que los propios clientes del despacho puedan enviar documentos a sus contrapartes sin salir de la plataforma; y un cliente web público que replique el feed móvil para escenarios de firma en escritorio. Los planes de infraestructura incluyen un SLO más estricto para el generador de paquetes de pruebas (devolución del PDF firmado en menos de un segundo para documentos de menos de 200 páginas) y particiones de base de datos fijadas por región en otros Estados miembros de la UE a medida que el despacho se expanda. Tratamos esa hoja de ruta como tratamos el trabajo continuo de cloud y DevOps para cualquier cliente de EE. UU. o de la UE en el que la restricción operativa es el enfoque regulatorio y no solo la velocidad de entrega de funciones.

Preguntas frecuentes

¿Cuánto cuesta desarrollar una app móvil de firma electrónica con un backend de CRM?

Un MVP de firma electrónica centrado en iOS, Android y un plano de control básico de CRM —subida de documentos, captura de firma, alta con KYC y envíos a las tiendas— suele costar entre $140k y $280k. Añadir un CRM multi-tenant con orquestación de notificaciones push, búsqueda en el archivo de documentos y verificación de identidad integrada lleva una plataforma completa a $320k–$650k. Los principales factores de coste son las integraciones con proveedores de KYC, la experiencia de usuario de la verificación de identidad y la pista de auditoría de pruebas jurídicas necesaria para la validez transfronteriza de los documentos.

¿Qué exige realmente la firma remota de documentos en producción?

La firma remota de documentos en producción tiene cuatro piezas móviles: un almacén de documentos a prueba de manipulación que calcula el hash de cada revisión, un flujo de captura de firma que registra la marca de tiempo y los metadatos del dispositivo junto con la imagen o el vector de la firma, un paso de vinculación de identidad que ata el evento de firma a una persona verificada y un generador de PDF firmado que incrusta la firma, la pista de auditoría y los artefactos de verificación en un archivo descargable. El peso jurídico del resultado depende de la jurisdicción: eIDAS en la Unión Europea y la Ley ESIGN en Estados Unidos reconocen esta clase de firma electrónica para contratos mercantiles rutinarios.

¿Cómo se gestionan el KYC y la verificación de identidad dentro de una app de firma electrónica?

La verificación de identidad en un flujo móvil de firma electrónica se desarrolla como un proceso de alta guiado: el usuario facilita la autenticación por SMS con su teléfono, sube una fotografía de su pasaporte o documento nacional de identidad y envía un selfie sosteniendo el documento. El OCR del servidor extrae los campos del documento, un paso de comparación facial contrasta el selfie con la fotografía del documento y una cola de revisión humana resuelve los casos de baja confianza. El resultado es un registro de identidad verificada que vincula cada firma posterior con una persona real, que es el listón probatorio que esperan la mayoría de los tribunales y las contrapartes.

¿Por qué usar Symfony y React en lugar de Node o Django para un backend LegalTech?

Symfony con un plano de control en React es una combinación de bajo riesgo para un backend LegalTech que necesita tipado fuerte, herramientas de ORM maduras y una larga ventana de soporte. La arquitectura de componentes de Symfony encaja con claridad en el dominio del flujo de trabajo jurídico —documentos, eventos de firma, partes, paquetes de pruebas— y sus versiones de soporte a largo plazo hacen que, dentro de años, un revisor de auditoría siga viendo un framework mantenido. React en el CRM ofrece al equipo de operaciones del despacho una aplicación de una sola página que gestiona el enrutamiento de documentos, la programación de notificaciones y los expedientes sin pasar cada acción por una renderización en el servidor.

¿Cuánto se tarda en lanzar una app de firma electrónica en iOS y Android con un CRM?

Un MVP centrado en clientes de iOS y Android, un backend en Symfony, un CRM básico en React, subida y firma de documentos y los envíos a ambas tiendas suele tardar entre 14 y 22 semanas. Añadir el alta con KYC, la orquestación de notificaciones push, el envío por WhatsApp Business y correo y un archivo con búsqueda suma otras 6–10 semanas. La fase de refuerzo para auditoría —generación del paquete de pruebas, retención de datos alineada con el RGPD y una evaluación de preparación por un tercero— suele subestimarse y conviene presupuestarla en 4–6 semanas de trabajo dedicado.

Planifique un desarrollo LegalTech o una plataforma de firma electrónica: hable con nosotros

Si dirige un despacho de abogados, un proveedor LegalTech o una función de operaciones con muchos documentos —en cualquier lugar de Estados Unidos, la Unión Europea o un mercado transfronterizo como el Reino Unido— y está sopesando un desarrollo de firma electrónica a medida, una ampliación de CRM o la reforma de un flujo de trabajo dependiente del papel, hemos entregado este stack de principio a fin y podemos acortar de forma notable el calendario del desarrollo. El equipo de ingeniería responsable de Signatory Pro trabaja dentro de YuSMP Group. Trabajamos a precio cerrado para desarrollos bien delimitados y con equipos de desarrollo dedicados para la entrega continua, con jornada CET y una ventana garantizada de solapamiento con la costa este de EE. UU. (9:00–13:00 ET) para reuniones diarias, demos y respuesta a incidencias. Signatory Pro es un despliegue privado para un único despacho de abogados internacional y no se ofrece como un SaaS público: el caso de éxito describe nuestra capacidad de ingeniería y no un producto al que pueda suscribirse.

Enfoque de cumplimiento: alineado con el RGPD · preparado para ISO 27001 · SOC 2 Type II en curso · apto para HIPAA · CCPA contemplada.
Reservar una llamada inicial Ver servicios de desarrollo móvil

Compartir este caso

LinkedIn X

Planifique un desarrollo similar

Reservar una llamada inicial

Pedir propuesta

Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.