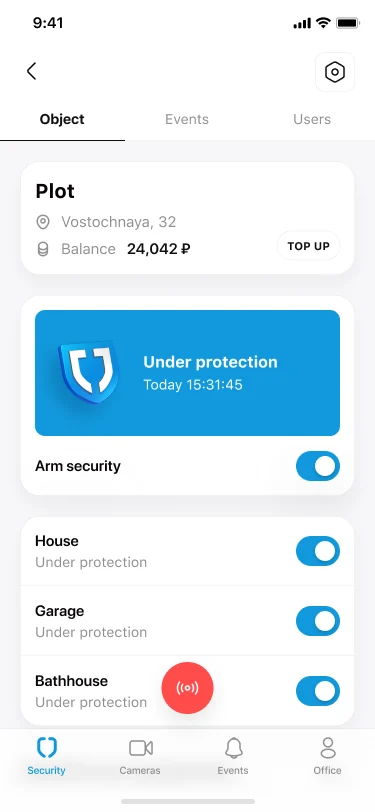
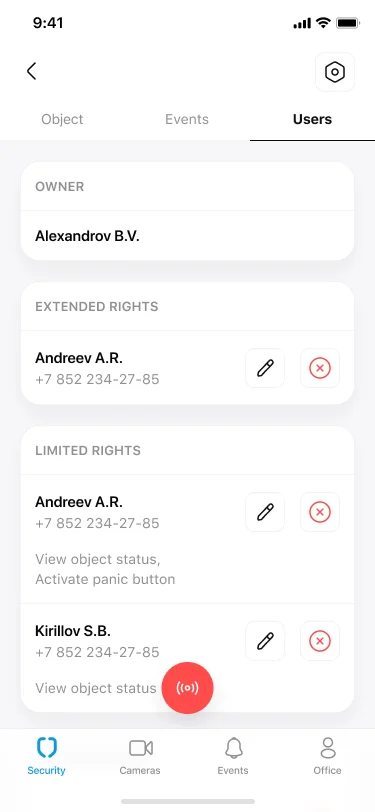
El enfoque multiusuario declarado de Grom Security fue una decisión de arquitectura antes de ser un reclamo de marketing. Cada inmueble es el objeto raíz de derechos de acceso; cada zona hereda de él; y cada usuario recibe un rol por zona —propietario, familia, empleado, invitado— con capacidades asignadas por rol. Los clientes móviles muestran solo los controles que el usuario tiene derecho a operar en la zona actual, y el back office aplica la misma matriz de capacidades en cada llamada a la API para que una solicitud falsificada o reproducida desde el cliente no pueda ampliar el alcance. No hay seguimiento de la ubicación por usuario, ni captura de escucha continua del micrófono del dispositivo, ni canal de metadatos hacia un proveedor de observabilidad de terceros ajeno al propio sistema de despacho del operador.
El registro de auditoría es el corazón del modelo. Cada armado, desarmado, visualización de vídeo y cambio de configuración escribe un registro inmutable indexado por zona, usuario, dispositivo y tipo de evento. La ventana de retención por defecto de 90 días puede ampliarse según la normativa local, y el propietario del inmueble puede exportar el registro en JSON o CSV en cualquier momento. Las políticas de infraestructura como código hacen cumplir los invariantes de acceso: cualquier pull request que amplíe el alcance de lectura de un rol o introduzca un punto sin trazabilidad por zona falla en CI. El enfoque está pensado para alinearse con las obligaciones del RGPD para los usuarios de la Unión Europea y con las obligaciones de la CCPA / CPRA para los usuarios de California y del resto de Estados Unidos, y para que una futura revisión independiente de preparación sea un ejercicio de documentación y no una reforma de la arquitectura.
Enfoque de cumplimiento: alineado con el RGPD · preparado para ISO 27001 · SOC 2 Type II en curso · apto para HIPAA · CCPA contemplada.