Crecimiento del alcance de tarjetas
El alcance de la auditoría PCI DSS crece sin ruido con cada nuevo microservicio. Tokenizamos desde el principio y aislamos los datos del titular de la tarjeta para mantener pequeño el perímetro de auditoría.

GDPR PCI DSS Nativo en IA
YuSMP Group ofrece desarrollo de software fintech en producción para pagos, préstamos, wallets, neobancos y mesas de mercados de capitales en EE. UU. y la UE. Ochenta ingenieros sénior trabajan dentro del alcance del desarrollo de software con PCI DSS, colaboran con QSA en las evaluaciones y entregan KYC/AML, open banking y flujos de pago en tiempo real que superan el escrutinio de nivel regulador. El enrutamiento de pagos de xRouten mejoró las tasas de autorización en 4.1 puntos y redujo la latencia un 38 %.
Ofrecemos ingeniería fintech a medida para cuatro perfiles de comprador: procesadores de pagos y PSP que mueven volumen de tarjetas, ACH, SEPA y FedNow; prestamistas de consumo y pymes que operan KYC/AML, suscripción de riesgos y gestión de cartera; equipos de wallets, BNPL y neobancos que desarrollan sobre infraestructuras de banking-as-a-service; y mesas de mercados de capitales que integran datos de mercado, ejecución y flujos posteriores a la negociación. Nuestros equipos de entrega operan dentro del alcance de PCI DSS, coordinan las evaluaciones con QSA partners y diseñan conforme a las exigencias de PSD2, open banking, FedNow, SEPA y de las normas estatales de EE. UU. sobre transmisores de dinero. La alineación con el RGPD, el avance de SOC 2 Type II y la preparación para ISO 27001 subyacen a cada colaboración. Descubra cómo lo hacemos a través de nuestro servicio de desarrollo de software a medida.
Retos
El alcance de la auditoría PCI DSS crece sin ruido con cada nuevo microservicio. Tokenizamos desde el principio y aislamos los datos del titular de la tarjeta para mantener pequeño el perímetro de auditoría.
La autenticación reforzada de clientes destruye la conversión cuando se aplica sin matices. Ajustamos las exenciones basadas en riesgo y los flujos 3DS2 para lograr una mejora medible.
Los mainframes y los sistemas core bancarios obsoletos frenan la velocidad de producto. Los envolvemos con fachadas orientadas a eventos y patrones strangler progresivos.
La supervisión basada solo en reglas ahoga a los analistas en falsos positivos. Añadimos puntuación con ML y bucles de retroalimentación para elevar la tasa de verdaderos positivos sin perder auditabilidad.
El registro de riesgos TIC, la concentración de terceros y las pruebas de resiliencia ya no son negociables. Los incorporamos al diseño, no los añadimos después.
Los despliegues en varias jurisdicciones exigen una gestión cuidadosa de la residencia de datos y de las SCC. Residencia de datos en la UE por defecto, opciones en EE. UU. bajo petición, con una base jurídica clara.
Soluciones
Adquirencia, emisión y orquestación con token vaults, 3DS2, reembolsos y conciliación entre los esquemas de EE. UU. y la UE.
Originación, decisión, gestión de cartera y recobro con modelos de scoring explicables e informes regulatorios.
Libro mayor core, cuentas, tarjetas, divisas y stacks de onboarding para EMI con licencia y bancos aspirantes.
Gestión de órdenes, datos de mercado, ejecución y post-negociación para inversores minoristas y profesionales conforme a MiFID II.
Verificación de identidad, cribado de sanciones y PEP, supervisión de transacciones y gestión de casos SAR/STR.
API de Banking-as-a-Service, onboarding de partners, wallets de marca blanca e informes de reparto de ingresos.
Stack
Java, Kotlin, Go, Node.js, TypeScript, Python, PostgreSQL, Kafka, Redis, Temporal, Kubernetes, Terraform, AWS, GCP, Vault, OpenSearch.
Cumplimiento
Alineados con el RGPD · preparados para ISO 27001 · SOC 2 Type II en curso · aptos para HIPAA · CCPA contemplada
Común: PCI DSS v4.0 — tokenización, reducción del alcance, registros listos para auditoría.
En esta página cada régimen se plantea como un reto de entrega fintech. Para la implementación paso a paso de los controles y el camino hacia la auditoría, consulte nuestros servicios específicos de desarrollo de software con PCI DSS, consultoría de cumplimiento del RGPD y preparación para SOC 2.
Integraciones
Los productos fintech viven o mueren por sus conexiones. Nuestros ingenieros desarrollan sobre las infraestructuras, esquemas y proveedores de datos de los que dependen los productos financieros de EE. UU. y la UE, con una abstracción limpia que permite cambiar de proveedor sin rediseñar la arquitectura.
Flujos de Visa, Mastercard, American Express y Discover con EMV 3DS2, tokenización de red y conectividad con adquirentes/procesadores, tanto para emisión como para adquirencia.
ACH según NACHA, FedNow y TCH RTP en EE. UU.; SEPA Credit Transfer, SEPA Instant y SEPA Direct Debit, además de SWIFT y Fedwire para pagos y transferencias transfronterizos.
Flujos de información de cuentas e iniciación de pagos de PSD2 a través de proveedores AISP/PISP con licencia y agregadores como Plaid, MX y Mastercard Open Banking para la verificación de cuentas y el pago desde el banco (pay-by-bank).
Verificación de identidad documental y biométrica, cribado de sanciones y PEP frente a las listas de la OFAC, la lista consolidada de la UE y la ONU, y fuentes de supervisión de transacciones conectadas a los flujos SAR/STR.
Procesadores de core bancario y emisión de tarjetas, infraestructuras de partners Banking-as-a-Service y un libro mayor de partida doble como registro oficial de cuentas, saldos y conciliación.
Feeds de datos de mercado, gestión de órdenes y ejecución sobre FIX, además de custodia, liquidación y conciliación posterior a la negociación para mesas de trading y brokerage conforme a MiFID II.
¿Necesita acotar una integración concreta? Nuestros equipos de desarrollo de software a medida y de cloud & DevOps se encargan del desarrollo y del entorno de ejecución.
Proceso
Cada colaboración se somete a control de cumplimiento desde la primera decisión de arquitectura, no se adapta a posteriori en una auditoría final.
Mapeamos los regímenes aplicables (PSD2, DORA y MiCA en la UE, o GLBA, SEC, FFIEC y BSA/AML según FinCEN en EE. UU.) y definimos los límites de PCI DSS antes de escribir una sola línea de código.
Los token vaults y el aislamiento de los datos del titular de la tarjeta mantienen pequeño el perímetro de auditoría de PCI; la residencia de datos es la UE por defecto con opciones en EE. UU., y la base jurídica se decide desde el principio.
Los ingenieros trabajan dentro del alcance de PCI, con controles KYC/AML, flujos de SCA de PSD2 y 3DS2, cribado de sanciones y modelos de amenazas integrados en cada incremento.
Coordinamos las evaluaciones con QSA partners, realizamos pruebas de resiliencia alineadas con DORA y certificamos las integraciones frente a los requisitos de los esquemas y las infraestructuras antes del lanzamiento.
Cada versión se entrega con registros de cambios trazables, SBOM y deltas del modelo de amenazas, además de clasificación de incidentes y monitorización de terceros para mantener las evidencias de resiliencia listas para auditoría.
Seguimos a su lado como partner de ingeniería a largo plazo: seguimos los cambios regulatorios, ajustamos las reglas AML y evolucionamos la plataforma a medida que se amplían sus licencias y mercados.
Casos
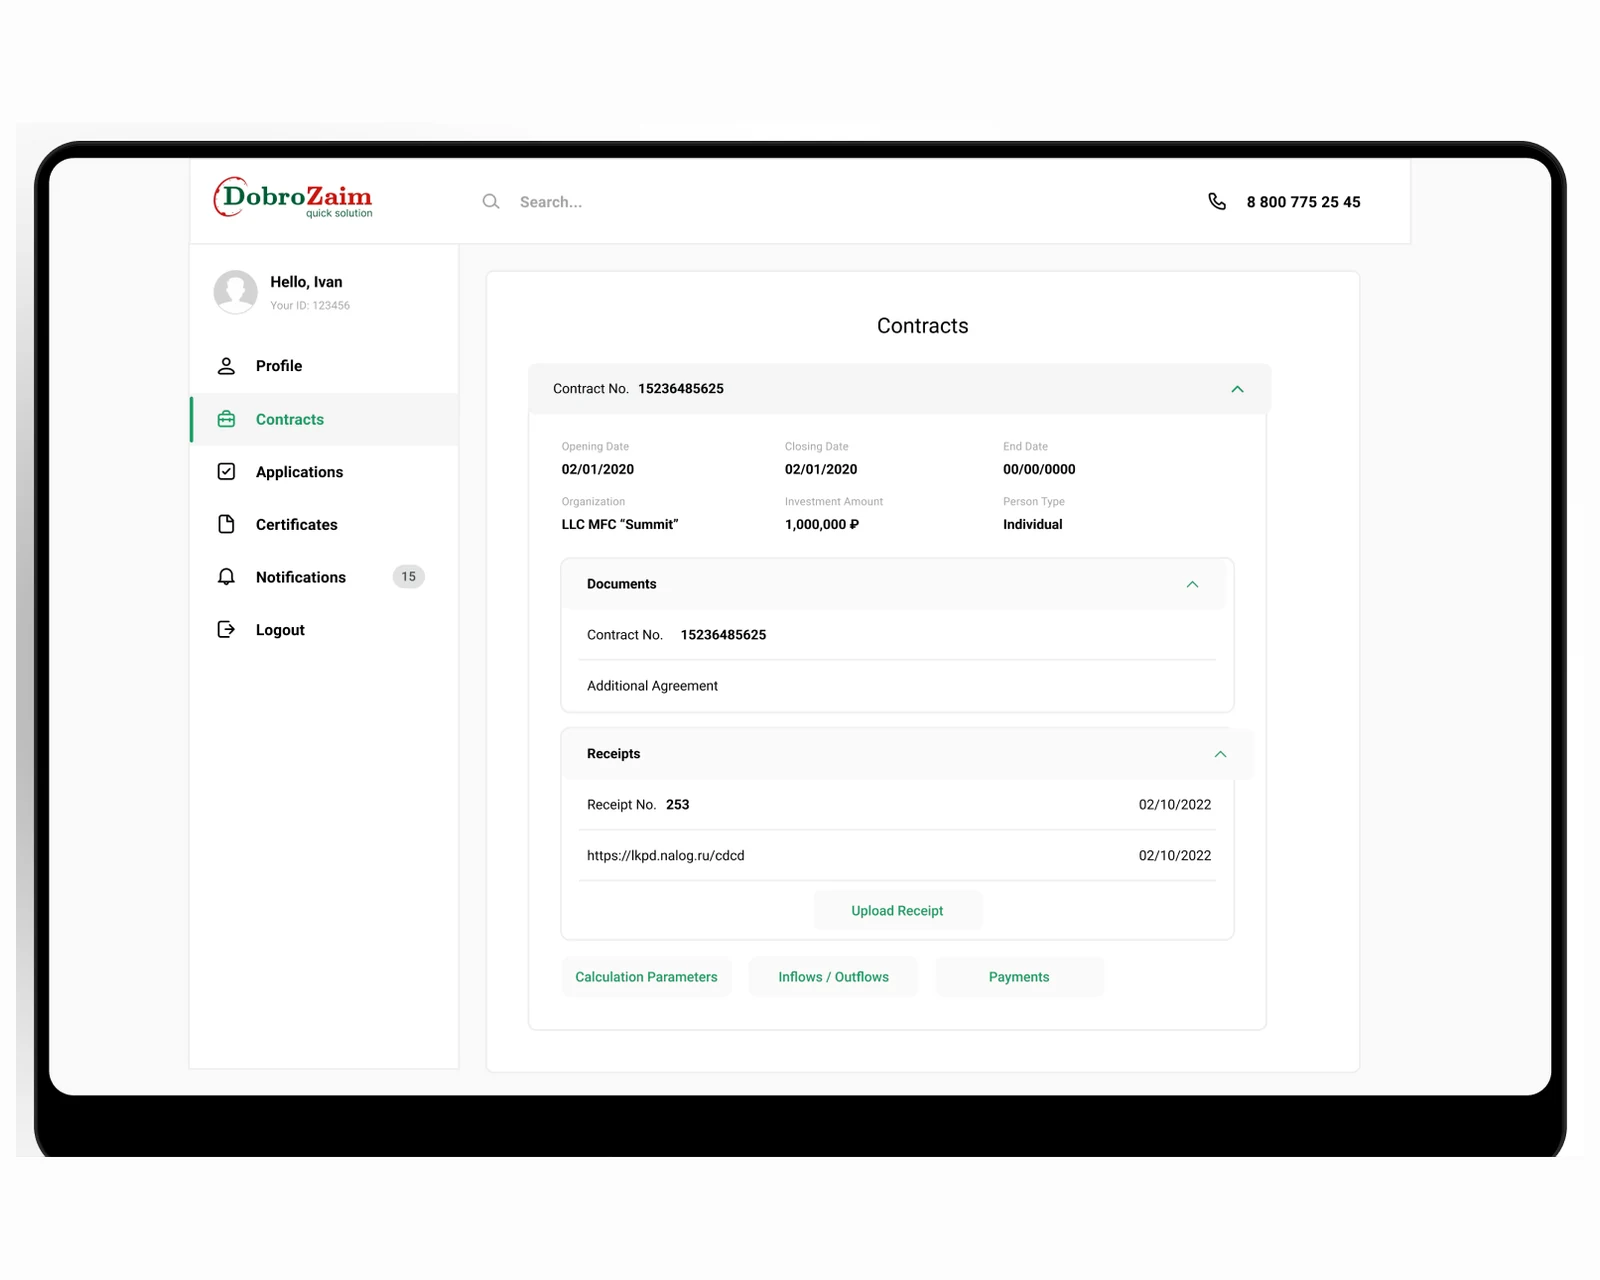
Motor de decisión de préstamos de alto rendimiento en Laravel: scoring automatizado, integración con burós de crédito y decisiones 10 veces más rápidas para prestamistas de EE. UU. y la UE.
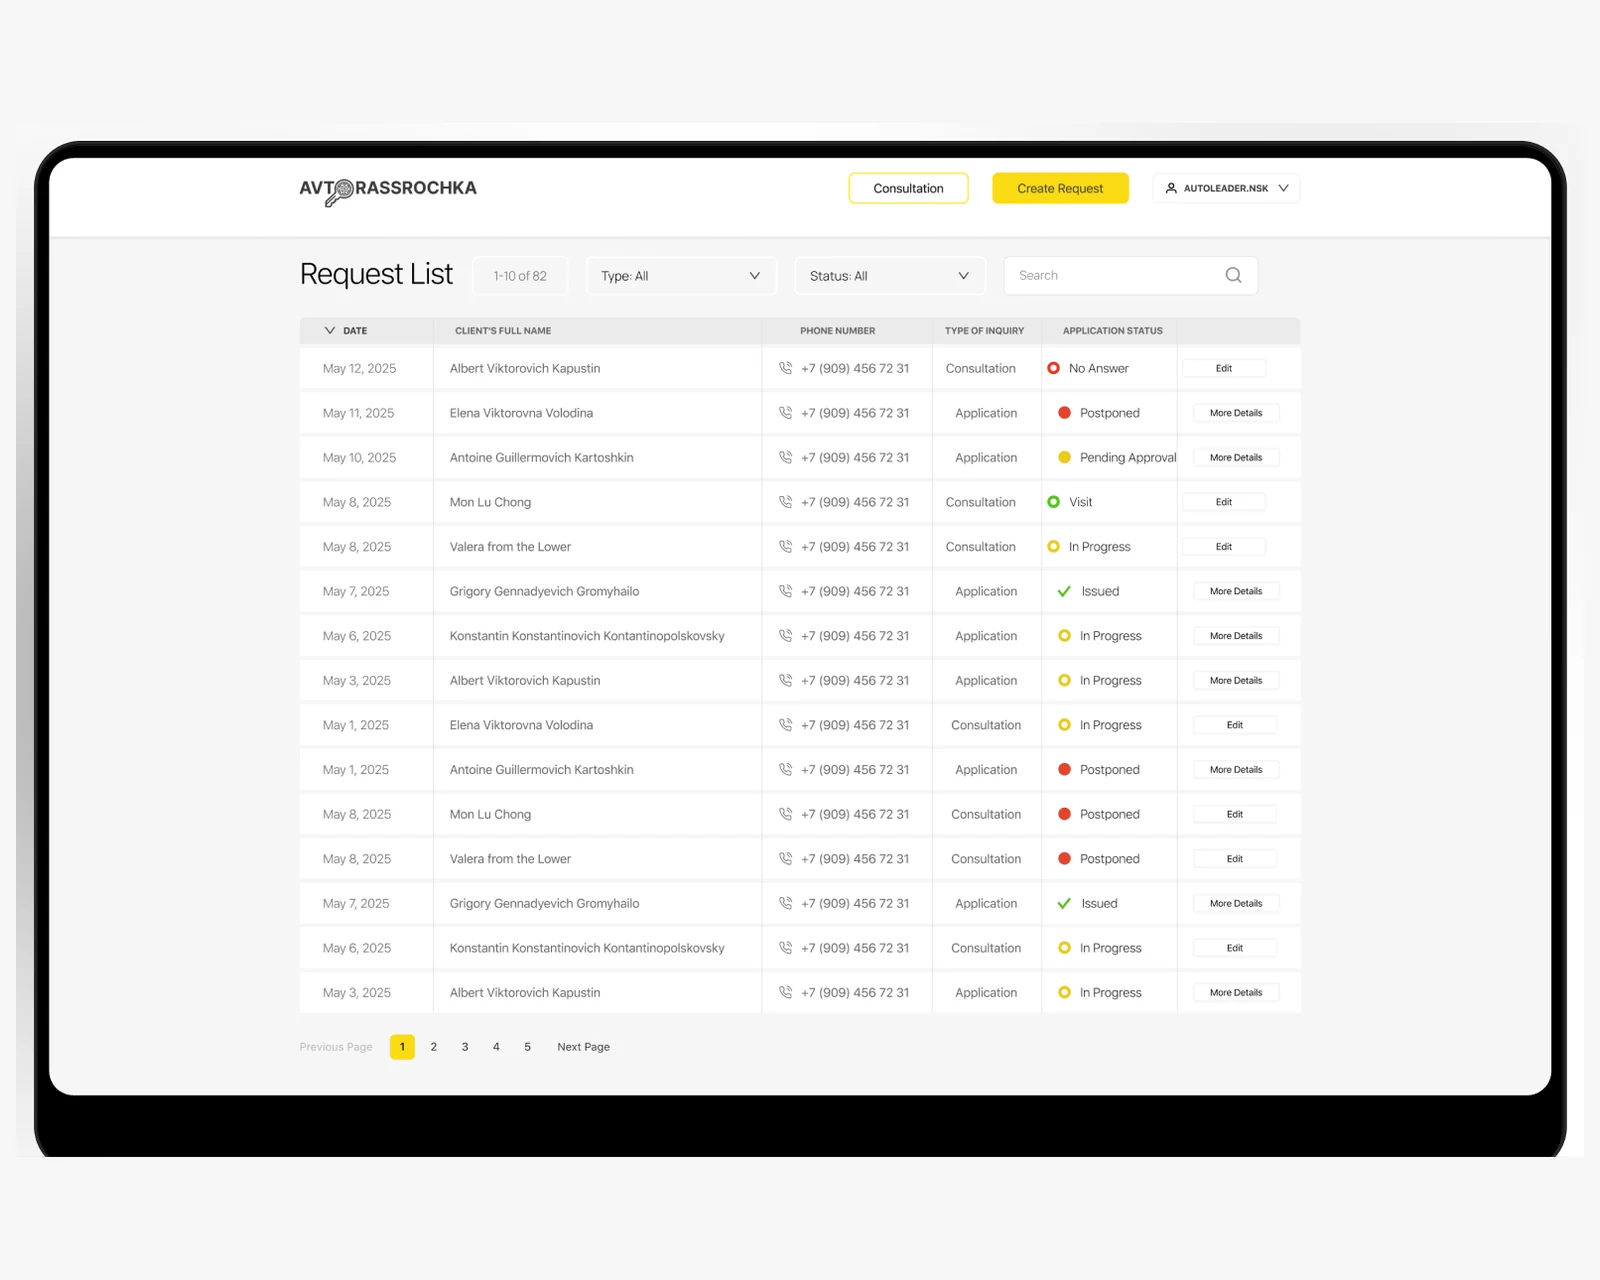
Plataforma web para concesionarios que canaliza cada solicitud de financiación de vehículos en una única cola con seguimiento y sincronización con Bitrix24 CRM.
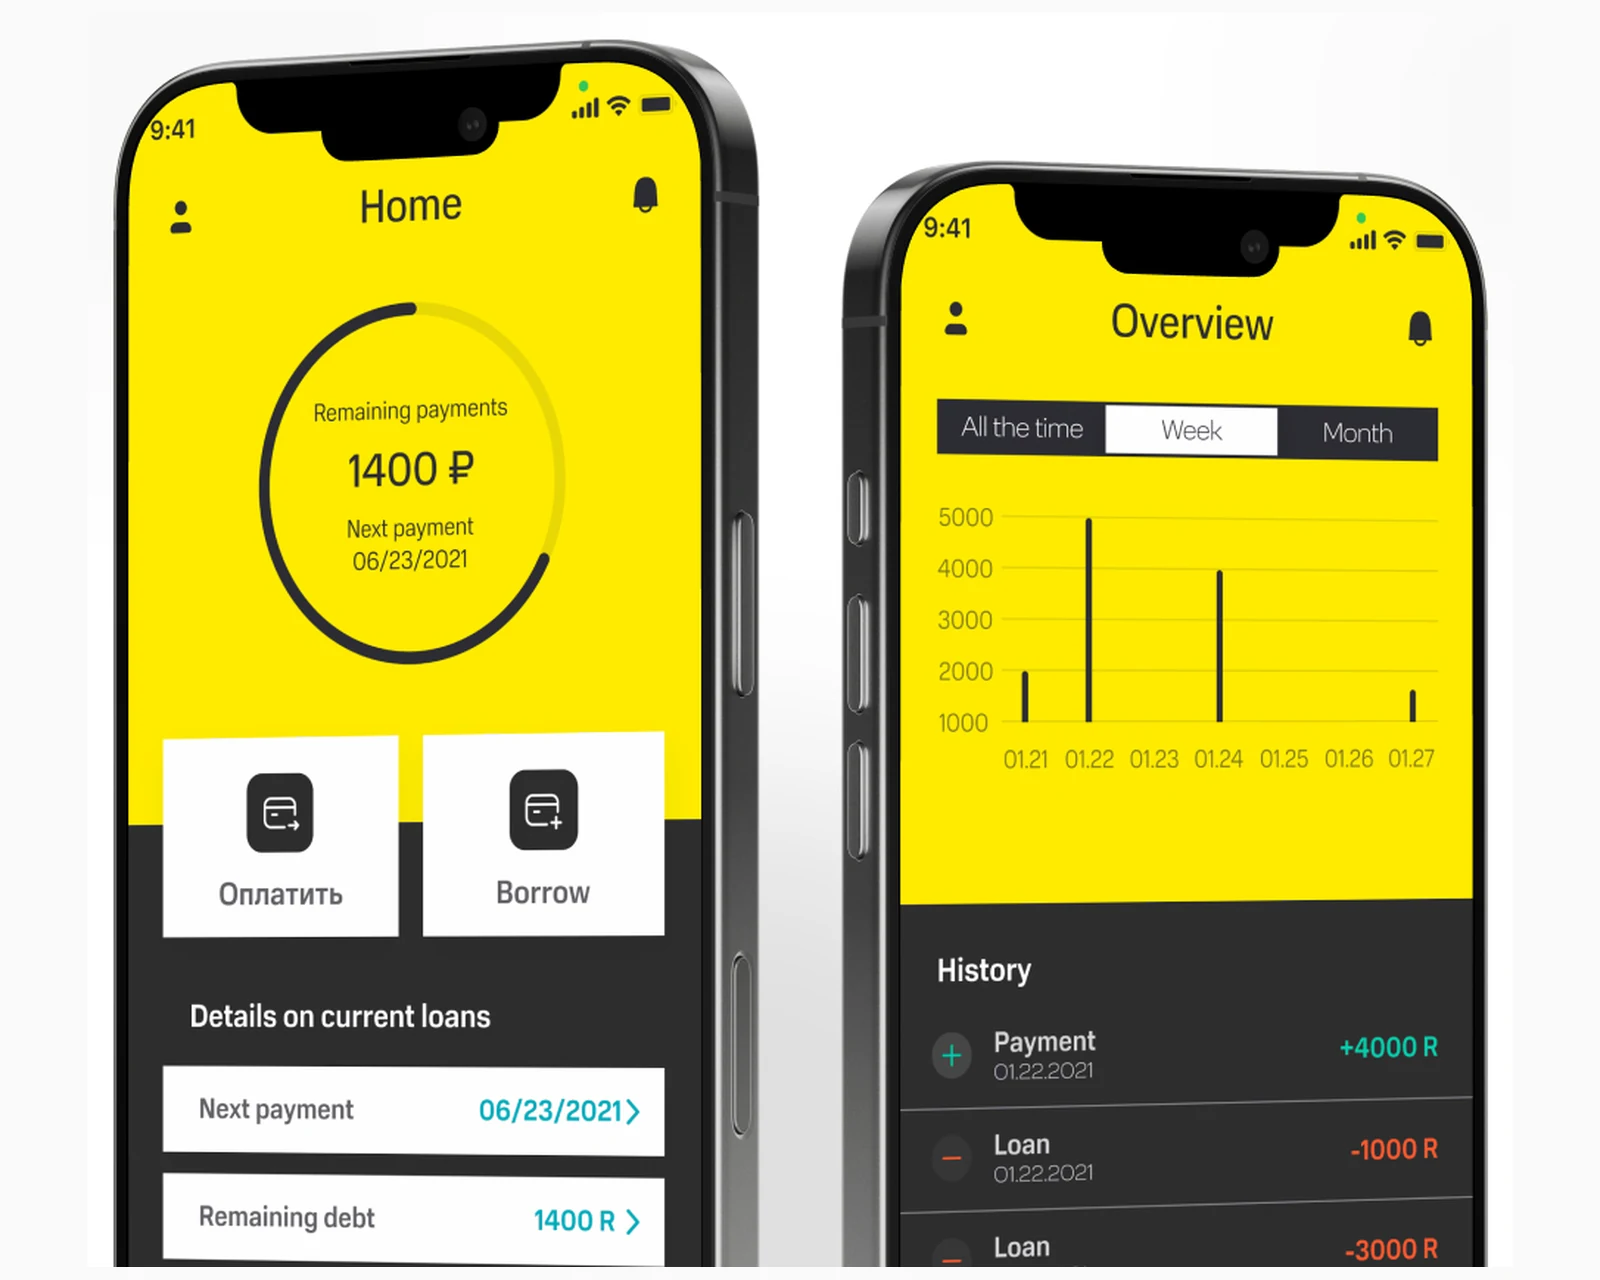
Plataforma de microcréditos con Laravel + React: panel del prestatario con firma electrónica, puesto de trabajo del suscriptor de riesgos, cobros, contabilidad y administración.
Por qué YuSMP
Ingenieros sénior con dominio de PSD2, DORA, MiCA (UE) y GLBA, SEC, FFIEC (EE. UU.): no aprenden a costa de su auditoría.
Residencia de datos en la UE por defecto (Fráncfort, Dublín, Estocolmo) · opciones en EE. UU. bajo petición (us-east-1, us-west-2). SCC solo cuando sean realmente necesarias.
Cada versión se entrega con registros de cambios trazables, SBOM y deltas del modelo de amenazas.
Agregar precios en vivo de varios exchanges manteniendo la latencia por debajo de 500 ms es ingeniería realmente difícil. YuSMP integró el feed multi-exchange, los gráficos de tokens en tiempo real y el flujo de listados en una plataforma coherente. No hemos sufrido ninguna caída desde el lanzamiento.
Un motor de decisión de créditos que aprueba diez veces más rápido no surge por casualidad. YuSMP construyó el flujo de scoring, la integración con burós de crédito y un back-office que a nuestros analistas de riesgos les gusta usar. El plazo de aprobación pasó de dos días a menos de cuatro horas.
Preguntas frecuentes
Sí. Diseñamos arquitecturas de manejo de tarjetas con tokenización, reducción del alcance y pistas de auditoría alineadas con PCI DSS v4.0, y colaboramos con QSA para la certificación formal.
Implementamos la SCA de PSD2 con exenciones basadas en riesgo, flujos 3DS2 y conectividad con servicios de información de cuentas a través de proveedores AISP/PISP con licencia. Para los flujos de EE. UU. nos alineamos con Reg E, la autenticación de débito WEB de NACHA y las guías de autenticación multifactor de la FFIEC.
Mapeamos el riesgo TIC, establecemos la clasificación de incidentes, el registro de terceros y las pruebas de resiliencia conforme a los artículos 5-15 de DORA desde el primer día de la arquitectura. Para los clientes de EE. UU. replicamos el programa frente a las guías de examen de TI de la FFIEC y las salvaguardas SEC Reg S-P.
Implementamos los controles de la Safeguards Rule de GLBA, la vigilancia antifraude de la SEC Rule 10b-5 para trading, la preparación para exámenes de TI alineada con la FFIEC y programas BSA/AML según FinCEN, incluidos CIP, presentación de SAR/CTR y cribado de sanciones de la OFAC.
Sí. Entregamos plataformas de custodia, exchange y tokenización con gobernanza alineada con MiCA, controles contra el abuso de mercado e integración de la travel rule.
Integramos proveedores de identidad, cribado de sanciones y PEP, supervisión de transacciones con motores de reglas ajustables y puntuación con ML, y flujos SAR/STR.
La certificación PCI DSS Nivel 1 (obligatoria para comercios o procesadores que gestionan más de 6 millones de transacciones con tarjeta al año) requiere una evaluación presencial por un QSA y suele tardar de 6–18 meses desde el alcance inicial hasta el Attestation of Compliance (AOC), según sus controles actuales. El coste va de $40,000–$200,000+ por la evaluación del QSA, más los costes internos de remediación. Las organizaciones que parten de una base de seguridad sólida y un alcance limitado del CDE suelen lograr la certificación en 6–9 meses; las de alcance amplio y sistemas heredados suelen tardar 12–18 meses.
PSD2 (UE) impone el open banking a través del marco NextGenPSD2 del Berlin Group, que obliga a los ASPSP (bancos) a ofrecer acceso gratuito por API a los TPP con licencia para los servicios de información de cuentas (AISP) y de iniciación de pagos (PISP). FDX (Financial Data Exchange) es el estándar voluntario de EE. UU. respaldado por los grandes bancos y fintechs, que ofrece un esquema de API común para compartir datos financieros en el marco de la normativa de la sección 1033 de la CFPB. CDR (Consumer Data Right) es el régimen de open banking impuesto por el Gobierno de Australia, que ahora se extiende a la energía y las telecomunicaciones. Los productos de open banking multimercado necesitan adaptadores para el esquema de autenticación OAuth2 y las variaciones del modelo de datos de cada estándar.
El plazo de un MVP fintech depende en gran medida de la complejidad regulatoria y del alcance de las integraciones. Una herramienta fintech no regulada (una app de presupuestos con datos de open banking) puede lanzarse en 8–12 semanas. Un servicio de iniciación de pagos (PISP) con licencia requiere primero la autorización regulatoria (2–6 meses según la jurisdicción) y después 12–20 semanas de desarrollo. Un MVP de neobanco con capacidades de emisión y adquirencia, KYC conforme y conectividad de pagos SEPA tarda de forma realista 6–12 meses, licencias incluidas. La limitación suele ser la preparación en cumplimiento, más que la velocidad de ingeniería.
Una prevención eficaz del fraude en tiempo real exige un enfoque multicapa: fingerprinting de dispositivos y biometría del comportamiento en la capa cliente, motores de reglas de velocidad para detectar patrones en la capa de gateway y puntuación de anomalías basada en ML para los casos de cola larga que las reglas no detectan. Frente a la apropiación de cuentas, la biometría del comportamiento detecta los ataques de credential stuffing que eluden los controles basados en contraseña. En e-commerce, 3DS2 con autenticación basada en riesgo solo plantea desafíos a las transacciones de alto riesgo. La tasa de falsos positivos es tan importante como la de detección: la mayoría de los equipos antifraude se fijan menos de un 0.5 % de falsos positivos para no degradar la experiencia del cliente en las transacciones legítimas.
Para un MVP de neobanco con menos de 50,000 clientes, un monolito modular bien estructurado, con límites de dominio claros (cuentas, pagos, tarjetas, cumplimiento), es bastante más rápido de construir y operar que los microservicios. La complejidad operativa de los microservicios (descubrimiento de servicios, trazado distribuido, autenticación entre servicios, consistencia eventual) consume capacidad de ingeniería que los neobancos en fase inicial necesitan para el desarrollo de producto y el cumplimiento normativo. Solemos recomendar empezar con un monolito de límites internos de módulos limpios y extraer después los componentes de mayor tráfico a servicios independientes a medida que el tráfico valide la separación.
Los sistemas de pago requieren un RPO casi nulo (segundos) y un RTO inferior a 60 segundos para el procesamiento de transacciones, lo que exige despliegues multirregión activo-activo en los que las transacciones se procesan simultáneamente en dos o más regiones con replicación síncrona del estado autoritativo del libro mayor. PostgreSQL con replicación en streaming y automatización de failover con Patroni, o bases de datos gestionadas en la nube como Aurora Global o Spanner, ofrecen las garantías de replicación síncrona necesarias. Las integraciones con pasarelas de pago requieren circuit breakers, lógica de reintentos con claves de idempotencia y enrutamiento de respaldo a proveedores secundarios cuando los procesadores principales se degradan.
Respuesta en 1 día hábil. NDA a petición.
De la infraestructura bancaria regulada a las API de finanzas embebidas, cubrimos todo el espectro del desarrollo de tecnología financiera.
Desarrollamos plataformas de core bancario cloud-native con gestión de cuentas basada en microservicios, procesamiento de transacciones y una configurabilidad de producto que permite lanzar nuevos productos financieros en semanas en lugar de meses. Nuestras integraciones de PSD2/Open Banking implementan flujos de autorización de TPP con OAuth2, interfaces de gestión del consentimiento y adaptadores de API AISP/PISP que cumplen las normas técnicas de regulación (RTS) de la EBA.
Las capas de API del core bancario utilizan sistemas de libro mayor basados en event sourcing con contabilidad de partida doble, el patrón CQRS para separar lectura y escritura y controles de idempotencia en el procesamiento de pagos. Usamos Apache Kafka para el streaming de eventos, PostgreSQL con transacciones ACID de nivel financiero y Redis para la caché de saldos en tiempo real a escala bancaria.
La migración a ISO 20022 es obligatoria para los pagos transfronterizos SWIFT y SEPA, y exige la transformación de mensajes de extremo a extremo y el tratamiento de datos enriquecidos. Implementamos capas de traducción de mensajes, estrategias para el periodo de coexistencia y pipelines de procesamiento de SEPA Instant Credit Transfer (SCT Inst) capaces de liquidar en menos de 10 segundos con disponibilidad 24/7/365.
Los pipelines de procesamiento de pagos gestionan millones de eventos por segundo gracias a la arquitectura de log distribuido de Kafka, lo que permite la detección de fraude en tiempo real, el enrutamiento de pagos y la generación de pistas de auditoría sin degradación del rendimiento en los picos de carga. Desarrollamos adaptadores ISO 8583 para la conectividad con las redes de tarjetas y flujos de autenticación 3DS2 para el cumplimiento de la SCA.
MiFID II exige evaluaciones de idoneidad y conveniencia para las recomendaciones de inversión, comunicación de operaciones (RTS 22/24) y análisis de mejor ejecución. Desarrollamos motores de robo-advisory con cuestionarios de perfil de riesgo, optimización de carteras por objetivos mediante la Teoría Moderna de Carteras y flujos de reequilibrio automatizado que satisfacen los requisitos de documentación de idoneidad de MiFID II.
Las plataformas de inversión necesitan ingesta de datos de mercado en tiempo real, sistemas de gestión de órdenes (OMS) con capacidades DMA y atribución del rendimiento de las carteras conforme a los estándares GIPS. Nos integramos con proveedores de datos de mercado (Bloomberg, Refinitiv, Quandl) y prime brokers mediante el protocolo FIX.
Los equipos de cumplimiento de delitos financieros necesitan motores de analítica del comportamiento basados en ML que reduzcan los falsos positivos en la supervisión de transacciones AML y cumplan a la vez los requisitos del GAFI y de 6AMLD. Desarrollamos integraciones automatizadas de verificación documental KYC/KYB (Onfido, Jumio, Sumsub) y API de cribado de sanciones que contrastan en tiempo real los registros de clientes con las listas de la OFAC, la ONU y la UE.
La automatización de informes regulatorios reduce en más de un 80 % el trabajo manual de conciliación mediante pipelines de datos estructurados que agregan los datos transaccionales en informes regulatorios con formato FCA/EBA/BaFin. Desarrollamos sistemas de pistas de auditoría con registro inmutable de solo anexado que satisfacen los requisitos de conservación de 7 años de las evidencias de supervisión de transacciones.
Los productos de seguros paramétricos pagan automáticamente cuando se cumplen desencadenantes predefinidos (datos de estaciones meteorológicas, API de retrasos de vuelos), lo que elimina la peritación manual de siniestros. Desarrollamos pipelines de datos de telemática IoT para seguros basados en el uso (UBI), procesamiento del primer aviso de siniestro (FNOL) con IA y flujos automatizados de resolución de siniestros que reducen el ciclo de tramitación un 60–80 %.
Las plataformas de seguros requieren modelos de datos actuariales integrados con motores de tarificación, gestión de tratados de reaseguro e informes regulatorios para Solvencia II. Desarrollamos configuradores de productos de seguros que permiten a los equipos de suscripción definir nuevas coberturas sin intervención de ingeniería.
Las finanzas embebidas permiten a las empresas no bancarias ofrecer servicios financieros mediante API, lo que crea nuevas fuentes de ingresos y mejora la retención de clientes. Integramos plataformas de Banking-as-a-Service (Railsr, Solaris, Treasury Prime), implementamos modelos de decisión crediticia BNPL con integraciones con burós de crédito y desarrollamos widgets de productos financieros para comercios que pueden desplegarse en días.
Los modelos de decisión BNPL utilizan fuentes alternativas de datos crediticios (historial de transacciones de open banking, señales de comportamiento) para evaluar la solvencia de clientes con poco historial, lo que amplía el mercado alcanzable y gestiona el riesgo de crédito mediante umbrales de aprobación basados en ML y paneles de seguimiento de la cartera.
Guías en profundidad para desarrollar apps fintech conformes con la normativa: coste, stack y seguridad.
Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.