Servicios

Servicios de desarrollo de software empresarial para operadores

YuSMP Group ofrece desarrollo de software empresarial a medida para operadores medianos y de Fortune 1000 — cargas de trabajo reguladas e integraciones multisistema entre ERP, CRM e IDP, con alcance cerrado y precio todo incluido en USD: una integración o mejora desde $9,200, un sistema empresarial a medida desde $28,700, un ERP o plataforma compleja desde $68,900. Los controles del RGPD, SOC 2 Type II (en curso) e ISO 27001 quedan definidos antes del inicio, la propiedad intelectual se transfiere a usted el primer día y no hay recargo por intermediación ni sobrecostes por herramientas. Solo ingenieros sénior, entrega desde Ereván, horario CET.

Arquitectura de software empresarial con servicios en clúster e infraestructura escalable
9+Años en el mercado
80+Ingenieros sénior en plantilla
120+Proyectos entregados
71NPS de clientes

Alineado con el RGPD · preparado para ISO 27001 · SOC 2 Type II en curso · apto para HIPAA · alcance PCI DSS bajo petición · jornada CET con solapamiento de 9:00–13:00 ET

El software de nivel empresarial es un tipo de trabajo distinto de un MVP de startup. Las plataformas que construimos para operadores medianos y grandes funcionan durante tres a cinco años o más, manejan datos regulados (financieros, sanitarios, energéticos, de la Administración) y viven dentro de una maraña de integraciones — ERP, CRM, IDP, data lake, decenas de sistemas internos — con altos objetivos de SLA y disponibilidad. Ponemos ingenieros sénior, un arquitecto de soluciones con nombre propio y un responsable de seguridad dedicado, trabajamos dentro de su modelo de gobierno y no a su alrededor, y entregamos con estándares de auditoría de cumplimiento desde el primer día. Alineado con el RGPD, preparado para ISO 27001, SOC 2 Type II en curso, apto para HIPAA, ámbito PCI DSS bajo petición. Véalo en la práctica en nuestro caso de éxito de REHAU.

Qué incluye un proyecto empresarial

Entrega con la arquitectura primero

Un arquitecto de soluciones se incorpora el primer día, se encarga del modelo C4 y del registro de ADR y hace una pasada explícita de modelado de amenazas antes de escribir una sola línea de código de producción. Sin reescrituras sorpresa en el mes nueve.

Integración con su stack empresarial

SAP S/4HANA, Oracle EBS, Salesforce, Workday, ServiceNow, Okta, Active Directory / Entra ID, MuleSoft, Boomi. Respetamos las ventanas de congelación, sus estándares de iPaaS y sus contratos de datos.

Enfoque de cumplimiento

Alineado con el RGPD, SOC 2 Type II en curso, apto para HIPAA, ámbito PCI DSS bajo petición, preparado para ISO 27001. Las evidencias fluyen directamente a los papeles de trabajo de su auditor sin frenar el tren de releases.

Alta disponibilidad + SRE

Objetivos de RTO y RPO declarados, despliegues multirregión activo-activo o activo-pasivo, runbooks de recuperación ante desastres probados cada trimestre, guardia 24/7 con severidades documentadas y revisiones posteriores a incidentes.

Ingeniería lista para auditoría

Gestión formal de cambios, separación de funciones entre desarrolladores y aprobadores, commits firmados, despliegues a producción con doble aprobación y aprobaciones trazables desde el ticket de Jira hasta el hash del artefacto.

Pensado para compras

MSA estándar, SLA por escrito, DPA del RGPD, BAA bajo petición, CAIQ y SIG Lite completados, registro de subencargados, seguro de responsabilidad profesional y ciberseguro — todo lo que pide su equipo de riesgo de proveedores.

Sistemas empresariales que construimos y modernizamos

El «software empresarial» es una categoría, no un producto. Para operadores medianos y de Fortune 1000 construimos y migramos mediante re-platform los sistemas que hacen funcionar el negocio — cada uno basado en trabajo entregado, no en un folleto.

Plataformas empresariales a medida

Plataformas de línea de negocio a medida que manejan datos regulados y funcionan durante tres a cinco años o más — el núcleo de todo proyecto, construidas con la arquitectura primero y con un arquitecto de soluciones con nombre propio.

Comercio B2B y portales de clientes

Precios multirregión, stock, configurador y flujos de distribuidores tras escaparates B2B — tal como se construyó para un fabricante global de polímeros en nuestro programa REHAU.

Automatización de flujos de trabajo y procesos

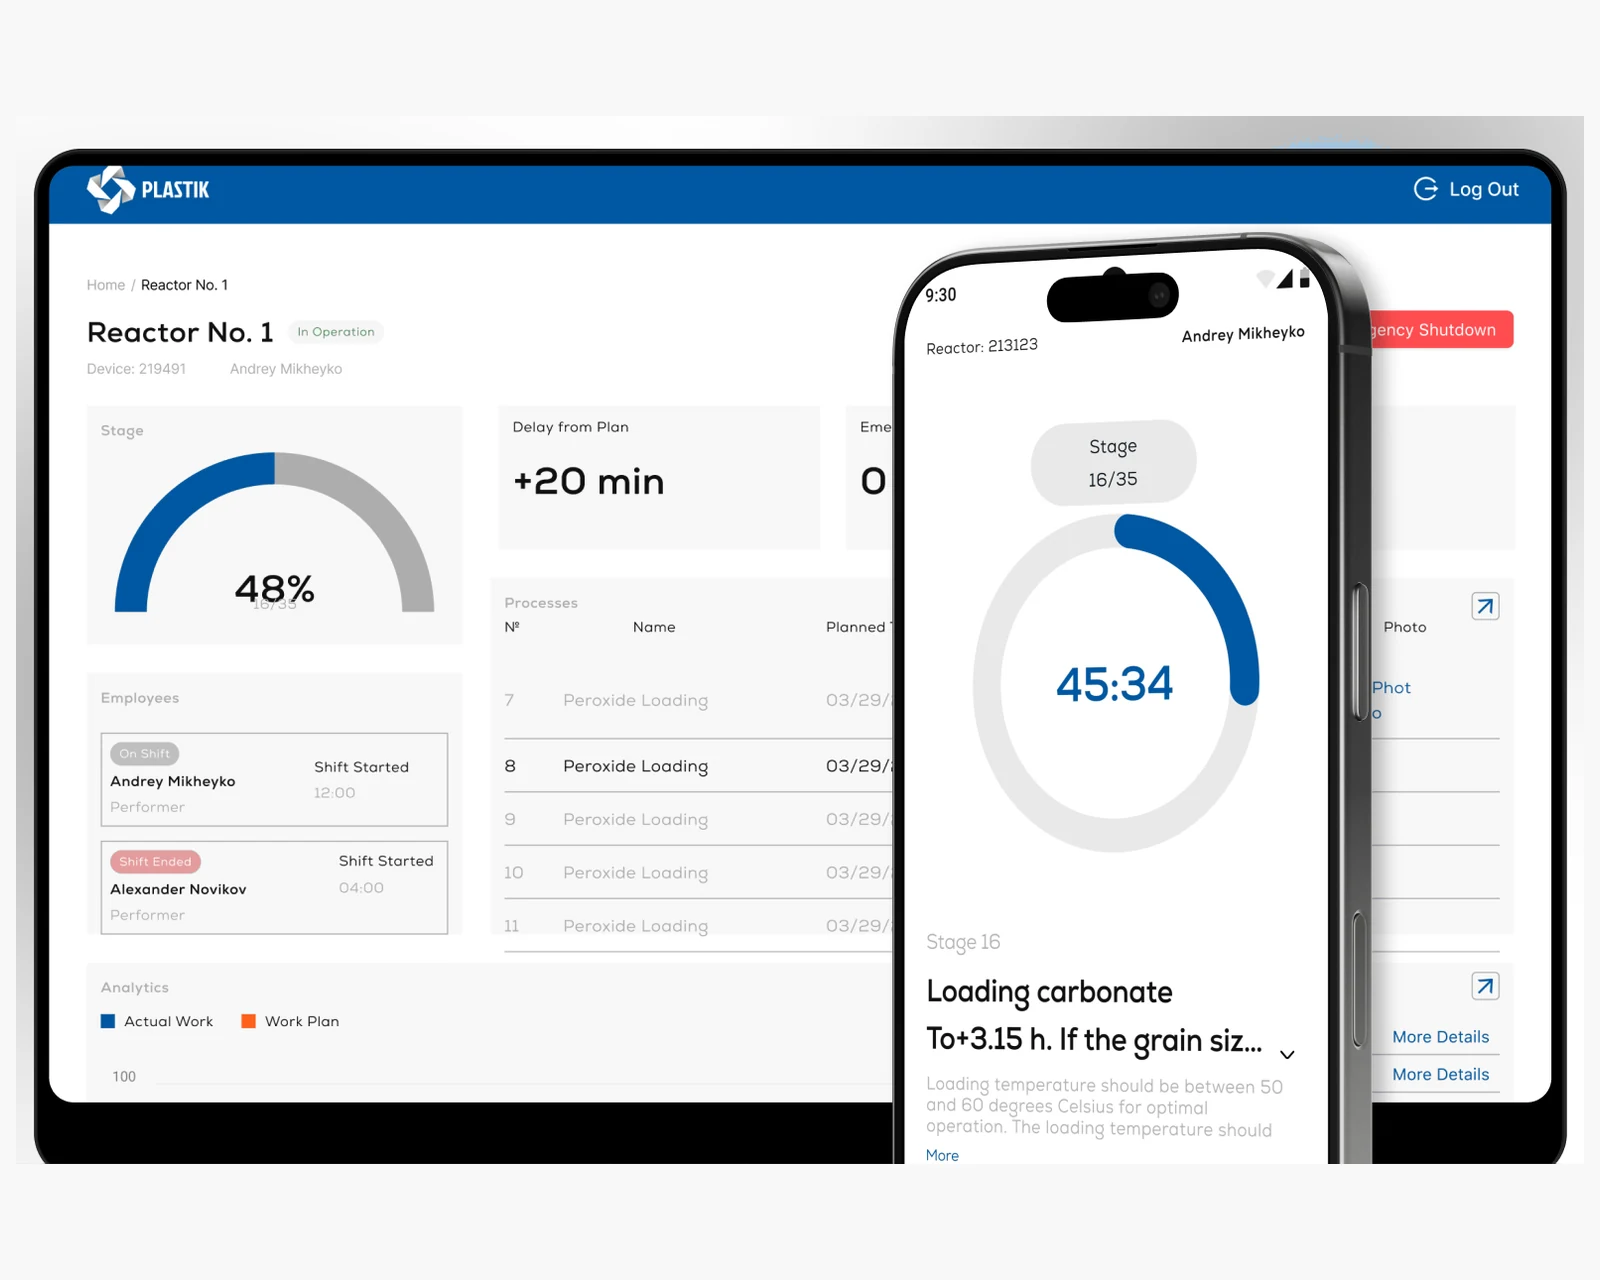
Sistemas operativos offline-first que sustituyen al papel y al control manual — paneles web, móviles y de controladores, como en nuestro ecosistema de control de procesos de reactor CheckList.

Plataformas de datos, BI e IA

Data lakes, analítica e IA integrados en el software empresarial existente en lugar de acoplados a posteriori — entregados por nuestra práctica de IA, ML y datos.

Stack empresarial que soportamos

Java Spring Boot .NET 8 C# Node.js TypeScript Python Go PostgreSQL Oracle DB SQL Server MongoDB Kafka RabbitMQ Redis Kubernetes OpenShift AWS Azure GCP Terraform Vault Datadog Splunk SAP Salesforce Okta Active Directory

Cómo entregamos los proyectos empresariales

  1. 01

    Descubrimiento

    Una pasada de arquitectura de seis a ocho semanas: modelo C4, mapa de integraciones, modelo de amenazas, análisis de brechas de cumplimiento frente a su ámbito SOC 2, ISO 27001, HIPAA o PCI DSS y un plan de entrega por escrito aprobado por el comité de dirección.

  2. 02

    Base

    Pipelines de CI/CD, línea base de seguridad (SAST, SCA, análisis de contenedores e IaC), entornos (dev, stage, pre-prod, prod), gestión de secretos en Vault, observabilidad con Datadog o Splunk y runbooks listos antes de empezar el trabajo de funcionalidades.

  3. 03

    Desarrollo

    Trenes de releases trimestrales, revisión de código obligatoria con separación de funciones, gestión de cambios alineada con su CAB, disciplina de ventanas de congelación y evidencias de auditoría generadas como subproducto de la entrega normal y no como un simulacro de urgencia.

  4. 04

    Operación

    Squad de SRE, guardia 24/7, pruebas trimestrales de recuperación ante desastres, planificación de capacidad ligada a su previsión de negocio, apoyo durante las auditorías externas y un flujo de funcionalidades que sigue entregando mientras la plataforma permanece disponible.

Modelos de colaboración

Precio cerrado

Para módulos acotados con plazos regulatorios estrictos — módulo SOX, servicio en ámbito PCI DSS, portal de interesados del RGPD — con puertas de auditoría y facturación por hitos.

Tiempo y materiales

Modelo por defecto para las fases de desarrollo empresarial. Facturación mensual por rol y antigüedad, hojas de horas transparentes y plena visibilidad de la capacidad y los resultados mediante revisiones trimestrales de negocio.

Equipo dedicado

Squad de plataforma de larga duración con un engineering manager, un arquitecto de soluciones y un responsable de seguridad integrados. El equipo que incorpora en el mes uno es el equipo que tiene en el año tres.

Cuánto cuesta un proyecto empresarial y qué determina el precio

La mayoría de los proveedores se reservan la cifra para una llamada comercial. A continuación figuran formatos de referencia según el peso del proyecto; indicamos el presupuesto exacto tras el descubrimiento. El trabajo empresarial es de alcance cerrado y todo incluido, presupuestado en USD, sin recargo por intermediación, sin sobrecostes por herramientas y sin costes ocultos. Usted ve el presupuesto desglosado antes de que se escriba una sola línea de código y lo aprueba.

Integración y mejora

desde $9,200

4–8 semanas · sistema existente

Una integración o ampliación acotada de un sistema que ya tiene en marcha. Módulos a medida y contratos de datos en torno a SAP, Oracle EBS, Salesforce o su ERP, conectores orientados a eventos y gestión de cambios lista para auditoría.

Sistema a medida

desde $28,700

10–18 semanas · plataforma nueva

Una plataforma de línea de negocio a medida, con la arquitectura primero y un arquitecto de soluciones con nombre propio. Modelo C4 y modelo de amenazas, línea base de CI/CD y una primera versión en producción sobre trenes de releases trimestrales.

ERP / complejo

desde $68,900

20–32 semanas · multisistema

Una plataforma compleja, multisistema o de clase ERP, con datos regulados y una fase de operación. Failover multirregión con RTO y RPO declarados, guardia SRE 24/7 y evidencias de cumplimiento para auditorías SOC 2, ISO 27001, HIPAA o PCI DSS.

Lo que mueve la cifra: la superficie de integración (con cuántos sistemas ERP, CRM e IDP se relaciona la plataforma y lo estrictos que son los contratos de datos); el alcance de cumplimiento (los pagos se ejecutan dentro del ámbito de PCI DSS con su QSA, la sanidad con un enfoque apto para HIPAA, todo ello con controles alineados con ISO 27001 y SOC 2 Type II en curso); el objetivo de disponibilidad (una sola región frente a multirregión activo-activo con RTO y RPO declarados); y el mix de seniority (ponemos solo perfiles sénior, así que los puestos entregan desde la primera semana). Los costes de nube corren por sus propias cuentas, de modo que usted conserva el control del coste. Todo lo que quede fuera del alcance firmado pasa a una hoja de ruta con estimaciones dimensionadas, no a una ampliación silenciosa del calendario. Los precios son orientativos y se fijan en un presupuesto escrito para su alcance concreto.

Sectores para los que construimos software empresarial

El riesgo empresarial está en el detalle regulatorio y de integración de cada sector, no en un playbook genérico. Construimos donde el cumplimiento y la complejidad heredada son lo difícil — y hemos operado dentro de los procesos de auditoría y compras de cada uno de estos sectores, de modo que los requisitos no nos sorprenden.

FinTech y servicios financieros

Plataformas de pagos, préstamos, banca central y mercados de capitales dentro del ámbito de PCI DSS, alineadas directamente con su QSA en accesos, registros y segregación de funciones. Ponemos ingenieros de integración con experiencia en SAP FSCD, Temenos, Finastra y OData/IDoc/BAPI de banca central, y entregamos capas de integración orientadas a eventos que sobreviven a los ciclos de versiones de los proveedores sin mantenimiento manual de adaptadores.

Para las integraciones de Open Banking (PSD2 / UK Open Banking), implementamos la superficie de API regulatoria de lectura y escritura con registro de TPP, gestión del consentimiento y flujos de redirección conformes con SCA integrados en la fase de arquitectura. La gestión de cambios trazable según SOX — commits firmados, doble aprobación en los despliegues a producción, hash del artefacto en el registro de cambios — se integra en el pipeline de CI/CD desde el primer sprint. Consulte nuestra práctica de FinTech y el caso de éxito de EverCoin Bank.

HealthTech y ciencias de la vida

Plataformas aptas para HIPAA con BAA firmado, residencia de datos en la UE y opciones en EE. UU. bajo petición para datos regulados de pacientes, clínicos y de ensayos. Modelamos el límite de lo mínimo necesario en la capa de datos e implementamos una pista de auditoría de información médica protegida (PHI) que cubre la autenticación, el acceso a los datos y los cambios de configuración con independencia del registro de sesión de la aplicación — el patrón que su responsable de privacidad y su socio del BAA esperan ver en un paquete de atestación.

Para la gestión de datos clínicos y el software afín a dispositivos aplicamos la disciplina documental de IEC 62304: trazabilidad de requisitos, registros de gestión de riesgos y una lista de materiales de software producida como entregables del proyecto. El alcance del Reglamento de Productos Sanitarios de la UE (MDR 2017/745) para la clasificación SaMD se evalúa en el descubrimiento, de modo que el ciclo de vida de desarrollo se ajuste a la clase de riesgo antes del primer sprint. Las integraciones HL7 FHIR R4 y SMART on FHIR para la interoperabilidad de historias clínicas electrónicas forman parte de nuestro kit estándar de HealthTech. Consulte nuestra práctica de HealthTech.

Retail y e-commerce

Plataformas de comercio B2B integradas con ERP/CRM, configuradores de producto y portales de distribuidores en las que la superficie de integración es el principal reto de ingeniería. Construimos motores de configuración que validan cada combinación de producto y accesorios con el libro de reglas de la central y generan un SKU determinista, de modo que la oferta del distribuidor y la factura de SAP coinciden línea por línea sin un paso de conciliación — el patrón de nuestro programa de comercio multirregión de REHAU.

Para despliegues en varios países implementamos precios por región, aislamiento del catálogo por mercado y una integración de ERP en streaming que mantiene el stock visible para el distribuidor a menos de 60 segundos de la verdad del ERP en seis o más mercados a la vez. El cumplimiento de la legislación de consumo en las jurisdicciones de la UE y de EE. UU. — derecho de desistimiento, IVA de bienes digitales, SCA bajo PSD2, obligaciones de aviso de la CCPA — es un punto de control en la fase de arquitectura. Consulte nuestra práctica de E-commerce y Retail.

Logística y fabricación

WMS en tiempo real, gestión de flotas y sistemas de ejecución de fabricación con clientes móviles offline-first e ingesta de datos IoT de alta frecuencia. Diseñamos la capa de sincronización para que los escaneos de códigos de barras, las lecturas de peso y las confirmaciones de picking capturados en una planta con conectividad intermitente se pongan en cola localmente y se concilien de forma determinista cuando vuelva la conexión — sin pérdida de datos ni registros duplicados en el backend del WMS, como en nuestro desarrollo industrial CheckList.

Para los sistemas de ejecución de fabricación y control de procesos implementamos una capa de datos de series temporales capaz de ingerir eventos de sensores y máquinas a alta frecuencia, con un pipeline de alertas que escala las anomalías a los operadores en tiempo real. Las integraciones con hardware industrial — SCADA, PLC, básculas industriales, terminales QR/códigos de barras — se construyen con una capa de abstracción de hardware para que la aplicación no quede acoplada a un SKU de dispositivo concreto. Consulte nuestra práctica de Logística y Fabricación y el caso de éxito de WMS de almacén.

Servicios profesionales y LegalTech

Plataformas de gestión de casos, automatización documental, firma electrónica y gestión de despachos para bufetes, despachos contables y empresas de servicios profesionales en las que el rastro de evidencias y la cadena de custodia son el producto. Implementamos flujos de vinculación de identidad y registros de auditoría inmutables que resisten una solicitud de exhibición documental o una auditoría regulatoria, y diseñamos el modelo de datos para que la confidencialidad del expediente se aplique a nivel de fila y no solo mediante política de acceso.

Para las operaciones jurídicas empresariales (gestión jurídica empresarial, gestión del ciclo de vida de contratos) integramos con plataformas de compras — Coupa, Ariba — y capas de firma electrónica — DocuSign, Adobe Sign — mediante adaptadores idempotentes con un registro de esquemas. Los DPA del artículo 28 del RGPD, los niveles de firma electrónica alineados con eIDAS y los paquetes de evidencias SOC 2 están disponibles como entregables estándar del proyecto para las compras empresariales. Consulte nuestro caso de éxito de firma electrónica Signatory Pro.

Empresas de medios, SaaS y tecnología

Ingeniería de la capa de plataforma para empresas de medios, operadores de SaaS y empresas tecnológicas que han superado su arquitectura fundacional y necesitan hacer un re-platform sin perder un ciclo de releases. Aplicamos el patrón Strangler Fig para extraer contextos acotados de monolitos heredados en servicios desplegables de forma independiente, con una capa de reparto de tráfico que mantiene activa la ruta heredada para los usuarios existentes hasta que la nueva ruta gestione el 100 % del tráfico a plena carga.

Para plataformas de medios y contenidos de alto tráfico diseñamos la estrategia de caché y CDN en paralelo con el modelo de datos: salida estática en caché en el edge para el contenido público, renderizado en servidor para el contenido personalizado o restringido y un pipeline de publicación que propaga los cambios al edge en segundos sin purgar toda la caché. La observabilidad — trazado distribuido, paneles de SLO, informes de presupuesto de errores — se integra desde el primer despliegue en producción, de modo que una regresión de latencia aflora en la siguiente revisión de sprint y no en una queja de un cliente dos semanas después.

Ver todos los sectores →

Modernización de sistemas empresariales heredados: patrones que usamos

La mayoría de los proyectos de modernización empresarial no fracasan porque la ingeniería sea incorrecta, sino porque la estrategia de migración no tiene en cuenta la realidad operativa de un sistema en vivo con usuarios de pago y SLA contractuales. Estos son los cuatro patrones que hemos ejecutado en producción, con una explicación honesta de cuándo cada uno es la elección adecuada.

Strangler Fig — el patrón por defecto en la mayoría de las modernizaciones

La nueva funcionalidad se construye en la arquitectura de destino tras una capa de enrutado que intercepta las peticiones del sistema heredado. La ruta heredada sigue atendiendo a los usuarios existentes sin interrupciones mientras la nueva ruta se construye, se prueba y recibe tráfico de forma incremental. Cuando la nueva ruta gestiona el 100 % del tráfico a plena carga, el componente heredado se elimina limpiamente en lugar de dejarlo como superficie de mantenimiento. Es el patrón de migración de menor riesgo para sistemas con una gran base de usuarios y compromisos de SLA estrictos.

La capa de enrutado sirve además de frontera de feature flags: puede enviar el 1 % del tráfico a la nueva ruta, medir la tasa de errores y la latencia frente a la línea base heredada, revertir en menos de dos minutos si las métricas divergen y entregar el siguiente incremento en el sprint siguiente. Hemos ejecutado este patrón en migraciones de monolito a servicios, re-platforms de bases de datos y migraciones de sistemas heredados a la nube; el enfoque disciplinado implica ningún cambio brusco de sistema y ninguna ventana de servicio.

Capa de API Gateway — para sistemas heredados que no se pueden rediseñar

Cuando el sistema heredado es una caja negra — gestionado por el proveedor, insuficientemente documentado o demasiado arriesgado de modificar — insertamos una capa de API gateway que presenta una superficie de API limpia y versionada a los nuevos consumidores mientras el sistema heredado sigue funcionando detrás. El gateway se ocupa de la autenticación, la limitación de tasa, el enrutado de peticiones, la transformación de payloads y la observabilidad, para que los defectos de la API del sistema heredado no se propaguen a la nueva superficie de integración.

Este patrón es especialmente eficaz en sistemas SAP, Salesforce y Oracle, donde la superficie de API nativa es funcional pero no moderna: SOAP, OData v2 o RPC síncronas que se bloquean con respuestas grandes. El gateway envuelve esas llamadas en consumidores asíncronos con una dead-letter queue, de modo que un timeout de la API de un proveedor posterior no bloquee una operación de cara al usuario. Con el tiempo, el gateway se convierte en la costura a lo largo de la cual se sustituye el sistema heredado servicio a servicio.

Re-platform de bases de datos: para modernizar el modelo de datos

Cuando el modelo de datos del sistema heredado es la restricción — una base de datos relacional de esquema único compartida por varias aplicaciones, una tabla analítica desnormalizada usada como fuente de verdad o un formato de datos propietario que no puede soportar los nuevos requisitos de producto — planificamos el re-platform por fases con doble escritura: durante la transición se escribe tanto en el sistema heredado como en el de destino, con un trabajo de conciliación que valida la coherencia sobre una muestra definida. La ruta de lectura heredada solo se retira cuando la ruta de lectura de destino se ha validado a plena carga de producción.

Hemos hecho re-platform de Oracle a PostgreSQL, de MSSQL a Aurora y de exportaciones planas de ERP a un modelo de dominio basado en event sourcing — todo ello sin ventana de servicio. La migración se ensaya contra un clon de datos a escala de producción antes de la fecha de cambio, de modo que el cambio real es una operación verificada con una ruta de rollback ensayada, no una primera ejecución en producción.

Ejecución en paralelo — para los sistemas de mayor criticidad

Para sistemas de misión crítica donde un error de datos silencioso es un hecho regulatorio o financiero — un motor de pagos, un sistema de siniestros, un pipeline de informes regulatorios — ejecutamos el sistema heredado y el nuevo en paralelo sobre el tráfico de producción real, comparamos sus salidas de forma determinista y escalamos las divergencias a un responsable con nombre propio antes de cualquier cambio. El periodo de ejecución en paralelo se define en el plan de migración: normalmente de cuatro a ocho semanas de salida comparada sobre un volumen de transacciones estadísticamente significativo.

Este patrón exige la mayor inversión de ingeniería, pero ofrece la garantía de corrección más sólida: se cambia al nuevo sistema por evidencias y no por suposiciones. El banco de comparación se construye como un entregable de ingeniería de primera clase, con su propia suite de pruebas y observabilidad, y el registro de divergencias se convierte en la entrada del sprint final de remediación antes de dar de baja el sistema heredado.

Por qué los operadores de EE. UU. y la UE eligen YuSMP para software empresarial

Alineado con el RGPD · preparado para ISO 27001 · SOC 2 Type II en curso · apto para HIPAA · ámbito PCI DSS bajo petición · CCPA contemplada

Listo para el cumplimiento

Los paquetes de evidencias, los mapeos de controles y el apoyo a auditorías forman parte del proyecto, no son un añadido posterior. Hemos acompañado a auditores en revisiones SOC 2 e ISO 27001 junto a los equipos de seguridad de los clientes.

Arquitectura primero

Todo proyecto empresarial empieza con un arquitecto de soluciones con nombre propio, un modelo C4 explícito, un registro de ADR y un modelo de amenazas. Las decisiones se documentan por escrito y las revisa su comité de dirección antes de abrir la fase de desarrollo.

Jurisdicción de la UE + cobertura de clientes de EE. UU.

Entidades de entrega en Armenia, residencia de datos en la UE, opciones en EE. UU. bajo petición, jornada CET con solapamiento garantizado de 9:00–13:00 ET para reuniones de dirección e incidentes con la costa este de EE. UU.

Para plataformas de pagos, préstamos y sanidad trabajamos dentro del ámbito de PCI DSS y HIPAA y nos alineamos directamente con su QSA, responsable de seguridad o auditor externo en accesos, registros, segregación de funciones y tratamiento de datos con el mínimo necesario.

Lo que dicen nuestros clientes

La sincronización de ERP en tiempo real para un catálogo de autopiezas es más difícil de lo que parece: los precios cambian cada hora y el catálogo se modifica constantemente. YuSMP desarrolló una integración bidireccional con 1C que simplemente funciona, con una tienda limpia por la que los clientes navegan sin fricciones.
Kevin Brandt, CTO de AutoPartsVer el caso →
Los grandes proyectos de WMS fracasan cuando la experiencia del escáner móvil es un añadido de última hora. YuSMP desarrolló a la vez los clientes web y móviles del escáner, de modo que los objetivos de precisión de picking y de latencia del sistema se alcanzaron desde el primer día. Las mermas de inventario bajaron un 31 % en los primeros seis meses.
Frank Schuster, responsable de tecnología logística de StockMasterVer el caso →

Preguntas frecuentes

¿Firman MSA y DPA con los departamentos de compras de grandes empresas?

Sí. Firmamos Master Services Agreements con equipos de compras de EE. UU. y la UE como norma, incluidos DPA conforme al artículo 28 del RGPD, BAA bajo petición para cargas de trabajo HIPAA y cláusulas contractuales tipo para datos transfronterizos. Completamos evaluaciones de seguridad de proveedores (CAIQ, SIG Lite, cuestionarios a medida), aportamos paquetes de evidencias para los controles de ISO 27001 y aceptamos cláusulas específicas de empresa sobre cesión de propiedad intelectual, derechos de auditoría, aprobación de subencargados, seguros y rescisión. El ciclo legal medio de un MSA de Fortune 1000 es de cuatro a seis semanas.

¿Cómo es en la práctica su enfoque en SOC 2, ISO 27001 y RGPD?

Alineados con el RGPD en toda la entrega: residencia de datos en la UE, contacto del delegado de protección de datos (DPO) con nombre propio y SLA de notificación de violaciones de seguridad por escrito. Preparados para ISO 27001 con un SGSI interno, registro de activos, revisiones de accesos y evaluación de riesgos trimestral. SOC 2 Type II está en curso con un auditor de nivel Big Four. Para su proyecto mapeamos los controles uno a uno con su propio ámbito SOC 2 o ISO, ponemos a los ingenieros en equipos gestionados con SSO, MFA, discos cifrados y repositorios aislados, y volcamos las evidencias directamente en sus papeles de trabajo de auditoría.

¿Cómo se integran con SAP, Salesforce, Workday y Okta?

Ponemos ingenieros de integración que han entregado en SAP S/4HANA (OData, IDoc, BAPI), Salesforce (Apex, Platform Events, Connect), Workday (RaaS, REST), Okta (SCIM, SAML, OAuth2) y Active Directory / Entra ID. El patrón estándar es una capa de integración orientada a eventos (Kafka o RabbitMQ) con consumidores idempotentes, registro de esquemas y una suite de pruebas de integración específica que se ejecuta contra los sandboxes de los proveedores. Respetamos las ventanas de cambios, los periodos de congelación y su iPaaS existente (MuleSoft, Boomi, Workato) cuando lo hay.

¿Pueden operar plataformas de alta disponibilidad con failover multirregión?

Sí. Diseñamos y operamos plataformas con objetivos de RTO y RPO declarados, despliegues multirregión activo-activo o activo-pasivo en AWS, Azure o GCP y runbooks de recuperación ante desastres probados cada trimestre. Primitivas estándar: Kubernetes en dos regiones, Postgres gestionado o Aurora con replicación entre regiones, Kafka MirrorMaker 2, infraestructura como código en Terraform, secretos en Vault y observabilidad con Datadog o Splunk. La cobertura de guardia es 24/7 con severidades de incidentes documentadas y revisiones posteriores a incidentes.

¿Cómo gestionan el control de cambios y la trazabilidad para auditoría?

Cada cambio es trazable desde el ticket hasta producción: commits firmados, revisión de código obligatoria con separación de funciones, análisis de seguridad automatizados (SAST, SCA, contenedores, IaC), puertas de CI/CD y aprobaciones registradas en Jira y Git. Los despliegues a producción exigen doble aprobación y se registran con marca de tiempo, autor y hash del artefacto. Nos integramos con su comité de control de cambios, respetamos las ventanas de congelación y generamos evidencias bajo demanda para auditorías SOX, SOC 2, ISO 27001, PCI DSS y HIPAA sin frenar el tren de releases.

¿Cuánto cuesta un proyecto empresarial con YuSMP?

El trabajo empresarial es de alcance cerrado y se presupuesta todo incluido en USD, escalonado según el peso. Un proyecto de integración o mejora cuesta desde $9,200 (4–8 semanas); un sistema empresarial a medida, desde $28,700 (10–18 semanas); un ERP o plataforma compleja multisistema, desde $68,900 (20–32 semanas). Lo que mueve la cifra es la superficie de integración, el alcance de cumplimiento (PCI DSS, HIPAA, ISO 27001, SOC 2), el objetivo de disponibilidad y el mix de seniority. Usted ve el presupuesto desglosado al final del descubrimiento y lo aprueba antes de que se escriba una sola línea de código. No hay recargo por intermediación ni sobrecostes por herramientas ni costes ocultos; los costes de nube corren por sus propias cuentas, de modo que usted conserva el control del coste.

¿Cómo gestionan la facturación empresarial multientidad y multidivisa y el reconocimiento de ingresos?

La facturación multientidad es una cuestión de arquitectura que debe resolverse en el modelo de datos, no añadirse después. Diseñamos en el descubrimiento la jerarquía de entidades, entidades legales y centros de coste y la implementamos como concepto de dominio de primera clase: las transacciones se etiquetan con una entidad legal al crearse, la conversión de divisas se aplica con una fuente de tipos definida (tipos diarios del BCE, tipo medio de mercado del banco o una tabla de tipos gestionada por tesorería) y la salida de reconocimiento de ingresos se particiona por entidad y divisa para importarla en NetSuite, SAP FI u Oracle Financials. Las eliminaciones intercompañía y los precios de transferencia entre entidades se gestionan en la capa de informes con reglas documentadas, no con asientos manuales. Para la facturación por suscripción y por uso integramos Stripe Billing o Chargebee con un adaptador contable multientidad para que los ingresos se reconozcan en la entidad legal correcta sin un paso de conciliación manual. Para la facturación de compras empresariales — órdenes de compra, facturas, plazos de pago a 30/60/90 días, descuentos por pronto pago — implementamos el flujo de cuentas a cobrar como un módulo de dominio con reclamaciones de pago configurables, reglas de retención de crédito y una pista de auditoría apta para el cumplimiento de SOX o IFRS 15.

¿Cuál es su enfoque para las migraciones de bases de datos sin tiempo de inactividad en sistemas empresariales?

Las migraciones de bases de datos sin tiempo de inactividad exigen que la migración sea retrocompatible con la versión de la aplicación en ejecución, lo que significa que la migración y el despliegue de la aplicación se planifican y ejecutan como una operación en dos fases. Fase uno: se despliega la migración retrocompatible con la aplicación actual (añadir una columna con valor por defecto anulable, añadir un índice de forma concurrente, rellenar datos en un trabajo en segundo plano con un tamaño de lote configurable). Fase dos: se despliega el código de la aplicación que usa el nuevo esquema y se limpia la capa de compatibilidad en una migración posterior, una vez retirada del todo la versión antigua de la aplicación. Aplicamos este patrón mediante una lista de revisión de migraciones en cada sprint: ninguna migración que bloquee una tabla durante más de 50 milisegundos se entrega sin una alternativa documentada, y las migraciones de larga duración se ejecutan siempre fuera del pipeline de despliegue contra un clon de datos a escala de producción antes de la ventana de ejecución en producción. Para PostgreSQL usamos la creación concurrente de índices, rellenados parciales y la extensión pg_repack para reescribir tablas; para MySQL/MariaDB usamos gh-ost o pt-online-schema-change cuando los bloqueos de tabla bloquearían de otro modo el tráfico de producción.

¿Cómo trabajan con nuestros equipos internos de TI y seguridad durante el proyecto?

Tratamos a sus equipos internos de TI y seguridad como interesados con autoridad de aprobación en puntos de control definidos, no como revisores de cumplimiento al final del proyecto. En el descubrimiento hacemos una revisión conjunta de la arquitectura con su responsable de seguridad, su arquitecto de soluciones y su responsable interno de TI para validar la topología de alojamiento, los patrones de integración y el modelo de accesos antes de escribir una sola línea de código. Durante el desarrollo, ponemos a todos los ingenieros en equipos gestionados (discos cifrados, SSO, MDM), operamos en repositorios aislados con registros de acceso por ingeniero y aportamos exportaciones mensuales de evidencias para el seguimiento del enfoque de seguridad de sus proveedores. En la fase de refuerzo hacemos una revisión de seguridad conjunta frente a su marco interno de seguridad — sea NIST CSF, ISO 27001, CIS Controls o una lista propia — y resolvemos los hallazgos dentro del SLA de remediación acordado. Para las evaluaciones de seguridad de proveedores (CAIQ, SIG Lite, cuestionarios a medida) las completamos dentro del plazo de compras y escalamos las preguntas a nuestro responsable interno de seguridad en 24 horas. Nos hemos alineado con equipos de seguridad de Fortune 1000 y FTSE 250 en desarrollos empresariales y entendemos que el proceso interno de seguridad no es una casilla que marcar, sino un requisito operativo compartido.

¿Ofrecen transferencia de conocimiento y formación a nuestro equipo interno tras el desarrollo?

Sí — la transferencia de conocimiento estructurada es una fase con nombre propio en todo proyecto empresarial, no un añadido posterior. Planificamos el sprint de transferencia en la fase de definición del alcance del proyecto: su duración y profundidad dependen de la complejidad del sistema y del conocimiento previo de su equipo sobre la base de código. Una transferencia típica incluye sesiones de pair programming entre nuestros ingenieros y su equipo sobre las tres a cinco áreas más complejas desde el punto de vista operativo (normalmente la capa de integración, las herramientas de migración de datos y los runbooks de observabilidad), un recorrido grabado de la arquitectura que cubre el modelo C4 y los registros clave de decisiones de arquitectura y una lista de traspaso firmada por ambas partes antes de cerrar el proyecto. En las plataformas en las que su equipo asumirá la guardia desde el primer día, hacemos un ejercicio de incidente simulado con sus ingenieros antes del traspaso: introducimos un fallo sintético en un entorno que no es de producción y recorremos juntos el proceso de detección, diagnóstico y remediación. Es la misma disciplina que dio lugar al traspaso del WMS de almacén, en el que el equipo de operaciones del cliente hizo funcionar el sistema de forma independiente desde el primer día de producción tras el traspaso.

¿Tiene una plataforma empresarial que debe llegar a producción lista para auditoría?

Reservar una llamada inicial

Desde el blog

Guías con enfoque de ingeniería para modernizar, integrar y escalar software empresarial.

Pedir propuesta

Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.