Ir al contenido principal

EKS / AKS / GKE Argo CD Preparado para SOC 2 Karpenter

Ingeniería de Kubernetes para cargas en contenedores de nivel de producción

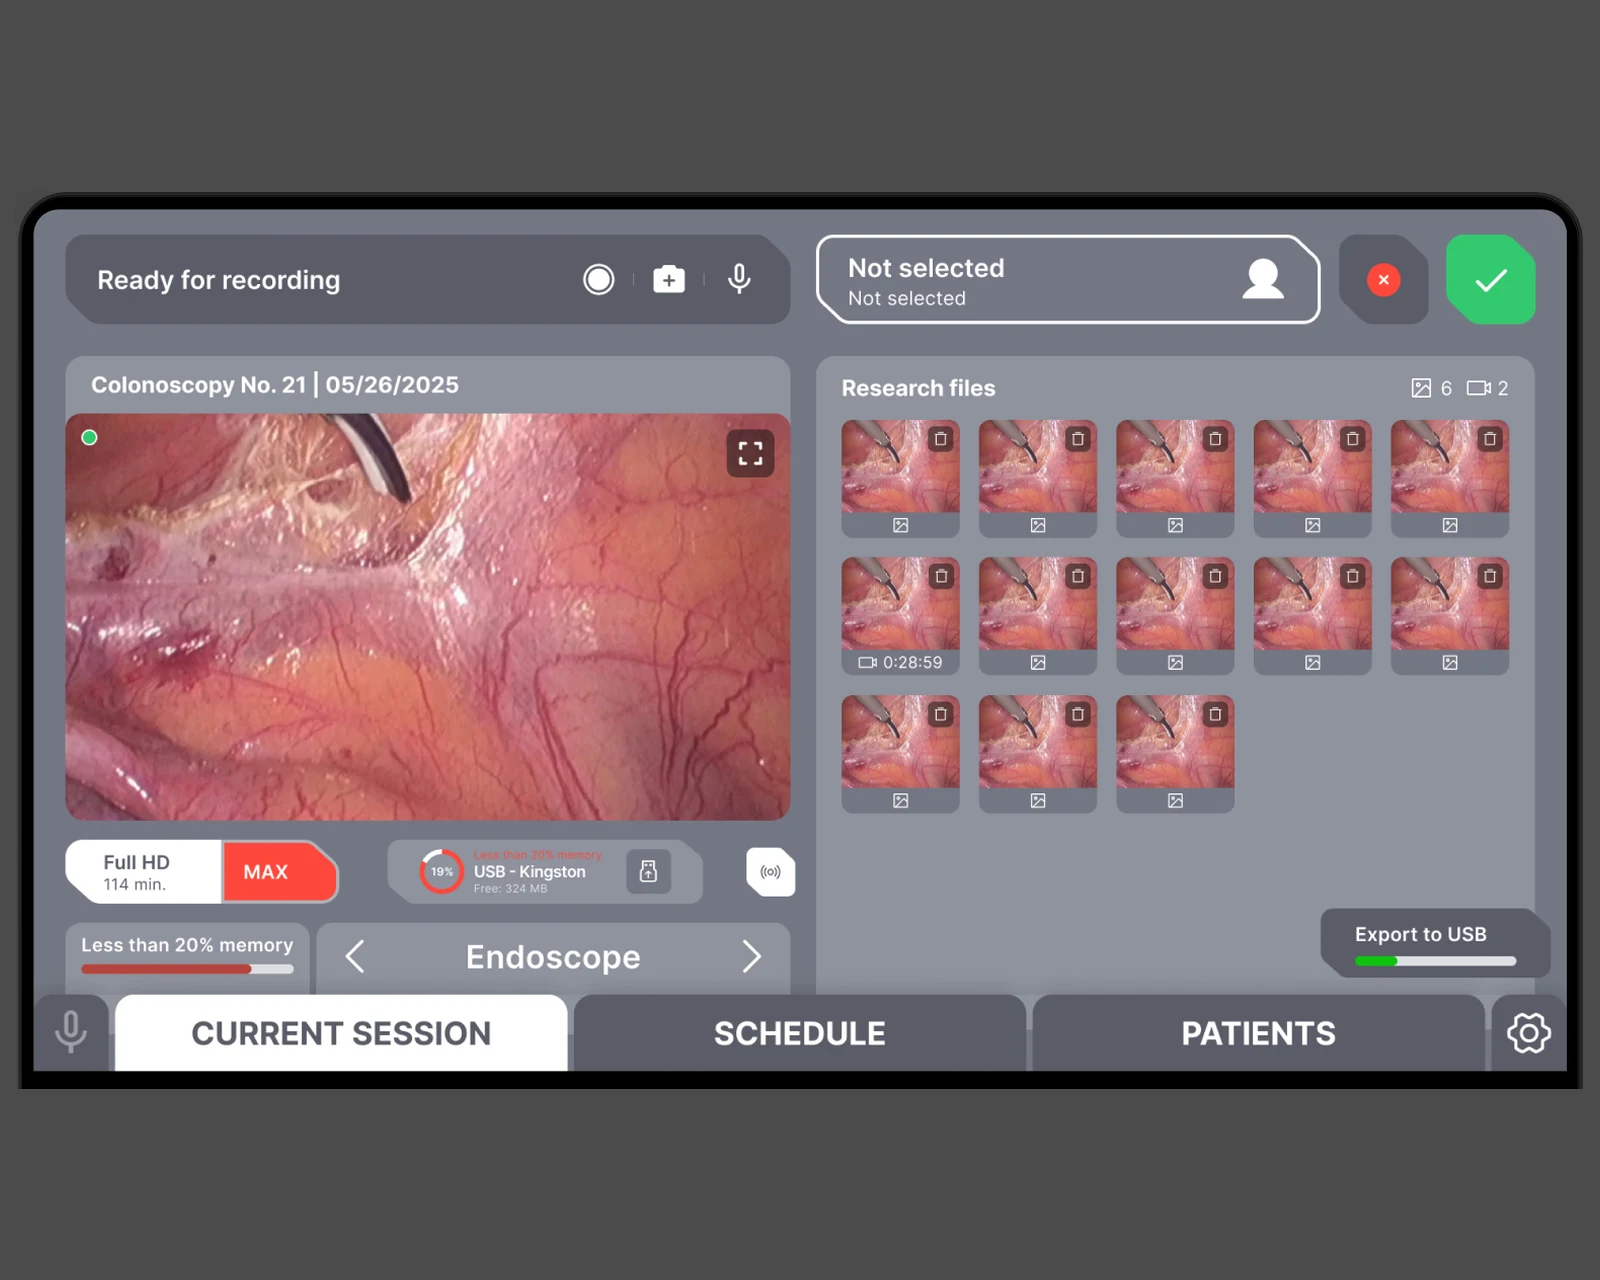
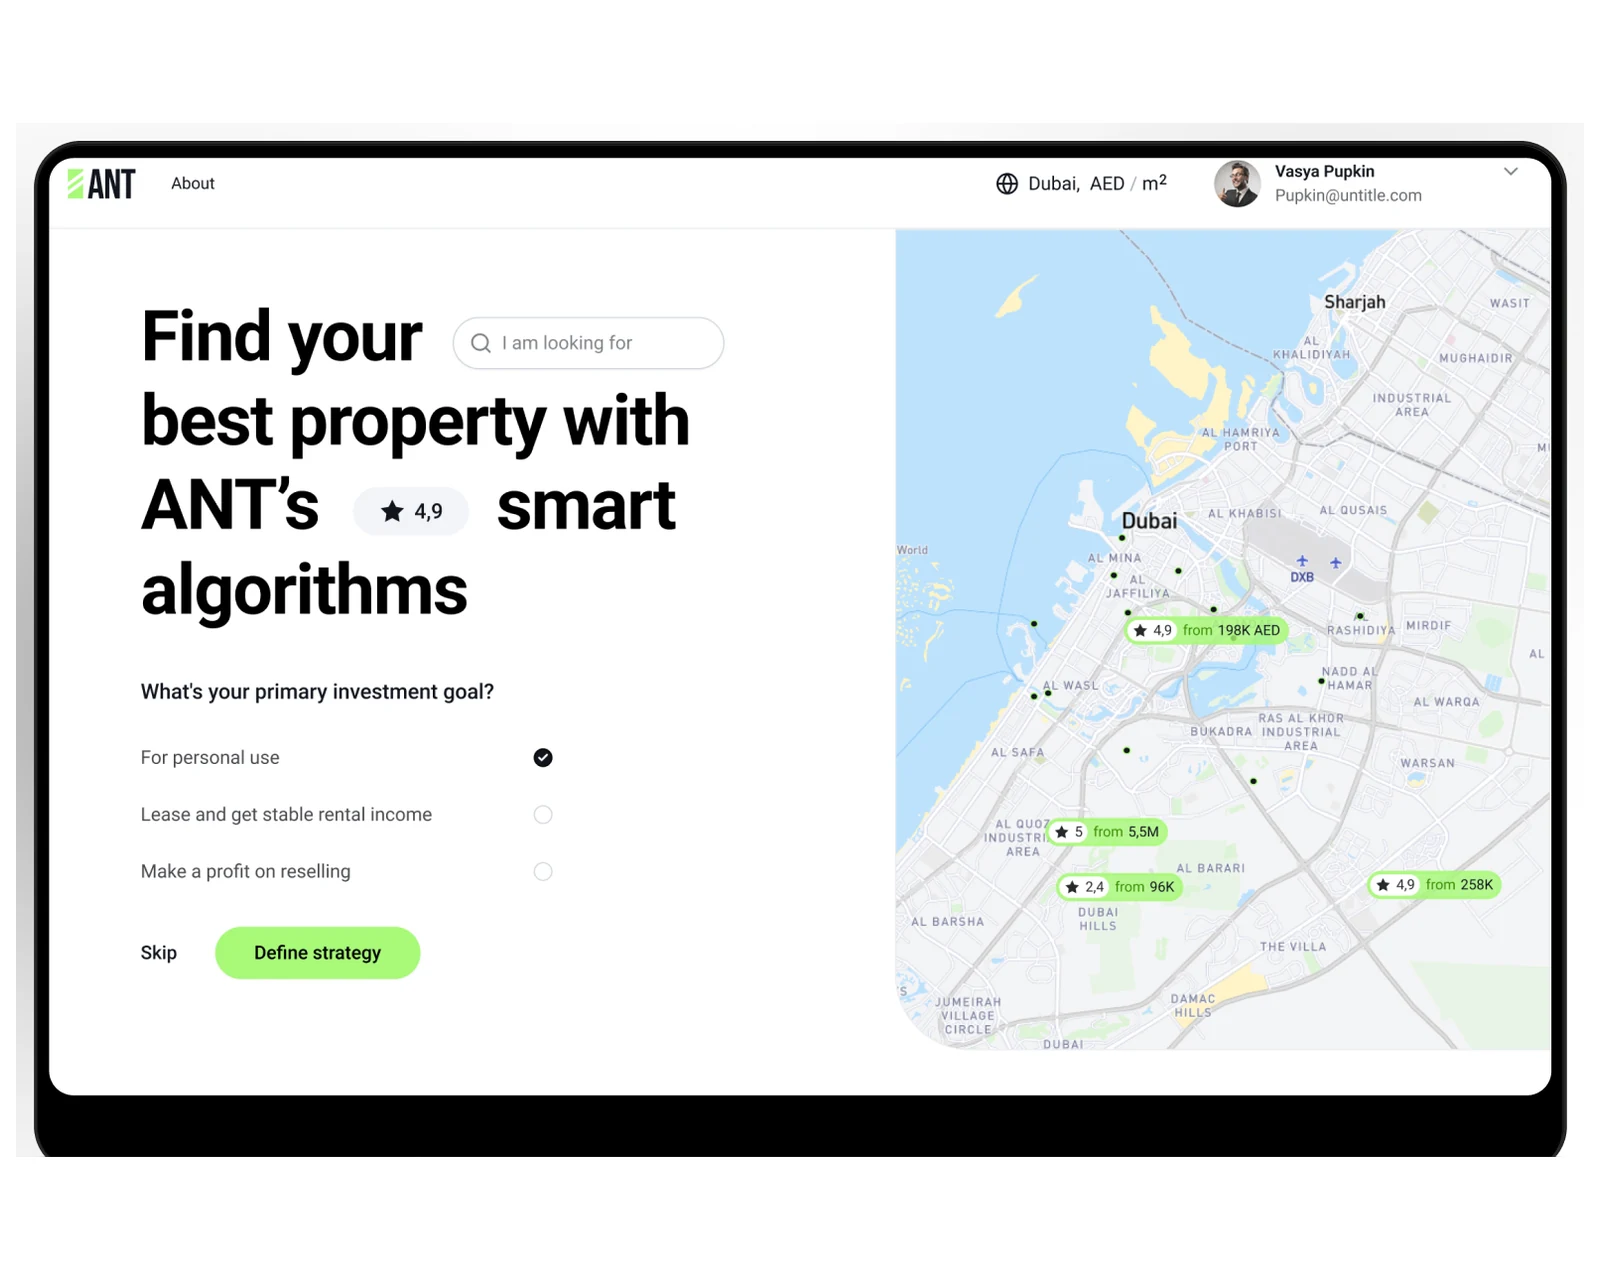
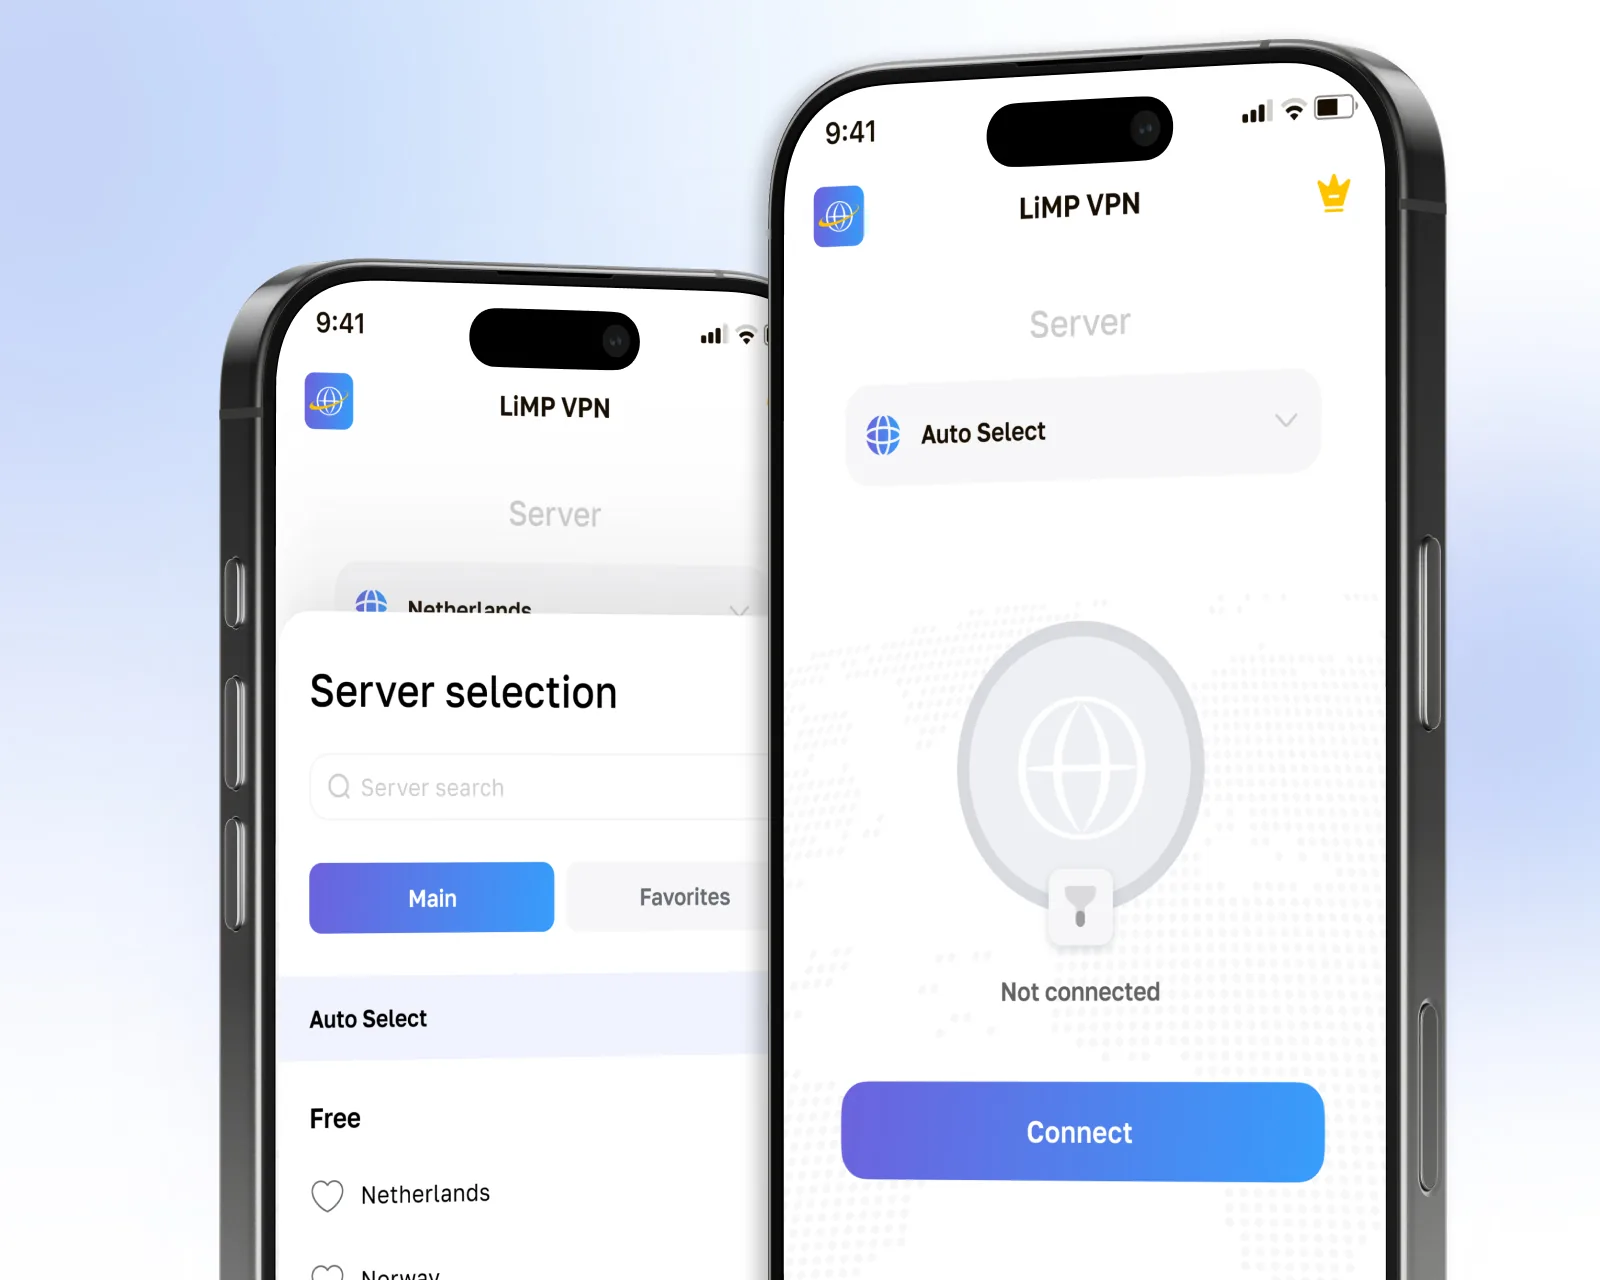
Ingeniería de Kubernetes con veintitrés clústeres de producción gestionados: el marketplace PropTech de ANT en EKS con Karpenter, la VPN de consumo de LiMP en un clúster reforzado y la estación de trabajo clínica de ArgoView en un clúster AKS conforme con los controles de HealthTech. GitOps con Argo CD, políticas de red de Cilium, protección en tiempo de ejecución con Falco y copias de seguridad PITR desde el primer día.

Pedir propuesta Ver casos de Kubernetes

Orquestación de contenedores con Kubernetes en stacks de nube y datos

Entregamos ingeniería con Kubernetes para equipos de producto que superan los despliegues en un solo servidor, sectores regulados que exigen aislamiento mediante políticas de red y controles de acceso de grado de auditoría, plataformas SaaS multi-tenant que necesitan aislamiento por namespace o vCluster y organizaciones que migran desde Docker Compose o Nomad. EKS, AKS y GKE están en producción con nosotros. Argo CD se encarga de los despliegues GitOps, Karpenter del escalado de nodos eficiente en costes y Falco y Trivy de la seguridad en tiempo de ejecución.

Retos

Retos del sector que resolvemos

Carencias frente al CIS Benchmark

Las instalaciones de Kubernetes por defecto incumplen la mayoría de los benchmarks CIS. Establecemos la línea base de los clústeres con Pod Security Standards, RBAC de mínimo privilegio y políticas de red antes de que se despliegue la primera carga.
Almacenamiento persistente en EKS/AKS

Los StatefulSets con aprovisionamiento dinámico de PVC entre zonas de disponibilidad exigen un diseño cuidadoso de las clases de almacenamiento. Configuramos el aprovisionamiento con conocimiento de topología y PodDisruptionBudgets para actualizaciones graduales seguras.

Ajuste del HPA para cargas con ráfagas

El HPA por defecto, basado en CPU, reacciona con demasiada lentitud a los picos orientados a eventos. Integramos KEDA con métricas de profundidad de cola para escalar horizontalmente en menos de un minuto.

Gestión de secretos en varios clústeres

Rotar secretos a mano entre clústeres introduce deriva y caídas. Centralizamos en External Secrets Operator, que obtiene los datos de un único backend de secretos.

Riesgo de caída en las actualizaciones

Las actualizaciones in situ en clústeres de producción provocan reinicios del kubelet y posibles desalojos de pods. Usamos actualizaciones de clúster blue-green para las cargas sin estado y probamos antes las actualizaciones en staging.

Visibilidad de costes entre namespaces

Las solicitudes y los límites de recursos de los pods demasiado altos desperdician capacidad de los nodos. Implementamos OpenCost para asignar los costes por namespace y Goldilocks para las recomendaciones del VPA.

Soluciones

Soluciones que desarrollamos

Puesta en marcha de clústeres desde cero

EKS/AKS/GKE listo para producción con Karpenter, Argo CD, Cilium, stack de Prometheus, Falco y línea base del CIS Benchmark, en dos semanas.

Refuerzo de la seguridad del clúster

Pod Security Standards, políticas de red, auditoría de RBAC, análisis con Trivy en el CI, reglas de Falco en tiempo de ejecución y corrección de hallazgos del CIS Benchmark.

Migraciones a GitOps

Migración de scripts de CI con kubectl apply o Helm a ApplicationSets de Argo CD: GitOps completo con rollback, estado de sincronización y alertas en Slack.

Plataformas multi-tenant

RBAC por namespace, aislamiento de red y clústeres virtuales vCluster para plataformas SaaS con requisitos estrictos de separación entre inquilinos.

FinOps y ajuste de recursos

Informes de costes por namespace con OpenCost, consolidación de instancias spot con Karpenter, recomendaciones del VPA con Goldilocks y auditorías de bin-packing del clúster.

Actualizaciones y migraciones de clústeres

Actualizaciones de clúster blue-green, playbooks de migración de namespaces y documentación de la ruta de actualización de versiones con procedimientos de rollback.

Stack

Stack tecnológico

Kubernetes 1.31, EKS, AKS, GKE, Helm, Argo CD, Karpenter, Cilium, Istio, kube-prometheus-stack, OpenTelemetry, Falco, Trivy, External Secrets Operator, OpenCost.

Cumplimiento

Cumplimiento y normativa

Alineado con el RGPD · apto para SOC 2 · apto para HIPAA · PCI DSS contemplado

UE

  • RGPD: residencia de datos a nivel de namespace, aplicación de políticas de red.
  • DORA: pruebas de resiliencia, conmutación por error multi-AZ, registro de incidentes.
  • NIS2: segmentación de red, detección de amenazas en tiempo de ejecución.
  • ISO 27001: evidencias de RBAC, registro de auditoría, revisión de accesos.

EE. UU.

  • SOC 2 Type II: RBAC, logs de auditoría de CloudTrail, evidencias de control de cambios.
  • HIPAA: aislamiento de red, cifrado en tránsito, registro de auditoría.
  • PCI DSS: segmentación de red, seguridad de pods, evidencias de análisis.
  • Próximo a FedRAMP: nodos en modo FIPS, EKS en GovCloud.

Comunes: CIS Kubernetes Benchmark, SBOM mediante Trivy SBOM, controles de cadena de suministro SLSA.

Por qué YuSMP

Por qué los equipos eligen YuSMP para Kubernetes

CIS Benchmark desde el primer día

No entregamos clústeres de Kubernetes sin una línea base del CIS Benchmark. Los Pod Security Standards, las políticas de red y el RBAC de mínimo privilegio forman parte de la configuración inicial del clúster, no de una corrección posterior a la auditoría.

FinOps integrado en los clústeres

Informes de costes por namespace con OpenCost, consolidación de instancias spot con Karpenter y recomendaciones del VPA con Goldilocks: visibilidad de costes desde el primer sprint.

Despliegues solo con GitOps

Nadie toca producción con kubectl apply. ApplicationSets de Argo CD, vistas previas de diffs y rollback con un clic: cada cambio es un commit de Git con su revisión.

Preguntas frecuentes

Preguntas frecuentes sobre Kubernetes

EKS, AKS o GKE: ¿qué Kubernetes gestionado recomiendan?

EKS si su nube principal es AWS: la mejor integración con IAM mediante IRSA y el ecosistema de herramientas más amplio. AKS para organizaciones centradas en Azure con requisitos de integración con Entra ID (AAD). GKE Autopilot para los equipos que quieren la experiencia de gestión de clústeres con menos intervención. Diseñamos cargas independientes de la nube cuando la portabilidad es un requisito expreso.

Argo CD o Flux: ¿qué herramienta de GitOps usan?

Argo CD es nuestra opción por defecto: interfaz, ApplicationSets, patrón app-of-apps, RBAC y notificaciones en Slack. Flux cuando los equipos ya han invertido en Flux o prefieren con fuerza su modelo de operador GitOps. Ambas herramientas logran el mismo resultado; la elección rara vez importa más que la coherencia.

¿Cómo gestionan los secretos en Kubernetes?

External Secrets Operator obtiene los datos de AWS Secrets Manager, Azure Key Vault o HashiCorp Vault; nunca hay secretos en Git, ni siquiera cifrados. También implementamos Sealed Secrets para los equipos que quieren secretos cifrados almacenados en Git sin depender de un backend de secretos en la nube.

¿Cómo abordan la seguridad del clúster y los CIS Benchmarks?

Establecemos la línea base de cada clúster frente al CIS Kubernetes Benchmark: Pod Security Standards, políticas de red (Cilium), RBAC de mínimo privilegio, registro de auditoría, detección de amenazas en tiempo de ejecución con Falco y análisis de imágenes con Trivy en el CI. Los hallazgos de seguridad del clúster se gestionan en el mismo sprint que el trabajo de funcionalidades.

¿Cómo implementan el autoescalado horizontal de pods para cargas con ráfagas?

HPA sobre métricas personalizadas (KEDA, orientado a eventos) para los consumidores de colas, combinado con Karpenter para el escalado de nodos. Modelamos el presupuesto de latencia de arranque en frío y elegimos entre sobreaprovisionar (respuesta rápida) y pasar de cero a la ráfaga (eficiente en costes) según su SLA.

¿Cuál es su enfoque de la multi-tenancy?

Un namespace por inquilino con políticas de red y RBAC para un aislamiento moderado. Clústeres virtuales vCluster para los equipos que necesitan un aislamiento más fuerte del servidor de API sin el coste de clústeres dedicados. Clústeres dedicados para los inquilinos regulados cuyo límite de cumplimiento debe ser un clúster.

¿Cómo gestionan las actualizaciones de Kubernetes sin tiempo de inactividad?

Actualizaciones de clúster blue-green para las cargas sin estado: clúster nuevo, migración de namespaces y vaciado del antiguo. Actualizaciones graduales de nodos con PodDisruptionBudgets para las cargas con estado. Probamos la ruta de actualización en staging con cargas equivalentes a las de producción antes de tocar producción.

Refuerce y escale sus clústeres de Kubernetes con ingenieros sénior

Respuesta en 1 día hábil. NDA a petición.

Pedir propuesta

Pedir propuesta

Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.