Ir al contenido principal

.NET 8 Azure Preparado para SOC 2 Empresarial

Empresa de desarrollo .NET para sistemas empresariales en entornos regulados

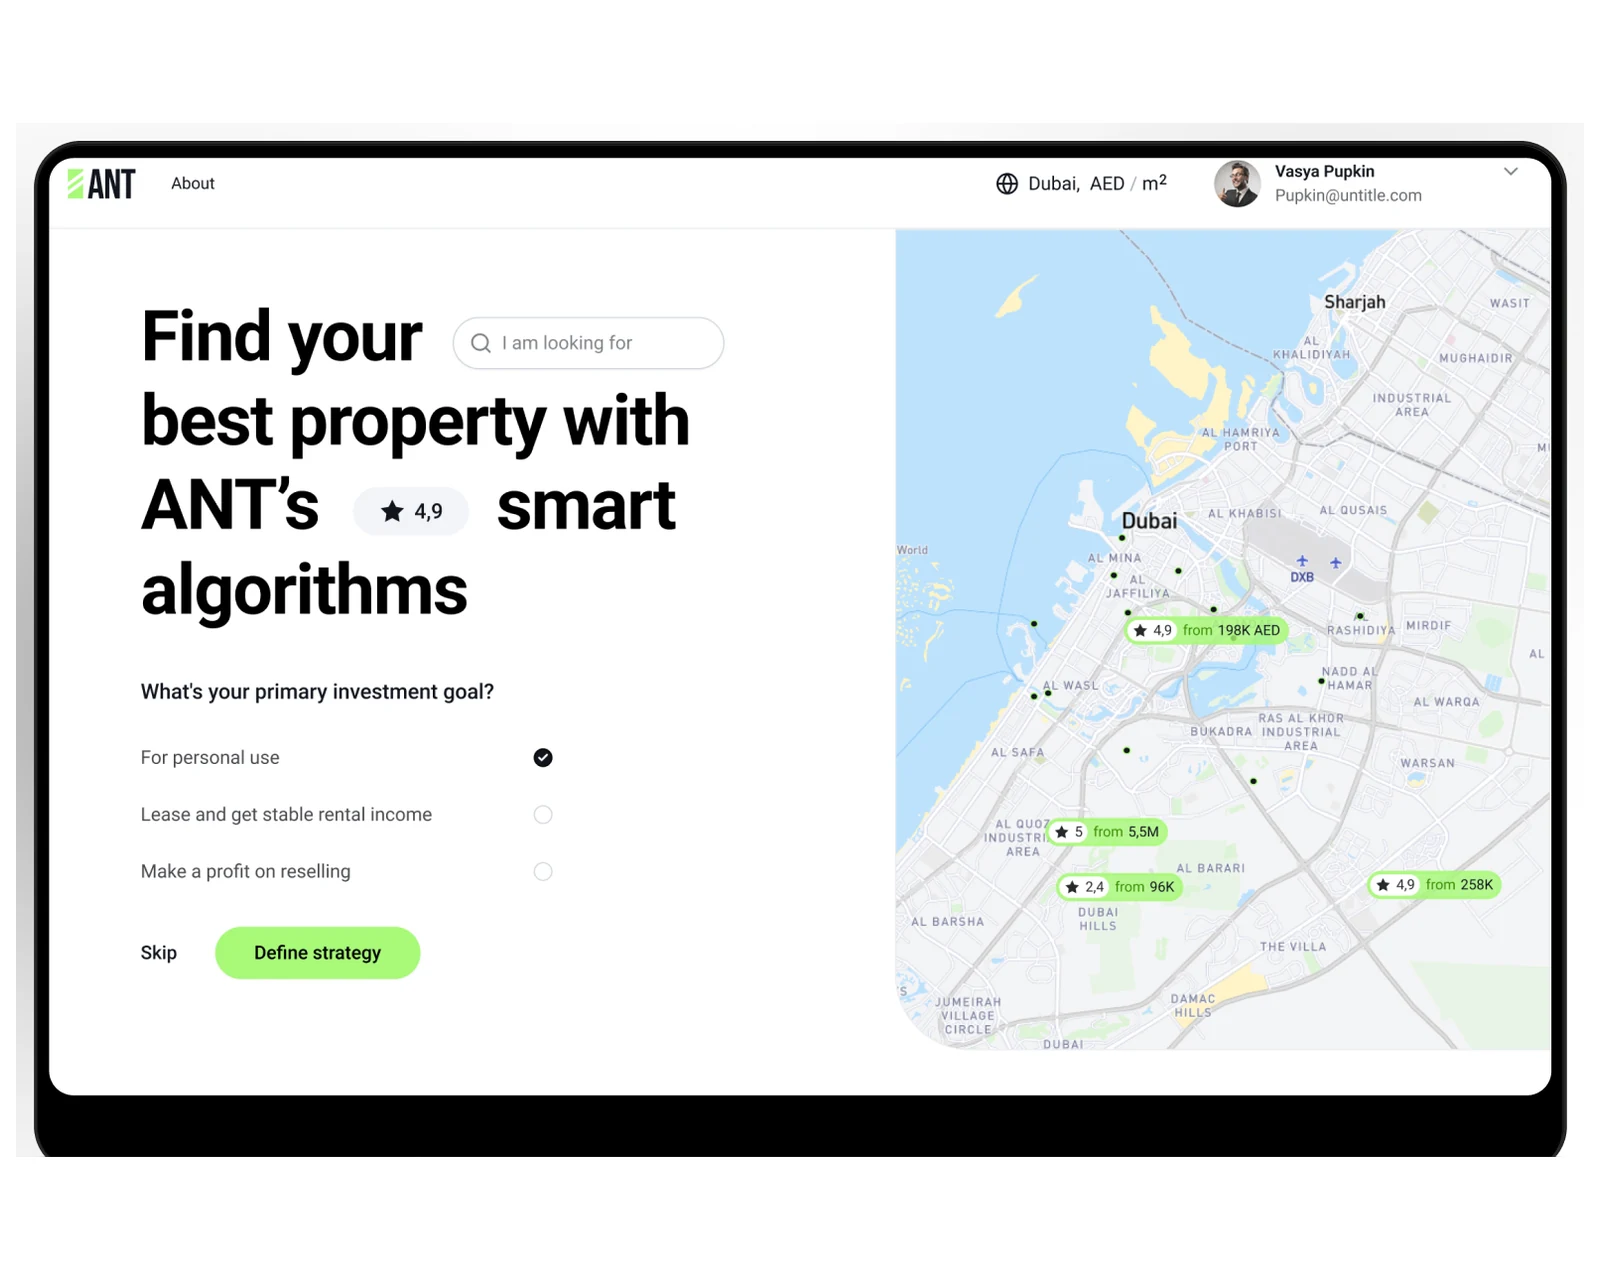
Como empresa de desarrollo .NET para sistemas empresariales, basamos nuestros proyectos en .NET 8 — el portal B2B de REHAU que conecta ASP.NET Core con SAP, el CRM de firma electrónica de Signatory Pro con trazas de auditoría del RGPD, la consola de administración B2B de ANT con RBAC multi-tenant. Arquitectos de C# sénior, doble nube en Azure y AWS, entrega alineada con SOC 2. ¿Listo para ampliar su equipo? Consulte nuestros servicios de desarrollo .NET y equipos dedicados.

Pedir propuesta Ver casos de .NET

Capacidades de desarrollo empresarial con .NET y orientación para la selección de tecnología

Entregamos ingeniería .NET 8 para equipos de producto empresariales que construyen plataformas de API, portales SaaS y espacios de trabajo B2B; para organizaciones que modernizan sistemas de .NET Framework 4.x a .NET 8 mediante migraciones strangler fig; para sectores regulados — fintech, healthtech, legaltech — en los que los controles alineados con SOC 2, las trazas de auditoría del RGPD y el SSO empresarial son requisitos de entrega; y para equipos que integran .NET con SAP, Dynamics 365, SharePoint y Power Platform. Azure y AWS: ambos con el mismo nivel de soporte.

Retos

Retos del sector que resolvemos

Dependencia de .NET Framework

Las dependencias de System.Web, la interoperabilidad COM y las bibliotecas solo para Windows bloquean la migración a .NET 8. Evaluamos la compatibilidad pronto y diseñamos rutas de migración strangler fig módulo a módulo.


Rendimiento de las consultas de EF Core

El lazy loading con N+1 y la falta de AsNoTracking en consultas de solo lectura degradan el rendimiento a escala. Auditamos con el registro de EF Core, añadimos includes explícitos y pasamos las rutas de lectura a Dapper.

Deriva en las integraciones con SAP y Dynamics

Las APIs de los ERP cambian con los ciclos de actualización y rompen en silencio las integraciones de .NET. Envolvemos las integraciones en capas anticorrupción con pruebas de contrato que alertan antes de que una actualización del ERP llegue a producción.

Tiempo de arranque en monolitos grandes

Las aplicaciones grandes de ASP.NET Core con muchos registros de DI tienen arranques en frío de más de 15 segundos en Lambda y Azure Functions. Perfilamos el arranque con dotnet-trace y lo dividimos en módulos con el alcance adecuado.

Trazado distribuido entre stacks

Los flujos de mensajes asíncronos entre frontends de NestJS y backends de .NET pierden el contexto de traza en la frontera. Propagamos OpenTelemetry W3C Trace Context a través de todos los límites entre servicios.

Gestión de costes de licencias y soporte

Los costes de Visual Studio, SQL Server y bibliotecas .NET de terceros se acumulan de forma invisible. Establecemos la línea base del inventario de licencias y recomendamos alternativas de código abierto cuando cumplen los requisitos funcionales.

Soluciones

Soluciones que desarrollamos

API de ASP.NET Core

APIs REST y gRPC con documentación OpenAPI, autenticación OAuth2/OIDC, resiliencia con Polly y observabilidad con OpenTelemetry.

Modernización de .NET Framework a .NET 8

Migración strangler fig con corte módulo a módulo, cobertura de regresión con Playwright y cero tiempo de inactividad en producción.

Integración empresarial

SAP RFC/REST, Dynamics Dataverse, SharePoint Graph API y Power Platform SDK — envueltos en capas anticorrupción.

Portales con Blazor y Razor Pages

Portales internos de administración y espacios de trabajo B2B — Blazor Server para interfaces interactivas de baja latencia y Razor Pages para flujos CRUD más sencillos.

Servicios en segundo plano

IHostedService, Hangfire, MassTransit — trabajos programados, consumidores de colas y procesamiento orientado a eventos con reintentos y gestión de dead-letter.

Despliegues nativos de Azure

AKS, Azure App Service, Azure Functions, Azure Service Bus y Key Vault — gestionados con Terraform y desplegados con GitOps.

Stack

Stack tecnológico

.NET 8, ASP.NET Core, EF Core 8, Dapper, MediatR, FluentValidation, MassTransit, Polly, Serilog, OpenTelemetry, Azure SDK, SignalR, Hangfire.

Cumplimiento

Cumplimiento y normativa

Alineado con el RGPD · apto para SOC 2 · apto para HIPAA · CCPA contemplada

UE

  • RGPD — traza de auditoría, automatización de solicitudes de los interesados (DSR), residencia de datos.
  • DORA — resiliencia de las TIC para cargas de trabajo fintech.
  • EAA — cumplimiento en materia de accesibilidad para interfaces de Blazor.
  • NIS2 — notificación de incidentes y controles de seguridad de la cadena de suministro.

EE. UU.

  • SOC 2 — registro de auditoría estructurado, evidencias de control de acceso.
  • HIPAA — cifrado en reposo y en tránsito, registro de auditoría.
  • GLBA — salvaguardas de los datos financieros y privacidad de la información de los clientes.
  • CCPA — derechos de privacidad de los consumidores y gestión de la exclusión voluntaria.

Comunes a ambos: OWASP Top 10, SBOM mediante NuGet audit, secretos en Key Vault / Secrets Manager.

Por qué YuSMP

Por qué los equipos de .NET eligen YuSMP

Arquitectos de C# sénior

Ingenieros que han diseñado modelos de dominio con EF Core, pipelines de MediatR, topologías de MassTransit y rutas de migración de .NET Framework a .NET 8 en proyectos empresariales reales.

Doble nube en Azure y AWS

AKS, Azure App Service y Key Vault en Azure; EKS, ECS y Secrets Manager en AWS — la misma cadena de herramientas de Terraform y el mismo pipeline GitOps.

Entrega alineada con SOC 2

Logs de eventos estructurados con Serilog, esquemas de trazas de auditoría y rotación de secretos en Key Vault integrados en cada proyecto empresarial de .NET desde el primer día.

Preguntas frecuentes

Preguntas frecuentes sobre .NET

¿Ofrecen migraciones de .NET Framework a .NET 8?

Sí. Evaluamos la compatibilidad con el .NET Upgrade Assistant, identificamos los cambios incompatibles en las dependencias de System.Web, la interoperabilidad COM y la compatibilidad de bibliotecas de terceros, y después migramos módulo a módulo con el patrón strangler fig. Las migraciones habituales llevan entre 8 y 24 semanas, según el tamaño de la base de código y la superficie de dependencias heredadas.

¿Minimal API o controladores MVC para proyectos nuevos?

Minimal APIs para microservicios y endpoints de API ligeros — menos ceremonia, mejor rendimiento, pruebas más sencillas. Controladores MVC cuando se necesitan filtros de acción, un enlace de modelos complejo o un equipo ya familiarizado con la convención. Documentamos la decisión en un ADR.

¿Cómo integran .NET con SAP o Dynamics?

SAP: llamadas RFC/BAPI mediante SAP .NET Connector o APIs REST mediante la integración con SAP Business Technology Platform. Dynamics/Power Platform: Microsoft Graph API, la Web API de Dataverse y el SDK oficial de Power Platform. Envolvemos las integraciones en capas anticorrupción para aislar la lógica de negocio de los cambios en el esquema del ERP.

Entity Framework Core o Dapper: ¿cuál usan?

EF Core para proyectos nuevos con modelos de dominio complejos, seguimiento de cambios y migraciones. Dapper para rutas de lectura críticas en rendimiento, consultas de informes y bases de datos existentes en las que las convenciones de EF chocan con el esquema. Muchas bases de código en producción usan ambos: EF para las escrituras y Dapper para las lecturas.

¿Cómo implementan los servicios en segundo plano de .NET?

IHostedService o BackgroundService para escenarios sencillos de tareas programadas y consumidores de colas. Hangfire o Quartz.NET para la programación distribuida de trabajos con reintentos, paneles y estado persistente. MassTransit con Azure Service Bus o RabbitMQ para el procesamiento orientado a eventos en segundo plano a escala.

¿Cómo abordan la seguridad de .NET y la preparación para SOC 2?

Middleware integrado de ASP.NET Core para autenticación (OAuth2/OIDC mediante IdentityModel o Microsoft Identity Web), autorización (basada en políticas), CORS, CSRF y limitación de tasa. Secretos en Azure Key Vault o AWS Secrets Manager mediante el proveedor de configuración de .NET. Registro de auditoría estructurado con Serilog, con ID de evento que se corresponden con las evidencias de control de SOC 2.

Modernice su parque .NET con ingenieros sénior

Respuesta en 1 día hábil. NDA a petición.

Pedir propuesta

Pedir propuesta

Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.