Corrupción y bloqueo del archivo de estado
Los apply concurrentes sobre un estado compartido lo corrompen de forma irreversible. Configuramos backends de S3 + DynamoDB o de Terraform Cloud con bloqueo obligatorio desde el primer día.

OpenTofu Atlantis Preparado para SOC 2 Multicloud
La infraestructura como código con Terraform gestiona más de veinte stacks de infraestructura de producción: ANT en AWS EKS, el portal B2B multirregión de REHAU y el motor de préstamos de Loan Conveyor sobre RDS y ElastiCache. Cada recurso es código, cada cambio es una PR, cada apply queda registrado. Ninguna configuración manual desde la consola llega a producción.
Ofrecemos ingeniería con Terraform y OpenTofu para equipos que sustituyen la configuración manual de la nube por código, sectores regulados en los que cada cambio de infraestructura debe ser trazable para auditorías de SOC 2 o ISO 27001, organizaciones que estandarizan stacks multicloud en AWS, Azure y GCP, y equipos de plataforma que crean bibliotecas de módulos reutilizables para los equipos de ingeniería de producto. Atlantis se encarga del plan y el apply basados en pull requests. Terragrunt elimina las violaciones del principio DRY. Las políticas de Sentinel imponen guardrails de cumplimiento.
Retos
Los apply concurrentes sobre un estado compartido lo corrompen de forma irreversible. Configuramos backends de S3 + DynamoDB o de Terraform Cloud con bloqueo obligatorio desde el primer día.
Los archivos de estado únicos que cubren todo un entorno tardan más de 10 minutos en planificar. Dividimos por subsistema (red, cómputo, datos, aplicación) para obtener planes de menos de un minuto y un radio de impacto mínimo.
Los desarrolladores que resuelven incidentes haciendo clic en la consola crean una deriva que rompe el siguiente apply de Terraform. Implementamos alertas de AWS Config y detección de deriva con Atlantis.
Los equipos que usan fuentes de módulos sin versión fijada divergen en silencio. Implementamos un registro privado de módulos con versionado semántico y exigimos versiones fijadas en el CI.
Las salidas sensibles (contraseñas de bases de datos, API keys) acaban en texto plano en los archivos de estado. Usamos data sources de AWS Secrets Manager o Vault: los valores nunca se almacenan en el estado.
Los auditores quieren pruebas de que cada cambio de infraestructura fue revisado y aprobado. Canalizamos todos los apply de Terraform a través de PR de Atlantis con la salida del plan y los comentarios de aprobación: una pista de evidencias completa.
Soluciones
Backend de estado remoto, flujo de PR con Atlantis, estructura de módulos, convención de variables y estrategia de etiquetado: todo listo antes de que se despliegue el primer recurso.
Módulos reutilizables para EKS/AKS/GKE, RDS/Azure SQL, VPC/VNet e IAM/Entra, versionados en un registro privado, documentados y probados con Terratest.
Cada apply de Terraform pasa por una PR con plan, aprobación y registro del apply almacenados en Git y exportados a su repositorio de evidencias de cumplimiento.
Conversión a Terraform de recursos de AWS/Azure configurados a mano mediante bloques import y terraformer: sin tiempo de inactividad y con validación del estado en cada paso.
Auditoría de un entorno existente en busca de recursos creados desde la consola, importación de esos recursos al estado y puesta en marcha de Atlantis para evitar derivas futuras.
Consolidación del código Terraform duplicado por entorno en configuraciones de Terragrunt con módulos compartidos y archivos de variables por entorno.
Stack
Terraform 1.9, OpenTofu 1.8, Terragrunt, Atlantis, Terraform Cloud, provider de AWS, provider de Azure, provider de GCP, Terratest, Checkov, tfsec, Sentinel.
Cumplimiento
Alineado con el RGPD · apto para SOC 2 · preparado para ISO 27001 · PCI DSS contemplado
Común: análisis de políticas con Checkov y tfsec en el CI, políticas como código con Sentinel y SBOM de las versiones de los providers.
Casos
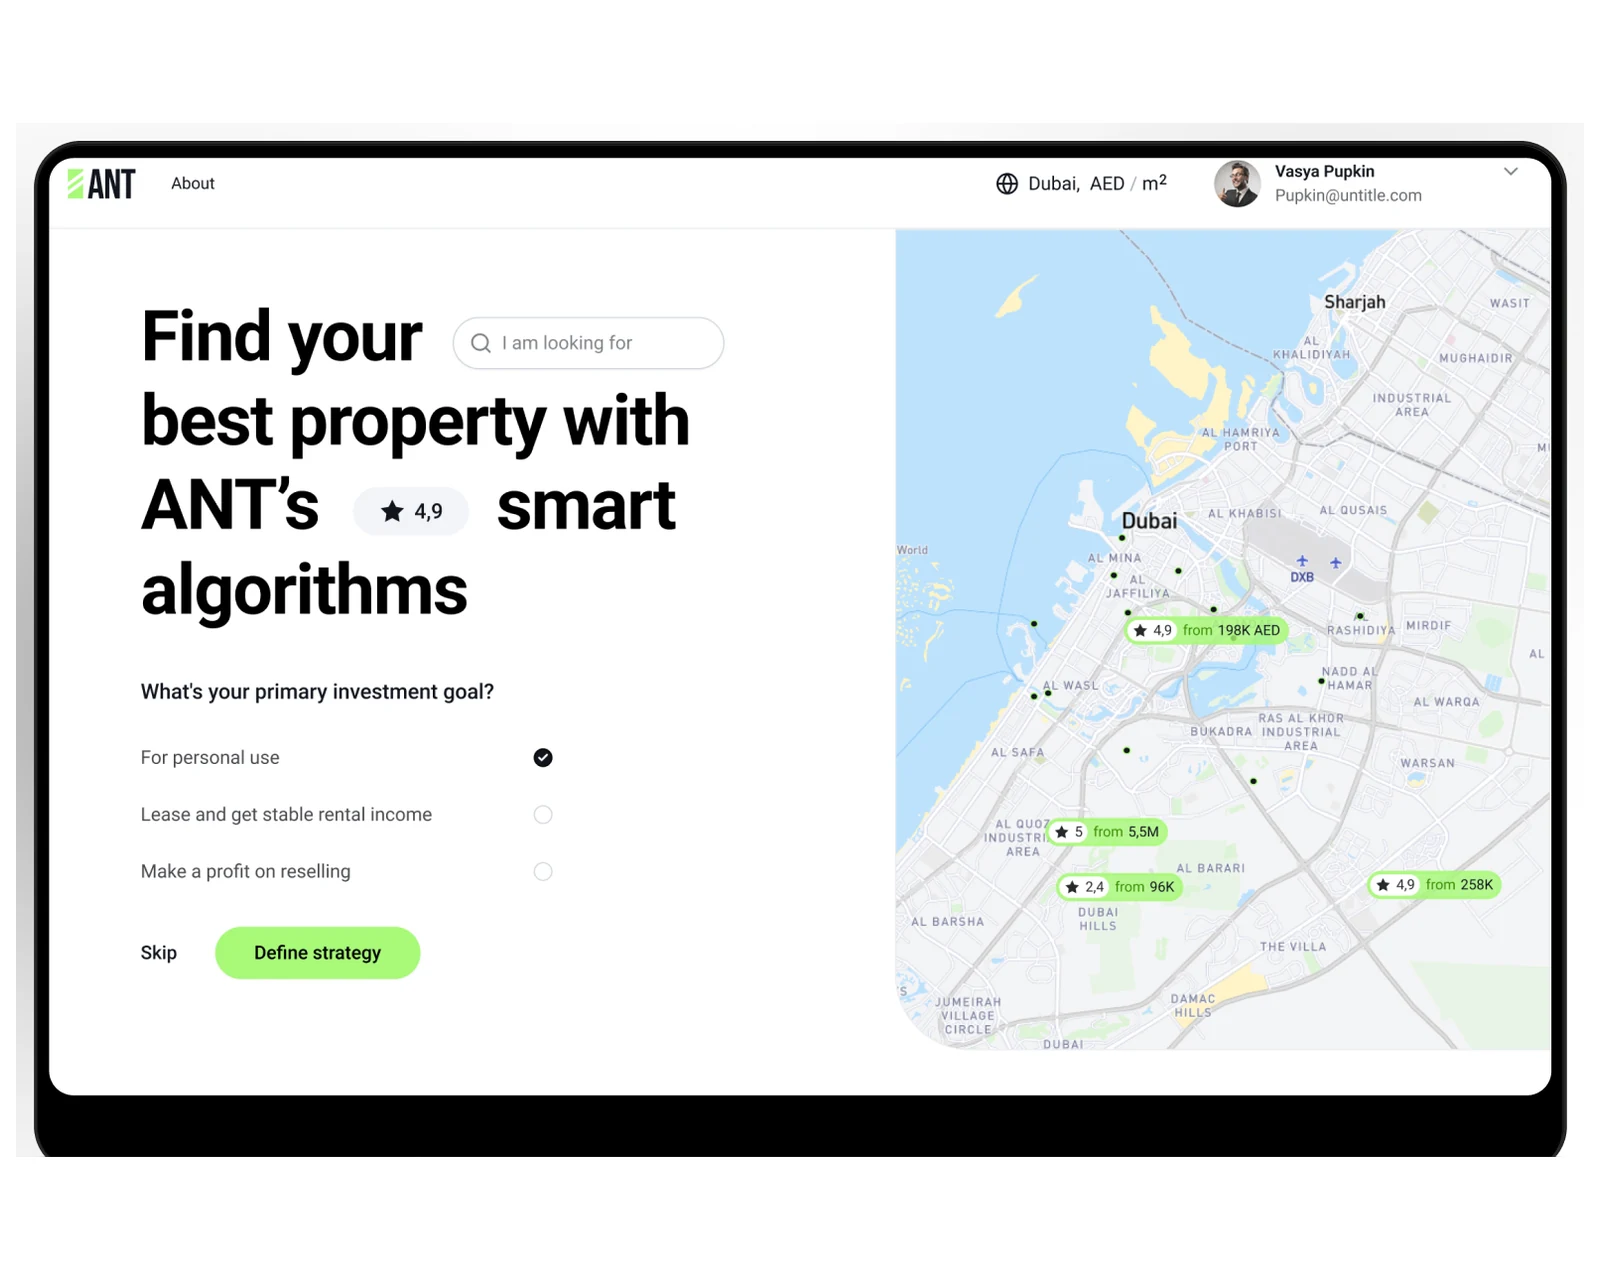
Plataforma web de marketplace inmobiliario con CMS de anuncios, búsqueda y consola de administración B2B para operadores de EE. UU. y la UE.

B2B e-commerce y configurador de producto para un fabricante mundial de polímeros, con precios por región, stock y flujos de trabajo para distribuidores.
Motor de decisión de préstamos de alto rendimiento en Laravel: scoring automatizado, integración con burós de crédito y decisiones 10 veces más rápidas para prestamistas de EE. UU. y la UE.
Por qué YuSMP
Ningún ingeniero tiene acceso directo a terraform apply en producción. Atlantis impone el ciclo plan-revisión-apply mediante pull requests de Git: cada cambio se revisa y se registra.
Las políticas de Checkov, tfsec y Sentinel bloquean los recursos no conformes antes de aplicarse, y no después de que los señale la auditoría.
Providers de AWS, Azure y GCP en el mismo monorepo de Terragrunt: flujo de PR, versionado de módulos y etiquetado coherentes entre nubes.
Preguntas frecuentes
Terraform para clientes con herramientas de HashiCorp ya existentes o suscripciones a Terraform Cloud. OpenTofu (el fork libre de BSL) para proyectos nuevos desde cero y clientes que quieren evitar los cambios de licencia BSL de HashiCorp. Ambos usan una sintaxis HCL idéntica: migrar entre ellos solo requiere un cambio en la configuración del backend de estado.
Estado remoto en S3 (con tabla de bloqueo en DynamoDB) o Terraform Cloud para cargas en AWS, y Azure Blob Storage para Azure. El bloqueo de estado impide los apply concurrentes. Además, separamos el estado por entorno (dev/staging/prod) y por subsistema principal para minimizar el radio de impacto de los apply fallidos.
Un terraform plan programado en el CI detecta la deriva causada por cambios en la consola hechos fuera de banda. Atlantis señala la deriva en los comentarios de las pull requests. Para los recursos críticos usamos AWS Config o Azure Policy para alertar en tiempo real de los cambios manuales. Las políticas de Terraform Sentinel bloquean que se apliquen recursos no conformes.
Terragrunt para configuraciones multientorno DRY en las que se llama al mismo módulo con distintos archivos de variables por entorno, lo que evita el problema de repetición de variables de Terraform plano. Módulos puros para stacks más simples donde la abstracción de Terragrunt añade más complejidad de la que elimina.
Cada cambio de infraestructura pasa por una PR con la salida del plan, la aprobación humana y el registro del apply, almacenados en Git para siempre. Enviamos el historial de ejecuciones de Terraform y los resultados de las comprobaciones de políticas a su repositorio de evidencias de SOC 2. AWS CloudTrail confirma lo que Terraform realmente creó y da a los auditores la fuente de verdad y su confirmación.
Usamos la fijación de versiones de providers, backends de estado separados por nube y una convención de nombres de módulos que deja claro el provider de un vistazo. Los módulos compartidos (etiquetado, DNS, monitorización) son independientes del provider. Los módulos específicos de cada nube (EKS frente a AKS frente a GKE) se nombran y versionan por separado.
Respuesta en 1 día hábil. NDA a petición.
Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.