TL;DR: seguridad de aplicaciones móviles y RGPD en un párrafo
Sí: el RGPD se aplica a cualquier app móvil que trate datos de residentes en la UE, esté donde esté su empresa, y en 2026 los reguladores lo verifican técnicamente descompilando apps y monitorizando el tráfico. Lance con garantías mediante privacidad desde el diseño, consentimiento granular, SDK auditados, cifrado TLS y en reposo, ATT y un plan de 72 horas ante violaciones de seguridad: así trabaja nuestro equipo de desarrollo de aplicaciones móviles desde el primer sprint.
¿Por qué la seguridad de las apps móviles es un asunto de consejo de administración en 2026?
Tres cambios han convertido el cumplimiento de las apps móviles en un tema de alta dirección en 2026. El primero es la aplicación de la norma. El Comité Europeo de Protección de Datos dirige ahora sus acciones coordinadas de lleno a las aplicaciones móviles: los investigadores descompilan APK e IPA, ejecutan monitores de red sobre las apps instaladas y contrastan la realidad técnica con lo que revela cada política de privacidad. La distancia entre lo que afirma la política y lo que hace realmente la app era antes teórica. Ahora es lo principal que miden los reguladores.
Las multas han crecido en proporción. El artículo 83 del RGPD permite a los reguladores imponer sanciones de hasta 20 millones de € o el 4 % del volumen de negocio anual mundial, la cifra que sea mayor. Varias de las grandes actuaciones de 2025 se dirigieron en particular contra las integraciones de SDK y el seguimiento mediante identificadores publicitarios, justo las prácticas que se cuelan en las apps lanzadas sin una revisión de cumplimiento. Solo en 2025, las multas por el RGPD sumaron más de 1.2 mil millones de €. Las autoridades de control recibieron una media de 443 notificaciones diarias de violaciones de la seguridad de los datos personales, un 22 % más que el año anterior. El argumento financiero a favor del cumplimiento proactivo nunca ha sido tan claro.
Las tiendas de apps también han endurecido sus propias normas. Las Privacy Nutrition Labels de Apple le piden que declare con exactitud todos los tipos de datos que recogen su app y sus SDK. Si declara una cosa y recoge otra, se arriesga a que se la rechacen en la revisión y, cada vez con más frecuencia, a que se remita el caso a las autoridades de protección de datos. La sección Data Safety de Google Play fija el mismo listón.
Por eso el parche posterior ya no funciona: no se pueden añadir la seguridad y la privacidad después del lanzamiento. Ambas deben integrarse en la ingeniería desde el primer sprint. Así trabaja nuestro equipo de desarrollo de aplicaciones móviles, con la seguridad incorporada a la entrega en lugar de revisarla al final.
| Normativa | A quién afecta | Principal obligación en móvil |
|---|---|---|
| GDPR | Cualquier app que trate datos de residentes en la UE, en todo el mundo | Base jurídica, consentimiento, minimización de datos, notificación de violaciones de seguridad, DPA con los encargados del tratamiento |
| CCPA / CPRA | Apps con usuarios de California; umbrales de ingresos o de volumen de datos | Exclusión voluntaria de la venta o el intercambio, señal GPC, política de privacidad, solicitudes de los interesados |
| ATT (Apple) | Todas las apps de iOS que realizan seguimiento entre apps | Consentimiento explícito del usuario antes de acceder al IDFA o de realizar seguimiento entre apps |
| Art. 33 del RGPD (violaciones de seguridad) | Todos los responsables del tratamiento sujetos al RGPD | Notificar a la autoridad de control en un plazo de 72 horas desde que se tenga conocimiento |
Privacidad y seguridad desde el diseño
El artículo 25 del RGPD exige «protección de datos desde el diseño y por defecto». En una app móvil no es un ejercicio burocrático. Es un requisito de ingeniería y condiciona cada decisión de arquitectura que tome.
Minimización de datos en el momento del diseño. Antes de escribir una línea de código, cartografíe cada dato que recogerá su app y cuestione cada uno: ¿es necesario para la finalidad declarada? Si una función opera sin la ubicación precisa del usuario, use la ubicación aproximada o ninguna. Si la analítica no requiere un identificador único, use recuentos agregados. La superficie de datos más pequeña es también la superficie de violación de seguridad más pequeña.
Seudonimización y separación. Cuando se necesiten datos personales para analítica o pruebas, seudonimícelos. Guarde los identificadores aparte de los datos de comportamiento para que la violación de seguridad de unos no exponga el perfil completo. ID de usuario con hash en los eventos de analítica, no correos electrónicos ni números de teléfono.
Controles de seguridad en la capa de arquitectura. La autenticación, la autorización, la gestión de sesiones y el aislamiento de datos deben estar en la arquitectura antes de construir la primera funcionalidad. Añadir la seguridad después del lanzamiento es caro; añadirla después de una violación de seguridad es catastrófico.
La privacidad como valor por defecto. «Por defecto», en el artículo 25, significa que, sin ninguna acción del usuario, solo se trata el mínimo de datos necesario. Opt-in para el tratamiento opcional de datos, no opt-out. Los permisos que se piden en el primer arranque y no se necesitan de inmediato serán denegados por la mayoría de los usuarios y señalados en la revisión de la tienda de apps.
Limitación del plazo de conservación (artículo 5(1)(e)). Los datos personales no pueden conservarse más tiempo del necesario para la finalidad con que se recogieron. Defina los plazos de conservación por tipo de dato en el momento del diseño, no como una ocurrencia de última hora el día del lanzamiento. Eventos de analítica: normalmente 12–24 meses. Datos de cuenta: la duración de la cuenta más una breve ventana posterior al cierre (30–90 días). Registros legales: hasta siete años en la mayoría de las jurisdicciones de la UE. Implante pipelines de borrado automático y pruébelos antes del lanzamiento. Las apps que acumulan datos indefinidamente porque nadie definió un calendario son estructuralmente incumplidoras desde el primer día.
Para apps con datos de salud, financieros o biométricos, consulte nuestra guía de HIPAA para apps de salud, que explica la capa adicional de salvaguardas técnicas exigida en EE. UU.
Consentimiento y base jurídica
El RGPD exige una base jurídica para cada actividad de tratamiento. En la mayoría de las apps de consumo, el consentimiento (artículo 6(1)(a)) es lo que ampara todo lo que va más allá del servicio básico: analítica, personalización, marketing. Para que cuente, ese consentimiento debe ser:
- Libre: la app debe funcionar sin que el usuario consienta el tratamiento opcional. Bloquear el acceso hasta que se conceda el consentimiento (muros de consentimiento) no es válido según las directrices del CEPD.
- Específico y granular: una sola casilla para todo el seguimiento no es válida. La analítica, la publicidad y el intercambio con terceros requieren cada uno un interruptor de consentimiento independiente.
- Informado: el usuario debe entender a qué consiente con un lenguaje sencillo, no con texto jurídico.
- Inequívoco y activo: las casillas premarcadas no son válidas. La acción debe ser un gesto afirmativo: una pulsación, un interruptor activado.
- Fácil de retirar: retirar el consentimiento debe ser tan fácil como darlo y estar disponible en cualquier momento desde los ajustes de la app.
Una vía de borrado tampoco es opcional. Con arreglo al artículo 17 del RGPD, los usuarios tienen derecho de supresión, así que su app y su backend deben borrar o anonimizar todo lo vinculado a un usuario, previa solicitud, en el plazo de un mes. Incorpórelo al modelo de datos antes del lanzamiento. Añadir el borrado a posteriori a un esquema desnormalizado es una de las correcciones de cumplimiento más costosas con las que nos encontramos.
Solicitudes de acceso de los interesados (DSAR) en una app móvil
El consentimiento cubre el momento en que empieza la recogida de datos. El capítulo III del RGPD regula todo lo que viene después: el derecho de acceso (artículo 15), de rectificación (artículo 16), de supresión (artículo 17, tratado más arriba), de limitación del tratamiento (artículo 18), de portabilidad de los datos (artículo 20) y de oposición (artículo 21). Una app móvil que nunca ha recibido una solicitud de acceso del interesado (DSAR) no cumple necesariamente la norma: puede que simplemente no se haya probado aún, y con la primera solicitud real es cuando afloran las lagunas.
Las apps móviles tienen un problema estructural que la mayoría de los formularios web no tienen: el solicitante suele identificarse solo por un dispositivo, un ID de instalación o una cuenta anónima, no por un correo electrónico verificado. Comprobar que quien pide los datos es la persona a la que pertenecen, sin solicitar más datos personales de los que ya tiene, es en sí mismo un ejercicio de protección de datos. La autenticación dentro de la app (una sesión iniciada) es la vía más limpia; para usuarios anónimos, contraste con identificadores vinculados al dispositivo que ya almacena en lugar de pedir nuevas subidas de documentos de identidad oficiales, que la mayoría de las autoridades de protección de datos consideran desproporcionadas para una app de consumo de bajo riesgo.
Un flujo de atención de DSAR que funciona de principio a fin tiene este aspecto:
- Registre la solicitud con una marca de tiempo en el momento en que llega: el plazo de un mes del artículo 12(3) empieza a contar con la recepción, no con la revisión.
- Verifique la identidad con el método de menor fricción que siga siendo fiable: autenticación de sesión, coincidencia vinculada al dispositivo o un enlace de confirmación al correo electrónico registrado.
- Localice los datos en todos los sistemas que los contengan, no solo en la base de datos principal de la app. Esto incluye los almacenes de analítica, los proveedores de informes de fallos, los SDK de publicidad, las herramientas de atención al cliente y las copias de seguridad. El fallo más común en DSAR que vemos en las auditorías es una respuesta elaborada solo con la base de datos propia de la app, que omite todo lo que guardan los SDK de terceros inventariados en la sección anterior.
- Recopile y entregue los datos en un formato estructurado, de uso común y legible por máquina (JSON o CSV cumplen el requisito de portabilidad del artículo 20) en el plazo de un mes; se permite una prórroga adicional de dos meses para solicitudes complejas, pero solo si se lo notifica al usuario dentro del primer mes y se explican los motivos.
- Documente la respuesta (qué se envió, cuándo y a quién) en el mismo registro de violaciones de seguridad y solicitudes que mantiene para las notificaciones del artículo 33.
Cree un botón de exportación de autoservicio en los ajustes de la cuenta si su base de usuarios y su presupuesto de ingeniería lo permiten; elimina el cuello de botella de la gestión manual y el riesgo de incumplir el plazo de un mes durante una acumulación de tickets de soporte. Cuando aún no sea viable, un flujo manual documentado, con un responsable y un SLA, es la versión mínima viable: una bandeja de soporte sin personal no es un proceso de respuesta.
Evaluaciones de impacto relativas a la protección de datos (DPIA)
El artículo 35 del RGPD exige una evaluación de impacto relativa a la protección de datos (EIPD/DPIA) antes de tratar datos que «entrañen probablemente un alto riesgo para los derechos y libertades de las personas físicas». En las apps móviles, varias funciones habituales activan esta obligación automáticamente: geolocalización precisa rastreada de forma continua en segundo plano; elaboración de perfiles de comportamiento o analítica basada en IA que genera perfiles personales; datos de categorías especiales (salud, biométricos, financieros); y apps dirigidas a menores. Si su producto hace alguna de estas cosas, la DPIA no es opcional: es un requisito legal previo al lanzamiento.
Una DPIA móvil suele abarcar: la finalidad y la necesidad de cada actividad de tratamiento; una evaluación de los riesgos para los derechos de los usuarios (probabilidad y gravedad); las medidas técnicas y organizativas que mitigan esos riesgos; y una decisión sobre el riesgo residual. Si tras la mitigación el riesgo residual sigue siendo alto, debe consultar a la autoridad de control competente antes del lanzamiento.
Es fundamental entender que una DPIA es un documento vivo, no un gate puntual previo al lanzamiento. Cada vez que añade un SDK nuevo, activa una función que cambia sus flujos de datos o actualiza su pipeline de entrenamiento de modelos de IA, la DPIA debe revisarse y actualizarse. Los equipos que realizan una DPIA exhaustiva en el lanzamiento y no vuelven a revisarla incumplen en la práctica en cuanto publican la siguiente versión.
| Funcionalidad / actividad de tratamiento | ¿Se requiere DPIA? | Nivel de riesgo |
|---|---|---|
| Geolocalización continua en segundo plano (precisión < 500 m) | Sí | Alto |
| Elaboración de perfiles de comportamiento o motor de personalización basado en IA | Sí | Alto |
| Tratamiento de datos de salud, biométricos o financieros | Sí | Alto |
| App dirigida a menores (menores de 16 años en la mayoría de los Estados de la UE) | Sí | Alto |
| Analítica agregada estándar (sin elaboración de perfiles) | Probablemente no | Bajo–medio |
| Informes de fallos (sin datos personales en las trazas de pila) | No | Bajo |
El problema de los SDK de terceros
Una app móvil de producción típica integra entre 10 y 30 SDK de terceros: analítica (Firebase, Mixpanel, Amplitude), publicidad (Meta Audience Network, AdMob), informes de fallos (Crashlytics, Sentry), atribución (Adjust, AppsFlyer), atención al cliente (Intercom) y más. Cada uno es un encargado del tratamiento del que usted, como responsable, responde legalmente.
El problema práctico es que la mayoría de los SDK envían datos a servidores que usted no controla, con condiciones que quizá no ha leído, a países que pueden carecer de una decisión de adecuación. Desde la perspectiva del RGPD, su app hace todo eso, porque usted incluyó el SDK.
Qué significa en concreto el entorno de aplicación de la norma en 2026: los reguladores descompilan apps y ejecutan monitores de red para identificar SDK que transmiten datos sin una base jurídica declarada. Los SDK de publicidad que recogen huellas del dispositivo, ubicación precisa o identificadores sin consentimiento han dado lugar a multas importantes en los últimos 18 meses. La Privacy Nutrition Label de la App Store exige declarar con exactitud los datos que recoge cada SDK que incluya, no solo su propio código.
Los requisitos de cumplimiento para los SDK de terceros:
- Inventaríe todos los SDK. Antes del lanzamiento, enumere todas las bibliotecas de su árbol de dependencias (incluidas las dependencias transitivas). Herramientas como Exodus Privacy o el análisis manual de red mostrarán lo que envía cada una en realidad.
- Justifique cada uno. ¿Cuál es la base jurídica de los datos que recoge? Consentimiento para los SDK de publicidad; el interés legítimo debe ponderarse frente a las expectativas del usuario y rara vez se sostiene en el seguimiento.
- Firme acuerdos de encargo del tratamiento. El artículo 28 del RGPD exige un contrato por escrito (DPA) con cada encargado. La mayoría de los grandes proveedores de SDK ofrecen DPA estándar en sus consolas de desarrollo: fírmelos y conserve los registros.
- Configure los ajustes de minimización. Los grandes SDK ofrecen configuraciones de modo privado: desactive los identificadores publicitarios, limite la recogida a agregados, no participe en el intercambio de datos con terceros. Utilícelas por defecto.
- Condicione la activación al consentimiento. Inicialice los SDK de publicidad y de seguimiento solo después de que el usuario haya consentido la finalidad correspondiente. Aplace la inicialización, no la configuración de recogida.
- Pode sin contemplaciones. Si no puede justificar los flujos de datos de un SDK, elimínelo. Una huella de SDK más reducida es más rápida, más segura y más defendible.
Si su app trata datos de salud o financieros, el riesgo de los SDK se amplifica: considere el procesamiento en el dispositivo siempre que sea posible. Nuestro artículo sobre cómo la IA en el dispositivo mantiene los datos en el dispositivo explica este patrón de arquitectura en profundidad.
Cifrado en tránsito y en reposo
El artículo 32 del RGPD enumera expresamente el cifrado como medida técnica adecuada. En las apps móviles esto se traduce en dos requisitos distintos, sin zonas grises relevantes.
Cifrado en tránsito. Toda llamada entre la app y sus servidores debe ejecutarse sobre TLS 1.2 o superior. iOS y Android lo imponen por defecto mediante App Transport Security (ATS) y Network Security Configuration, pero los equipos abren excepciones mal configuradas con frecuencia, así que audítelas. En los endpoints sensibles, como la autenticación, los pagos o los datos de salud, fije los certificados (pinning) para impedir ataques de intermediario. Y no acepte nunca un certificado autofirmado en una compilación de producción.
Cifrado en reposo. Los datos personales almacenados en el dispositivo deben estar cifrados. iOS Keychain y Android Keystore ofrecen almacenamiento seguro respaldado por hardware para credenciales, tokens y valores sensibles: úselos. Para conjuntos de datos mayores (bases de datos locales, registros de usuario en caché), use SQLCipher o las API de archivos cifrados de la plataforma. El cifrado completo del dispositivo está activado por defecto en los iOS y Android modernos, pero debe asegurarse de que su app almacena los datos sensibles en ubicaciones incluidas en el ámbito cifrado y excluidas de iCloud o de Android Backup si contienen datos personales que no deben salir del dispositivo.
Sin secretos en el paquete. Las claves de API, las credenciales, las claves privadas y cualquier valor que no deba ser público no deben incrustarse nunca en el binario compilado de la app. Las herramientas de descompilación extraen las cadenas codificadas en minutos. Use un intercambio seguro de tokens en el servidor en tiempo de ejecución, o servicios de secretos sellados. Trate el paquete de la app como público.
Autenticación y almacenamiento de tokens. Los tokens (JWT, tokens de actualización de OAuth) deben almacenarse en Keychain (iOS) o en EncryptedSharedPreferences / almacenamiento respaldado por Keystore (Android). Nunca en UserDefaults, SharedPreferences ni en el almacenamiento local. Implante la rotación de tokens, una caducidad corta de los tokens de acceso y la revocación segura de tokens al cerrar sesión.
Integridad de la app y protección frente a manipulaciones
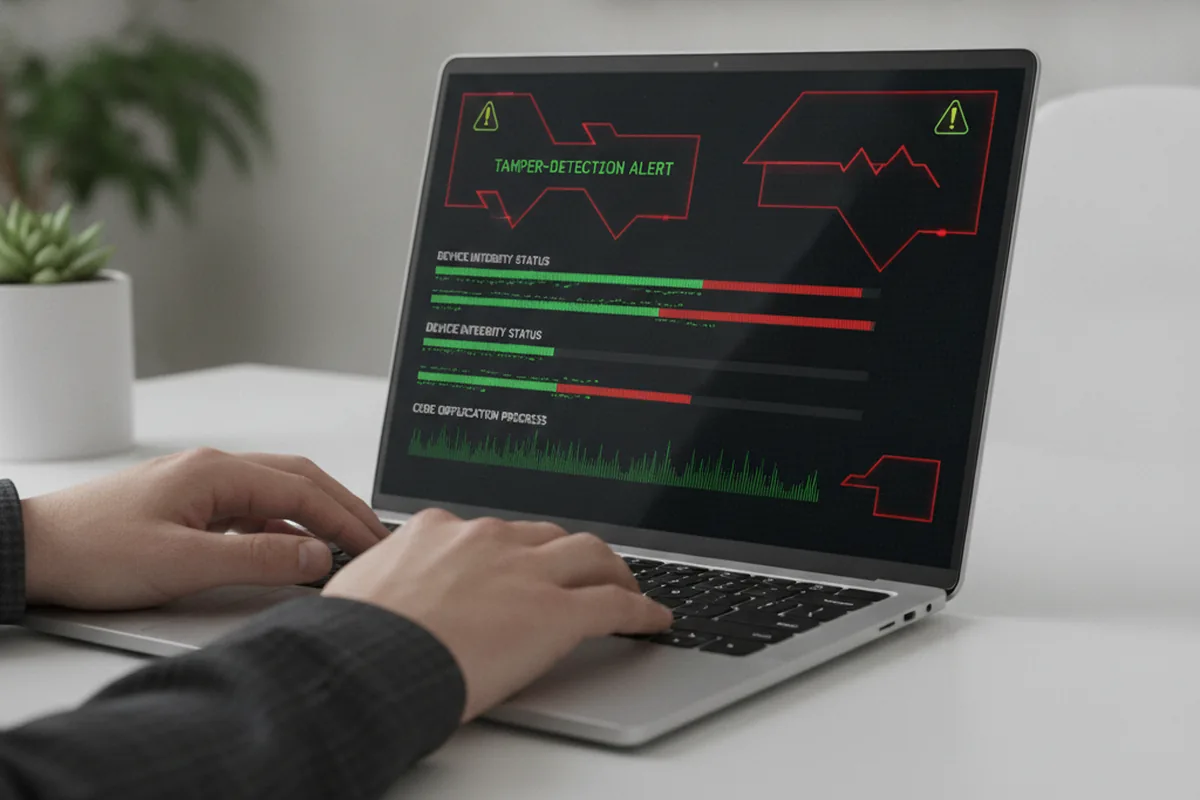
El cifrado protege los datos. No protege a la propia app frente a modificaciones. El artículo 32 del RGPD exige «la capacidad de garantizar la confidencialidad, integridad, disponibilidad y resiliencia permanentes» de los sistemas de tratamiento, y un binario móvil que puede descompilarse, parchearse y reempaquetarse libremente no supera la prueba de resiliencia, por bien cifradas que estén las llamadas de red. Es un requisito de seguridad por derecho propio, no un tecnicismo del RGPD: una compilación manipulada que esquiva su pantalla de consentimiento, desactiva la fijación de certificados o exfiltra tokens es a la vez un incidente de seguridad y un incumplimiento normativo.
Controles básicos de integridad de la app para una versión de producción de 2026:
- Detección de root y jailbreak. Un dispositivo con root o jailbreak elimina el aislamiento a nivel de sistema operativo en el que se apoya el cifrado de Keychain/Keystore. Detéctelo y, en las apps que manejan datos de salud, financieros o de autenticación, restrinja el uso o avise en lugar de continuar en silencio como si el dispositivo fuera de confianza.
- Antidepuración y antiinstrumentación. Herramientas como Frida pueden engancharse a una app en ejecución para inspeccionar la memoria, esquivar la fijación de certificados o extraer secretos en tiempo de ejecución incluso de una compilación bien cifrada. Detecte los depuradores activos y los frameworks de instrumentación conocidos antes de que se ejecuten operaciones sensibles.
- Ofuscación del código y eliminación de símbolos. Minimice y ofusque en Android (R8/ProGuard) y elimine los símbolos de depuración en las compilaciones de producción de iOS. Esto no hace imposible la ingeniería inversa, pero eleva el coste lo bastante como para disuadir la extracción casual de la lógica de negocio, los endpoints de API y la configuración incrustada.
- Verificación de firma e integridad. Verifique en tiempo de ejecución el certificado de firma de la propia app y use la atestación de la plataforma (Google Play Integrity API, Apple DeviceCheck/App Attest) para confirmar que el binario que se ejecuta en el dispositivo es el que usted entregó, y no una copia reempaquetada distribuida fuera de las tiendas oficiales.
- Supervisión del reempaquetado. Las apps reempaquetadas y distribuidas a través de tiendas de terceros o mediante sideloading son un vector conocido para inyectar SDK de seguimiento adicionales a los que el usuario nunca consintió, lo que hace que la app del desarrollador original parezca el origen de un flujo de datos no declarado. Vigile las tiendas de apps y los canales no oficiales en busca de copias no autorizadas del nombre de su paquete.
Nada de esto sustituye la ingeniería del cifrado ni del consentimiento: cierra la distancia entre ambos. Un flujo de consentimiento y una fijación de certificados TLS que una compilación modificada puede desactivar en silencio en tiempo de ejecución no ofrecen ninguna protección real al usuario, diga lo que diga la política de privacidad.
App Tracking Transparency e identificadores publicitarios
El marco App Tracking Transparency (ATT) de Apple, obligatorio desde iOS 14.5, exige que las apps obtengan el permiso explícito del usuario antes de acceder al Identificador para Anunciantes (IDFA) o de realizar seguimiento entre apps, definido como la vinculación de datos de usuario de su app con datos de usuario de otras apps, sitios web o propiedades fuera de línea con fines de segmentación o medición publicitarias.
El aviso de ATT debe mostrarse antes de que empiece cualquier seguimiento, debe incluir una cadena de finalidad que explique por qué se solicita el seguimiento y no puede manipularse para coaccionar al usuario a aceptar. Apple revisa las cadenas de finalidad y ha rechazado apps por usar un lenguaje engañoso. Si el usuario lo rechaza, el IDFA se pone a cero y queda prohibido el seguimiento entre apps. Puede usar señales contextuales y mediciones en el dispositivo que no entren en la definición de seguimiento, pero las redes de atribución que dependen de la huella digital para eludir ATT están expresamente prohibidas y han sido objeto de rechazos en la App Store y de remisiones a los reguladores.
La tasa de aceptación de ATT en el sector ronda el 25–35 %, según el vertical y la calidad del aviso. Su arquitectura publicitaria en 2026 debe ser viable para la mayoría de los usuarios que lo rechazan.
En Android, el identificador de publicidad (GAID) sigue disponible, pero la Privacy Sandbox for Android de Google introduce API de atribución que no comparten datos a nivel de usuario con los anunciantes, en línea con la dirección de iOS. Las apps dirigidas a Android 13+ deben declarar el permiso ADID y respetar el ajuste del sistema «optar por no recibir personalización de anuncios». Gestione ambos flujos correctamente desde el principio; no dé por supuesta la disponibilidad del GAID.
El RGPD lo trata de nuevo de otra manera. El seguimiento entre apps con fines publicitarios necesita el consentimiento explícito como base jurídica, diga lo que diga ATT, porque ATT es un control de la plataforma y no un mecanismo de consentimiento del RGPD. Por eso conviene mantener separados los dos flujos: obtenga el permiso de ATT del sistema operativo, obtenga del usuario un consentimiento válido según el RGPD y arranque sus SDK de seguimiento solo cuando ambos hayan respondido que sí.
Cumplimiento en las tiendas de apps: Privacy Labels y Data Safety
Las dos grandes tiendas de apps trasladan ahora los requisitos de cumplimiento aguas arriba, al pipeline de distribución. Declarar mal la privacidad ya no es solo un problema jurídico: es un bloqueo del lanzamiento y, cada vez más, un detonante de sanciones.
Apple App Store: Privacy Nutrition Labels. Toda ficha de la App Store debe completar una declaración de Privacy Nutrition Label que abarque cada tipo de dato recogido por su app y sus SDK, cómo se vincula ese dato a la identidad del usuario y si se usa para el seguimiento. Apple verifica estas declaraciones durante la revisión: si su etiqueta dice que no recoge datos de ubicación y su tráfico de red demuestra lo contrario, su app será rechazada. La etiqueta abarca los datos de su propio código y los de todos los SDK de terceros de su paquete: los proveedores de SDK no presentan sus propias etiquetas. Audite todo su árbol de dependencias antes del envío, actualice la etiqueta cada vez que añada o elimine un SDK y trate una etiqueta inexacta con el mismo riesgo jurídico que una política de privacidad inexacta. Desde 2025, los revisores de la App Store contrastan los tipos de datos declarados con herramientas de App Store Intelligence que analizan el comportamiento de red en el momento de la revisión.
Google Play: sección Data Safety. El equivalente de Google exige que declare qué datos recoge y comparte, si se aplica cifrado en tránsito y en reposo, si los usuarios pueden solicitar la eliminación de sus datos y si la recogida de datos es opcional o necesaria para la funcionalidad básica. El formulario Data Safety incluye una señal de datos eliminables por el usuario que alimenta directamente los algoritmos de búsqueda y descubrimiento de Google: las declaraciones exactas mejoran la visibilidad de la app en la búsqueda de Play. Desde 2025, Google dispone de mecanismos de aplicación que pueden retirar las apps cuyas prácticas de datos declaradas contradigan de forma sustancial el comportamiento observado.
Reglamento de IA de la UE (desde agosto de 2026). Si su app incorpora un sistema de IA (motor de recomendaciones, modelo de personalización, moderación de contenidos o identificación biométrica), pueden aplicarse obligaciones adicionales en virtud del Reglamento de IA de la UE. Los sistemas de IA de alto riesgo (según se definen en el anexo III) requieren evaluaciones de la conformidad, documentación técnica, mecanismos de supervisión humana y registro en la base de datos de la UE antes de poder introducir el producto en el mercado de la UE. Las funciones de IA de uso general por debajo del umbral de alto riesgo siguen requiriendo avisos de transparencia a los usuarios. Audite qué funciones de IA de su app cumplen las condiciones antes de su próxima versión importante dirigida a usuarios de la UE.
EE. UU.: CCPA/CPRA y leyes estatales
La California Consumer Privacy Act, modificada por la CPRA, otorga a los residentes de California derechos sobre sus datos personales que son muy parecidos a los del RGPD, con algunas diferencias clave en su aplicación a las apps móviles. Si su app alcanza los umbrales (ingresos brutos anuales superiores a $25 millones; compra, venta o recepción de información personal de 100,000 o más consumidores al año; u obtención del 50 % o más de los ingresos anuales de la venta de información personal), debe cumplirla.
La obligación principal en móvil es el derecho a negarse a la «venta o el intercambio» de información personal, que incluye compartir datos con redes publicitarias para publicidad conductual entre contextos incluso sin contraprestación económica. Esto significa que su app debe ofrecer a los usuarios de California un mecanismo «No vender ni compartir mi información personal». Debe respetarse la señal de navegador Global Privacy Control (GPC); una señal equivalente de exclusión voluntaria para apps móviles se está estandarizando, pero todavía no se exige de forma uniforme: de momento, implante una exclusión manual en los ajustes.
Más allá de California, en 2026 están en vigor leyes estatales integrales de privacidad en Virginia (VCDPA), Colorado, Connecticut, Utah, Texas, Florida, Montana, Oregón y varios más. Las obligaciones varían, pero el patrón básico es coherente: transparencia, exclusión voluntaria de la publicidad dirigida, derechos de los interesados (acceso, supresión, rectificación) y acuerdos de tratamiento de datos con los proveedores de servicios. Una arquitectura de privacidad que satisfaga el RGPD satisfará en gran medida este panorama de leyes estatales: el listón del consentimiento es más alto en Europa y los requisitos estructurales son similares. Lea más sobre el RGPD para fundadores estadounidenses que venden a la UE para conocer la estrategia de cumplimiento transfronterizo.
| GDPR | CCPA / CPRA | |
|---|---|---|
| Modelo por defecto | Opt-in: se requiere consentimiento antes del tratamiento opcional | Opt-out: el tratamiento está permitido hasta que el usuario se oponga |
| Se aplica a | Cualquier app que trate datos de residentes en la UE, en todo el mundo, sin umbral de ingresos | Apps que alcanzan los umbrales de ingresos o volumen de datos y tienen usuarios de California |
| Exigencia principal en móvil | Consentimiento granular y libre antes de que se activen los SDK no esenciales | Control accesible «No vender ni compartir» y respeto de una señal equivalente a GPC |
| Notificación de violaciones de seguridad | 72 horas a la autoridad de control (art. 33) | Sin plazo federal fijo; «sin demora injustificada» según las leyes estatales sobre violaciones de seguridad |
| Sanción máxima | 20 M€ o el 4 % del volumen de negocio anual mundial | $2,500–$7,500 por infracción intencionada (aplicación por la CPPA) |
Tenga en cuenta que el parcheo de seguridad forma parte del cumplimiento continuo, no es un gate puntual. Cuando una dependencia tiene un CVE, el reloj empieza a correr de inmediato; consulte nuestro artículo complementario sobre por qué el parcheo de seguridad es mantenimiento continuo y no un entregable del lanzamiento.
Respuesta a violaciones de seguridad (la regla de las 72 horas)
El artículo 33 del RGPD le da 72 horas para notificar a la autoridad de control competente desde que tenga conocimiento de una violación de la seguridad de los datos personales. Léalo con atención: el plazo no son 72 horas desde el momento en que se confirma o investiga una violación. Corre desde el momento en que usted tiene motivos razonables para creer que se ha producido. Lo que activa el reloj es el conocimiento, no la certeza.
En las apps móviles, los escenarios de violación de seguridad más habituales son: exposiciones de bases de datos del servidor que incluyen datos de los usuarios de la app; robo de tokens de autenticación (por secretos comprometidos o almacenamiento inseguro); violaciones de seguridad de SDK de terceros en las que se compromete la infraestructura de un proveedor; y acceso no autorizado a las API del backend por una autorización defectuosa.
Su plan de respuesta a violaciones de seguridad debe estar redactado antes de que haga falta:
- Identifique su autoridad de control principal (la autoridad de protección de datos del Estado miembro de la UE donde tenga su establecimiento principal o, si no tiene establecimiento en la UE, donde se encuentre la mayoría de los interesados afectados).
- Documente la naturaleza de la violación de seguridad, las categorías y el número aproximado de interesados y de registros afectados, las consecuencias probables y las medidas adoptadas o previstas para abordarla: este es el contenido exigido de la notificación a la autoridad de protección de datos en virtud del artículo 33(3).
- Si es probable que la violación de seguridad entrañe un alto riesgo para los derechos y libertades de las personas (por ejemplo, datos financieros, datos de salud, credenciales de autenticación), notifíquelo directamente a los usuarios afectados con arreglo al artículo 34, sin dilación indebida.
- Mantenga un registro interno de violaciones de seguridad: incluso las que no alcanzan el umbral de notificación deben documentarse.
Setenta y dos horas no son muchas. Un equipo que nunca ha ensayado el protocolo (acotar rápido los datos afectados, llegar a la autoridad adecuada, redactar el aviso a los usuarios) casi con seguridad incumplirá el plazo. Ensáyelo con un ejercicio de mesa antes de lanzar.
Errores habituales de cumplimiento del RGPD que conviene evitar
Los fallos de cumplimiento más caros no son los que lo parecen en el lanzamiento, sino los que parecen estar bien y no lo están. Según los patrones de aplicación del CEPD de 2025–2026, los cinco problemas con más probabilidad de acabar en multa o retirada de la tienda son:
- Activación de SDK antes del consentimiento. SDK de publicidad y de analítica inicializados al abrir la app, antes de que el usuario haya interactuado con ningún aviso de consentimiento. Es el hallazgo más común en las auditorías de red dirigidas por reguladores y es ilegal sin ambages según la Directiva sobre privacidad y comunicaciones electrónicas (ePrivacy) de la UE. Condicione la inicialización de todo SDK no esencial al consentimiento confirmado.
- Muros de consentimiento. Exigir a los usuarios que acepten todo el tratamiento de datos, incluida la publicidad y la analítica, antes de acceder a cualquier funcionalidad de la app. Las directrices del CEPD (confirmadas en 2025) son inequívocas: el consentimiento agrupado para un tratamiento no esencial como condición de acceso no es válido. El servicio básico debe funcionar sin consentir el tratamiento opcional.
- Declaraciones de privacidad inexactas en las tiendas. Declarar menos recogida de datos de la que realiza su app, incluido lo que recogen sus SDK de terceros, es cada vez más un detonante de sanciones a nivel de tienda, además de una infracción del RGPD. Tanto Apple como Google contrastan ya las declaraciones de la tienda con el comportamiento de red observado durante la revisión.
- Vías de borrado ausentes o no operativas. Un botón «eliminar cuenta» dentro de la app que envía una solicitud pero no desencadena el borrado en todos los sistemas, incluidos los encargados del tratamiento posteriores. Cree el borrado de extremo a extremo y pruébelo. El artículo 17 del RGPD da a los usuarios un mes; un borrado parcial no satisface a nadie y supone el mismo riesgo jurídico que no tener vía de borrado.
- Sin calendario de conservación de datos. El artículo 5(1)(e) del RGPD exige la limitación del plazo de conservación. Las apps que acumulan datos de usuario indefinidamente, porque nadie definió un plazo de conservación en el momento del diseño, incumplen de forma estructural. Defina los plazos de conservación por tipo de dato en la fase de arquitectura; implante y pruebe pipelines de borrado automático antes del lanzamiento.
Lista de verificación de seguridad y RGPD previa al lanzamiento
Repase esta lista antes de enviar la app a la App Store o a Play Store. Cada punto es una obligación jurídica o de seguridad, no una sugerencia de buenas prácticas.
- Flujo de consentimiento implantado: granular, opt-in, libre; retirada tan fácil como la concesión; estado del consentimiento almacenado y respetado por la inicialización de los SDK.
- Inventario de SDK completo: todos los SDK identificados, incluidas las dependencias transitivas; base jurídica documentada para cada uno; DPA firmados con todos los encargados; ajustes de modo privado configurados.
- Cifrado en tránsito: TLS 1.2+ en todos los endpoints; sin excepciones de ATS en producción; fijación de certificados en los endpoints sensibles.
- Cifrado en reposo: credenciales y tokens en Keychain / Keystore; contenido sensible de la base de datos cifrado; ningún dato personal en almacenamiento local sin cifrar.
- Sin secretos en el paquete: ninguna clave de API, clave privada ni credencial en el binario compilado; verificado mediante análisis estático antes del envío.
- Controles de integridad de la app: detección de root/jailbreak, antidepuración, ofuscación del código y atestación de plataforma (Play Integrity / App Attest) implantados antes de la versión.
- Aviso de ATT implantado (iOS): cadena de finalidad revisada; SDK de seguimiento inicializados solo después de que tanto ATT como el consentimiento del RGPD sean afirmativos; arquitectura alternativa para los usuarios que no consienten.
- Vía de borrado de datos: eliminación de cuenta en la app o flujo de solicitud de borrado que elimine todos los datos personales en el plazo de un mes; probado de extremo a extremo, incluidos los sistemas posteriores.
- Flujo de DSAR probado: verificación de identidad, localización de datos en todos los sistemas y exportación legible por máquina ensayadas de extremo a extremo, no solo documentadas.
- La política de privacidad coincide con la ejecución: auditoría del tráfico de red completada; la Privacy Nutrition Label de la App Store y el formulario Data Safety de Play coinciden con los flujos de datos reales, incluidos todos los SDK.
- Plan de respuesta a violaciones de seguridad: por escrito; autoridad de protección de datos principal identificada; plantilla de notificación redactada; registro interno de violaciones de seguridad implantado; ejercicio de mesa realizado.
- Permisos de mínimo privilegio: solo se declaran los permisos que usa una función activa; todas las solicitudes de permiso se explican con una justificación contextual en el punto de uso.
- Autenticación y almacenamiento de tokens seguros: tokens de acceso de corta duración; rotación de tokens de actualización; cierre de sesión seguro (revocación de tokens); ningún token en registros ni en eventos de analítica.
Preguntas frecuentes
¿Se aplica el RGPD a mi app móvil?
Sí, si su app trata datos personales de residentes en la UE, esté donde esté su empresa. El RGPD tiene alcance extraterritorial: una startup estadounidense cuya app use cualquier persona de la UE debe cumplir la totalidad del reglamento, incluidos la base jurídica, el consentimiento cuando se requiera, los derechos de los interesados y la notificación de violaciones de seguridad. En 2026, el foco de aplicación del CEPD está en si sus flujos de datos en ejecución coinciden con las prácticas que ha declarado.
¿Cuántos SDK de terceros son demasiados?
No hay un número legal fijo, pero cada SDK es un encargado del tratamiento del que usted responde legalmente. Una app típica ejecuta entre 10 y 30 SDK de analítica, publicidad, informes de fallos y atribución. Cada uno debe inventariarse, justificarse con una base jurídica, estar cubierto por un acuerdo de encargo del tratamiento (DPA) y configurarse para minimizar la recogida de datos. Pode sin contemplaciones: si no puede justificar los flujos de datos de un SDK, elimínelo antes del lanzamiento.
¿Qué cifrado necesita legalmente una app móvil?
El artículo 32 del RGPD exige medidas técnicas adecuadas, entre ellas el cifrado. En la práctica: TLS 1.2+ para todo el tráfico de red con fijación de certificados en los endpoints sensibles; cifrado en reposo de los datos personales mediante Keychain de la plataforma (iOS) o Keystore (Android); ninguna credencial, clave de API ni dato personal en texto plano en el paquete de la app, en SharedPreferences ni en archivos sin proteger. Los datos de salud y financieros requieren la clasificación de protección más alta.
¿Qué es App Tracking Transparency y es obligatorio?
ATT es el marco de Apple que exige consentimiento explícito antes de acceder al IDFA o de realizar seguimiento entre apps, es decir, vincular datos de usuario de su app con datos de apps o sitios web de otras empresas. Es obligatorio en iOS: sin el aviso de ATT, su app no puede hacer seguimiento entre apps, y Apple rechazará las apps que lo eludan. En Android, el equivalente es el identificador de publicidad con la Privacy Sandbox de Google. Desde la perspectiva del RGPD, ATT y el consentimiento del RGPD son obligaciones distintas: obtenga ambos antes de inicializar los SDK de seguimiento.
¿Qué debo hacer en las 72 horas posteriores a una violación de seguridad de datos en una app móvil?
Según el artículo 33 del RGPD, notifique a la autoridad de control competente en un plazo de 72 horas desde que tenga conocimiento de una violación que afecte a datos personales. La notificación debe describir la naturaleza de la violación, las categorías y el número aproximado de interesados afectados, las consecuencias probables y las medidas adoptadas o propuestas. Si la violación entraña un alto riesgo para las personas, notifíquelo también directamente a los usuarios afectados con arreglo al artículo 34. Mantenga un registro interno de violaciones de seguridad para todos los incidentes, incluso los inferiores al umbral de notificación.
¿Cómo atiendo una solicitud de acceso del interesado de un usuario de una app móvil?
Registre la solicitud al recibirla: el plazo de un mes del artículo 12(3) empieza entonces, no cuando usted comienza a trabajar. Verifique la identidad mediante autenticación de sesión o una coincidencia vinculada al dispositivo en lugar de pedir nuevos documentos de identidad. Localice los datos en todos los sistemas que los contengan, no solo en la base de datos principal de la app: los proveedores de analítica, los informes de fallos, los SDK de publicidad y las copias de seguridad cuentan igualmente. Recopile y entregue en un formato estructurado y legible por máquina (JSON o CSV) en el plazo de un mes, o notifique al usuario dentro de ese mes si necesita la prórroga de dos meses para solicitudes complejas. Registre la respuesta en el mismo registro que usa para las notificaciones de violaciones de seguridad.
¿Necesito protección antimanipulación para cumplir el RGPD?
El artículo 32 del RGPD exige la «resiliencia» de los sistemas de tratamiento, y un binario móvil que puede descompilarse, parchearse o reempaquetarse libremente incumple ese requisito aunque tenga un cifrado sólido. Una compilación modificada puede desactivar la fijación de certificados, esquivar la pantalla de consentimiento o exfiltrar tokens en tiempo de ejecución, lo que la convierte a la vez en un fallo de seguridad y de cumplimiento. Controles básicos: detección de root/jailbreak, antidepuración (para bloquear herramientas como Frida), ofuscación del código y atestación de plataforma (Google Play Integrity API, Apple App Attest) para confirmar que el binario en ejecución es el que usted entregó.
¿Necesito una DPIA para mi app móvil?
Una evaluación de impacto relativa a la protección de datos es obligatoria según el artículo 35 del RGPD si es probable que su tratamiento entrañe un alto riesgo para los derechos de los usuarios. En las apps móviles, los detonantes claros incluyen: geolocalización continua en segundo plano (precisión inferior a ~500 metros); elaboración de perfiles de comportamiento o personalización basada en IA; tratamiento de datos de salud, biométricos o financieros; y apps dirigidas a menores. Si se da alguno de ellos, la DPIA es necesaria antes del lanzamiento. La DPIA debe actualizarse además cada vez que añada un SDK nuevo o active una función que haga un uso intensivo de datos: es un documento vivo, no una casilla puntual previa al lanzamiento.
¿Durante cuánto tiempo puedo conservar los datos de los usuarios según el RGPD?
El principio de limitación del plazo de conservación del RGPD (artículo 5(1)(e)) exige que los datos personales no se conserven más tiempo del necesario para la finalidad con que se recogieron. No hay un único plazo universal: los tokens de sesión deben rotar en horas o días; la analítica de uso suele ser defendible durante 12–24 meses; los datos de cuenta, durante la vida de la cuenta más una breve ventana posterior al cierre (30–90 días); los registros jurídicos y financieros, hasta siete años en la mayoría de las jurisdicciones de la UE. Defina los plazos de conservación por tipo de dato en su política de privacidad, implante pipelines de borrado automático y pruébelos. Los datos conservados «por si acaso», sin una finalidad ni un calendario documentados, constituyen una infracción del RGPD.
Última actualización: 24 de septiembre de 2026.