
TL;DR: el SDLC seguro en un párrafo
El ciclo de vida de desarrollo de software seguro (SSDLC) integra la seguridad en cada fase de la entrega en lugar de comprobarla al final. El diseño incorpora el modelado de amenazas. La construcción aplica la codificación segura. SAST y DAST se ejecutan en el pipeline y la producción se mantiene parcheada, normalmente con el NIST SSDF o el OWASP SAMM como referencia. Si detecta una vulnerabilidad en este punto, corregirla todavía es barato. La seguridad deja de ser un gate final y pasa a ser una propiedad del proceso.
¿Qué es el ciclo de vida de desarrollo de software seguro?
El ciclo de vida de desarrollo de software seguro (SSDLC) integra el trabajo de seguridad en cada fase del ciclo de vida del desarrollo de software: requisitos, diseño, desarrollo, pruebas, despliegue y mantenimiento. No se añade nada al final. Un SDLC estándar suele apoyarse en una única prueba de penetración antes del lanzamiento. Uno seguro asigna a cada fase su propia actividad de seguridad y su propio responsable. Así se encuentran y eliminan las vulnerabilidades mientras todavía es barato, en lugar de descubrirlas cuando ya han llegado a producción y están al alcance de un atacante.
Esto importa sobre todo cuando el software tiene un peso regulatorio, financiero o de seguridad real. Por eso las empresas reguladas que desarrollan con nuestros servicios de desarrollo de software empresarial consideran el SDLC seguro una base, no una mejora. En el fondo, el proceso sigue siendo el ciclo de vida habitual. Si prefiere ver primero las fases y los entregables, nuestra guía del ciclo de vida de desarrollo de software los recorre; aquí superponemos la actividad de seguridad a cada uno. El nombre habitual de esa superposición es «shift left»: llevar el trabajo de seguridad más temprano, al punto en que una corrección es un cambio de código y no un incidente.
SDLC seguro frente a SDLC tradicional: ¿qué cambia?
Lo que distingue a un SDLC tradicional de uno seguro no es una lista de fases más larga, sino una actividad de seguridad añadida dentro de cada fase que ya ejecuta. Un ciclo de vida tradicional descubre los problemas de seguridad al final, cuando ya son estructurales y costosos. Uno seguro los va descubriendo durante todo el recorrido, mientras siguen siendo ediciones baratas. La tabla siguiente muestra qué cambia, fase por fase.
| Fase | SDLC tradicional | SDLC seguro |
|---|---|---|
| Requisitos | Solo requisitos funcionales | Requisitos de seguridad y privacidad recogidos junto a ellos |
| Diseño | Arquitectura orientada a funcionalidades | Modelado de amenazas y arquitectura segura |
| Desarrollo | Escribir código que funcione | Estándares de codificación segura, revisión y análisis de dependencias |
| Pruebas | Pruebas funcionales y de QA | SAST, DAST, IAST y pruebas de penetración |
| Despliegue | Entregar la versión | Configuración reforzada, gestión de secretos y pipeline seguro |
| Mantenimiento | Corregir errores cuando se notifican | Monitorización de vulnerabilidades, SLA de parcheo y respuesta a incidentes |
¿Qué ventajas aporta un SDLC seguro?
El principal beneficio de un SDLC seguro es económico: traslada los defectos de seguridad a la fase en la que menos cuesta corregirlos y en la que es menos probable que lleguen a producción. Menos brechas, auditorías más rápidas y ciclos de venta empresariales más cortos se derivan de ese único cambio. Estas son las ventajas concretas:
- Correcciones más baratas. Si detecta un fallo en el diseño, basta con revisar una decisión. Si el mismo fallo llega a producción, es un incidente. Las cifras del IBM System Science Institute, muy citadas, sitúan el coste de corregir un defecto tras el lanzamiento en hasta 100× el de corregirlo durante el diseño. Esa diferencia es todo el argumento económico del shift left.
- Menos vulnerabilidades en producción. Si combina SAST, SCA y DAST en el pipeline, clases enteras de fallos se detectan antes del lanzamiento, de modo que menos de ellos llegan al software que tocan sus usuarios y también sus atacantes.
- Auditorías y acuerdos empresariales más rápidos. Un SDLC seguro documentado y alineado con el NIST SSDF es la evidencia que acorta las auditorías SOC 2 e ISO 27001 y supera las revisiones de seguridad de los grandes clientes.
- Acceso al mercado federal. Vender software al Gobierno de EE. UU. exige la autoatestación de las prácticas del SSDF. Sin SDLC seguro no hay atestación, y sin atestación no hay contrato.
- Entregas predecibles. El trabajo de seguridad planificado en cada fase no sorprende a una versión la semana previa al lanzamiento, así que los plazos y los presupuestos se mantienen.
- El coste de las brechas no deja de subir. El informe Cost of a Data Breach 2026 de IBM sitúa la media mundial en $4.99 millones, un 12 % más que el año anterior, y los ataques potenciados con IA añaden alrededor de $1 millón a la brecha media. Un SDLC seguro es uno de los pocos controles que reducen esa cifra de forma medible, porque la mayor parte del coste está en la detección, la escalada y la interrupción del negocio, justo lo que evita una detección más temprana.
Actividad de seguridad en cada fase del SSDLC
Un SDLC seguro asigna a cada fase una actividad de seguridad clara, y su finalidad es la cobertura: ninguna fase traslada sus problemas de seguridad a la siguiente. La misma regla vale para las seis fases siguientes. Defina la actividad, defina el responsable y póngale un gate del que dependa la fase siguiente. Estos son los procesos centrales del ciclo de vida de desarrollo de software seguro, por orden.
- Requisitos: definir los requisitos de seguridad. Recoja los requisitos de seguridad y privacidad como elementos de primer nivel junto a los funcionales: autenticación, autorización, clasificación de datos, cifrado, registro y las normativas aplicables. Entregable: un conjunto de requisitos de seguridad con el que las pruebas puedan verificar después.
- Diseño: modelado de amenazas. Modele cómo podría atacarse el sistema antes de escribir una sola línea (límites de confianza, flujos de datos, casos de abuso) e incorpore las mitigaciones al diseño. Entregable: un modelo de amenazas y decisiones de arquitectura segura, incluidos el acceso con mínimo privilegio y las decisiones de protección de datos.
- Desarrollo: codificación segura. Aplique estándares de codificación segura, revisión por pares y análisis de composición de software (SCA) para detectar las dependencias vulnerables en cuanto entran. Entregable: código revisado y bajo control de versiones, con un árbol de dependencias conocido y analizado.
- Pruebas: pruebas de seguridad. Ejecute análisis estático (SAST), análisis dinámico (DAST), pruebas interactivas (IAST) y, en las versiones de mayor riesgo, pruebas de penetración. Entregable: una compilación probada y una lista de hallazgos clasificados por gravedad.
- Despliegue: reforzar y automatizar. Entregue mediante un pipeline seguro con configuración reforzada, secretos gestionados, artefactos firmados e infraestructura de mínimo privilegio. Entregable: un lanzamiento repetible y con gates, y un plan de reversión.
- Mantenimiento: responder a las vulnerabilidades. Vigile las nuevas vulnerabilidades, parchee según los SLA acordados y active la respuesta a incidentes cuando algo se escape. Entregable: un sistema con soporte y un ciclo vivo de gestión de vulnerabilidades.
Marcos y estándares del SDLC seguro en 2026
No hace falta inventar un SDLC seguro desde cero. Varios marcos consolidados ya definen las prácticas y la mayoría de los equipos adopta uno como columna vertebral. La referencia dominante en 2026 es el Secure Software Development Framework del NIST (SSDF, SP 800-218). OWASP SAMM y BSIMM aportan modelos de madurez, y el SDL de Microsoft sigue siendo una opción práctica y prescriptiva. No compiten entre sí, sino que se complementan. Elija uno como eje y tome prestado de los demás.
| Marco | Qué es | Mejor uso |
|---|---|---|
| NIST SSDF (SP 800-218) | Prácticas de alto nivel en cuatro grupos: Preparar la organización, Proteger el software, Producir software bien protegido, Responder a las vulnerabilidades | Una base independiente de la metodología; obligatorio para la autoatestación federal en EE. UU. |
| OWASP SAMM | Software Assurance Maturity Model: mide la madurez en gobernanza, diseño, implementación, verificación y operaciones | Evaluar en qué punto se encuentra y planificar la mejora por etapas |
| BSIMM | Una referencia descriptiva de lo que hacen realmente las empresas, actualizada a partir de datos observados | Comparar su programa con el de otras empresas del sector |
| Microsoft SDL | Un conjunto prescriptivo de prácticas y herramientas de desarrollo seguro | Equipos que quieren pasos concretos y listos para adoptar |
Empiece por el SSDF, porque sirve de ancla a los demás y cada vez determina más el cumplimiento normativo. Sus cuatro grupos de prácticas (PO, PS, PW y RV) describen resultados y no herramientas, así que encajan con limpieza tanto en los sprints Agile como en los pipelines DevOps. La versión vigente es la 1.1. El NIST publicó en diciembre de 2025 un borrador de la versión 1.2 (SP 800-218 Rev. 1) para comentarios públicos, y un perfil complementario, SP 800-218A, amplía el marco a la IA generativa y a los modelos fundacionales de doble uso. Considere los números de versión exactos un blanco móvil; la estructura de cuatro grupos es el núcleo estable.
¿Qué herramientas de seguridad respaldan cada fase?
Las herramientas de SSDLC adecuadas son las integradas en su pipeline para que se ejecuten con cada cambio. Un estante de escáneres que nadie abre no sirve de nada. Cada técnica de prueba detecta una clase distinta de fallo, y por eso los programas maduros combinan varias en lugar de apostar por una sola. La tabla relaciona las categorías de herramientas más habituales con la fase en la que cada una resulta más útil.
| Categoría de herramienta | Fase | Qué detecta |
|---|---|---|
| SAST (análisis estático) | Desarrollo | Patrones de código inseguro en su propio código fuente, mientras se escribe |
| SCA (análisis de composición de software) | Desarrollo | Dependencias de código abierto con vulnerabilidades conocidas y riesgo de licencias |
| DAST (análisis dinámico) | Pruebas | Fallos en tiempo de ejecución de la aplicación en funcionamiento, de fuera hacia dentro |
| IAST (análisis interactivo) | Pruebas | Vulnerabilidades observadas desde dentro de la aplicación durante las pruebas |
| Análisis de secretos e IaC | Despliegue | Credenciales filtradas e infraestructura mal configurada |
| Gestión de vulnerabilidades | Mantenimiento | Nuevos CVE en el software entregado, seguidos hasta un SLA de parcheo |
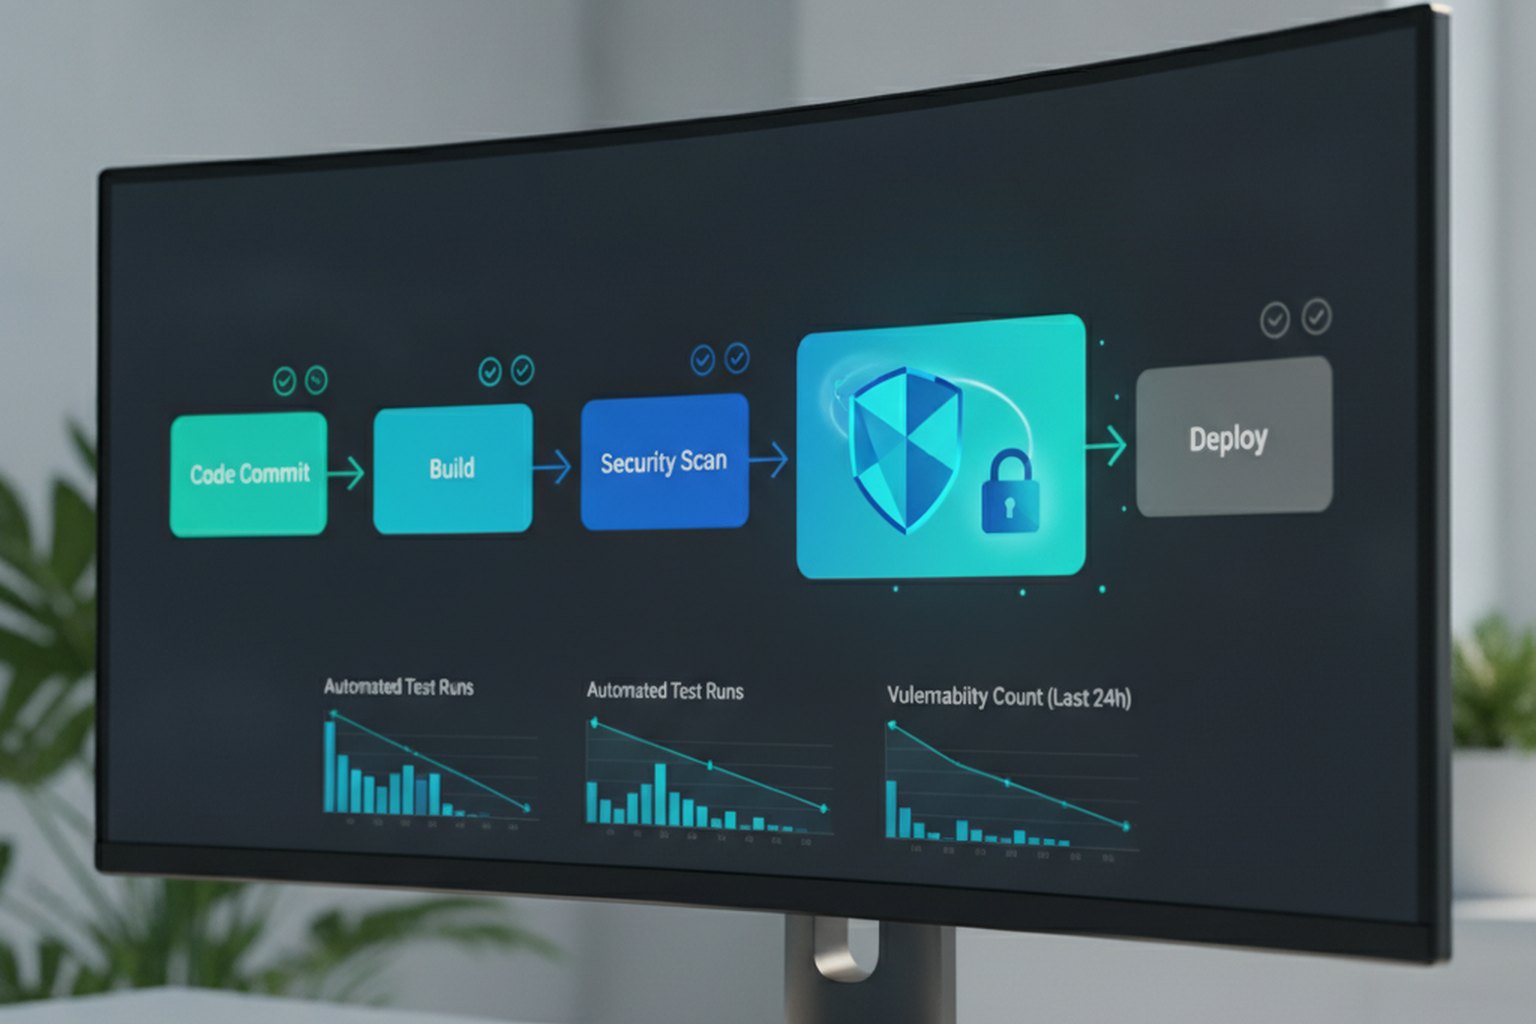
Integrar estas herramientas en un pipeline es el punto en el que DevSecOps se une al SDLC seguro. La automatización de DevOps transporta los gates de seguridad, de modo que los análisis y las comprobaciones de políticas se ejecutan con cada commit y no en una revisión trimestral. Si su entrega ya está automatizada, estos gates son simplemente una extensión del pipeline que ya tiene. Nuestra guía de buenas prácticas de seguridad en aplicaciones web cubre los controles de ejecución que las acompañan, y nuestro proceso de desarrollo de software a medida muestra dónde se sitúan los gates en un proyecto real.
Cumplimiento: EO 14028, autoatestación y auditorías
Hoy un SDLC seguro es un requisito comercial, no solo un ideal de ingeniería. Los compradores empresariales y los reguladores quieren cada vez más que usted lo demuestre. En EE. UU., la Orden Ejecutiva 14028 y el Memorando M-22-18 de la OMB exigen que los proveedores de software del Gobierno federal autoatesten que siguen las prácticas del NIST SSDF, mediante un formulario estándar de autoatestación de la CISA. Esa misma evidencia rinde también fuera de las ventas federales: un SDLC seguro documentado y alineado con un marco acorta las revisiones de seguridad empresariales y satisface a los auditores de SOC 2 e ISO 27001.
En la práctica, esto significa que su SDLC seguro debe estar por escrito y ser trazable, no solo practicarse. Los auditores y los equipos de compras no aceptarán un «hacemos modelado de amenazas». Preguntan qué política lo exige, en qué versión se ejecutó y quién lo aprobó. Por eso la conversación sobre cumplimiento y la política de la sección siguiente acaban siendo la misma conversación. Para otras listas de verificación regulatorias, consulte nuestras guías de SOC 2 Type II y, para datos de salud, la lista de verificación del desarrollo de software con HIPAA.
Cómo redactar una política de SDLC seguro
Una política de ciclo de vida de desarrollo de software seguro es el documento que convierte la práctica en proceso. Para cada fase, indica la actividad de seguridad exigida, su responsable y el gate que bloquea el lanzamiento si se omite la actividad. Debe ser lo bastante breve para que los ingenieros la sigan y lo bastante concreta para que un auditor pueda contrastarla. Una política viable responde a estas preguntas:
- ¿Qué actividad se ejecuta en cada fase? Modelado de amenazas en el diseño, SAST y SCA en el desarrollo, DAST antes del lanzamiento, parcheo en producción: formulado como requisitos, no como aspiraciones.
- ¿Qué bloquea un lanzamiento? Los umbrales de gravedad (por ejemplo, no entregar con un hallazgo crítico o alto abierto) que convierten el resultado de un análisis en un gate.
- ¿Quién es responsable de cada control? Un rol designado para cada actividad, de modo que nada sea «tarea de todos» y, por tanto, de nadie.
- ¿Cuáles son los SLA de parcheo? En cuánto tiempo deben corregirse las vulnerabilidades en producción, según su gravedad.
- ¿A qué marco se asocia? Una columna que vincula cada control con una práctica del NIST SSDF, de modo que la política sirva también como evidencia de autoatestación.
Escriba la política una vez, aplíquela en el pipeline y revísela con una periodicidad fija. Una política que solo vive en un wiki y nunca bloquea una compilación es decoración. Codifíquela como gates del pipeline y se convierte en un control.
Cómo proteger el SSDLC en sistemas de IA
Las funciones de IA amplían el SDLC seguro, no lo sustituyen. Las fases siguen siendo las mismas; lo que crece es la superficie de amenaza. Los modelos traen riesgos que una aplicación tradicional nunca tuvo: inyección de prompts, envenenamiento de los datos de entrenamiento, exfiltración del modelo y de los datos, y resultados impredecibles en los que el código posterior no debe confiar a ciegas. El NIST lo reconoció en 2025 al ultimar el SP 800-218A, un perfil comunitario que añade prácticas y tareas específicas de IA sobre el SSDF básico. Usted amplía el marco que ya tiene en lugar de empezar de nuevo.
Proteger un sistema con IA significa, en la práctica, añadir unas pocas actividades a fases que ya ejecuta. Modele las amenazas del modelo y de su cadena de suministro de datos en el diseño. Trate los prompts y las salidas del modelo como entrada no fiable durante el desarrollo. Vigile en producción los abusos específicos del modelo. Si está incorporando IA a un producto, combine esto con nuestros servicios de integración de IA generativa y con la lista de verificación de cumplimiento del Reglamento de IA de la UE, que cubre la parte regulatoria de lanzar funciones de IA en el mercado de la UE.
Lista de verificación de buenas prácticas del SDLC seguro
La mayoría de los fallos de un SDLC seguro son corrientes. Se omite una actividad por la presión de un plazo, o una política nunca llega a conectarse con el pipeline. Esta lista de verificación mantiene a la vista lo esencial:
- Asigne un responsable de seguridad a cada fase. Si una actividad no tiene un responsable designado, no será tarea de nadie cuando el calendario se apriete.
- Haga el modelado de amenazas en el diseño, no después del lanzamiento. La corrección de seguridad más barata es una decisión de diseño; la más cara, un rediseño de la arquitectura tras una brecha.
- Automatice los análisis en el pipeline. SAST, SCA y DAST que se ejecutan con cada cambio detectan mucho más que una revisión manual trimestral, y no se saltan.
- Fije umbrales que bloqueen el lanzamiento. Decida de antemano qué gravedades detienen una compilación, para que la seguridad sea un gate y no una sugerencia.
- Gestione con criterio las dependencias y los secretos. La mayoría de las brechas modernas llegan por una dependencia vulnerable o una credencial filtrada, no por código novedoso.
- Parchee según un SLA en producción. Un SDLC seguro no termina en el lanzamiento; un ciclo vivo de gestión de vulnerabilidades forma parte de él.
- Déjelo por escrito y asócielo a un marco. Una política documentada y vinculada al NIST SSDF es lo que supera las auditorías y cierra los acuerdos empresariales.
Errores habituales del SDLC seguro que conviene evitar
La mayoría de los programas de SDLC seguro no fracasan por haber elegido mal el marco. Fracasan porque se cuelan unos cuantos errores evitables bajo la presión de los plazos. Esté atento a estos:
- Tratar la seguridad como una auditoría anual. Una prueba de penetración anual le dice dónde estaba el día en que se ejecutó, no dónde está hoy. La seguridad debe ejecutarse de forma continua, en el pipeline, con cada cambio.
- Omitir el modelado de amenazas en funciones «pequeñas». Una función que parece trivial en la reunión de planificación del sprint puede abrir un límite de confianza real. Modele las amenazas según el riesgo, no según el tamaño en puntos de historia.
- Añadir escáneres sin actuar sobre los hallazgos. Una herramienta SAST o SCA que se ejecuta, pero cuyos hallazgos nadie clasifica, produce fatiga de alertas, no seguridad. Un gate sin cumplimiento no es un gate.
- Dejar una fase sin un responsable designado. Una actividad asignada a «el equipo» pierde prioridad en cuanto se aprieta un plazo. Designe un rol para cada control.
- Escribir una política que nunca toca el pipeline. Una política de SDLC seguro que solo vive en un wiki es documentación, no control. Codifique sus umbrales como gates de la compilación para que se aplique sola.
- Ignorar el riesgo específico de la IA en las funciones nuevas. La inyección de prompts y la exfiltración de datos del modelo no aparecen en un análisis SAST clásico. Amplíe el modelado de amenazas y las pruebas para cubrir el modelo y su cadena de suministro de datos (véase la sección sobre IA más arriba).
Cómo medir la eficacia del SDLC seguro
Un SDLC seguro que nadie mide tiende a deteriorarse en silencio. Un pequeño conjunto de métricas, seguidas a lo largo del tiempo, muestra si el proceso detecta realmente más y entrega menos riesgo, y da a los auditores y a los compradores algo concreto más allá de un documento de política:
- Tiempo medio de corrección (MTTR), por gravedad. Cuánto tiempo permanece abierto un hallazgo crítico es una señal mejor que cuántos hallazgos existen.
- Tasa de escape de vulnerabilidades. La proporción de vulnerabilidades encontradas en producción frente a las detectadas antes del lanzamiento. Una tasa de escape a la baja es la señal más clara de que el SSDLC funciona.
- Porcentaje de versiones bloqueadas por un gate de seguridad. Un valor cercano a cero puede significar un pipeline limpio o un gate que nadie aplica. Léalo junto con la tasa de escape.
- Cobertura de análisis. La proporción de repositorios y servicios con SAST, SCA y DAST realmente integrados en su pipeline, y no solo con licencia.
- Puntuación de madurez del marco. Siga su nivel de madurez en NIST SSDF u OWASP SAMM versión tras versión, y no solo una vez en el momento de la adopción.
- Cumplimiento de los SLA de parcheo. El porcentaje de vulnerabilidades de producción parcheadas dentro del SLA que fija su política, por gravedad.
Informe de estas métricas con la misma periodicidad que la revisión de la política y el SDLC seguro dejará de ser un proyecto puntual para convertirse en una cifra que la organización puede gestionar de verdad.
Preguntas frecuentes
¿Qué es el ciclo de vida de desarrollo de software seguro?
El ciclo de vida de desarrollo de software seguro (SSDLC) integra la seguridad en cada fase de la entrega de software (requisitos, diseño, desarrollo, pruebas, despliegue y mantenimiento) en lugar de comprobarla una sola vez al final. Cada fase incorpora una actividad de seguridad: requisitos de seguridad y modelado de amenazas al principio, codificación segura y análisis de dependencias durante la construcción, pruebas de seguridad automatizadas antes del lanzamiento, y configuración reforzada y parcheo en producción. El objetivo es encontrar las vulnerabilidades cuando corregirlas es barato y hacer de la seguridad una propiedad del proceso.
¿Cuáles son las fases de un SDLC seguro?
Un SDLC seguro usa las mismas fases que cualquier SDLC, cada una con una actividad de seguridad asociada: requisitos (requisitos de seguridad), diseño (modelado de amenazas y arquitectura segura), desarrollo (codificación segura, revisión, análisis de composición de software), pruebas (SAST, DAST, IAST y pruebas de penetración), despliegue (configuración reforzada, gestión de secretos, un pipeline seguro) y mantenimiento (monitorización de vulnerabilidades, parcheo y respuesta a incidentes). Aquí la seguridad nunca es una fase aparte; es una tarea dentro de cada una de las existentes.
¿Cuál es la diferencia entre el SDLC y el SDLC seguro?
El SDLC es el proceso para construir software; el SDLC seguro es ese mismo proceso con trabajo de seguridad integrado en cada fase. Un SDLC estándar trata la seguridad como una actividad de pruebas cercana al final; uno seguro la desplaza a la izquierda y reparte el trabajo entre el modelado de amenazas en el diseño, la codificación segura durante la construcción, el análisis automatizado en el pipeline y la respuesta continua a las vulnerabilidades en producción. La diferencia no es una lista de fases más larga, sino un responsable y una actividad de seguridad dentro de cada una, lo que detecta los defectos cuando cuestan una fracción de una corrección posterior al lanzamiento.
¿Qué es el NIST SSDF (SP 800-218)?
El Secure Software Development Framework (SSDF) del NIST, publicado como SP 800-218, es un conjunto de prácticas de desarrollo seguro de alto nivel agrupadas en cuatro familias: Preparar la organización, Proteger el software, Producir software bien protegido y Responder a las vulnerabilidades. Es independiente de la metodología, por lo que sus prácticas encajan tanto en Agile y DevOps como en Waterfall, y se apoya en OWASP SAMM y BSIMM. La versión 1.1 es la vigente; un borrador de la versión 1.2 salió a comentarios públicos en diciembre de 2025, y un perfil complementario, SP 800-218A, añade prácticas para los sistemas de IA generativa.
¿Necesitamos una política de SDLC seguro?
Sí: una política escrita de SDLC seguro convierte las buenas intenciones en un proceso repetible, y cada vez se exige más para las ventas empresariales, las auditorías y la autoatestación federal. Una política útil indica la actividad de seguridad y el responsable de cada fase, las herramientas que deben ejecutarse en el pipeline, los umbrales de gravedad que bloquean un lanzamiento, los SLA de parcheo de las vulnerabilidades de producción y cómo se asocia cada control a un marco como el NIST SSDF. Debe ser lo bastante breve para seguirla y lo bastante concreta para auditarla.
¿Qué relación tiene DevSecOps con el SDLC seguro?
DevSecOps es la forma en que la mayoría de los equipos implantan un SDLC seguro en 2026: toma la automatización de DevOps y añade gates de seguridad al pipeline de CI/CD para que los análisis, las comprobaciones de dependencias y la aplicación de políticas se ejecuten automáticamente con cada cambio. El SDLC seguro define qué trabajo de seguridad necesita cada fase; DevSecOps es el modelo operativo que hace ese trabajo continuo en lugar de una revisión manual. Un SDLC seguro sin automatización del pipeline tiende a descuidarse bajo la presión de los plazos. Ese es justo el fallo que evita DevSecOps.
¿Cuáles son los errores más habituales del SDLC seguro?
Los errores más habituales son tratar la seguridad como una auditoría anual en lugar de una actividad continua del pipeline, omitir el modelado de amenazas en funciones que parecen pequeñas, ejecutar escáneres cuyos hallazgos nadie clasifica, dejar una fase sin un responsable de seguridad designado y redactar una política que nunca se aplica como gate de la compilación. La mayoría de los fallos del SDLC seguro son lagunas de proceso como estas, no la falta de una herramienta ni un marco equivocado.
¿Cómo se mide si un SDLC seguro funciona?
Siga un pequeño conjunto de métricas a lo largo del tiempo en lugar de confiar solo en un documento de política: tiempo medio de corrección por gravedad, tasa de escape de vulnerabilidades (halladas en producción frente a detectadas antes del lanzamiento), porcentaje de versiones bloqueadas por un gate de seguridad, cobertura de análisis SAST/SCA/DAST en los repositorios, su puntuación de madurez en NIST SSDF u OWASP SAMM y cumplimiento de los SLA de parcheo en producción. Una tasa de escape a la baja junto con una cobertura de análisis estable o creciente es la señal más clara de que el SDLC seguro cumple su función.
Última actualización: 27 de septiembre de 2026. Las referencias a marcos corresponden a NIST SP 800-218 (SSDF v1.1), al borrador SP 800-218 Rev. 1 (v1.2) publicado para comentarios en diciembre de 2025, a SP 800-218A para IA generativa, a OWASP SAMM, a BSIMM y a la Orden Ejecutiva 14028 de EE. UU. / OMB M-22-18, citadas como orientación general. Las cifras de coste de las brechas proceden del informe Cost of a Data Breach 2026 de IBM. Las actividades, herramientas y gates adecuados dependen de su perfil de riesgo, su stack y su ámbito regulatorio: considérelo un punto de partida, no una prescripción.