Descubrimiento y modelo documental
Mapeo de las siete categorías documentales, los seis roles y las rutas de aprobación por categoría, además del enfoque de propiedad de los datos RGPD + CCPA para el flujo de back office.

Caso de éxito · Retail · EDM
Caso de éxito de sistema de gestión documental: cómo lanzamos un sistema electrónico interno de gestión documental para una gran cadena de retail —una plataforma web en React sobre un backend en Laravel con intercambio electrónico de documentos, firmas electrónicas opcionales, enrutamiento de aprobaciones en varios pasos, seguimiento de contrapartes, gestión de tareas, mensajería dentro de la app y un archivo centralizado con acceso basado en roles—, creado para los equipos de back office y de cumplimiento de Estados Unidos y la Unión Europea con las expectativas del RGPD y la CCPA desde el primer día.
El cliente gestiona una gran cadena minorista de alimentación con una estructura organizativa compleja y una elevada carga de documentación interna. La fuente de verdad estaba en contratos impresos, hilos de correo electrónico y una maraña de unidades compartidas, de modo que un único contrato de suministro podía pasar por RR. HH., un jefe de departamento, contabilidad y el departamento jurídico sin ningún registro común de quién lo había visto, firmado o devuelto para su modificación. Para los equipos de back office de Estados Unidos y la Unión Europea, ese modelo se rompe en cuanto la organización crece: las aprobaciones se estancan, las versiones firmadas se desvían de los borradores y el responsable de cumplimiento no dispone de un registro de auditoría defendible de quién hizo qué. El reto consistía en digitalizar todo el ciclo de vida de los documentos internos —creación, intercambio, firma, enrutamiento de aprobaciones y archivo— en siete categorías documentales (RR. HH., comercial, producción, finanzas, almacén, archivo y dirección) y seis roles, y permitir que los usuarios de nivel alto ajusten quién puede ver qué sin llamar a un desarrollador. El software documental estándar no superó la primera prueba de aceptación: parte de un modelo genérico de carpetas y recursos compartidos y no podía expresar rutas de aprobación específicas por categoría ni la administración de permisos en autoservicio. Construimos el sistema desde cero en YuSMP Group como una plataforma web unificada en React sobre un backend en Laravel, diseñada con nuestra práctica de desarrollo de software a medida para los mercados de EE. UU. y la UE.
Un resumen de lo que aportó el desarrollo de gestión documental como plataforma web única que abarca el intercambio de documentos, el enrutamiento de aprobaciones y un archivo con control de permisos.
La decisión de plataforma pesa más que cualquier otra decisión de arquitectura en un desarrollo de gestión documental. Elegimos un sistema a medida frente al software documental empaquetado porque la realidad de la cadena de retail —siete categorías documentales, seis roles y rutas de aprobación que cambian según la categoría— no encaja en la plantilla genérica de carpetas y recursos compartidos que dan por supuesta los productos estándar. El coste de configuración de adaptar una plataforma empaquetada a esas reglas suele superar el de un desarrollo a medida limpio, y deja el comportamiento más importante desde el punto de vista operativo, el modelo de permisos y el enrutamiento de aprobaciones, bloqueado tras la hoja de ruta de un proveedor. Un EDM a medida nos permitió modelar la organización real, dar a los usuarios de nivel alto control de autoservicio sobre el acceso y ser dueños de los datos de principio a fin, lo que importa a las empresas de EE. UU. y la UE que deben responder a las obligaciones del RGPD y la CCPA.
La contrapartida que la mayoría de los equipos subestima es el registro de auditoría. Las suites documentales empaquetadas rara vez generan un registro defendible e inmutable de quién creó, firmó, aprobó o editó cada documento y cuándo, y sin embargo ese registro es justo de lo que depende una revisión de cumplimiento. Construir la plataforma nosotros mismos supuso que el historial de aprobaciones, el registro del método de firma electrónica y los permisos granulares del archivo fueran preocupaciones de primer orden y no complementos, y que todo el stack —frontend en React, API en Laravel, almacén de documentos— sea abierta y mantenible a largo plazo.
| Criterio | EDM a medida (este desarrollo) | Software estándar | Correo electrónico / unidades compartidas |
|---|---|---|---|
| Categorías documentales | Siete categorías, reglas por categoría | Carpetas y etiquetas genéricas | Carpetas improvisadas |
| Enrutamiento de aprobaciones | Rutas ordenadas y con roles por tipo de documento | Plantillas lineales o limitadas | Reenvío manual |
| Firmas electrónicas | Firma opcional o confirmación con inicio de sesión | A menudo un complemento de pago | Imprimir, firmar, escanear |
| Administración de permisos | Autoservicio, sin necesidad de desarrollador | Consola de administración limitada por el proveedor | ACL de carpetas gestionadas por TI |
| Pista de auditoría | Historial inmutable por documento | Varía; a menudo parcial | Ninguno |
| Titularidad de los datos (RGPD / CCPA) | Titularidad total y control de la residencia de los datos | Alojado por el proveedor, tenencia compartida | Sin control |
| Seguimiento de contrapartes | Documentos agrupados por contraparte | Rara vez es un elemento básico | Ninguno |
Referencias de la plataforma: documentación de React, documentación de Laravel, pautas de accesibilidad WCAG 2.1.
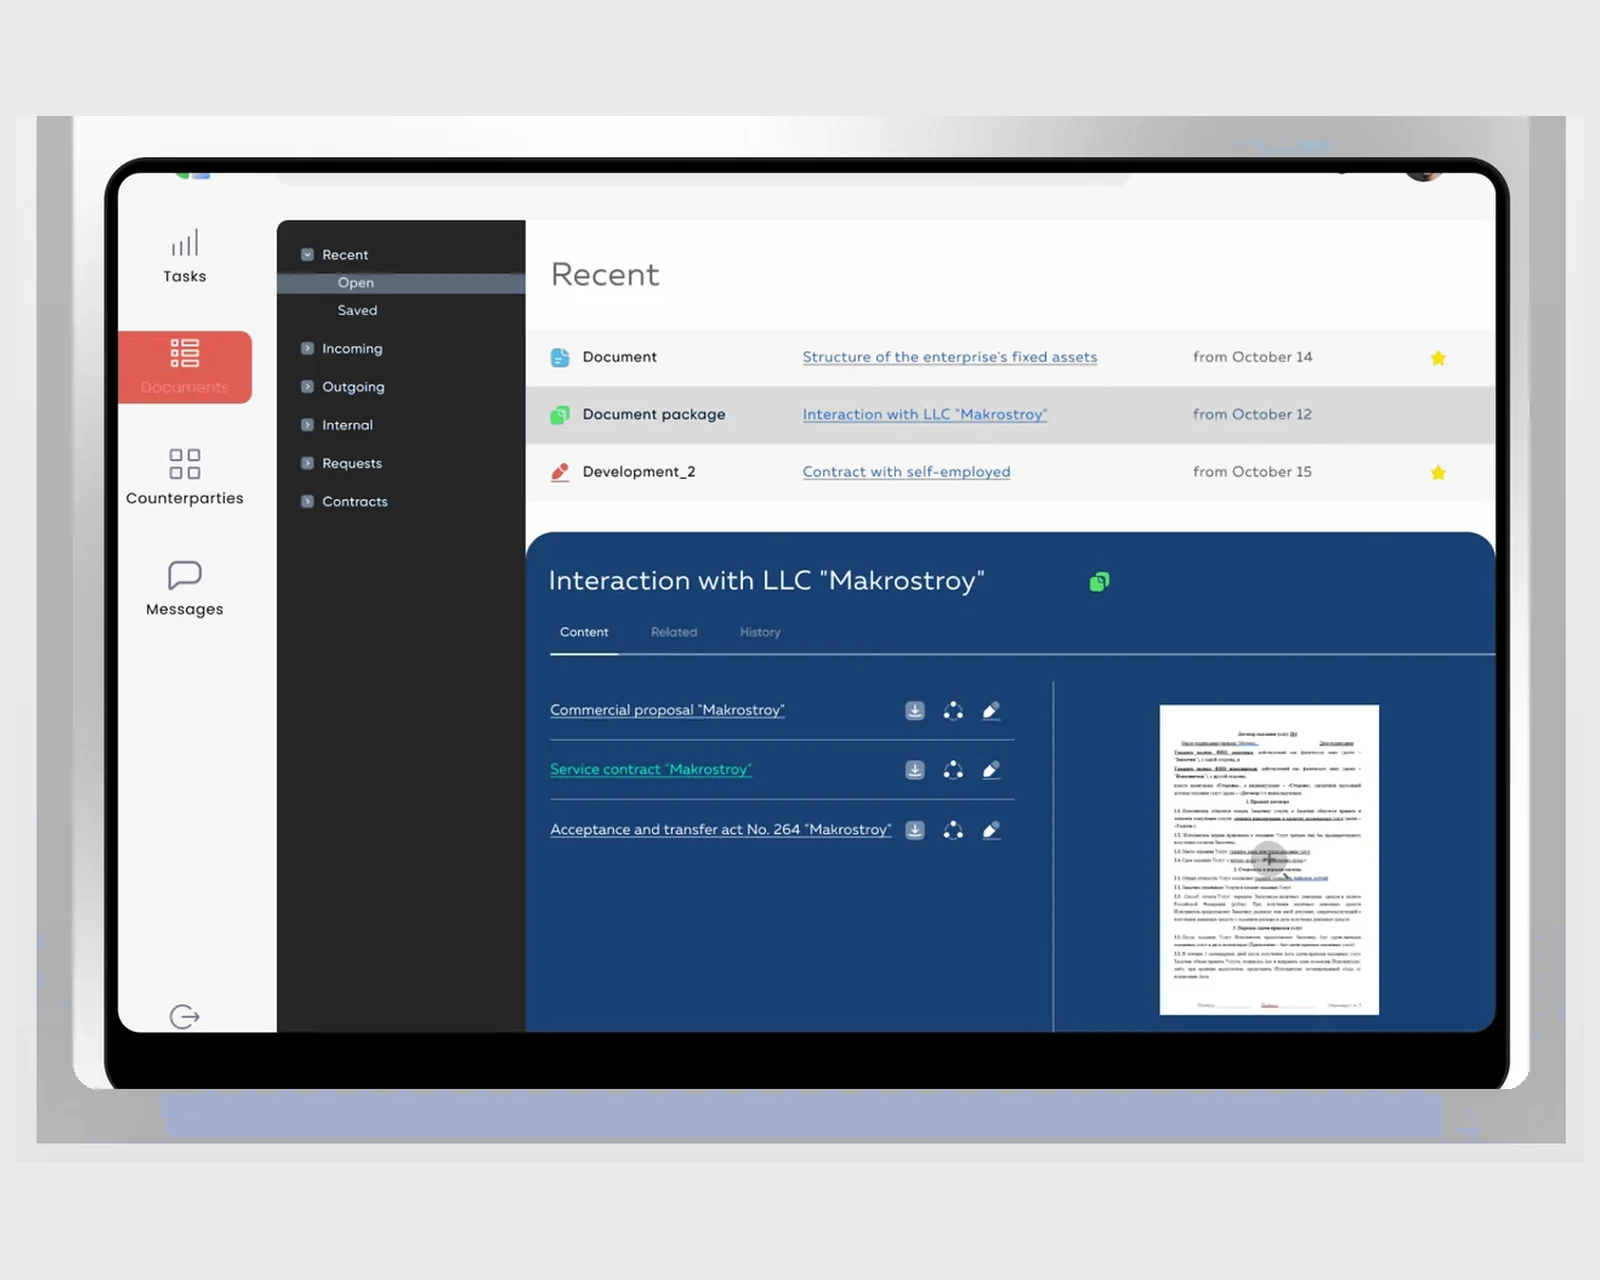
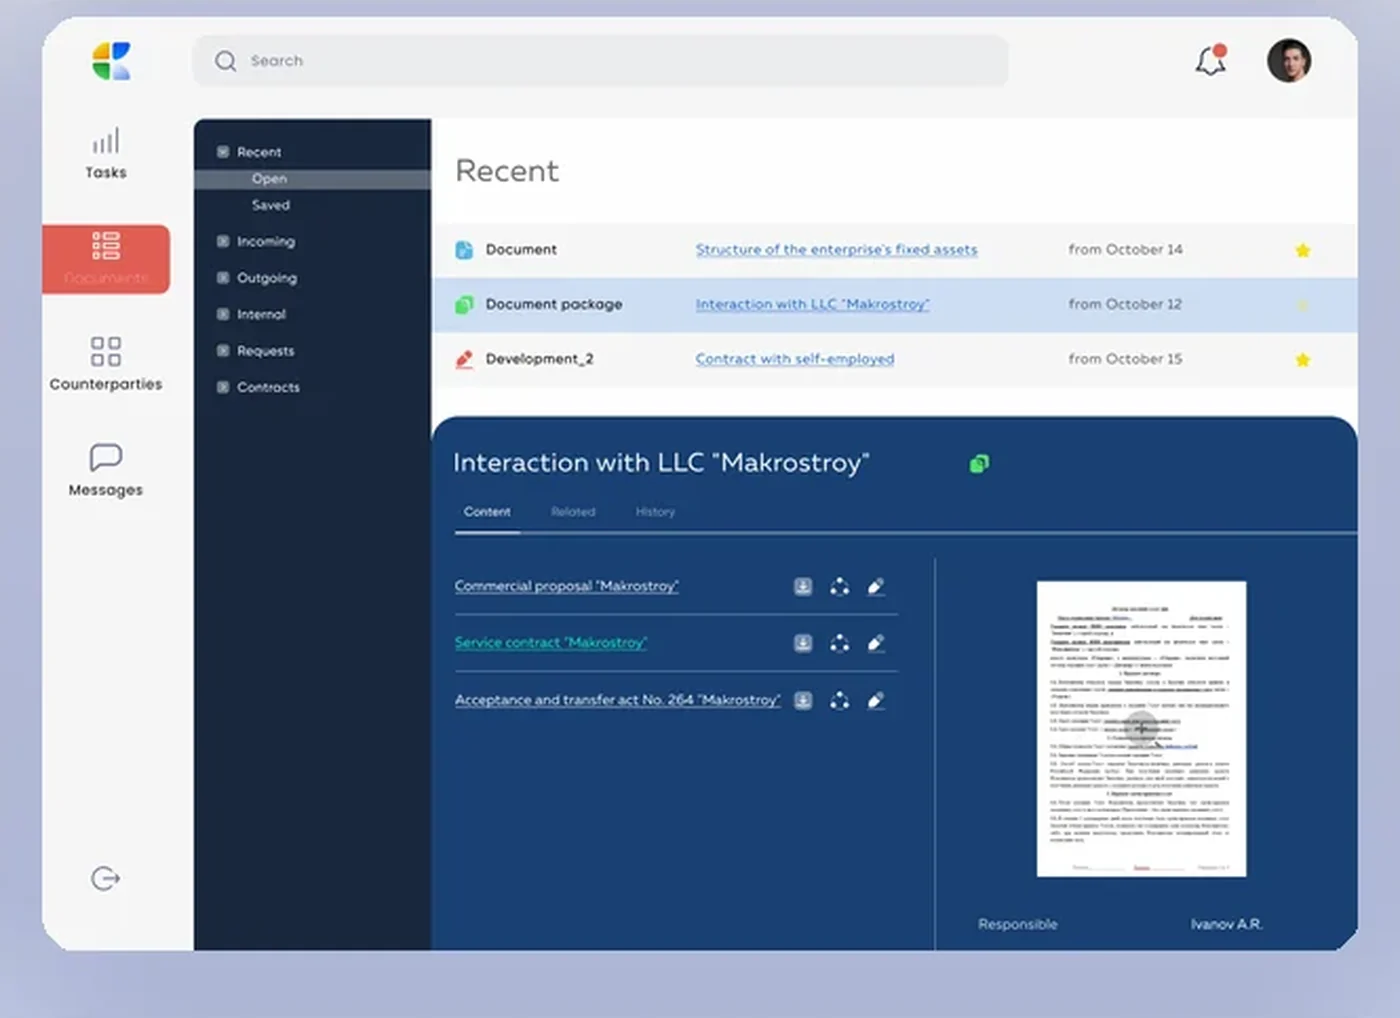
El módulo Documentos es el núcleo de la plataforma y la superficie en la que trabaja el personal de back office. Los documentos se crean e intercambian dentro del sistema y no por correo electrónico, se organizan en entrantes, salientes, internos, solicitudes y contratos, y se agrupan en paquetes documentales para que un conjunto relacionado —una propuesta comercial, un contrato de servicios y un acta de aceptación de la misma contraparte— viaje junto. Cada documento lleva su propio contenido, elementos relacionados y una pestaña de historial, y la firma es opcional por documento: el usuario puede aplicar una firma electrónica o confirmar con usuario y contraseña, y el método elegido queda registrado para que el rastro esté completo.
El enrutamiento de aprobaciones convierte un archivo estático en un flujo de trabajo. Cada tipo de documento lleva una ruta ordenada expresada como una secuencia de roles, de modo que un contrato pasa del autor al departamento jurídico, a un jefe de departamento y al director en el orden que exige el negocio, y cada paso escribe un registro inmutable en el historial de aprobaciones con el autor, la acción y la marca de tiempo. Ese historial es lo que hace defendible la plataforma ante una revisión de cumplimiento, y es la misma razón por la que el frontend sigue los estándares de desarrollo de aplicaciones web que aplicamos a cada proyecto. Eliminar el ciclo de imprimir, firmar y escanear es la mayor contribución a aprobaciones más rápidas y limpias.
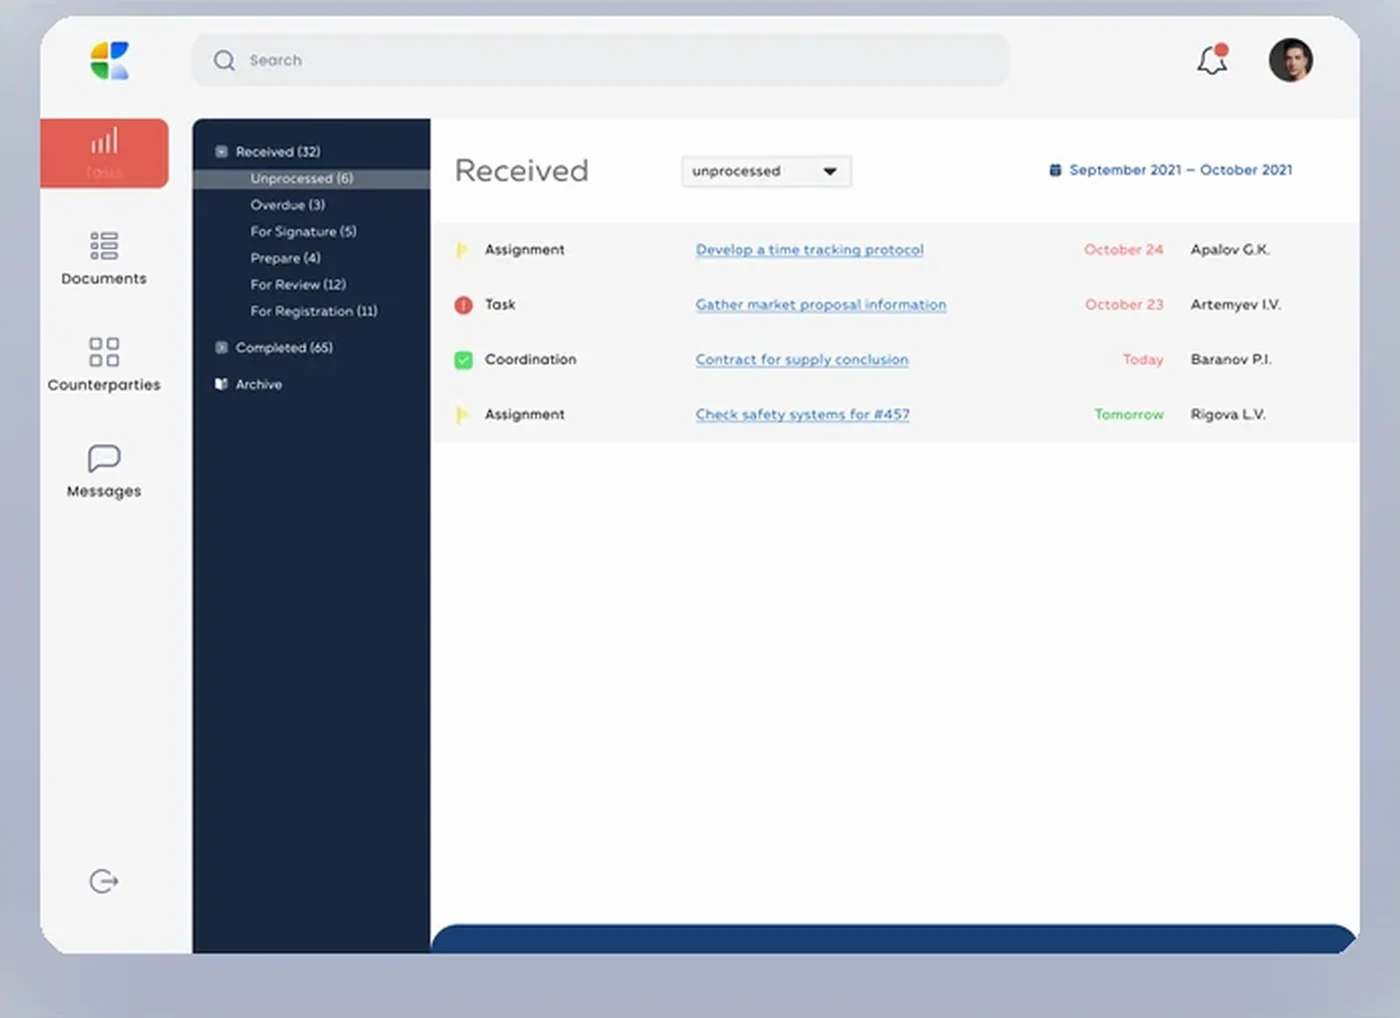
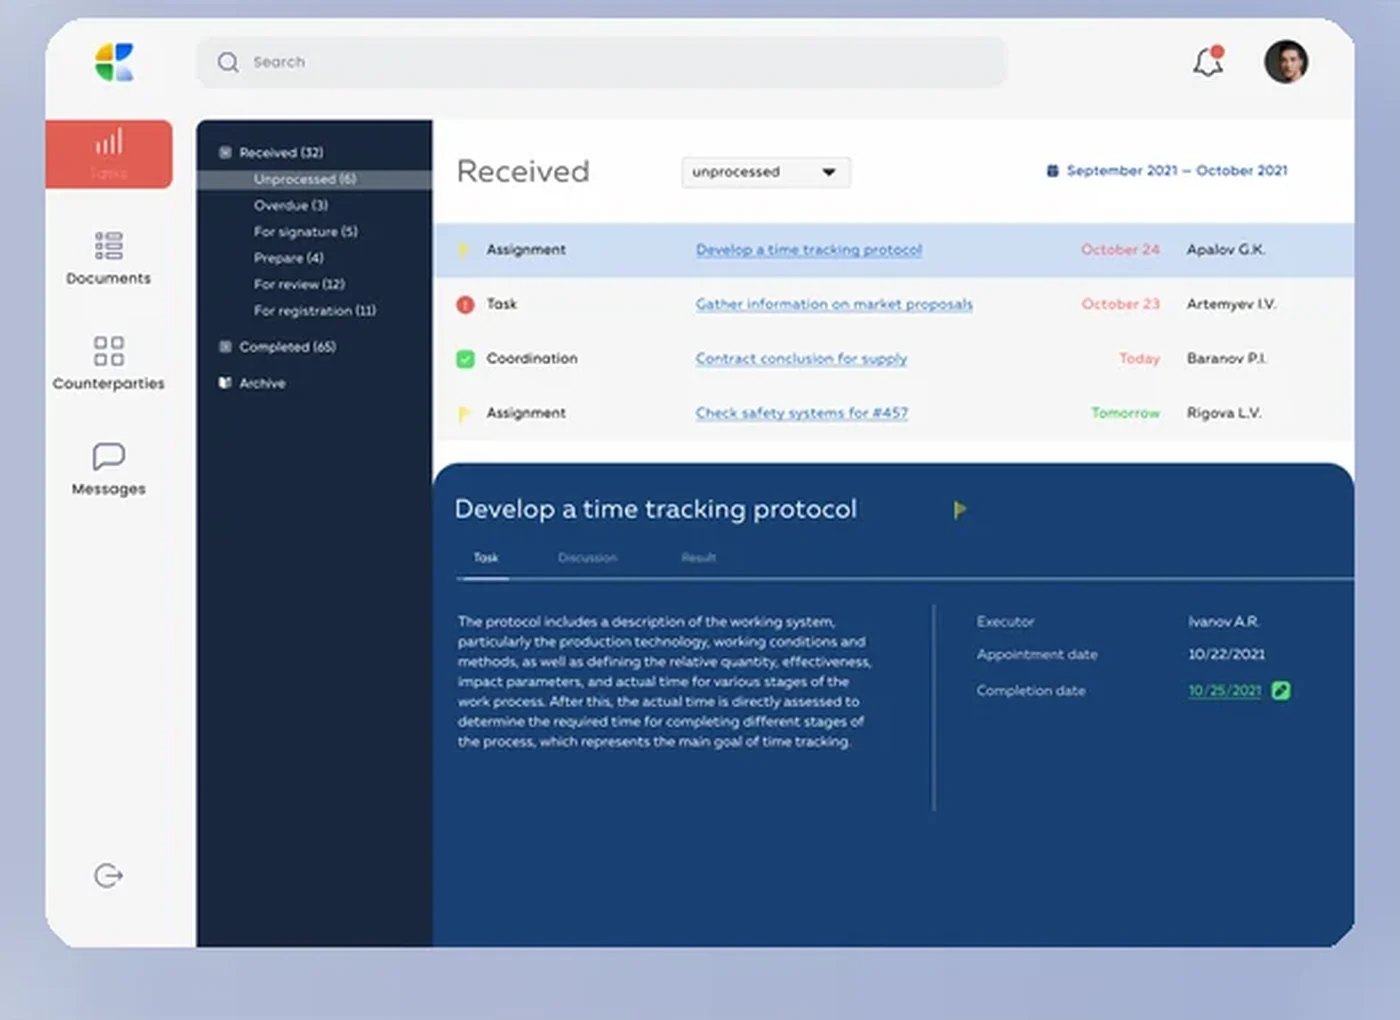
El módulo Tareas hace accionable el flujo documental. El trabajo entrante se divide en colas claras —sin procesar, vencidas, para firma, para revisión, para registro— y cada elemento enlaza directamente con el documento al que se refiere, con un ejecutor, una fecha de asignación y una fecha de finalización editable para que nada se quede parado en una bandeja de entrada. Las asignaciones, las tareas y los elementos de coordinación llevan cada uno su propio estado, y una vista de completadas conserva el registro del rendimiento. Las contrapartes también tienen un lugar propio, de modo que todos los documentos intercambiados con una organización determinada se agrupan bajo esa organización en lugar de quedar dispersos por las carpetas.
El cliente web es una aplicación React respaldada por una API en Laravel. El plano de control incorpora el modelo de permisos, el motor de enrutamiento de aprobaciones, el almacén de documentos y el historial de auditoría, y está diseñado sobre nuestra base de cloud y DevOps para que la API, el índice de búsqueda y el almacenamiento de documentos escalen juntos a medida que la cadena añade sedes y volumen documental. Como el cliente es dueño de su despliegue, toda la plataforma —frontend, API, almacenamiento— es abierta y mantenible en lugar de estar atada a un proveedor.
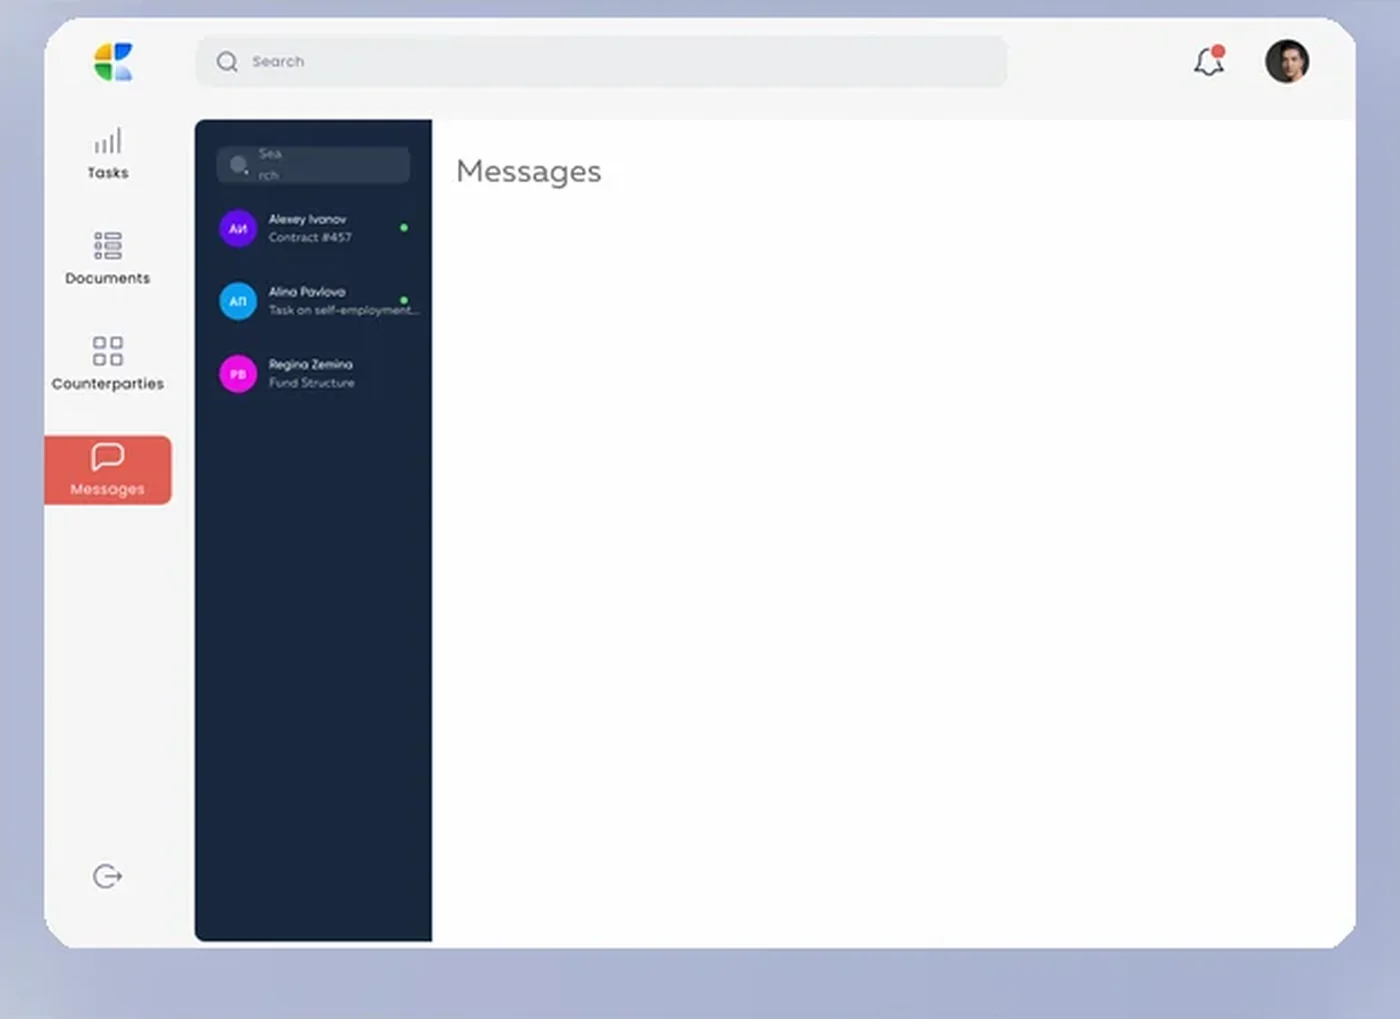
El modelo de acceso es la columna vertebral que hace fiable la plataforma. Los permisos se modelan como roles asignados a categorías documentales y acciones, y no como interruptores por usuario, de modo que el director, RR. HH., los jefes de departamento, contabilidad, el departamento jurídico y los responsables de almacén ven solo lo que permite su rol. La decisión de diseño que lo define es el autoservicio: los usuarios de nivel alto ajustan el acceso de los empleados desde la interfaz de administración sin un desarrollador de por medio, y el acceso al archivo es granular, así que un documento financiero cerrado sigue restringido aunque su categoría general sea visible para un equipo. El módulo Mensajes mantiene la conversación sobre los documentos en contexto —las conversaciones están vinculadas a un contrato o una tarea concretos—, de modo que las decisiones quedan registradas junto a los documentos a los que se refieren y no se pierden en el correo electrónico.
Como el cliente es dueño de su propio despliegue, la propiedad y la residencia de los datos son decisiones de diseño y no valores por defecto del proveedor. Los datos operativos pueden fijarse a infraestructura de EE. UU. o de la UE para futuros compromisos de residencia de datos, el acceso basado en roles mantiene separadas todas las categorías, y el sistema se alinea con las obligaciones del RGPD para los usuarios de la Unión Europea y con las obligaciones de la CCPA / CPRA para los usuarios de California y del resto de Estados Unidos, de modo que una futura revisión de preparación sea un ejercicio de documentación y no una reforma de la arquitectura.
Enfoque de cumplimiento: alineado con el RGPD · preparado para ISO 27001 · SOC 2 Type II en curso · apto para HIPAA · CCPA contemplada.
Un desarrollo en cinco fases que llevó a la cadena del papel, el correo electrónico y las unidades compartidas a una plataforma web en producción con enrutamiento de aprobaciones y un registro de auditoría defendible.
Mapeo de las siete categorías documentales, los seis roles y las rutas de aprobación por categoría, además del enfoque de propiedad de los datos RGPD + CCPA para el flujo de back office.
Esqueleto del plano de control con React + Laravel, modelo de permisos de rol a categoría, motor de enrutamiento de aprobaciones y contrato del historial de aprobaciones inmutable.
Documentos con intercambio y firmas electrónicas, Tareas con colas de flujo de trabajo, Contrapartes, Mensajes y el archivo centralizado con acceso granular.
Validación del historial de aprobaciones, registro del método de firma electrónica, pruebas de permisos en autoservicio y QA de aislamiento de acceso en los seis roles.
Incorporación del personal, despliegue del acceso basado en roles, migración del archivo y lanzamiento en producción para los equipos de back office de EE. UU. y la UE.
Más allá del núcleo documental, la plataforma incorpora un subsistema de permisos en autoservicio, que es donde demuestra su valor para una organización de retail de ritmo rápido. En lugar de tratar el acceso como una tarea de desarrollo, el subsistema expone directamente a los usuarios de nivel alto la matriz de rol, categoría y acción, de modo que cuando un departamento se reorganiza, entra un nuevo contable o hay que bloquear un documento financiero, el cambio son unos pocos clics en la interfaz de administración y no un ticket de soporte y una versión. Cada cambio de permisos queda a su vez registrado, así que el registro de auditoría cubre no solo quién tocó un documento, sino quién podría haberlo hecho. El subsistema se construyó pensando en la extensibilidad: añadir una nueva categoría documental, un nuevo rol o un nuevo paso de aprobación es un cambio de configuración sobre el servicio de permisos y no una versión de código. Es la capa que permite que una única plataforma siga el ritmo de una organización que cambia más rápido que cualquier hoja de ruta de un proveedor, y lo que hace realista el acceso en autoservicio para los responsables de operaciones y cumplimiento de EE. UU. y la UE que tienen que mantener el mapa de accesos fiel a la realidad semana tras semana.
El sistema se entregó como una única versión web en inglés que atiende a equipos de back office de Estados Unidos y la Unión Europea, sin una base de código distinta por región. Da servicio a usuarios de California, Nueva York, Texas, Florida y Washington en EE. UU., y a usuarios de Países Bajos, Alemania, Francia, Irlanda y Suecia en la UE. Como el cliente es dueño de su propio despliegue, las prácticas de tratamiento de datos están alineadas con el RGPD para los usuarios de la UE y con el mosaico de leyes estatales de privacidad de EE. UU.: CCPA / CPRA (California), VCDPA (Virginia), CPA (Colorado), CTDPA (Connecticut), UCPA (Utah), TDPSA (Texas) y la CPA de Oregón. El acceso basado en roles separa cada categoría documental, y los datos operativos pueden fijarse a infraestructura de EE. UU. o de la UE para futuros compromisos de residencia de datos, de modo que el cumplimiento regional se reduce a una divulgación honesta y a disciplina de acceso y no a trabajo de adaptación por jurisdicción.
La plataforma está pensada para desplegarse en paralelo en sedes de la UE y EE. UU., con el cliente web de cada ubicación aprovisionado de forma idéntica y ligado al mismo modelo de permisos y a las mismas rutas de aprobación. El ciclo de vida del documento funciona igual en todas las regiones, de modo que un operador con varias sedes obtiene una imagen coherente en todas las geografías. El equipo de ingeniería que respalda el desarrollo mantiene una jornada CET con solapamiento con la costa este de EE. UU. (9:00–13:00 ET) para reuniones diarias (stand-ups), la coreografía del flujo de aprobaciones y la respuesta a incidencias: la ventana que permite a un equipo de operaciones de EE. UU. y a un equipo de ingeniería de la UE compartir cuatro horas de solapamiento en directo cada día. Las referencias de tratamiento de datos están documentadas directamente frente a las obligaciones del RGPD y las obligaciones de la CCPA de California.
La hoja de ruta activa de desarrollo de software a medida para la plataforma documental incluye una app móvil complementaria nativa para que los responsables puedan revisar y firmar documentos lejos de su mesa, un módulo de informes que convierte el historial de aprobaciones en analítica de tiempos de ciclo y cuellos de botella, y la integración de firma electrónica cualificada para las jurisdicciones que la exigen. Está prevista una consola multientidad con registros de contrapartes compartidos para grupos que operan varias entidades jurídicas, con el subsistema de permisos ya estructurado para configuraciones multi-tenant. Los planes de infraestructura incluyen más automatización de flujos de trabajo, un banco continuo de pruebas de integridad que concilie el almacén de documentos con el historial de auditoría y un despliegue regional integrado en la hoja de ruta de cloud y DevOps.
Si está planificando un sistema de gestión documental, una plataforma de gestión electrónica de documentos o cualquier app de flujo de trabajo de back office en la que las aprobaciones, las firmas y un registro de auditoría defendible tengan que resistir ante públicos de EE. UU. y la UE, hemos entregado este stack de principio a fin y podemos acortar de forma notable el plazo de desarrollo. La presentación del producto está disponible en yusmpgroup.ru (web), y el equipo de ingeniería que lo respalda forma parte de YuSMP Group. Trabajamos a precio cerrado para MVP bien acotados y con equipos de desarrollo dedicados para la entrega continua, con jornada CET y una ventana garantizada de solapamiento con la costa este de EE. UU. (9:00–13:00 ET) para reuniones diarias, demos y respuesta a incidencias.
Un MVP de EDM a medida que cubra la creación e intercambio de documentos, un archivo centralizado, acceso basado en roles y una única ruta de aprobación suele costar entre $70k y $180k. Añadir firmas electrónicas, enrutamiento de aprobaciones en varios pasos, seguimiento de documentos por contraparte, gestión de tareas y mensajería dentro de la app lleva una plataforma de back office completa a entre $200k y $480k. Los principales factores de coste son el modelo de permisos, el motor de enrutamiento de aprobaciones y el registro de auditoría que anota quién firmó, aprobó o editó cada documento y cuándo.
El software documental estándar parte de un modelo genérico de carpetas y recursos compartidos. Una cadena de retail con siete categorías documentales, seis roles distintos y rutas de aprobación que cambian según la categoría rara vez encaja en esa plantilla, y el coste de configuración de adaptar un producto empaquetado a esas reglas suele superar el de un desarrollo a medida. Un EDM a medida le permite modelar la organización real, dar a los usuarios de nivel alto control de autoservicio sobre los permisos y ser dueño de los datos, lo que importa a las empresas de EE. UU. y la UE con obligaciones del RGPD y la CCPA.
Cada tipo de documento lleva una ruta de aprobación definida como una lista ordenada de roles, de modo que un contrato pasa del autor al departamento jurídico, a un jefe de departamento y al director en el orden que exige el negocio. Cada paso escribe un registro inmutable en el historial de aprobaciones con el autor, la acción y la marca de tiempo. La firma es opcional por documento: el usuario puede aplicar una firma electrónica o confirmar con usuario y contraseña, y el registro anota qué método se usó para que el registro de auditoría siga siendo completo y defendible.
El acceso se modela como roles asignados a categorías documentales y acciones, y no como interruptores por usuario, de modo que el director, RR. HH., los jefes de departamento, contabilidad, el departamento jurídico y los responsables de almacén ven solo lo que permite su rol. La decisión de diseño clave es el autoservicio: los usuarios de nivel alto ajustan el acceso de los empleados desde la interfaz de administración sin un desarrollador de por medio. El acceso al archivo es granular, así que un documento financiero cerrado sigue restringido aunque la categoría general sea visible para un equipo.
Un MVP de EDM bien enfocado, con creación e intercambio de documentos, un archivo centralizado, acceso basado en roles y una ruta de aprobación, suele llevar entre 12 y 18 semanas. Añadir firmas electrónicas, enrutamiento de aprobaciones en varios pasos, seguimiento de contrapartes, gestión de tareas y mensajería dentro de la app suma entre 8 y 12 semanas. El modelo de permisos y el registro de auditoría del historial de aprobaciones se subestiman con frecuencia y conviene presupuestarlos en 3–5 semanas de trabajo dedicado, porque afectan a todas las demás funciones de la plataforma.
Casos relacionados

Plataforma de firma electrónica con flujos de trabajo documentales y un registro de auditoría defendible para equipos de EE. UU. y la UE.
Ver el caso →
Plataforma de colaboración y gestión de documentos para equipos de trabajo del conocimiento distribuidos en EE. UU. y la UE.
Ver el caso →
App de auditoría de campo, panel de operaciones e informes de cumplimiento para equipos de operaciones distribuidos en EE. UU. y la UE.
Ver el caso →
Plataformas a medida diseñadas para su modelo de negocio, que escalan sin problemas desde el MVP hasta millones de usuarios.
Explorar el desarrollo de software a medida →
Aplicaciones web en React de nivel de producción, con front ends accesibles y mantenibles y APIs robustas.
Explorar el desarrollo de aplicaciones web →
Infraestructura en contenedores, pipelines de CI/CD y despliegues gestionados con Terraform en regiones de EE. UU. y la UE.
Explorar cloud y DevOps →Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.