
Por qué los presupuestos de apps bancarias van de $8,000 a 1 millón de dólares
La dispersión no se debe a la codicia de los proveedores. Refleja cuatro alcances distintos vendidos bajo un mismo nombre.
El mercado por el que compiten estos presupuestos sigue creciendo, gane quien gane el proyecto: se prevé que los ingresos globales de las plataformas de banca móvil pasen de $1.76 mil millones en 2026 a $4.86 mil millones en 2034, una CAGR del 13.6% (Fortune Business Insights). Ese crecimiento es precisamente la razón por la que importa la dispersión de precios que se describe a continuación — más capital persiguiendo la categoría significa más proveedores que presupuestan alcances radicalmente distintos como si fueran el mismo producto.
| Nivel de precio | Qué obtiene | Para quién es adecuado | La pega |
|---|---|---|---|
| $8,000 – $30,000 | Una capa de interfaz: pantallas, navegación y quizá una API simulada. Sin libro mayor, sin KYC y sin movimiento real de dinero | Demo para inversores, validación del diseño | No es un producto bancario y no puede llegar a serlo sin rehacerlo |
| $120,000 – $250,000 | MVP sobre infraestructura alquilada: el proveedor de BaaS aporta cuentas, tarjetas y KYC; usted desarrolla la app y la capa de orquestación | Fintech que lanza rápido con la licencia de otro | Comisiones del proveedor, control limitado del producto y una migración dolorosa más adelante |
| $350,000 – $800,000 | Producto listo para el lanzamiento: backend propio y orquestación del libro mayor, integraciones directas con el procesador de tarjetas, el proveedor de KYC y las redes de pago, herramientas de cumplimiento y un back office de administración | Bancos en modernización, EMI y neobancos con financiación | De 8–12 meses hasta el primer cliente |
| $1M+ | Plataforma multimercado: varias jurisdicciones, localización, múltiples redes de pago y reporting regulatorio por mercado | Entidades en fase de escalado | La complejidad se multiplica con cada mercado |
La línea divisoria no es el número de pantallas. Es qué parte de la infraestructura financiera posee usted y qué parte alquila. Un presupuesto de $30,000 y otro de $500,000 pueden mostrar maquetas idénticas; lo que cambia es todo lo que hay detrás.
Al comparar propuestas, haga una pregunta que separa los niveles al instante: ¿qué libro mayor guarda el saldo y quién responde de él? Si el proveedor no sabe contestar, está presupuestando solo la capa de interfaz.
Coste por fase de desarrollo
Sea cual sea el nivel de precio en el que se sitúe, el presupuesto no se reparte de forma uniforme a lo largo del proyecto. En un desarrollo listo para el lanzamiento, la orquestación del backend y las integraciones se llevan sistemáticamente la mayor parte — lo que encaja con la cifra del 20–30% para el cliente móvil que se indica más abajo. Utilice los rangos como herramienta de planificación, no como presupuesto: un MVP basado en BaaS reduce el tiempo de diseño e integración, mientras que una plataforma multimercado lleva el cumplimiento y las pruebas muy por encima del 15%.
| Etapa | Proporción típica del presupuesto | Qué lo determina |
|---|---|---|
| Descubrimiento y definición del alcance regulatorio | 8–12% | Decisión sobre el modelo de licencia, análisis del mercado objetivo |
| Diseño UX/UI | 10–15% | Flujos de alta seguros desde el punto de vista del cumplimiento, accesibilidad trabajada desde el inicio |
| Desarrollo de la app móvil (iOS + Android) | 20–25% | Elección entre nativo y multiplataforma, trabajo de biometría y almacenamiento seguro |
| Backend, orquestación e integraciones | 30–40% | Número de integraciones — proveedor de KYC, procesador de tarjetas, redes de pago, core bancario |
| QA, pruebas de seguridad y certificación | 10–15% | Pruebas de penetración, certificación con los esquemas de tarjetas, ciclos de corrección |
| Lanzamiento y estabilización posterior | 5–10% | Despliegue piloto, monitorización y corrección de errores de la primera versión |
Qué está desarrollando realmente
Una app de banca móvil es la superficie visible de un sistema financiero regulado. La app en sí suele suponer el 20–30% del esfuerzo de ingeniería.
| Capa | Qué contiene |
|---|---|
| Clientes móviles | Apps de desarrollo iOS y desarrollo Android, autenticación biométrica y estados sin conexión |
| Pasarela de API | Limitación de peticiones, firma de solicitudes, versionado |
| Servicios de orquestación | Lógica de negocio, límites, reglas de producto, idempotencia |
| Libro mayor o core bancario | Saldos, asientos, conciliación |
| Redes de pago | Procesador de tarjetas, ACH/SEPA/Faster Payments, pagos instantáneos |
| Stack de cumplimiento | KYC, cribado AML, monitorización de transacciones, gestión de casos |
| Back office | Paneles de operaciones, revisión manual, gestión de disputas |
| Observabilidad | Registros, pistas de auditoría, alertas, reporting regulatorio |
Hay dos productos relacionados que se confunden con este. Un monedero digital almacena valor o credenciales de tarjeta, pero no mantiene cuentas reguladas. Una app de desarrollo de software fintech resuelve una única tarea financiera, como el crédito o la inversión. Una app de banca móvil combina la tenencia de cuentas, el movimiento de dinero y la emisión de tarjetas en un único producto regulado.
Tipos de apps de banca móvil
“App de banca móvil” engloba varios productos distintos con vías regulatorias y arquitecturas diferentes. Saber cuál está desarrollando antes de definir el alcance evita el desajuste más habitual en las conversaciones con proveedores — un presupuesto de banca minorista y uno de neobanco no son comparables.
| Tipo | Usuarios principales | Qué cambia en el desarrollo |
|---|---|---|
| App de banca minorista / directa | Clientes actuales de un banco con licencia | Se integra con un core heredado; la capa de orquestación descrita en integración con el core bancario es el principal factor de coste |
| App de neobanco / challenger | Consumidores nativos digitales | Suele construirse sobre BaaS desde el primer día; la diferenciación del producto tiene que darse en la UX y las funciones, no en la infraestructura |
| App de banca corporativa / para empresas | Pymes y equipos financieros de grandes empresas | Roles multiusuario, flujos de aprobación de pagos, pagos masivos y por lotes — funciones que las apps de consumo no necesitan |
| App de pagos y monedero digital | Usuarios que necesitan mover o almacenar valor, no mantener una cuenta regulada | Alcance de cumplimiento más ligero; a menudo es el primer paso antes de añadir funciones completas de tenencia de cuentas |
| App de banca de inversión / patrimonial | Inversores minoristas y clientes de banca patrimonial | Añade integraciones de bróker, fuentes de datos de mercado y comprobaciones de idoneidad sobre el stack bancario |
| Módulo de banca integrada | Clientes de un producto no financiero (marketplace, plataforma de trabajo por encargo, SaaS) | BaaS de marca blanca expuesto dentro de una app existente; el producto anfitrión controla la UX y el proveedor se encarga del cumplimiento |
Cuatro formas de lanzar
La mayoría de los sobrecostes se deben a elegir un modelo de lanzamiento equivocado, no a una mala ingeniería.
| Modelo | Tiempo de salida al mercado | Control | Ideal para | Riesgo principal |
|---|---|---|---|---|
| Desarrollar con licencia propia | 12+ meses | Total | Bancos con licencia y EMI | El camino más largo, con el mayor requisito de capital |
| Banking-as-a-Service (banca como servicio) | 4–6 meses | Limitado por el proveedor | Fintechs que prueban un mercado | Dependencia del proveedor; los cambios en sus condiciones pasan a ser su problema |
| Alianza con un banco patrocinador (EE. UU.) | 6–9 meses | Compartido | Fintechs de EE. UU. sin licencia bancaria | La tolerancia al riesgo del patrocinador condiciona su hoja de ruta |
| Plataforma de marca blanca | 2–4 meses | Mínimo | Entrada rápida con un producto estándar | Diferenciarse es difícil; compite solo con la marca |
Un patrón que merece la pena considerar: lance sobre BaaS para validar el producto, pero diseñe su capa de orquestación de modo que el proveedor quede detrás de una abstracción interna. Los equipos que llaman a las API del proveedor directamente desde la app pagan ese atajo cuando migran. Los equipos que intercalan una interfaz ligera pueden cambiar de infraestructura sin tocar el cliente.
Un alcance de MVP que supere la revisión de cumplimiento
Un MVP en banca no es “lo más pequeño que podemos lanzar.” Es lo más pequeño que un regulador le permitirá operar.
Imprescindible en la v1:
- Registro y autenticación reforzada
- Alta con KYC mediante verificación de documentos y prueba de vida
- Apertura de cuenta vinculada a un asiento real en el libro mayor
- Saldo e historial de transacciones en tiempo real
- Al menos una vía de salida de dinero y una de entrada
- Emisión de tarjetas y controles básicos, si las tarjetas forman parte del modelo
- Alertas de transacciones
- Registro de auditoría y un back office que permita a operaciones investigar cualquier cosa
Se puede aplazar sin riesgo: presupuestos y analítica, objetivos de ahorro, multidivisa, recompensas, agregación de cuentas, análisis con IA, cuentas familiares, chat dentro de la app.
La tentación es desarrollar primero las funciones diferenciadoras, porque son las que promete la presentación para inversores. En la práctica, el alta es donde el producto vive o muere: los flujos complejos pierden habitualmente más de la mitad de los solicitantes antes de activar la cuenta, y cada punto porcentual que se recupera ahí vale más que cualquier función añadida después.
El proceso de desarrollo, paso a paso
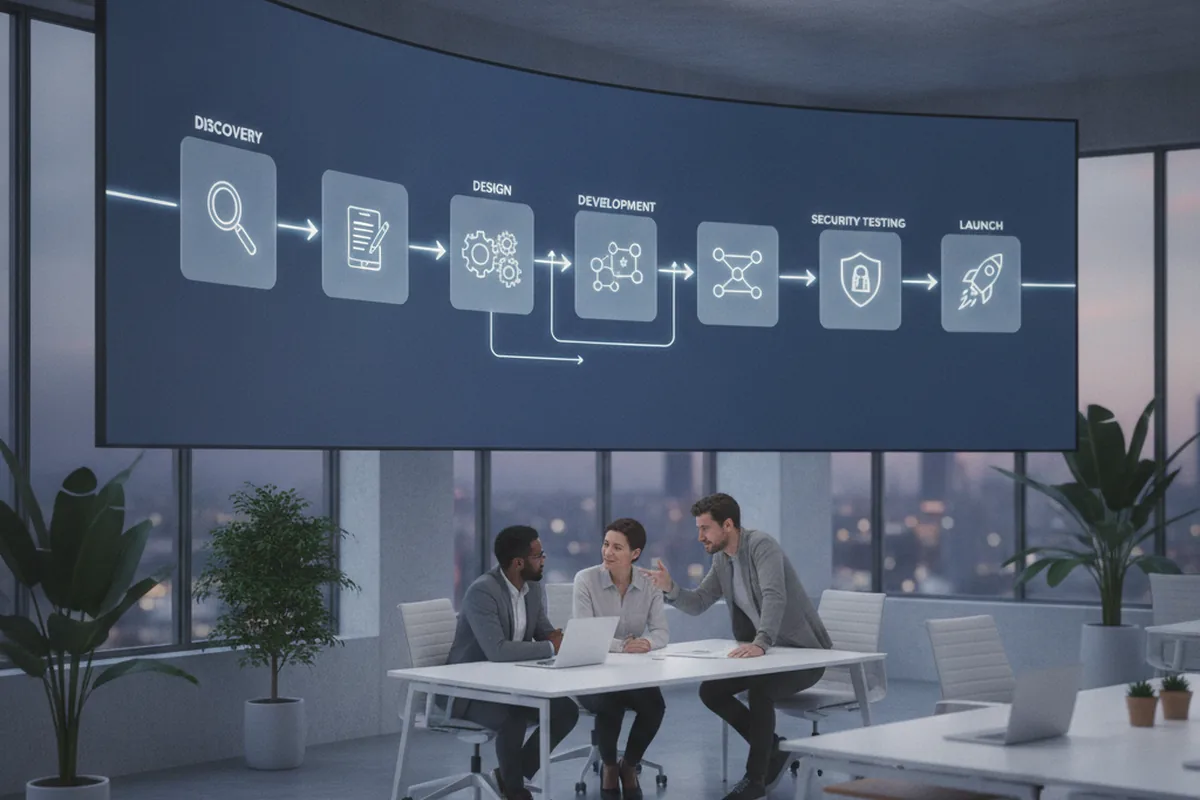
Todos los modelos de lanzamiento anteriores siguen la misma secuencia de ocho pasos — solo cambia la profundidad de cada paso según el modelo que elija.
- Descubrimiento y definición del alcance regulatorio. Confirme la vía de licencia (licencia propia, BaaS, banco patrocinador) y el orden de prioridad de los mercados objetivo antes de cualquier decisión de arquitectura.
- Selección de proveedores. Elabore una lista corta e inicie la due diligence con el proveedor de BaaS, el proveedor de KYC, el procesador de tarjetas y, en EE. UU., un banco patrocinador — cada uno trabaja con sus propios plazos, así que empiece pronto.
- Diseño de arquitectura y cumplimiento. Diseñe el libro mayor, el pipeline de eventos y los flujos de autenticación reforzada de clientes (Strong Customer Authentication) como un todo — adaptar cualquiera de ellos más tarde es el error más caro de esta lista.
- Diseño UX/UI para flujos seguros en materia de cumplimiento. El onboarding, la captura de datos KYC y la accesibilidad se diseñan conjuntamente, ya que cada uno condiciona cómo pueden funcionar los demás.
- Desarrollo principal. Los clientes móviles, los servicios de orquestación y la integración con el libro mayor se construyen en paralelo sobre los entornos sandbox de los proveedores obtenidos en el paso 2.
- Integraciones de terceros y certificación. Conecte KYC, la emisión de tarjetas y las redes de pago, e inicie la certificación con los esquemas de tarjetas en cuanto las integraciones sean estables, no cuando la app ya tenga todas las funcionalidades.
- Pruebas de seguridad y auditoría. Pruebas de penetración según el OWASP Mobile Application Security Verification Standard, más la corrección de todo lo que detecten.
- Piloto, aprobación regulatoria y despliegue escalonado. Un grupo piloto limitado valida el stack de cumplimiento con uso real antes del lanzamiento completo.
En qué se va realmente el plazo
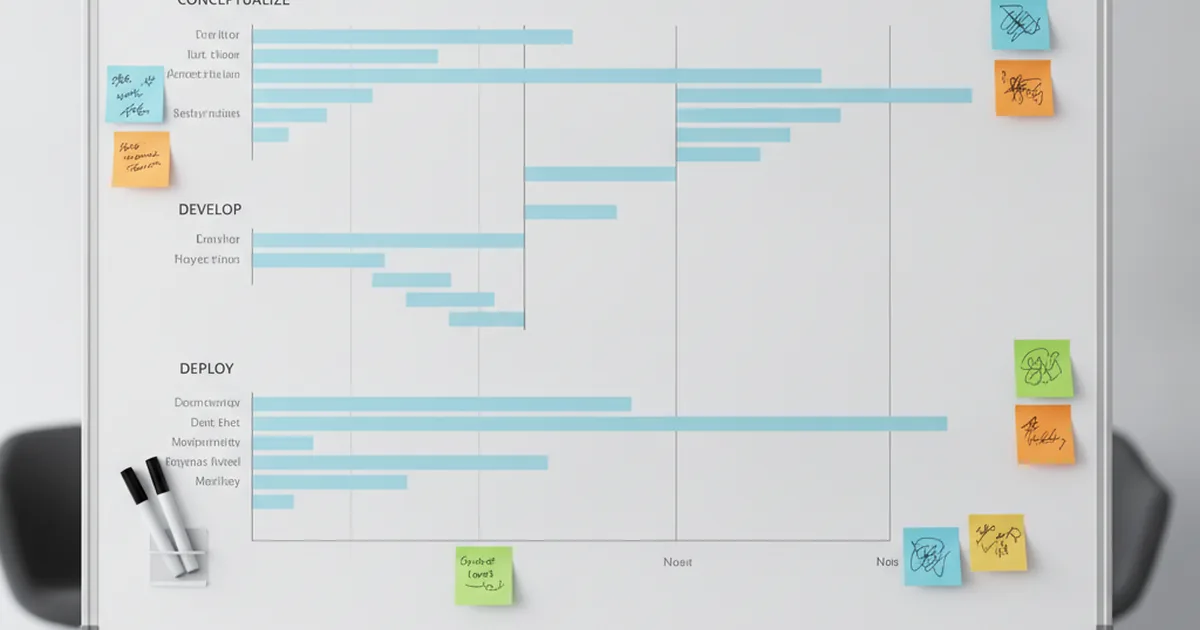
| Fase | Duración | De qué depende |
|---|---|---|
| Descubrimiento y alcance regulatorio | 3–6 semanas | Claridad sobre el modelo de licencia y el mercado objetivo |
| Arquitectura y selección de proveedores | 4–6 semanas | Disponibilidad de los sandbox de los proveedores y negociación de contratos |
| Desarrollo principal | 12–20 semanas | Número de integraciones, no número de pantallas |
| Integración y certificación | 6–12 semanas | Certificación con los esquemas de tarjetas, plazos de los proveedores |
| Pruebas de seguridad y auditoría | 3–5 semanas | Hallazgos de las pruebas de penetración y ciclos de corrección |
| Piloto y despliegue | 4–8 semanas | Relación con el regulador, lanzamiento escalonado |
Fíjese en la forma: aproximadamente la mitad del calendario corresponde a trabajo que usted no controla por completo. La certificación con los esquemas de tarjetas, el alta con el proveedor de KYC, la due diligence del banco patrocinador y el acceso a los sandbox de los proveedores siguen el calendario de otros. Los proyectos se retrasan por esas colas mucho más a menudo que por la ingeniería.
Inicie las conversaciones con proveedores durante el descubrimiento, no después de aprobar la arquitectura. Es la intervención más eficaz de la que dispone para el calendario.
Cumplimiento por jurisdicción
Todas las guías enumeran KYC, AML, PCI DSS y RGPD como un único bloque indiferenciado. Las obligaciones que realmente condicionan su desarrollo difieren sustancialmente según el mercado.
Estados Unidos
No existe un único régimen federal para las apps bancarias. Lo que aplica depende de su estructura: un acuerdo con un banco patrocinador le incluye en el ámbito de supervisión del banco según las directrices del FFIEC, la GLBA regula el tratamiento de los datos de clientes y la transmisión de dinero puede requerir licencias estatales, salvo que opere bajo la autorización de un socio. Las obligaciones BSA/AML se aplican al programa con independencia de quién tenga la licencia bancaria. Consecuencia práctica: el equipo de cumplimiento de su patrocinador pasa a ser parte interesada en su hoja de ruta, con ciclos de revisión que requieren tiempo en el calendario.
Unión Europea
PSD2 condiciona tanto la autenticación como el acceso. Los requisitos de autenticación reforzada de clientes (Strong Customer Authentication) determinan cómo funcionan sus flujos de inicio de sesión y de confirmación de pagos — es una restricción de diseño, no una casilla que marcar, y adaptarla después resulta caro. El RGPD regula los datos personales en todo momento. Las normas de acceso de open banking afectan a las funciones de agregación.
Reino Unido
En líneas generales está alineado con los principios de autenticación de la UE, pero se administra por separado bajo la supervisión de la FCA, con su propia vía de autorización y sus propias expectativas de reporte. Los equipos que dan por hecho que el cumplimiento en la UE se traslada automáticamente al Reino Unido descubren la diferencia durante la autorización.
Esta sección es información general, no asesoramiento jurídico. Confirme las obligaciones con abogados habilitados en su mercado objetivo.
Seguridad específica para móviles
Esto es lo que omiten la mayoría de las guías de desarrollo bancario. Tratan MFA, cifrado y biometría — la lista de comprobación de cualquier aplicación — y se detienen ahí. Un cliente bancario que se ejecuta en un dispositivo que usted no controla necesita una capa adicional, evaluada según el OWASP Mobile Application Security Verification Standard.
| Control | Qué previene |
|---|---|
| Certificate pinning | Interceptación del tráfico a través de una CA comprometida o suministrada por un atacante |
| Detección de root y jailbreak | Ejecución en dispositivos donde las protecciones del sistema operativo ya están anuladas |
| Almacenamiento seguro de credenciales | Extracción de tokens del almacenamiento del dispositivo; use Keychain y Keystore, nunca archivos locales ni shared preferences |
| Antimanipulación y comprobaciones de integridad | Clones reempaquetados de su app distribuidos fuera de las tiendas |
| Protección de pantalla | Ataques de superposición, capturas y grabaciones de pantalla de las vistas sensibles |
| Autoprotección de la aplicación en tiempo de ejecución | Frameworks de instrumentación y hooking en vivo que se enganchan a una sesión activa |
Hay dos aspectos más que los equipos subestiman. Primero, la autenticación adicional (step-up) debe vincularse al riesgo, no a reglas fijas: un dispositivo nuevo que intenta una primera transferencia a un beneficiario merece una fricción distinta de una consulta rutinaria de saldo. Segundo, las pruebas de penetración de un cliente bancario son un coste recurrente, no un requisito único de lanzamiento — presupuéstelas al menos una vez al año y tras cada versión importante.
La accesibilidad ya es un requisito bancario
Los servicios bancarios entran en el ámbito de la Ley Europea de Accesibilidad (European Accessibility Act), aplicable desde el 28 de junio de 2025. A lo largo de 2026, su aplicación ha pasado de la preparación a la acción: las autoridades nacionales han abierto expedientes de vigilancia del mercado y, en Francia, un tribunal ordenó a un gran minorista hacer accesibles tanto su sitio web como su desarrollo de aplicaciones móviles, con un plazo y multas diarias. Los importes máximos de las sanciones varían mucho según el Estado miembro.
Para una app de banca móvil comercializada en la UE, las implicaciones prácticas son concretas: compatibilidad con lectores de pantalla en los flujos de transacciones, tamaño de los objetivos táctiles, escalado del texto sin que se rompa el diseño, contraste suficiente en los datos financieros y una autenticación que no dependa únicamente de un gesto o de una entrada con tiempo limitado. La base técnica es la norma EN 301 549, que remite a las WCAG.
El momento más barato para abordarlo es durante el diseño. Incorporar la accesibilidad a posteriori en un cliente bancario ya publicado, donde cada flujo está regulado y sometido a control de cambios, cuesta varias veces más.
Integración con el core bancario
Si usted es un banco y no una startup, en esta sección está su presupuesto.
Los cores heredados no se diseñaron para un cliente móvil que espera respuestas en menos de un segundo. Realidades habituales: ventanas de procesamiento por lotes durante las cuales los saldos están desactualizados, ningún flujo de eventos al que suscribirse, API limitadas o sin documentar y límites estrictos de concurrencia. El trabajo no consiste en “conectarse al core” — consiste en construir una capa de orquestación que ofrezca una experiencia en tiempo real sobre un sistema que no funciona en tiempo real.
Tres requisitos que son baratos de incorporar en el diseño y caros de añadir después:
- Idempotencia. Cada solicitud que mueve dinero necesita una clave generada por el cliente para que un reintento tras agotarse el tiempo de espera no cree una transferencia duplicada. Las redes móviles garantizan que la necesitará.
- Conciliación. Su capa de orquestación y el core discreparán en algún momento. Decida de antemano cuál es la fuente autorizada y cómo llegan las discrepancias al equipo de operaciones.
- Degradación controlada. Cuando el core está en una ventana de mantenimiento, la app debe pasar a modo de solo lectura con un mensaje claro en lugar de fallar de forma imprevisible.
Cuánto cuesta mantenerla tras el lanzamiento
| Partida de coste | Rango anual habitual |
|---|---|
| Mantenimiento de ingeniería y actualizaciones de la plataforma | 15–25% del coste de desarrollo |
| Cloud e infraestructura | Crece con el volumen de transacciones |
| Tarifas de terceros | KYC por comprobación, procesamiento de tarjetas, monitorización, mensajería |
| Pruebas de seguridad y auditoría | Prueba de penetración anual más la corrección de los hallazgos |
| Operaciones de cumplimiento | Personal para las colas de revisión y la elaboración de informes |
Hay dos partidas que sorprenden a los equipos. Las tarifas de KYC por comprobación y de procesamiento por transacción crecen con el negocio, por lo que la economía unitaria debe modelarse antes del lanzamiento y no después. Y las actualizaciones de las plataformas móviles no son opcionales: las tiendas de apps elevan sus requisitos mínimos cada año, y un cliente bancario sin mantenimiento deja de poder instalarse por nuevos usuarios en aproximadamente un año.
Cómo preparar el briefing para un proveedor
Lleve esto a la primera conversación y obtendrá propuestas comparables en lugar de inservibles:
- Su situación de licencia — licencia propia, banco patrocinador, proveedor BaaS o sin decidir.
- Mercados objetivo, por orden de prioridad.
- Si las tarjetas entran en el alcance de la v1.
- Qué core o libro mayor guarda los saldos, si ya existe uno.
- Volumen previsto de clientes en el primer año.
- Relaciones existentes con proveedores de KYC, procesamiento o monitorización.
- Su capacidad interna — ¿cuenta con personal de cumplimiento y operaciones o lo aporta el proveedor?
Pida a cada proveedor que presupueste el mismo alcance y que muestre el reparto entre el trabajo móvil, de backend, de integraciones y de cumplimiento. Las propuestas que llegan como una única cifra no pueden compararse con nada.
Stack tecnológico recomendado para 2026
En banca, las decisiones tecnológicas tienen consecuencias a largo plazo: lo que elija para el libro mayor y la orquestación de pagos seguirá funcionando dentro de siete años. La tabla siguiente refleja lo que realmente ponen en producción en 2026 los equipos que construyen sobre infraestructura BaaS o con licencia propia, no lo que queda bien en una presentación para inversores.
| Capa | Opciones habituales | Por qué |
|---|---|---|
| Móvil (multiplataforma) | Flutter, React Native | Una única base de código que compila a código nativo; ambos admiten las API biométricas y de enclave seguro que exige la banca |
| Móvil (nativo) | Swift (iOS), Kotlin (Android) | Acceso máximo a las API de seguridad del sistema operativo; preferible cuando importan la atestación respaldada por hardware o la paridad de UX con las apps del sistema |
| Backend / orquestación | Node.js, Java (Spring Boot), Go | Java para servicios próximos al libro mayor, donde la seguridad de hilos y las pistas de auditoría son innegociables; Go para rutas de pago críticas en latencia; Node.js para capas de API de alta concurrencia |
| Base de datos | PostgreSQL, Oracle (enterprise) | Las garantías ACID son obligatorias para la contabilidad por partida doble; NoSQL sirve para registros de eventos y analítica, pero no como libro mayor de referencia |
| Autenticación | FIDO2 / WebAuthn, TOTP | Resistente al phishing por diseño; cumple los requisitos de SCA de PSD2 sin fricción en los flujos de autenticación reforzada |
| Emisión de tarjetas y pagos | Marqeta, Galileo, Stripe Treasury | Las API diseñadas para la emisión de tarjetas reducen la complejidad de gestión del programa; las relaciones directas con el procesador resultan más baratas a escala |
| KYC / AML | Onfido, Jumio, ComplyAdvantage | Los proveedores acreditados de verificación documental y prueba de vida reducen la exposición regulatoria; el cribado AML vía API evita crear las reglas internamente |
| Cloud | AWS, GCP, Azure (o nube regulada para la UE) | Los requisitos de residencia y soberanía de datos en algunos mercados de la UE limitan la elección de proveedor; confírmelos antes de cerrar la arquitectura |
| Observabilidad | Datadog, Grafana, ELK | Los registros de auditoría deben ser a prueba de manipulaciones y conservarse durante los plazos que fijan los reguladores — aquí las herramientas de observabilidad son infraestructura de cumplimiento, no solo de operaciones |
Una nota sobre las plataformas low-code: proveedores como OutSystems y Mendix se promocionan con fuerza en el sector bancario y pueden acortar el tiempo hasta la primera pantalla. Rara vez reducen el trabajo de cumplimiento o la complejidad de integración, y los costes de migración si se les quedan pequeñas son elevados. Evalúelas con las mismas preguntas de alcance que aplicaría a un proveedor BaaS: ¿qué posee usted y qué alquila, y cuánto cuesta migrar?
Tendencias de 2026 que transforman el desarrollo de banca móvil
Tres cambios son lo bastante grandes como para afectar hoy a las decisiones de arquitectura, no solo a las hojas de ruta.
Personalización y detección de fraude con IA
La IA en las apps bancarias se divide en dos vías distintas. La visible — análisis de gastos, asesoramiento financiero, pantallas de inicio hiperpersonalizadas — aporta valor, pero puede aplazarse. La invisible — puntuación de fraude en tiempo real en cada transacción y detección de anomalías en el comportamiento de la cuenta — es cada vez más un mínimo competitivo y una expectativa regulatoria en varios mercados. La vía invisible requiere un flujo de eventos limpio e inferencia de baja latencia, lo que es una restricción de arquitectura, no una decisión del equipo de producto. Construya pronto el pipeline de eventos; los modelos pueden mejorar de forma incremental a medida que crece el volumen de transacciones.
Open banking y agregación de cuentas
PSD2 en la UE y Open Banking en el Reino Unido crearon un acceso regulado mediante API a las cuentas bancarias. En 2026 esto ha pasado de obligación de cumplimiento a funcionalidad de producto: la agregación de cuentas permite a los usuarios ver todas sus relaciones financieras en un solo lugar, y los servicios de iniciación de pagos permiten transferencias de cuenta a cuenta que evitan por completo las redes de tarjetas. Si su producto se dirige al mercado de la UE o del Reino Unido y no está diseñando para flujos de datos de open banking, ya va por detrás del mínimo que ofrecen sus competidores regulados. En EE. UU., la norma Section 1033 de la CFPB está estableciendo derechos similares de portabilidad de los datos financieros.
Finanzas integradas y banca contextual
El supuesto de distribución de “crear una app y captar usuarios” se está complementando con “integrar funciones financieras donde ya están los usuarios.” La infraestructura de Banking-as-a-Service ha hecho viable que empresas no financieras ofrezcan cuentas, tarjetas y préstamos dentro de sus propios productos. Para los equipos que crean apps bancarias dedicadas, esto es una señal competitiva: la experiencia de alta y la profundidad funcional de una app dedicada deben ser claramente mejores que lo que ofrece una solución integrada; de lo contrario, se debilita el argumento de cuota de mercado para construirla.
Cómo ganan dinero las apps de banca móvil
Entender el modelo de ingresos condiciona la arquitectura. Las estructuras de comisiones que elija determinan sus redes de pago, el diseño de su programa de tarjetas y el alcance de su cumplimiento. La mayoría de los neobancos se lanzan con la interchange como principal fuente de ingresos e incorporan niveles de suscripción en torno a los 100,000 clientes activos.
| Modelo de ingresos | Cómo funciona | Implicación para la arquitectura |
|---|---|---|
| Comisiones de intercambio (interchange) | Ingresos por cada transacción con tarjeta, compartidos a partir de la comisión de intercambio del comercio | Requiere un programa de tarjetas y patrocinio de BIN; las tasas de intercambio varían según el tipo de tarjeta, la categoría del comercio y la geografía |
| Suscripción / niveles premium | Cuota mensual o anual por límites más altos, cuentas adicionales o funciones premium | Requiere gestión de derechos de acceso en la capa de orquestación e integración de facturación |
| Margen de divisas (FX) | Diferencial en la conversión de divisas, ya sea oculto en el tipo de cambio o como comisión explícita | Requiere un libro mayor multidivisa e integración de un feed de tipos de cambio en directo; las normas de transparencia de la UE regulan los requisitos de información |
| Préstamos | Descubiertos, líneas de crédito o compra ahora y paga después ofrecidos dentro de la app | Requiere una autorización de crédito al consumo independiente en la mayoría de las jurisdicciones; cambia de forma sustancial los requisitos de KYC y de evaluación de solvencia |
| Ingresos por intereses | Margen entre el tipo de depósito ofrecido a los clientes y el rendimiento obtenido sobre los fondos en reserva | Requiere un balance bancario propio o de un banco socio; muy regulado en todos los mercados |
| Comisiones por venta cruzada | Reparto de ingresos de productos de socios (seguros, inversión, cripto) integrados en la app | Requiere información al cliente y, en la mayoría de los mercados, el registro correspondiente de promoción financiera para cada categoría de producto |
Preguntas frecuentes
¿Qué es el desarrollo de software de banca móvil?
Es el proceso de crear una aplicación móvil segura conectada a infraestructura financiera regulada, que permite a los clientes abrir cuentas, mantener saldos, mover dinero y gestionar tarjetas. El cliente móvil suele ser el 20–30% del trabajo; el resto es orquestación de backend, integraciones de pagos y KYC, herramientas de cumplimiento y sistemas de back office.
¿Cuánto cuesta una app de banca móvil?
De forma realista, $120,000–$250,000 por un MVP construido sobre infraestructura de banking-as-a-service, y $350,000–$800,000 por un producto listo para el lanzamiento con backend propio e integraciones directas. Los presupuestos por debajo de $30,000 compran un prototipo de interfaz sin libro mayor, sin KYC y sin movimiento de dinero real — útil para una demo, no para un producto.
¿Cuánto se tarda en crear una app de banca móvil?
De cuatro a seis meses sobre infraestructura BaaS, y de ocho a doce meses para un producto listo para el lanzamiento sobre infraestructura propia. Aproximadamente la mitad de ese calendario depende de terceros: la certificación de los esquemas de tarjetas, la incorporación del proveedor de KYC y la due diligence del banco patrocinador siguen plazos que usted no controla.
¿Puede una fintech lanzar una app bancaria sin licencia bancaria?
Sí. Las vías habituales son un proveedor de banking-as-a-service, una alianza con un banco patrocinador en EE. UU. o una licencia de dinero electrónico en la UE y el Reino Unido. Cada una cambia cierto grado de control del producto por rapidez de salida al mercado, y cada una condiciona la arquitectura de forma distinta, por lo que la decisión corresponde al inicio del proyecto.
¿Una app bancaria debe ser nativa o multiplataforma?
Ambas opciones son viables en 2026. Los frameworks multiplataforma compilan a código nativo y admiten los controles de seguridad que exige la banca, a la vez que ahorran aproximadamente un tercio del presupuesto en dos plataformas. Lo nativo sigue siendo preferible cuando se necesita acceso inmediato a nuevas API de seguridad del sistema operativo o hay requisitos de rendimiento poco habituales.
¿Con qué estándar de seguridad debe probarse una app bancaria?
El OWASP Mobile Application Security Verification Standard es la referencia práctica para el propio cliente, y abarca el almacenamiento de credenciales, la integridad del código, la seguridad de red y la interacción con la plataforma. Complementa, y no sustituye, a PCI DSS y a los requisitos específicos de cada jurisdicción, que rigen el sistema en su conjunto.
¿Se aplican las normas de accesibilidad a las apps bancarias?
En la UE, sí. Los servicios bancarios entran en el ámbito de la European Accessibility Act, aplicable desde junio de 2025, con una aplicación cada vez más estricta a lo largo de 2026. Los requisitos abarcan la compatibilidad con lectores de pantalla, el contraste, el escalado de texto y la autenticación accesible, con EN 301 549 como referencia.
¿Qué stack tecnológico se recomienda para apps de banca móvil en 2026?
Para móvil multiplataforma: Flutter o React Native. Para nativo: Swift (iOS) y Kotlin (Android). La orquestación de backend suele usar Java/Spring Boot, Node.js o Go. Las bases de datos requieren opciones conformes con ACID, como PostgreSQL u Oracle, para el libro mayor de referencia. FIDO2/WebAuthn gestiona la autenticación con cumplimiento de SCA de PSD2, y las API diseñadas para la emisión de tarjetas (Marqeta, Galileo, Stripe Treasury) reducen la complejidad de integración de pagos frente a crear desde cero relaciones directas con el procesador.
¿Cómo cambian las funciones de IA el desarrollo de banca móvil?
La IA en banca se divide en dos vías con plazos de implementación distintos. Las funciones de cara al cliente — análisis de gastos, asesoramiento financiero, pantallas de inicio personalizadas — pueden añadirse de forma incremental y no requieren cambios de arquitectura por adelantado. La detección de fraude en tiempo real y la puntuación de transacciones deben diseñarse en la arquitectura de eventos desde el principio: requieren un flujo de eventos limpio, un feature store y un pipeline de inferencia de baja latencia. Incorporar a posteriori la puntuación en tiempo real en una arquitectura orientada a lotes tras el lanzamiento es caro y lleva mucho tiempo. Diseñe primero el pipeline de eventos; los modelos pueden mejorar a medida que se acumulan el volumen de transacciones y los datos etiquetados.
Publicado el 22 de agosto de 2026. Actualizado el 24 de septiembre de 2026 con el desglose de costes por etapa, una comparativa de tipos de apps bancarias y el proceso de desarrollo paso a paso. La actualización anterior (5 de septiembre de 2026) añadió la tabla de stack tecnológico, las tendencias de 2026 (IA, open banking, finanzas integradas) y los modelos de monetización. Los rangos de costes reflejan datos de proyectos de YuSMP y tarifas de mercado de 2026. Verifique siempre los requisitos regulatorios con asesoría jurídica cualificada en su jurisdicción.
Relacionado
Siga leyendo
Servicios de desarrollo FinTech
Desarrollo de aplicaciones móviles
Desarrollo iOS
Desarrollo Android