Ir al contenido principal

Sectores GDPR FedRAMP

Desarrollo de software GovTech para el sector público

YuSMP Group ofrece desarrollo de software GovTech para agencias federales y estatales de EE. UU. y compradores del sector público de la UE. Desarrollamos portales ciudadanos, sistemas de gestión de expedientes y de licencias, plataformas fiscales y de prestaciones, contratación pública y licitación electrónica, API de datos abiertos e infraestructura de identidad y acceso. La entrega se alinea con FedRAMP, FISMA, StateRAMP y NIST 800-53 en EE. UU., y con NIS2, DORA, el RGPD y eIDAS en la UE. La Sección 508 y WCAG 2.2 AA no son negociables desde el primer día.

Pedir propuesta Ver casos del sector público

Equipo de software que trabaja en una plataforma de servicios digitales del sector público

Nuestra práctica de GovTech atiende a tres perfiles de comprador: agencias federales y estatales de EE. UU. que digitalizan los servicios al ciudadano y la prestación de ayudas; autoridades nacionales y municipales de la UE que operan portales de administración electrónica conforme a eIDAS y al RGPD; y proveedores de GovTech que desarrollan productos sobre AWS GovCloud, Azure Government y nubes soberanas de la UE. Desarrollamos conforme a las líneas base de FedRAMP Moderate y High, FISMA, StateRAMP, NIST 800-53 y NIST 800-171 en EE. UU. El trabajo en la UE se rige por NIS2, el RGPD, los esquemas de identificación electrónica notificados de eIDAS, el Reglamento de IA de la UE y DORA cuando se solapan con los servicios financieros. La accesibilidad conforme a la Sección 508 y a WCAG 2.2 AA es la línea base. Descubra cómo lo hacemos a través de nuestro servicio de desarrollo de software empresarial.

Retos que resolvemos

Retos del sector público que resolvemos

Sistemas heredados que frenan a las agencias

Back ends de mainframe y COBOL, integraciones punto a punto frágiles y flujos de trabajo de la era del papel. Modernizamos de forma incremental detrás de API para que los servicios sigan activos durante la transición — consulte nuestro enfoque de modernización de software.
La accesibilidad es obligatoria, no opcional

La Sección 508 y WCAG 2.2 AA son requisitos legales, no un extra. Verificamos la conformidad en CI y entregamos un ACR/VPAT actualizado en cada versión, en lugar de adaptar la accesibilidad al final.

Plazos de autorización y presión de las auditorías

Las autorizaciones FedRAMP, FISMA y StateRAMP paralizan los proyectos cuando los equipos aprenden el cumplimiento a mitad del desarrollo. Nuestros ingenieros redactan el SSP y recopilan las evidencias de los controles desde el primer día para proteger el calendario del ATO.

Restricciones de contratación y de ejercicio fiscal

Alcances cerrados, ventanas de cambio del Congreso y de los parlamentos, y presupuestos por ejercicio fiscal. Entregamos en entornos controlados por la agencia y alineamos los trenes de versiones con el calendario en el que realmente opera.

Servicios ciudadanos fragmentados y difíciles de usar

Los portales aislados y la duplicación de datos frustran a los ciudadanos y al personal. Aplicamos diseño de servicios y una capa de identidad compartida para que un único recorrido pueda abarcar varias agencias.

Residencia de datos y alojamiento soberano

Los datos públicos a menudo no pueden salir de una jurisdicción. Desplegamos en AWS GovCloud, Azure Government y regiones soberanas de la UE con los controles de residencia y de monitorización continua que exige cada mandato.

Qué construimos

Lo que desarrollamos para el sector público

Portales para el ciudadano

Portales guiados por el diseño de servicios, con lenguaje claro, contenido multilingüe y plena conformidad con la Sección 508 / WCAG 2.2 AA.

Gestión de expedientes y licencias

Flujos de permisos, licencias, inspecciones y recursos con decisiones auditables y registros listos para FOIA.

Plataformas fiscales y de prestaciones

Elegibilidad, liquidación, desembolso y recuperación de pagos indebidos con reglas explicables y trazabilidad de auditoría.

Contratación pública y licitación electrónica

Licitación alineada con SAM.gov y TED, evaluación de ofertas, adjudicación de contratos y portales de proveedores.

API de datos abiertos

Catálogos basados en CKAN, metadatos DCAT-AP, API con límite de uso y descargas masivas alineadas con las políticas de datos abiertos.

Identidad y acceso

Login.gov e ID.me para EE. UU., identificación electrónica notificada de eIDAS y la Cartera Europea de Identidad Digital para los portales de la UE.

Stack tecnológico

Stack tecnológico para plataformas del sector público

Apostamos por un stack aburrido por diseño y con buen soporte, para que el software crítico de las agencias siga siendo mantenible y auditable durante una década, no una demo tecnológica exótica que el siguiente contratista no pueda operar ni autorizar.

Backend y API

Java/Spring y .NET para los sistemas de línea de negocio de las agencias, Python (FastAPI/Django) y Node.js/TypeScript para servicios y capas de integración. REST y GraphQL sobre una capa anticorrupción frente a los back ends de mainframe y COBOL/DB2, con NIEM como modelo de intercambio canónico, desarrollados por nuestros equipos de desarrollo de software a medida.

Frontend y accesibilidad

React y Next.js con TypeScript sobre el U.S. Web Design System (USWDS) y patrones al estilo GOV.UK. WCAG 2.2 AA verificada en CI con axe-core y Pa11y, más pruebas manuales con tecnologías de apoyo, y contenido en lenguaje claro y multilingüe desde el primer sprint.

Datos, búsqueda y registros

PostgreSQL/PostGIS para datos de expedientes y geoespaciales, Elasticsearch/OpenSearch para búsqueda a escala FOIA, CKAN y Socrata para catálogos de datos abiertos con metadatos DCAT-AP, y Apache Kafka para el intercambio de datos entre agencias y las pistas de auditoría.

Cloud y alojamiento soberano

AWS GovCloud (US) y Azure Government para cargas federales y estatales, además de regiones soberanas de la UE (OVHcloud, T-Systems Open Telekom, AWS Fráncfort). Kubernetes, Terraform y GitOps sobre líneas base alineadas con FedRAMP y eIDAS, operados por nuestra práctica de cloud & DevOps.

Identidad y seguridad

Login.gov (IAL2/AAL2), ID.me, identificación electrónica notificada de eIDAS y la Cartera Europea de Identidad Digital; OpenID Connect y SAML para el inicio de sesión único; gestión de claves respaldada por HSM, redes zero-trust y controles NIST 800-53 integrados en el pipeline, no añadidos después.

IA y automatización

Clasificación de documentos, asistentes de elegibilidad para prestaciones y RAG sobre registros públicos con herramientas de ML en Python y MLOps, clasificados según los niveles de riesgo del Reglamento de IA de la UE, con la trazabilidad de los modelos y la vigilancia poscomercialización listas para auditoría a cargo de nuestro equipo de IA, ML y datos.

Interoperabilidad

Sistemas y datos con los que nos integramos

Las plataformas del sector público rara vez funcionan solas: se apoyan en proveedores de identidad, pasarelas de pago, datos geoespaciales, sistemas de registros y back ends de décadas de antigüedad. Tratamos la interoperabilidad como un requisito de primer nivel y desarrollamos sobre estándares abiertos para que las agencias eviten la dependencia del proveedor (vendor lock-in).

Identidad y acceso

Login.gov (IAL2 / AAL2) e ID.me para las agencias de EE. UU.; esquemas de identificación electrónica notificados de eIDAS y la Cartera Europea de Identidad Digital para los portales de la UE; SAML y OpenID Connect para el inicio de sesión único interno.

Pagos y desembolsos

Pay.gov y adquirencia de tarjeta / ACH para tasas y multas; desembolso y conciliación de prestaciones; SEPA e infraestructuras de pago nacionales para los cobros del sector público de la UE.

Geoespacial y GIS

Esri ArcGIS y servicios abiertos OGC (WMS / WFS / WMTS), datos espaciales de la UE conformes con INSPIRE y cartografía de parcelas, licencias y activos.

Registros, contenido y FOIA

Gestión de contenido y de registros empresariales, calendarios de conservación, firma electrónica y flujos de divulgación y ocultación de datos listos para FOIA y la Directiva de reutilización de la UE.

Sistemas heredados y de línea de negocio

Mainframe, COBOL / DB2 y sistemas heredados de línea de negocio envueltos tras API REST / GraphQL y una capa anticorrupción, además de back ends fiscales, de licencias y de ERP.

Datos abiertos y notificaciones

Catálogos CKAN y Socrata con metadatos DCAT-AP, además de canales de correo, SMS y notificación masiva para alertas al ciudadano y avisos de estado.

Entregado por nuestros equipos de desarrollo de software a medida y de cloud & DevOps.

Cumplimiento

Normativas y estándares con los que desarrollamos

FedRAMP Moderate / High · FISMA · StateRAMP · NIST SP 800-53 · NIST SP 800-171 · CMMC (cuando se requiera) · Sección 508 ICT Refresh · WCAG 2.2 AA · RGPD · eIDAS · Cartera Europea de Identidad Digital · Reglamento de IA de la UE · NIS2 · DORA (cuando proceda) · ISO 27001 · SOC 2 Type II · FOIA / Directiva de reutilización de la UE · metadatos de datos abiertos DCAT-AP.

Los tratamos como un requisito del sector integrado en la entrega, no como un añadido. Para la guía detallada de regímenes concretos disponemos de prácticas específicas: cumplimiento del Reglamento de IA de la UE para la IA de alto riesgo del sector público, consultoría de cumplimiento del RGPD para programas de datos ciudadanos y pruebas de penetración y auditorías de seguridad previas a una revisión de autorización de operación.

Proceso

Cómo entregamos

1. Descubrimiento

Mapa de servicios, recorrido del ciudadano, límite de la autorización de operación y línea base de accesibilidad. Diagnóstico de alcance cerrado de dos semanas.

2. Arquitectura

Objetivo alineado con FedRAMP o eIDAS, mapa de herencia de controles, estructura del SSP y modelo de amenazas validado por el CISO de la agencia.

3. Desarrollo

Incrementos de dos semanas en entornos controlados por la agencia, suite de regresión de accesibilidad en CI y recopilación de evidencias desde el primer día.

4. Operación

Cobertura SRE en GovCloud o regiones soberanas de la UE, monitorización continua, seguimiento de POA&M y revisiones trimestrales de accesos.

Por qué YuSMP

Por qué los equipos del sector público eligen YuSMP

Dominio de la autorización de operación

Ingenieros capaces de leer NIST 800-53 y redactar el SSP, no de aprender FedRAMP a costa de su calendario de autorización.

La accesibilidad como línea base

La Sección 508 y WCAG 2.2 AA se verifican en CI. Actualizaciones de ACR/VPAT en cada versión, no al final del proyecto.

Capacidad en regiones soberanas

Despliegues soberanos en AWS GovCloud, Azure Government, OVHcloud, T-Systems Open Telekom y AWS Fráncfort.

FedRAMP contemplado · FISMA · StateRAMP · NIST 800-53 · RGPD · eIDAS · preparado para ISO 27001 · SOC 2 Type II en curso.

Lo que dicen nuestros clientes

La firma remota de documentos es un campo minado desde el punto de vista legal. YuSMP desarrolló tanto el flujo de firma móvil como el CRM en Symfony en un único proyecto, se encargó del onboarding KYC y entregó una documentación de API que nuestro equipo de cumplimiento aprobó en pocos días.
David Mercer, CEO de Signatory ProVer el caso →
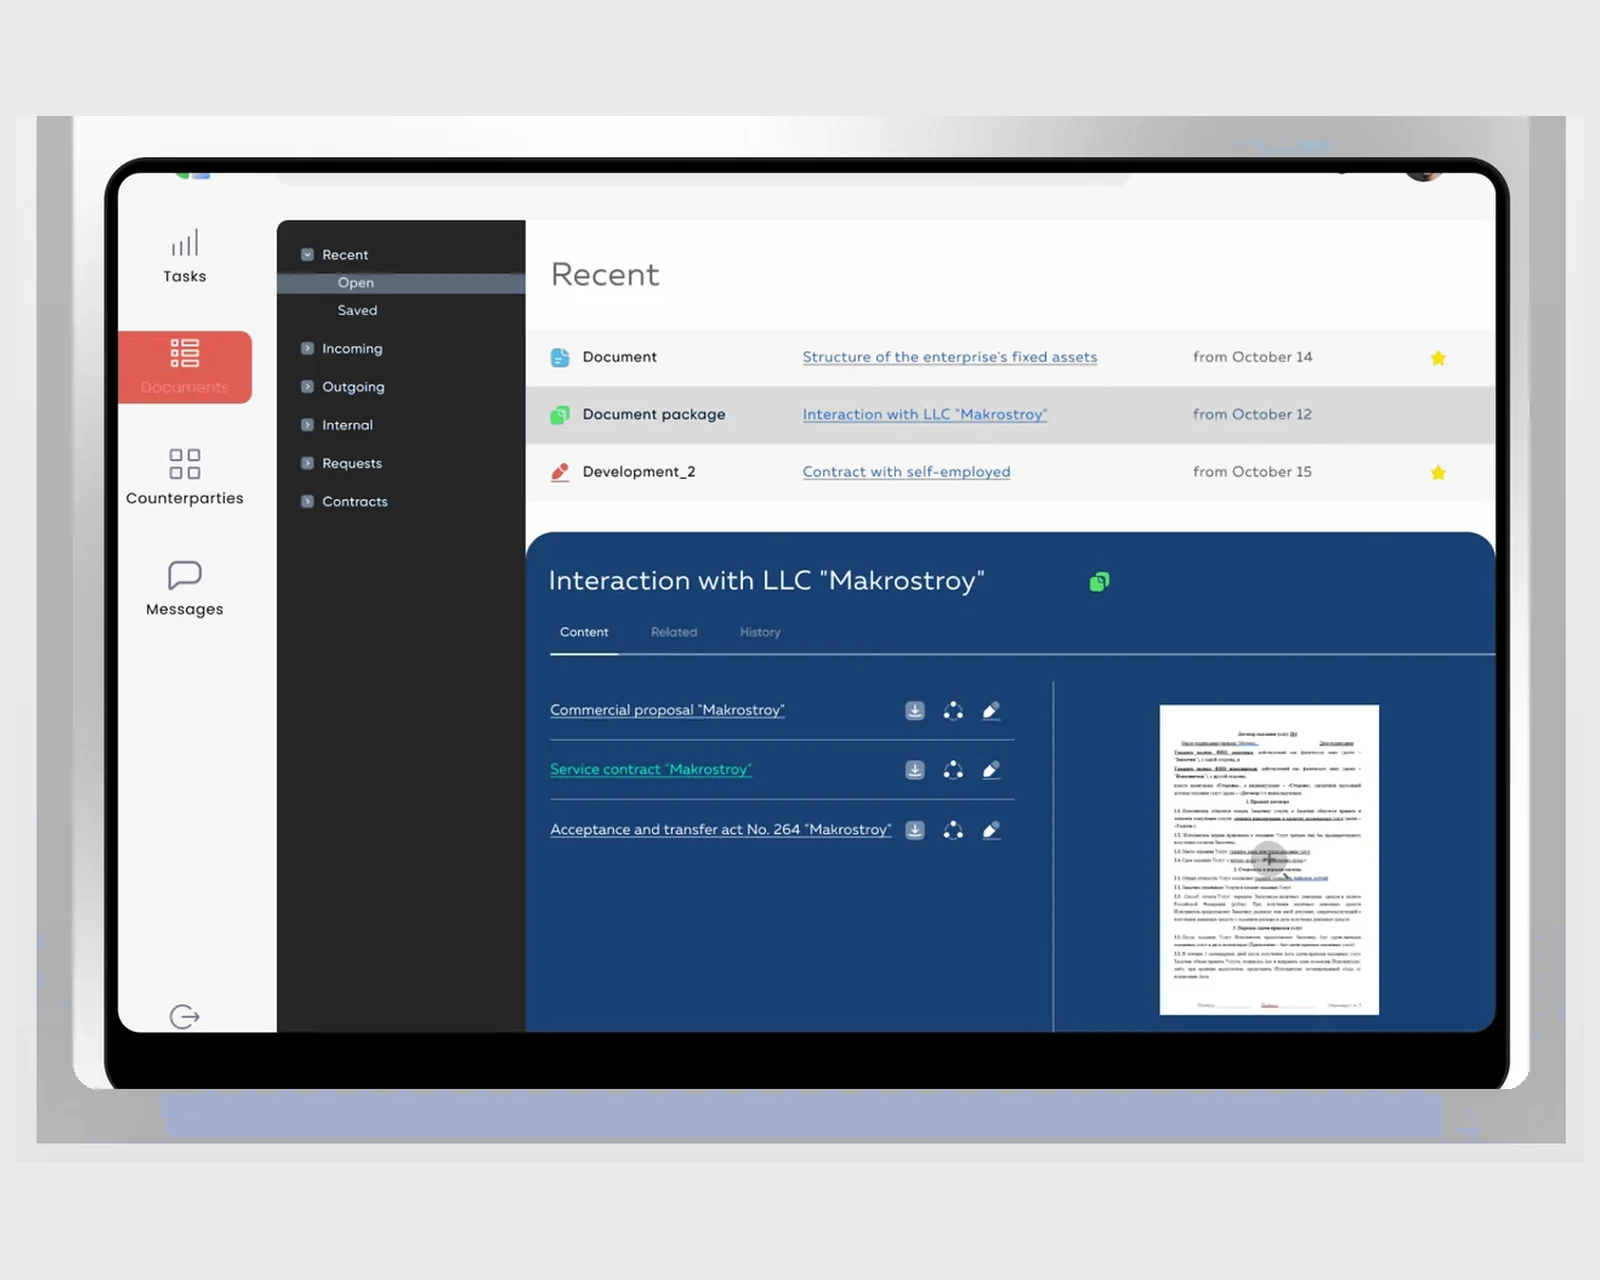
Una cadena minorista con decenas de tiendas necesita flujos documentales que el personal no técnico pueda seguir sin formación. YuSMP desarrolló un DMS interno con cadenas de aprobación, control de versiones y acceso por roles que nuestro responsable de cumplimiento calificó como el sistema más limpio que hemos implantado jamás.
Sandra Hoffmann, directora de TI de RetailDocsVer el caso →

Preguntas frecuentes

Preguntas frecuentes sobre GovTech

¿Desarrollan según los requisitos de FedRAMP y StateRAMP?

Sí. Desarrollamos conforme a las líneas base FedRAMP Moderate y High en AWS GovCloud y Azure Government, damos soporte a StateRAMP para las agencias estatales y elaboramos el SSP, el resumen de implementación de controles y las evidencias POA&M que los patrocinadores necesitan para autorizar.

¿Cómo abordan la accesibilidad según la Sección 508 y WCAG 2.2?

Desarrollamos conforme a WCAG 2.2 AA desde el sistema de diseño, validamos frente a los requisitos de Sección 508 ICT Refresh, realizamos revisiones automáticas con axe y revisiones manuales con tecnologías de apoyo, y documentamos la conformidad con un ACR/VPAT actualizado en cada versión.

¿Pueden integrarse con Login.gov, ID.me y eIDAS?

Sí. Integramos Login.gov para los servicios federales IAL2, ID.me cuando las agencias lo requieren y los esquemas de identificación electrónica notificados de eIDAS, además de la Cartera Europea de Identidad Digital para los portales de la UE.

¿Cómo abordan el Reglamento de IA de la UE?

Clasificamos los sistemas según los niveles de riesgo del Reglamento de IA de la UE, documentamos los datos de entrenamiento, realizamos pruebas de sesgo y robustez y elaboramos la documentación técnica y la vigilancia poscomercialización que exige el uso de alto riesgo en el sector público.

¿Dan soporte a NIS2 y DORA?

Para los organismos públicos de la UE y los operadores de servicios esenciales, implementamos la gestión de riesgos, la notificación de incidentes y los controles de cadena de suministro de NIS2. DORA se aplica cuando se solapa con los servicios financieros, con registro de terceros TIC y pruebas de resiliencia.

¿Cómo gestionan las contrataciones largas y las ventanas de cambio lentas?

Trabajamos con alcance cerrado o tiempo y materiales bajo los marcos de contratación pública, entregamos en entornos controlados por la agencia y alineamos los trenes de versiones con los calendarios de cambio del Congreso, los parlamentos o el ejercicio fiscal, en lugar de pelearnos con ellos.

¿En qué regiones cloud y opciones soberanas despliegan?

Desplegamos en AWS GovCloud (US) y Azure Government para cargas federales y estatales, y en regiones soberanas de la UE — OVHcloud, T-Systems Open Telekom Cloud y AWS Fráncfort — cuando la residencia de datos lo exige. Se admiten despliegues on-premise y aislados (air-gapped) para sistemas cercanos a OT o muy sensibles.

¿Pueden modernizar sistemas heredados de mainframe y COBOL sin tiempo de inactividad?

Sí. Envolvemos los back ends heredados tras API REST/GraphQL y una capa anticorrupción, y migramos las capacidades de forma incremental para que los servicios dirigidos al ciudadano sigan activos en todo momento. Este enfoque strangler fig evita el riesgo de un cutover de golpe (big-bang) en un sistema crítico para la misión.

¿Aportan el SSP, el POA&M y las evidencias del ATO que necesitan los patrocinadores?

Sí. Nuestros ingenieros redactan el System Security Plan, el resumen de implementación de controles y el POA&M desde el primer día, mapean la herencia de controles a la plataforma y empaquetan las evidencias que el responsable autorizador de su agencia y el 3PAO necesitan para conceder una autorización de operación.

¿Pueden trabajar dentro de nuestro vehículo de contratación o como subcontratista?

Sí. Entregamos con alcance cerrado o tiempo y materiales bajo los marcos vigentes de contratación pública y podemos actuar como subcontratista o proveedor especialista de un contratista principal ya adjudicatario, trabajando por completo dentro de los entornos y las cadenas de herramientas controlados por la agencia.

¿Cómo gestionan las obligaciones de FOIA y de datos abiertos?

Construimos registros auditables con calendarios de conservación, además de flujos de ocultación y divulgación de datos para FOIA y la Directiva de reutilización de la UE, y publicamos datos abiertos legibles por máquina mediante catálogos CKAN o Socrata con metadatos DCAT-AP y API con límite de uso.

¿Ofrecen una fase de descubrimiento antes de un compromiso completo?

Sí. Empezamos con un descubrimiento de alcance cerrado de dos semanas que produce un mapa de servicios, un análisis del recorrido del ciudadano, un límite de la autorización de operación y una línea base de accesibilidad: lo suficiente para que su equipo planifique y presupueste el desarrollo con confianza.

Lance su próxima plataforma del sector público con ingenieros sénior de EE. UU. y la UE

Respuesta en 1 día hábil. NDA a petición.

Pedir propuesta

Pedir propuesta

Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.