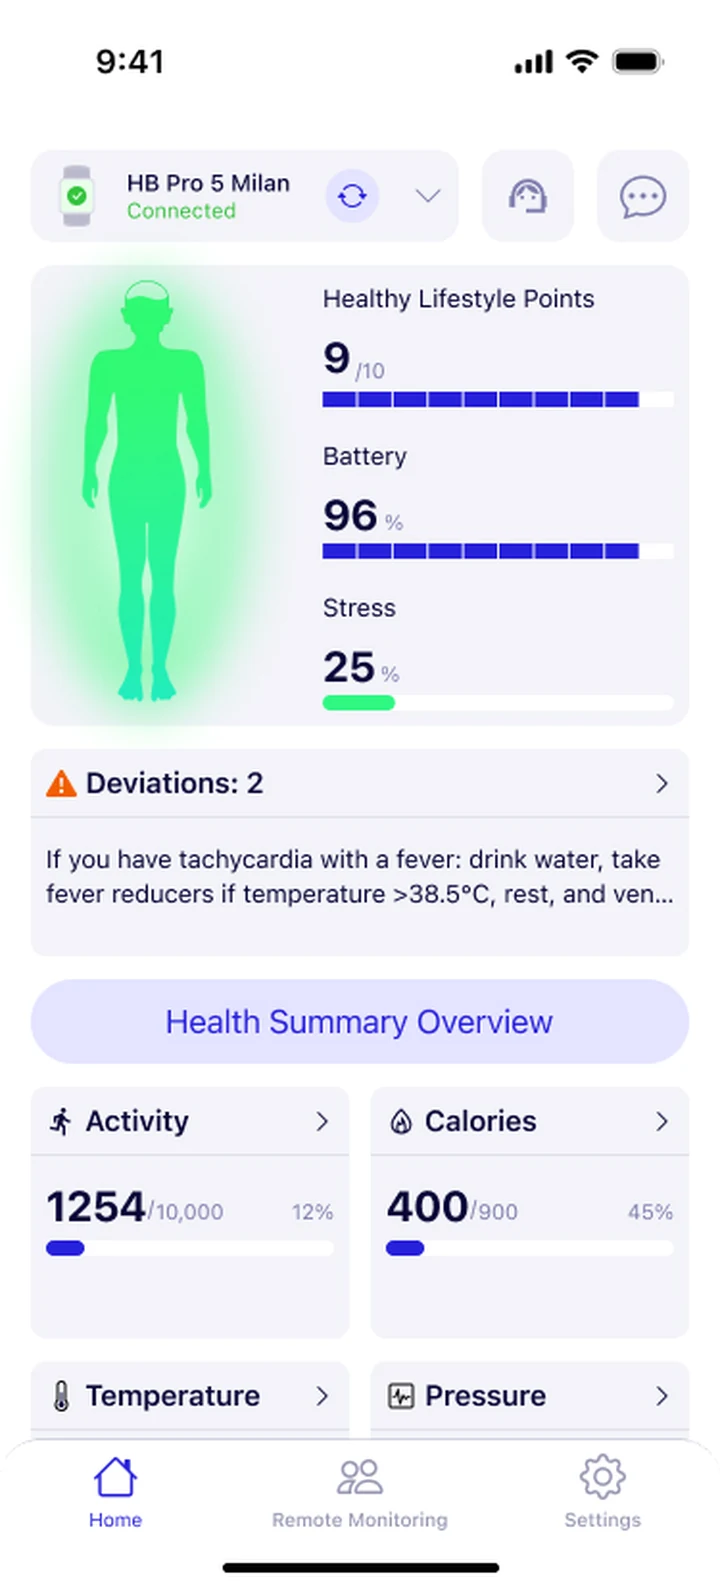
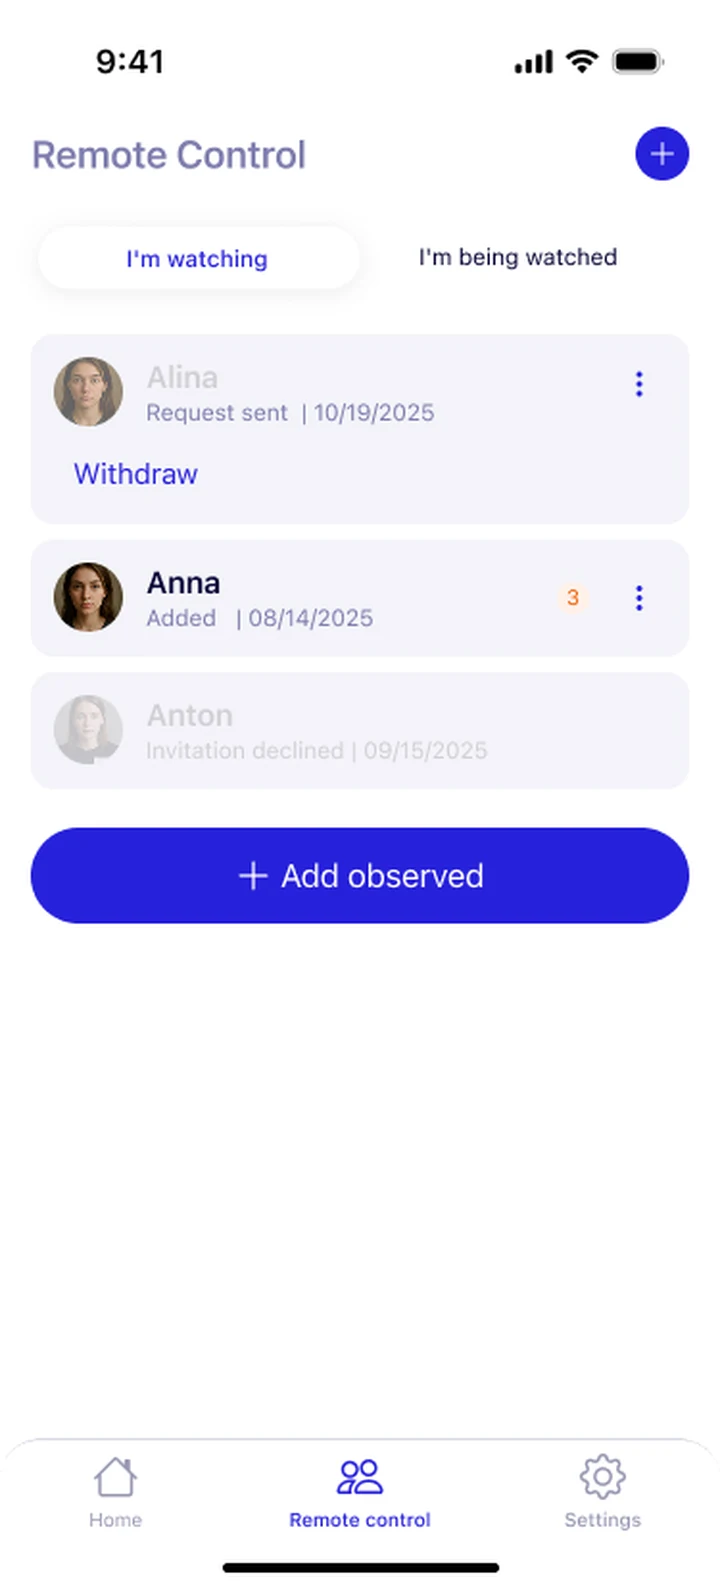
El backend es la fuente de verdad. Los clientes se comunican con él mediante una interfaz REST segura sobre HTTPS con autenticación por token (JWT); gestiona las cuentas, los vínculos de observador a observado y el historial completo de lecturas, y refleja el estado de vuelta a todos los clientes para que un teléfono y el cliente web coincidan siempre. El reloj conserva solo los datos más recientes y se borra automáticamente: por diseño, el historial de salud vive en el backend y no en la pulsera. Como el fabricante es dueño de este backend y no alquila una nube de salud de terceros, las constantes vitales que toca la app permanecen bajo el control del fabricante.
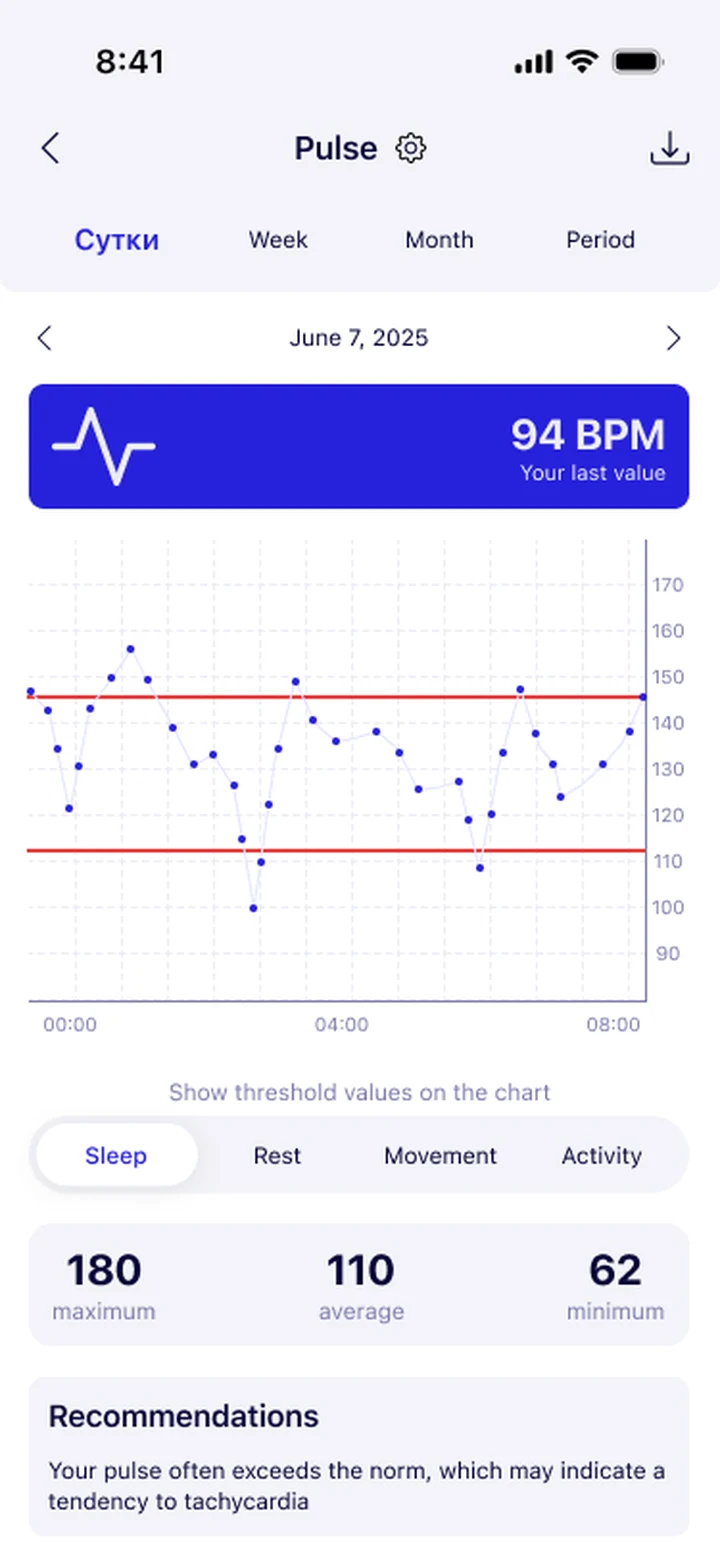
Cuando una lectura se desvía del rango normal de un usuario, la app muestra a ese usuario una recomendación de IA —qué hacer ahora y cuándo acudir al médico— con un aviso explícito de que es meramente informativa y no sustituye el consejo médico. Esa propiedad convierte el cumplimiento en una decisión de diseño: los datos operativos pueden fijarse a infraestructura de EE. UU. o de la UE para futuros compromisos de residencia de datos, la separación de roles mantiene aparte las vistas de observador, observado y administrador, y el sistema se alinea con las obligaciones del RGPD en la Unión Europea y con las obligaciones de la CCPA / CPRA en California y el resto de Estados Unidos, de modo que una futura revisión de preparación sea un ejercicio de documentación y no una reforma.
Enfoque de cumplimiento: alineado con el RGPD · preparado para ISO 27001 · SOC 2 Type II en curso · apto para HIPAA · CCPA contemplada.