Tokenómica y modelo de amenazas
Revisión de la tokenómica, lista corta de exchanges objetivo para el listado, modelo de amenazas del contrato, flujo de pago sin custodia y mapeo de las divulgaciones RGPD + CCPA para compradores de EE. UU. y la UE.

Caso de éxito · Blockchain · Cripto
Caso de éxito Cyber Token: cómo entregamos un lanzamiento ERC-20 de principio a fin: un contrato inteligente a medida en Solidity, una auditoría de seguridad por capas con Slither y Mythril más revisión manual, un canal de datos estructurado para listados en exchanges y un pago con MetaMask en el sitio del proyecto, concebido para satisfacer desde el primer día a compradores y plataformas de Estados Unidos y la Unión Europea.
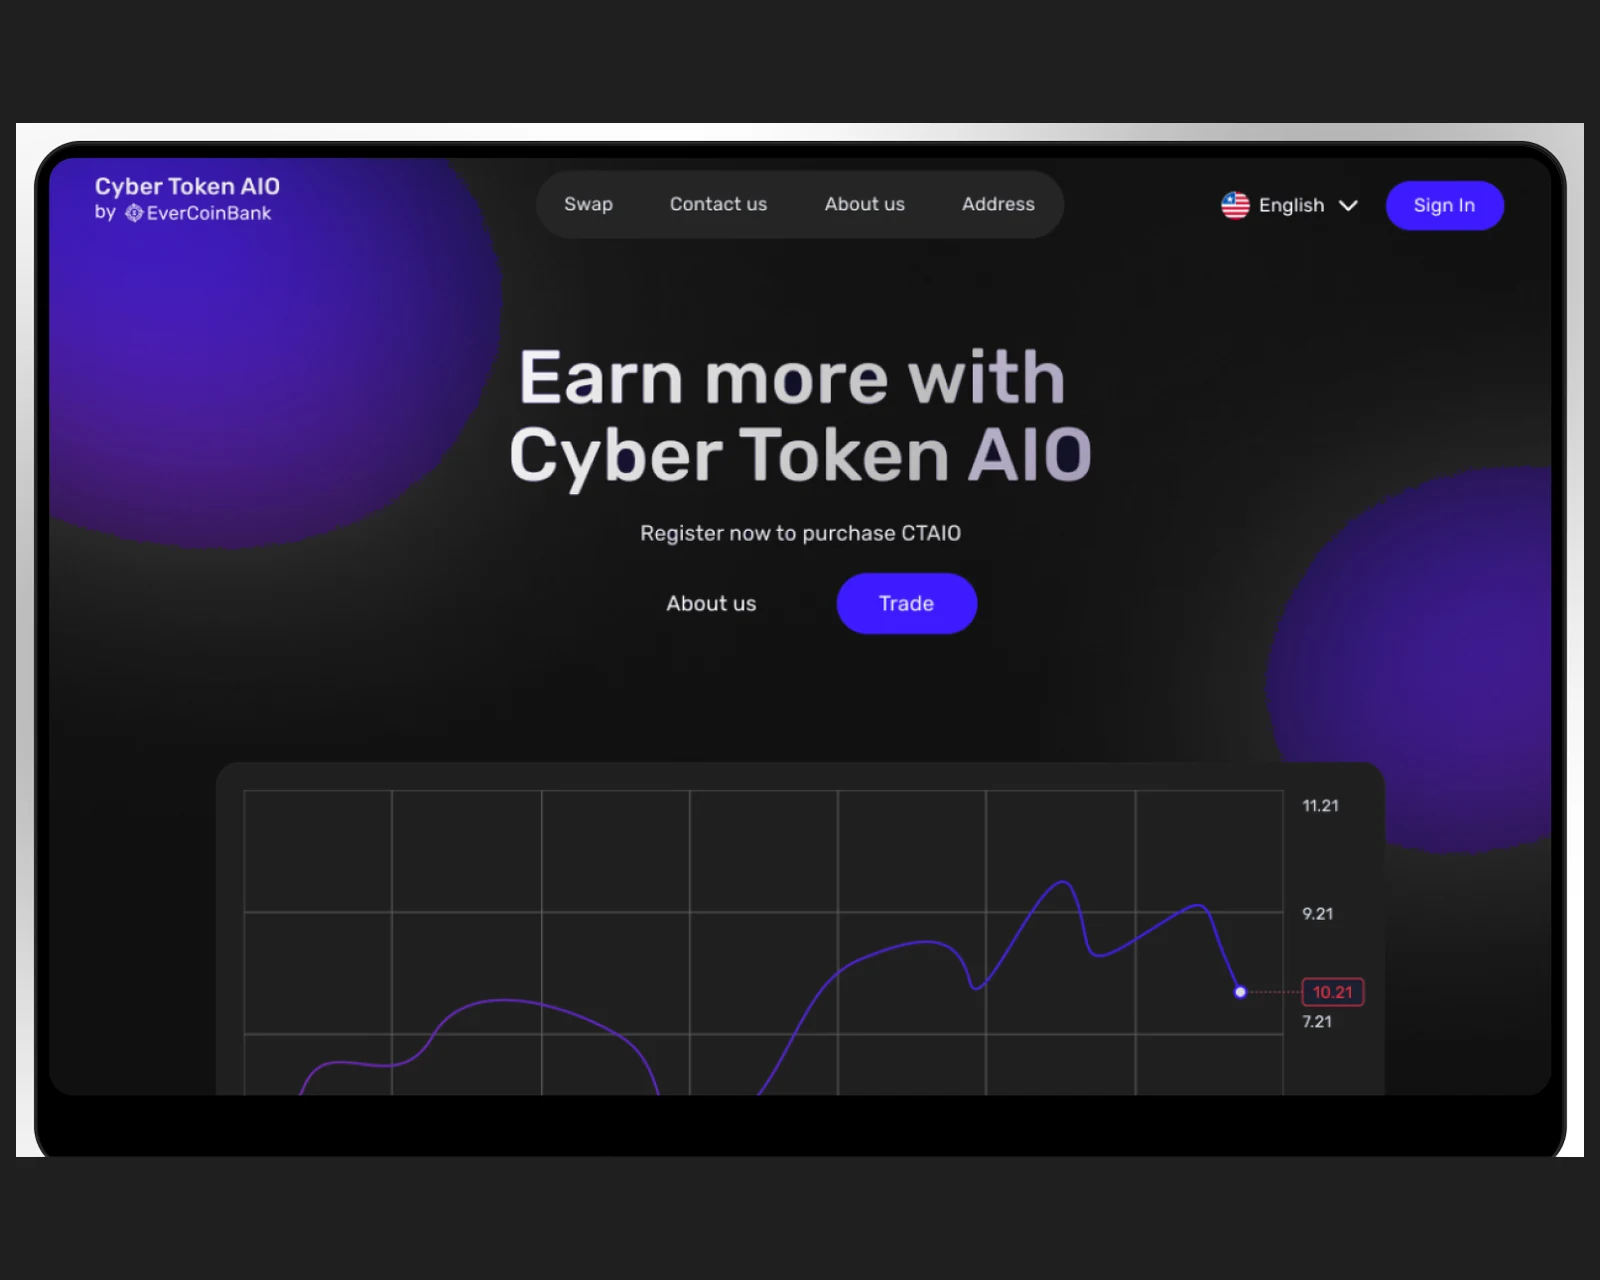
El equipo del proyecto Cyber Token necesitaba llevar un token completamente nuevo de cero a producción: escribir y auditar el contrato inteligente, lograr el listado en los principales exchanges y permitir que los usuarios compraran directamente desde el propio sitio del proyecto sin obligarlos a pasar por una plataforma intermedia. El camino del lanzamiento era implacable en tres aspectos concretos. Cada exchange tiene su propio formulario de listado de 50–70 puntos, y un solo error en la descripción de la tokenómica, en la verificación del contrato o en la divulgación de liquidez puede costar un hueco de listado. El ciclo de auditoría no es negociable: un contrato que se publica sin una revisión de seguridad defendible será señalado por los feeds de riesgo de todos los monederos a las pocas horas del despliegue. Y el pago en el sitio debe ser criptográficamente limpio: el sitio del proyecto puede conectar un monedero, pero no puede custodiar fondos, no puede actuar como intermediario de la transacción y no puede tocar una clave privada. Escribimos el contrato inteligente desde cero en Solidity sobre Ethereum y realizamos una auditoría de seguridad por capas antes del despliegue, con Slither para el análisis estático y Mythril para la ejecución simbólica, junto con una revisión manual. Para domar el proceso de listado construimos un sistema de datos estructurado que organiza los formularios exigidos por cada exchange y elimina el paso manual de copiar y pegar que suele provocar rechazos. La superficie del lanzamiento cumple las expectativas de compradores y plataformas de EE. UU. y la UE.
Un resumen de lo que aportó el desarrollo de Cyber Token en el contrato inteligente, el ciclo de auditoría y el pago en el sitio durante su primer ciclo de producción.
La decisión sobre la cadena pesa más que cualquier otra decisión de arquitectura en el lanzamiento de un token. Elegimos Solidity con el estándar ERC-20 en la red principal de Ethereum frente a BEP-20 en Binance Smart Chain, Solana SPL y tokens en L2 a medida porque las ventajas y desventajas encajan con claridad con un lanzamiento que necesita listados en exchanges y amplia compatibilidad con monederos desde el primer día. ERC-20 sigue siendo el estándar de tokens más líquido, con el tratamiento más profundo en los exchanges centralizados, la compatibilidad más amplia con monederos (MetaMask, Ledger y familias de monederos de hardware) y la mayor reserva de auditores sénior capaces de leer un contrato de un vistazo. El coste es el precio del gas en la red principal, que es la contrapartida que el proyecto aceptó a cambio de amplitud de plataformas y de superficie de auditoría.
BEP-20 en BSC se descartó porque hereda un ecosistema de auditoría más pequeño y un canal de formularios de listado menos maduro en las principales plataformas que necesita un lanzamiento. Los tokens SPL de Solana son técnicamente excelentes, pero el flujo de listado es distinto en las plataformas a las que apuntaba el proyecto. Los tokens en L2 a medida añaden complejidad de despliegue, riesgo de seguridad de los puentes y un ciclo de auditoría más largo que un primer lanzamiento no suele poder absorber sin arrastrar el calendario más allá de la ventana de marketing. La especificación ERC-20 y la referencia ERC-20 de OpenZeppelin fueron los patrones de anclaje con los que se escribió el contrato.
| Criterio | ERC-20 en Ethereum (Cyber Token) | BEP-20 en BSC | Solana SPL / L2 a medida |
|---|---|---|---|
| Superficie de listado en exchanges | La más profunda: todas las plataformas importantes lanzan primero ERC-20 | Sólida, pero depende de la plataforma | Solana: sólida; L2: emergente |
| Amplitud de compatibilidad con monederos | MetaMask, Ledger y monederos de hardware de serie | MetaMask mediante RPC personalizada; los monederos de hardware varían | Solana: Phantom; L2: depende del puente |
| Ecosistema de auditoría | Maduro: Slither, Mythril, patrones de OpenZeppelin | Compatible con EVM; reserva de auditores más pequeña | Solana: patrones de Anchor; L2: específico del proveedor |
| Coste de despliegue | Gas más alto en la red principal: la contrapartida aceptada | Más bajo; conjunto de validadores más pequeño | Solana: bajo; L2: bajo + coste del puente |
| Primitivas de protección de transferencias | Pausa + nonces antirreplay estándar | Compatible con EVM: mismos patrones | Solana: a nivel de programa; L2: varía |
| Alineación con los formularios de listado | La mayoría de los formularios de listado esperan por defecto campos ERC-20 | Campos EVM, pero con enrutamiento específico de BSC | Solana: esquema distinto; L2: datos del puente |
| Riesgo de plazo hasta el lanzamiento | El más bajo: camino muy transitado | Bajo, pero el listado cruzado divide el esfuerzo | Solana: medio; L2: el más alto |
Referencias del stack: especificación EIP-20, analizador estático Slither, ejecución simbólica con Mythril.
El contrato se escribió desde cero en Solidity según los patrones de referencia ERC-20 de OpenZeppelin, se desplegó con Hardhat y se gestionó con herramientas de Ethers.js. La auditoría por capas constó de tres pasadas. El análisis estático de Slither detectó flujos contaminados, reentrada y antipatrones conocidos. La ejecución simbólica de Mythril recorrió el espacio de estados del contrato en busca de violaciones de invariantes. Después, un ingeniero sénior leyó el contrato de principio a fin frente a las implementaciones de referencia de OpenZeppelin, clasificó cada hallazgo y elaboró un informe de auditoría antes del despliegue. Los hallazgos se clasificaron por gravedad y se corrigieron; ninguna versión del contrato llegó a la red principal con un problema de gravedad alta sin resolver.
Con el contrato se entregan dos primitivas de seguridad: los nonces antirreplay protegen frente a transacciones de tipo permit reproducidas entre bifurcaciones y difusiones históricas, y una protección de transferencias con pausa da al proyecto un enfoque defendible de respuesta a incidentes si una plataforma o un monedero señala un patrón de explotación en el ecosistema general. El control de pausa está protegido por un mecanismo de acceso basado en roles con una vía de firma múltiple documentada, de modo que el compromiso de una sola clave no pueda congelar las transferencias unilateralmente. Toda la superficie del contrato se entrega como parte de nuestra práctica de desarrollo de software a medida, con la auditoría de seguridad tratada como un entregable y no como una cortesía.
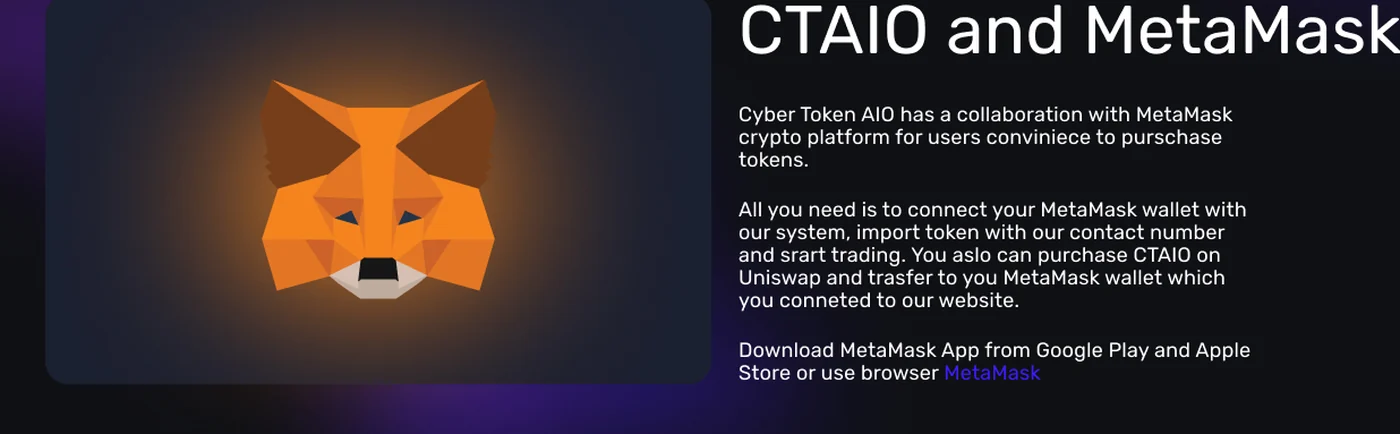
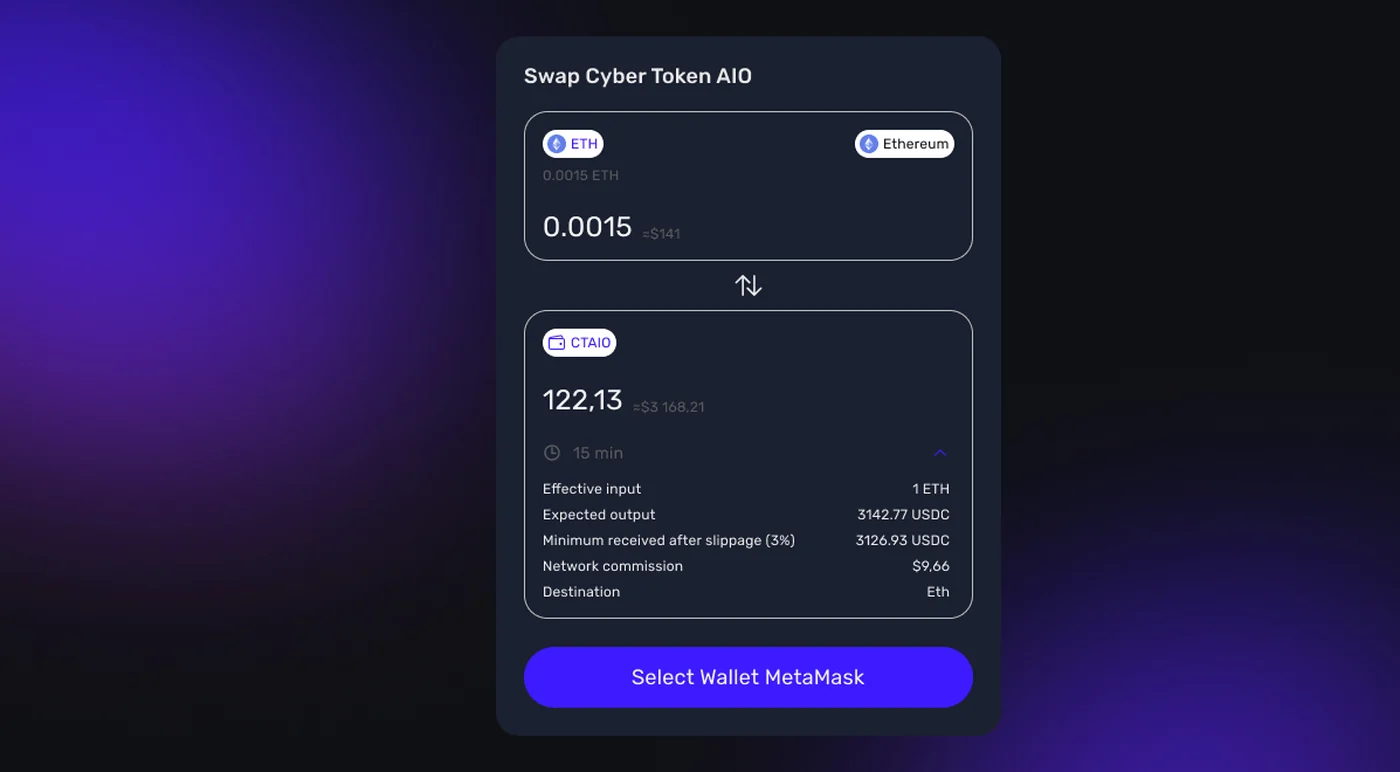
El sitio del proyecto está construido en PHP / Laravel con un frontend en React e integra un pago con monedero MetaMask para que los usuarios puedan comprar el token directamente desde la superficie de marketing. El botón de conectar monedero activa el proveedor de MetaMask, el frontend valida el ID de cadena del usuario frente al destino de despliegue y la compra se envía como una transacción firmada que el usuario revisa y aprueba dentro del propio MetaMask. El sitio nunca toca una clave privada, nunca actúa como intermediario de la transacción y nunca custodia fondos: el invariante criptográfico se conserva de extremo a extremo. La gestión de las transacciones on-chain se observa mediante Ethers.js para que el sitio pueda confirmar la recepción sin disponer de ningún material de firma.
El canal de datos para listados en exchanges resuelve el problema operativo más tedioso de cualquier lanzamiento de token: cada plataforma importante tiene su propio formulario de listado de 50–70 puntos, y un solo error de copiar y pegar en la tokenómica, la dirección del contrato o la divulgación de liquidez puede costar un hueco de listado. Construimos un sistema de datos estructurado que organiza todos los requisitos de listado de cada exchange (tokenómica, verificación del contrato, resumen de la auditoría, divulgación del equipo fundador, notas jurisdiccionales para compradores de EE. UU. y la UE) y genera paquetes de envío por exchange a partir de una única fuente de verdad. La superficie conjunta se entrega junto a nuestra práctica de desarrollo de aplicaciones web.
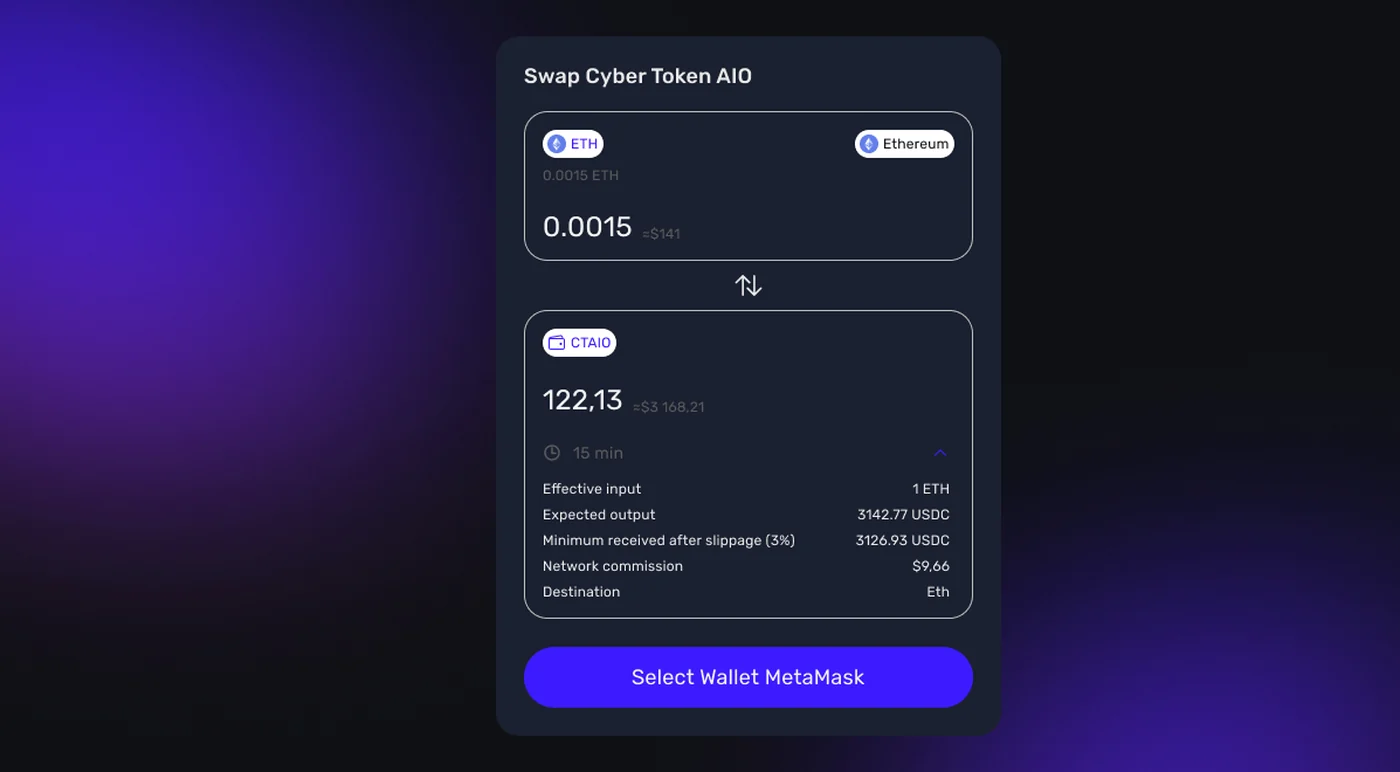
La arquitectura de Cyber Token se construyó con la no custodia criptográfica como primer invariante. El contrato inteligente guarda el estado canónico en la red principal de Ethereum, MetaMask controla el camino de firma y el sitio del proyecto no guarda nada que pudiera robarse si la capa web llegara a verse comprometida. El backend de Laravel almacena solo los datos estructurados que necesita el canal de listados y la telemetría operativa que usa el equipo para vigilar el contrato (volumen de transferencias, comprobaciones del estado de pausa, secuencias de nonces antirreplay) en un par Postgres + Redis tras una CDN y terminación TLS. No hay registro de monederos por usuario, ni intermediario de enriquecimiento, ni rastreador de analítica en la sombra en la superficie de marketing.
Las divulgaciones adaptadas a la región cubren las expectativas regulatorias de EE. UU. y la UE que debe satisfacer la superficie de marketing. El enfoque está concebido para alinearse con las obligaciones del RGPD para los usuarios de la Unión Europea y con las de la CCPA / CPRA para los usuarios de California y del resto de Estados Unidos, y, como la parte on-chain se rige por el propio contrato inteligente, la parte off-chain se reduce a una divulgación honesta de qué campos recoge el sitio y adónde van. El stack de monitorización operativa es coherente con la higiene general de cloud y DevOps que aplicamos a todos los proyectos.
Enfoque de cumplimiento: alineado con el RGPD · preparado para ISO 27001 · SOC 2 Type II en curso · apto para HIPAA · CCPA contemplada.
Un desarrollo en cinco fases que llevó a Cyber Token desde un whitepaper de tokenómica hasta un ERC-20 en producción con auditoría, listados y pago en el sitio.
Revisión de la tokenómica, lista corta de exchanges objetivo para el listado, modelo de amenazas del contrato, flujo de pago sin custodia y mapeo de las divulgaciones RGPD + CCPA para compradores de EE. UU. y la UE.
Implementación ERC-20 en Solidity según los patrones de OpenZeppelin, nonces antirreplay, protección de transferencias con pausa, scripts de despliegue con Hardhat y gobernanza de pausa con firma múltiple.
Análisis estático con Slither, ejecución simbólica con Mythril, revisión manual por un ingeniero sénior frente a la referencia de OpenZeppelin y ciclo de corrección clasificado por gravedad.
Sitio del proyecto en PHP / Laravel + React, pago con monedero MetaMask, canal de datos para listados en exchanges, generador de paquetes de envío por plataforma y divulgaciones jurisdiccionales.
Despliegue en la red principal, envío de solicitudes de listado a exchanges, panel de monitorización de transacciones on-chain, alertas del estado de pausa y telemetría de secuencias de nonces antirreplay.
La superficie de listado de Cyber Token se construyó para sobrevivir al formulario de listado de una sola plataforma. El canal de datos estructurado reúne la tokenómica, la verificación del contrato, el resumen de la auditoría, la divulgación del equipo fundador, las notas jurisdiccionales para compradores de EE. UU. y la UE y los artefactos técnicos que espera cada plataforma, todo en una única fuente de verdad. Los paquetes de envío se generan por exchange, lo que elimina el paso de copiar y pegar que suele causar la mayor tasa de rechazo y permite al equipo presentar solicitudes a varias plataformas en paralelo sin bifurcar los datos. La monitorización de transacciones on-chain se ejecuta a través del backend de Laravel con consumidores de Ethers.js que vigilan el contrato en busca de volumen de transferencias, eventos del estado de pausa y anomalías en las secuencias de nonces antirreplay: el equipo operativo recibe un aviso antes de que el feed de riesgo de una plataforma detecte un problema. Esa misma capa de monitorización es el lugar donde se acoplaría un futuro panel de tesorería o un contrato de staking, porque la superficie del contrato y el stack operativo off-chain están deliberadamente desacopladas. El trabajo futuro (más listados, puentes entre cadenas, un panel de tesorería, un contrato de staking) se incorpora como trabajo aditivo sobre la misma arquitectura sin obligar a un nuevo despliegue.
Cyber Token se lanzó con una superficie de marketing en inglés que atiende a compradores de California, Nueva York, Texas, Florida y Washington en EE. UU., y a compradores de Países Bajos, Alemania, Francia, Irlanda y Suecia en la UE, sin una base de código distinta por región. El pago con MetaMask funciona igual en todas las regiones porque las primitivas criptográficas (transacciones firmadas, validación del ID de cadena, flujo sin custodia) no entienden de jurisdicciones. Lo que sí entiende de jurisdicciones es la capa de divulgación. Las divulgaciones adaptadas a la región cubren las expectativas regulatorias que debe satisfacer la superficie de marketing. Las prácticas de tratamiento de datos están alineadas con el RGPD para los usuarios europeos y con el mosaico de leyes estatales de privacidad de EE. UU.: CCPA / CPRA (California), VCDPA (Virginia), CPA (Colorado), CTDPA (Connecticut), UCPA (Utah), TDPSA (Texas) y la CPA de Oregón. Como la parte on-chain se rige por el propio contrato inteligente y la parte off-chain solo guarda los datos estructurados del canal de listados, el cumplimiento regional se reduce a una divulgación honesta y no a una segregación de datos por jurisdicción.
El canal de datos para listados en exchanges se probó con varios flujos de envío de plataformas en paralelo, con notas jurisdiccionales redactadas para los mercados de EE. UU. y la UE y con los artefactos de verificación del contrato inteligente publicados en Etherscan. La política de privacidad se redactó para documentar la recogida de datos off-chain (resolución de direcciones de monedero, datos del canal de listados y telemetría operativa) y para hacer referencia a las obligaciones del RGPD para los usuarios de la Unión Europea y a las obligaciones de la CCPA de California para los usuarios de Estados Unidos. El equipo de ingeniería responsable del desarrollo trabaja en CET y sigue una jornada CET con solapamiento con la costa este de EE. UU. (9:00–13:00 ET) para las reuniones diarias, la coordinación de los listados en plataformas y la respuesta a incidencias: la franja horaria que permite a un equipo de proyecto de EE. UU. y a uno de ingeniería de la UE compartir cuatro horas de solapamiento en directo cada día.
La hoja de ruta activa de desarrollo de software a medida de Cyber Token incluye puentes entre cadenas para más plataformas EVM L2, un contrato de staking con gobernanza de firma múltiple, un panel de tesorería para informar de forma transparente frente a la pista de auditoría y más listados en exchanges impulsados por el mismo canal de datos estructurado. Se prevén un manual de listados centrado en EE. UU. y otro en la UE, con la capa de divulgación jurisdiccional existente ya estructurada para admitir textos de marketing por región sin bifurcar el sitio de marketing.
Si planea un lanzamiento ERC-20, un desarrollo de economía de tokens o cualquier producto Web3 en el que el contrato inteligente deba superar una auditoría defendible y el pago en el sitio deba seguir sin custodia para audiencias de EE. UU. y la UE, hemos entregado este stack de principio a fin y podemos acortar de forma notable el plazo de desarrollo. El equipo de ingeniería que lo desarrolló forma parte de YuSMP Group. Trabajamos a precio cerrado en lanzamientos bien acotados y con equipos de desarrollo dedicados para la entrega continua, con jornada CET y una franja garantizada de solapamiento con la costa este de EE. UU. (9:00–13:00 ET) para reuniones diarias, demos y respuesta a incidencias.
Un lanzamiento ERC-20 con un contrato inteligente a medida en Solidity, una auditoría de seguridad con Slither y Mythril más revisión manual, un sitio del proyecto con pago MetaMask y el canal de datos estructurado que alimenta los formularios de listado en exchanges de 50–70 puntos suele costar $60k–$150k. Añadir puentes entre cadenas, formularios de listado adicionales, contratos de staking y un panel de tesorería lleva un lanzamiento completo a $200k–$420k. Los principales factores de coste son el ciclo de auditoría, la estructuración de los datos de listado en exchanges y la monitorización operativa posterior al despliegue.
ERC-20 en Ethereum sigue siendo el estándar de tokens más líquido, con la compatibilidad más profunda con exchanges y monederos: MetaMask, Ledger y todos los grandes exchanges centralizados incluyen de serie el tratamiento de ERC-20. BEP-20 en BSC es más barato de desplegar, pero hereda un ecosistema de auditoría de seguridad y una superficie de exchanges más pequeños. Los tokens SPL de Solana son técnicamente excelentes, pero el flujo de listado es distinto en las plataformas importantes. Los tokens en L2 a medida añaden una complejidad que un primer lanzamiento no suele poder absorber sin alargar el calendario de la auditoría.
Una auditoría defendible es por capas. El análisis estático con Slither detecta flujos contaminados, reentrada y antipatrones conocidos. La ejecución simbólica con Mythril recorre el espacio de estados del contrato en busca de violaciones de invariantes. La revisión manual de un ingeniero sénior lee el contrato de principio a fin frente a las implementaciones de referencia de OpenZeppelin. Los hallazgos se categorizan, se clasifican por gravedad y se corrigen antes del despliegue. El enfoque de auditoría está alineado con las expectativas del sector, y nunca afirmamos que un contrato está auditado salvo que exista un informe citable.
El sitio del proyecto muestra un botón de conectar monedero que activa el proveedor de MetaMask, valida el ID de cadena del usuario frente al destino de despliegue y envía la compra como una transacción firmada que el usuario revisa dentro del propio MetaMask. El sitio nunca toca una clave privada, nunca actúa como intermediario de la transacción y nunca custodia fondos. Los nonces antirreplay, una protección de transferencias con pausa y la monitorización de transacciones on-chain detectan los flujos mal formados antes de que lleguen a la red principal. Las divulgaciones adaptadas a la región cubren las expectativas regulatorias de EE. UU. y la UE.
Un lanzamiento centrado en un contrato ERC-20 en Solidity, una auditoría de seguridad con Slither y Mythril más revisión manual, un sitio del proyecto con pago MetaMask y los dos primeros listados en exchanges suele tardar 10–16 semanas. Añadir más listados, nonces antirreplay, una protección de transferencias con pausa y un panel operativo suma 4–8 semanas. La coordinación de los listados en exchanges (el formulario de 50–70 puntos de cada plataforma, los materiales de marketing y las divulgaciones legales para las jurisdicciones de EE. UU. y la UE) debería presupuestarse con 4–6 semanas de trabajo dedicado.
Casos relacionados
Centro unificado de ecosistema cripto que agrega varios tokens con datos de mercado en vivo y compra directa.
Ver el caso →
Clientes nativos de firma electrónica para iOS y Android con un CRM en Symfony + React y un rastro de evidencias defendible.
Ver el caso →
VPN WireGuard para consumidores en iOS y Android con arquitectura sin registros, lanzamiento en EE. UU. y la UE y RGPD + CCPA.
Ver el caso →
Plataformas a medida diseñadas para su modelo de negocio, que escalan sin problemas desde el MVP hasta millones de usuarios.
Más información →
IA generativa, RAG, agentes y ML en producción conectados a sus sistemas reales.
Más información →
Ingenieros sénior integrados en su Jira y en sus standups en dos semanas. Jornada CET con solapamiento con la costa este de EE. UU.
Más información →Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.